 baymaxpop23/attackmapper
attackmapper




Fonctionnalités • Installation • Utilisation • Renseignement sur les menaces • Contribuer

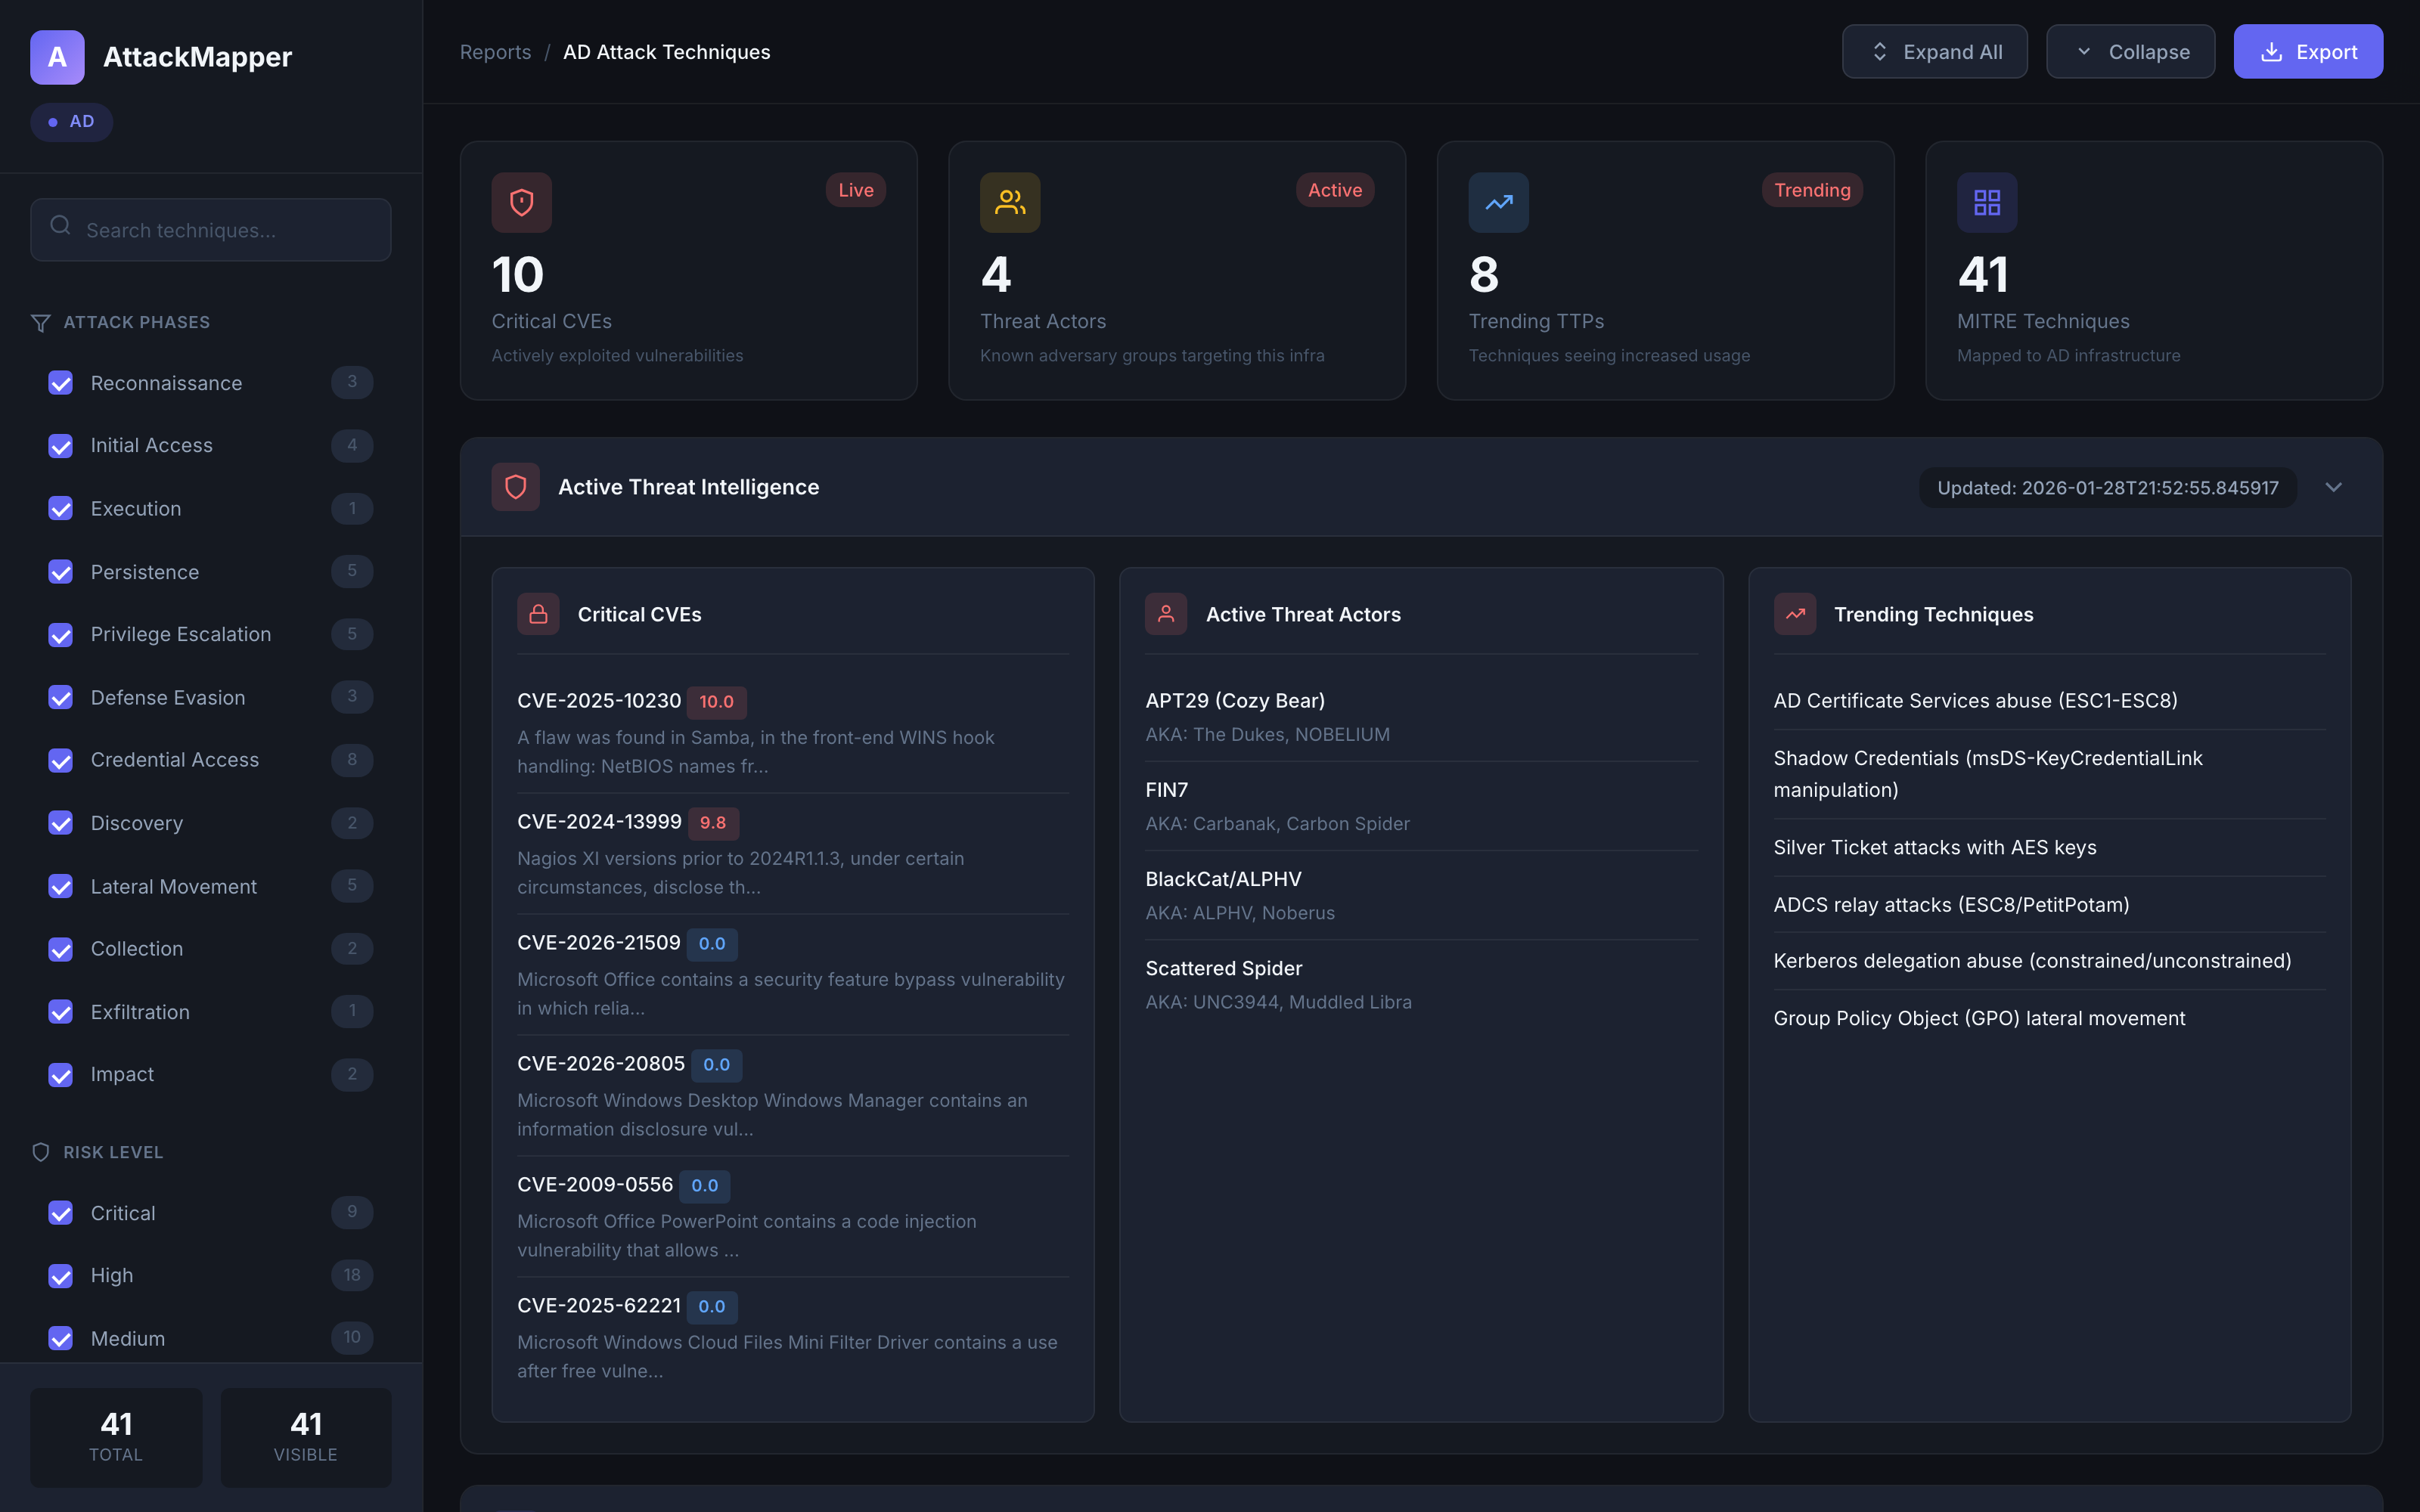
AttackMapper est un outil CLI pour les opérations d'équipe rouge qui génère des chemins d'attaque, mappe les techniques au cadre MITRE ATT&CK et intègre le renseignement sur les menaces en temps réel. Générez des rapports HTML interactifs avec des visualisations de flux d'attaque.
| Fonctionnalité | Description |
|---|---|
| Cartographie des chemins d'attaque | Visualisez les chaînes de compromission complètes, de la reconnaissance à l'impact |
| Intégration MITRE ATT&CK | Techniques mappées au cadre ATT&CK officiel |
| Renseignement sur les menaces en direct | CVE en temps réel, acteurs de menace et TTP en tendance |
| Multi-infrastructure | Chemins d'attaque AD, AWS, Azure, GCP et Réseau |
| Rapports interactifs | Tableaux de bord HTML modernes avec filtrage et recherche |
┌─────────────────┬─────────────────────────────────────────┐
│ Active Directory│ Kerberos, ADCS, GPO, DCSync, Golden Ticket│
│ AWS             │ IAM, S3, Lambda, EC2 privilege escalation │
│ Azure           │ Entra ID, Key Vault, Managed Identities   │
│ GCP             │ IAM, Cloud Functions, Service Accounts    │
│ Network         │ Traditional network attack vectors        │
└─────────────────┴─────────────────────────────────────────┘
# Clone the repository
git clone https://github.com/Sai-Jagadeesh/attackmapper.git
cd attackmapper

# Install
pip install -e .

# Verify
attackmapper --help
# Active Directory
attackmapper ad

# Cloud Infrastructure
attackmapper aws
attackmapper azure
attackmapper gcp

# Network
attackmapper network
# Full attack chain report
attackmapper full-chain --infra ad --output report.html --format html

# Filter by attack phase
attackmapper ad --category credential_access
# Update threat feeds
attackmapper update-intel

# View threat intel
attackmapper threat-intel --infra ad
AttackMapper intègre le renseignement sur les menaces en direct provenant de multiples sources :
| Source | Données |
|---|---|
| CISA KEV | Vulnérabilités connues exploitées |
| AlienVault OTX | Flux Open Threat Exchange |
| Base de données CVE | Suivi des vulnérabilités en temps réel |
cp .env.example .env
# AlienVault OTX API Key (free at otx.alienvault.com)
OTX_API_KEY=your_api_key_here
| Commande | Description |
|---|---|
attackmapper ad | Chemins d'attaque Active Directory |
attackmapper aws | Chemins d'attaque cloud AWS |
attackmapper azure | Chemins d'attaque cloud Azure |
attackmapper gcp | Chemins d'attaque cloud GCP |
attackmapper network | Chemins d'attaque réseau |
attackmapper full-chain | Générer la chaîne d'attaque complète |
attackmapper threat-intel | Afficher le renseignement sur les menaces |
attackmapper update-intel | Mettre à jour les flux de renseignement |
# Fork and clone
git checkout -b feature/your-feature
git commit -m 'Add feature'
git push origin feature/your-feature
# Open a Pull Request
Licence MIT
Avertissement Cet outil est destiné uniquement aux tests de sécurité autorisés et aux engagements d'équipe rouge. Obtenez toujours une autorisation appropriée avant d'analyser tout système que vous ne possédez pas. Les auteurs ne sont pas responsables de l'utilisation abusive de cet outil.
Construit pour les opérations d'équipe rouge
