barisbaydur/cve-2025-44148

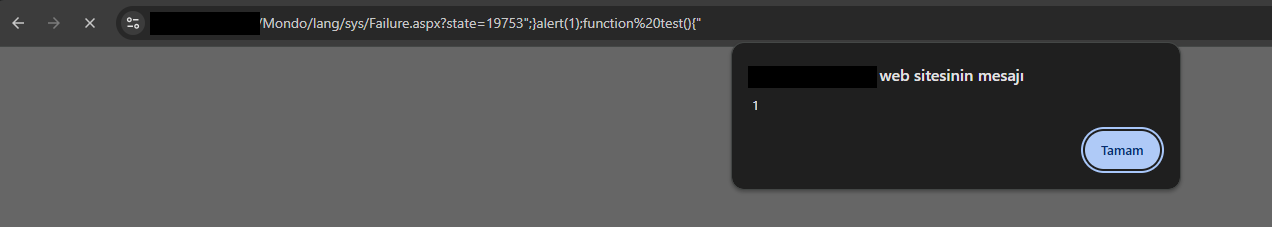
Une vulnérabilité de type cross-site scripting (XSS) réfléchi existe dans MailEnable Webmail en raison d'une mauvaise désinfection des entrées utilisateur dans failure.aspx. Cela permet à un attaquant distant d'injecter du code JavaScript arbitraire via une URL spécialement conçue, qui est ensuite réfléchie dans la réponse du serveur et exécutée dans le contexte de la session du navigateur de l'utilisateur.
Cross-Site Scripting reflété (XSS) dans MailEnable
Fournisseur : MailEnable Pty. Ltd.
Versions affectées : <10
Une vulnérabilité de cross-site scripting reflété (XSS) existe dans MailEnable Webmail en raison d'une désinfection incorrecte des entrées utilisateur dans failure.aspx. Cela permet à un attaquant distant d'injecter du code JavaScript arbitraire via une URL malveillante, qui est ensuite reflétée dans la réponse du serveur et exécutée dans le contexte de la session du navigateur de l'utilisateur.