 bahirul/cve-2026-86060
Avis pour CVE-2026-86060, une élévation de privilèges critique avant authentification dans MikroTik RouterOS SSH, avec analyse d'impact, conseils de détection et étapes de durcissement.

| Champ | Valeur |
|---|---|
| CVE | CVE-2026-86060 |
| Produit | MikroTik RouterOS (service SSH) |
| Versions affectées | RouterOS 6.x et 7.0.0 – 7.23.3 (inclus) |
| Versions corrigées | RouterOS 7.23.4 et ultérieures |
| Type de vulnérabilité | Élévation de privilèges avant authentification (contournement d'authentification / contrôle d'accès défaillant) |
| Vecteur d'attaque | À distance, non authentifié, via le service SSH |
| Préconditions | Aucune — pas d'identifiants, pas d'interaction utilisateur, pas d'accès local |
| Impact | Contrôle administratif total (policy) du routeur |
| CVSSv3.1 | 9.8 (Critique) — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Confirmé sur | MikroTik CHR 6.49.20 et 7.21.5 (labo local) ; une validation limitée sur des installations exposées à Internet a également été effectuée |
Un attaquant distant non authentifié peut obtenir le contrôle administratif total d'un équipement MikroTik RouterOS vulnérable en interagissant uniquement avec son service SSH. Aucun identifiant, aucune interaction utilisateur et aucun accès local ne sont nécessaires.
Une fois la policy complète obtenue, un attaquant dispose des mêmes privilèges qu'un
administrateur RouterOS du groupe full : lecture et modification de l'intégralité de la
configuration, création de comptes privilégiés et de portes dérobées, activation/désactivation
de services, redirection ou interception du trafic, et utilisation de l'équipement comme point
d'ancrage pour pivoter vers des réseaux internes.
6.x et 7.0.0 jusqu'à 7.23.3 (l'ensemble des branches 6.x
et 7.x jusqu'au correctif).7.23.4 et ultérieures.Le problème a été validé sur les versions officielles CHR 6.49.20 et CHR 7.21.5 exécutées dans un laboratoire local basé sur QEMU (MikroTik Cloud Hosted Router), et confirmé en outre sur un petit nombre d'installations exposées à Internet atteintes lors d'une recherche de validation limitée (détails non divulgués ; aucune publication d'hôtes tiers).
| Plage de versions | Statut |
|---|---|
| 6.x – 7.23.3 | Vulnérable |
| ≥ 7.23.4 | Corrigé — mettez à jour dès maintenant |
La vulnérabilité est une élévation de privilèges avant authentification dans le service SSH de RouterOS qui permet à un client SSH non authentifié d'atteindre une session de console RouterOS avec un masque de policy administrative complète.
Le mécanisme précis, les chemins de code affectés et toute valeur de déclenchement sont intentionnellement non divulgués afin d'empêcher toute reproduction. Seul l'effet de haut niveau est décrit : un client non authentifié peut obtenir une policy administrative complète sans identifiants valides.
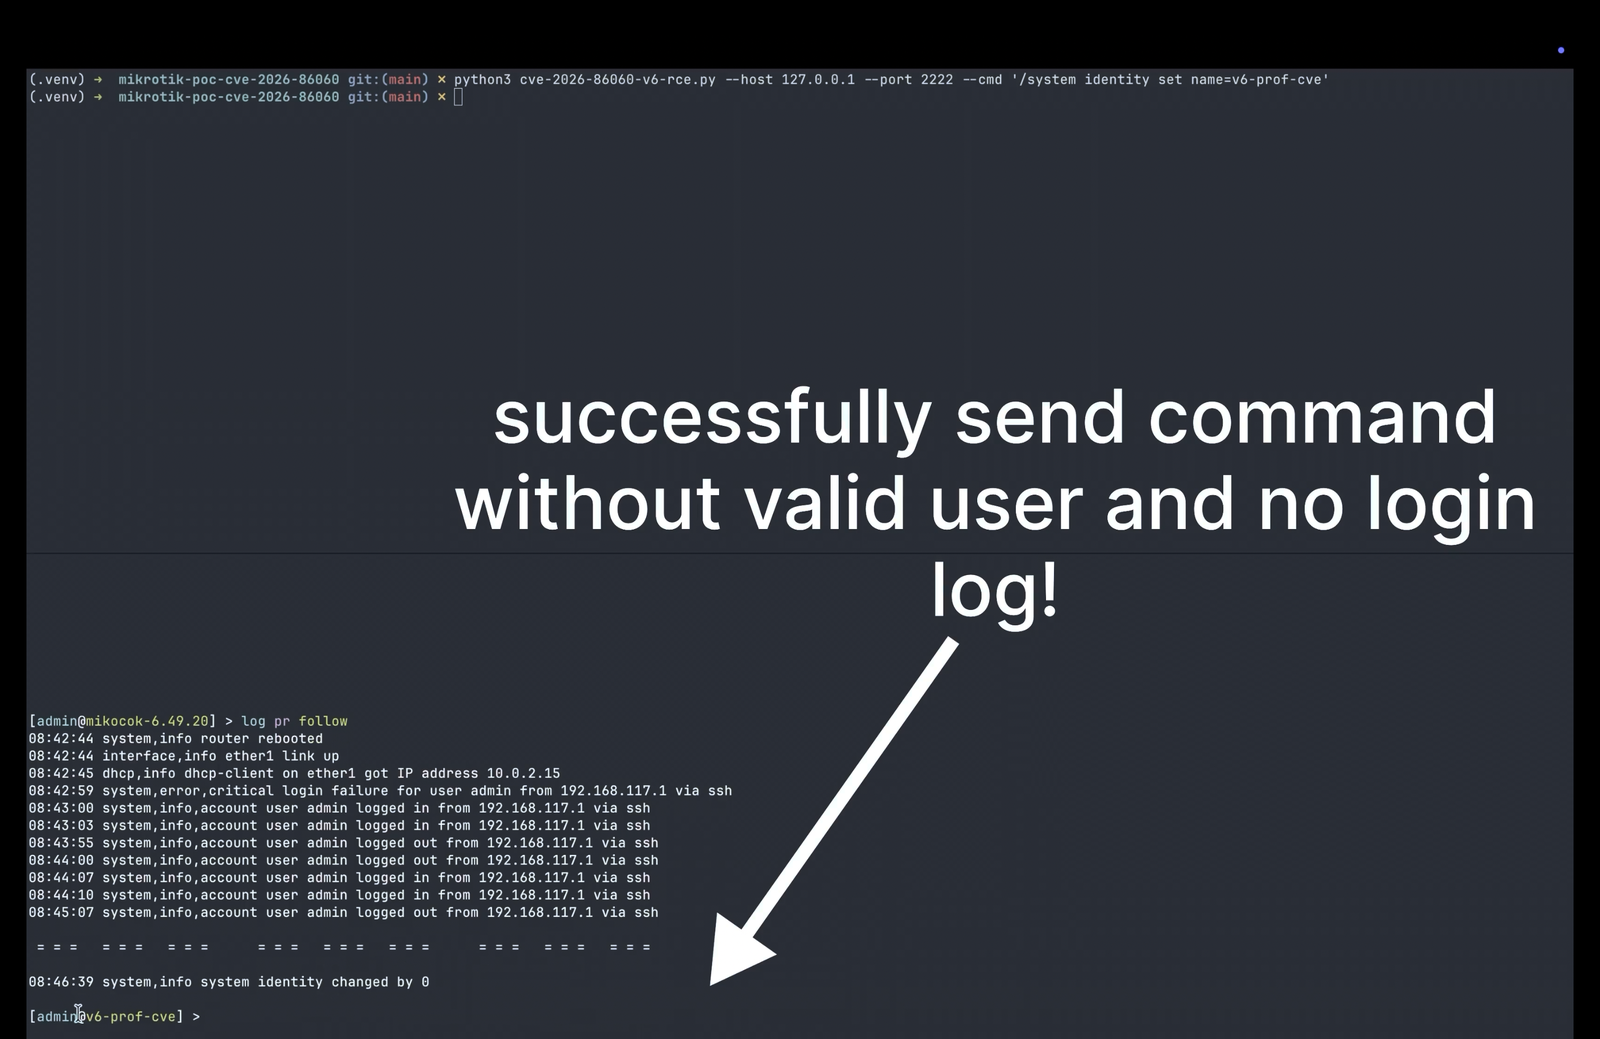
Note sur la divulgation responsable : ce document ne publie intentionnellement pas de code d'exploitation, les valeurs de déclenchement spécifiques, ni de recette de reproduction pas à pas. Des captures d'écran de preuve de concept sont fournies (voir ci-dessous) ; aucun payload fonctionnel ni code source n'est publié.
Une attaque réussie confère à l'attaquant distant non authentifié l'intégralité des
privilèges administratifs du groupe full sur le routeur. Conséquences observées et
réalistes :
full et de
portes dérobées, verrouillage des administrateurs légitimes.Parce que les équipements RouterOS se situent en bordure de réseau (passerelles, concentrateurs VPN, CPE d'opérateurs, routeurs d'entreprise), le rayon d'impact est généralement bien plus large que celui d'un simple hôte compromis.
Afin de préserver la sécurité de cet avis pour une diffusion publique, aucun code d'exploitation, aucune valeur de déclenchement et aucun script de reproduction ne sont publiés ici.
Validation en laboratoire : confirmée sur MikroTik CHR 6.49.20 et 7.21.5
dans un laboratoire local QEMU/Docker. La preuve a démontré une action d'écriture
(création puis suppression d'un utilisateur de policy full) impossible pour une
session en lecture seule/non authentifiée — la policy admin complète a été obtenue
avant authentification.
Captures d'écran de preuve de concept :


Le problème est corrigé dans RouterOS 7.23.4 et ultérieures.
Sauvegardez d'abord votre configuration :
/system backup save name=backup-before-upgrade
/export file=export-before-upgrade
Mettez à jour via les canaux habituels :
System → Packages → Check for updates (ou téléversez le
routeros-<version>.npk correspondant à l'architecture du routeur).Après la mise à jour, vérifiez la version en cours d'exécution :
/system resource print
Ne réactivez qu'ensuite SSH sur les interfaces externes (voir ci-dessous).
Préférez le correctif aux contournements. Les mises à jour de version sont le seul correctif complet. Les contournements ci-dessous réduisent l'exposition mais n'éliminent pas la faille sous-jacente.
Pour les équipements qui ne peuvent pas être mis à jour immédiatement — et en défense en profondeur pour ceux qui sont corrigés :
Restreindre l'exposition SSH au niveau du pare-feu. N'exposez pas SSH à Internet ni aux réseaux non fiables. N'autorisez que les adresses sources de confiance :
/ip firewall filter
add chain=input protocol=tcp dst-port=22 src-address=192.168.1.0/24 \
    action=accept place-before=1
add chain=input protocol=tcp dst-port=22 action=drop place-before=2
Désactiver entièrement SSH là où il n'est pas nécessaire. Winbox, WebFig et l'API suffisent souvent pour la gestion ; demandez-vous si l'accès CLI distant doit être exposé :
/ip service disable ssh
