
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-29015 — Preuve de concept pour une vulnérabilité XSS stockée dans Code Astro Internet Banking System 2.0.0, démontrant le détournement de session et les attaques côté client via le paramètre name dans pages_account.php. | Kitploit
Outils/GitHubGitHub/b1tm4r/cve-2025-29015
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubb1tm4r/cve-2025-29015

CVE-2025-29015

Preuve de concept pour une vulnérabilité XSS stockée dans Code Astro Internet Banking System 2.0.0, démontrant le détournement de session et les attaques côté client via le paramètre name dans pages_account.php.

Voir le dépôt
1il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-29015 - Système bancaire en ligne 2.0.0 - XSS stocké dans pages_account.php

Description

Une vulnérabilité de Cross-Site Scripting (XSS) stocké existe dans Code Astro Internet Banking System 2.0.0 via le paramètre name dans /admin/pages_account.php. Du code JavaScript malveillant peut être injecté et stocké dans le système, s'exécutant chaque fois qu'un administrateur consulte la page affectée. Cela peut entraîner un détournement de session et d'autres attaques côté client.

Composant affecté

  • Paramètre name dans /admin/pages_account.php
  • Les données sont stockées et exécutées lorsqu'elles sont consultées par un administrateur

Étapes d'exploitation

  1. Connectez-vous au panneau d'administration et accédez à la section "Compte".


  1. Insérez la charge utile suivante dans le champ name et soumettez le formulaire :
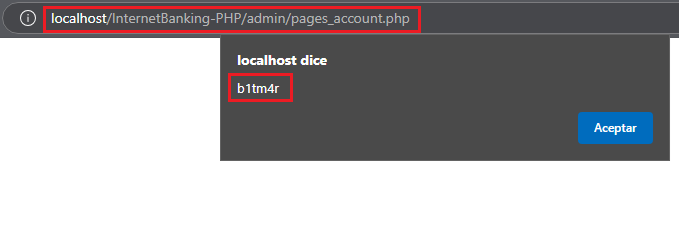
   //--></SCRIPT>">'><SCRIPT>alert(String.fromCharCode(98, 49, 116, 109, 52, 114));</SCRIPT>
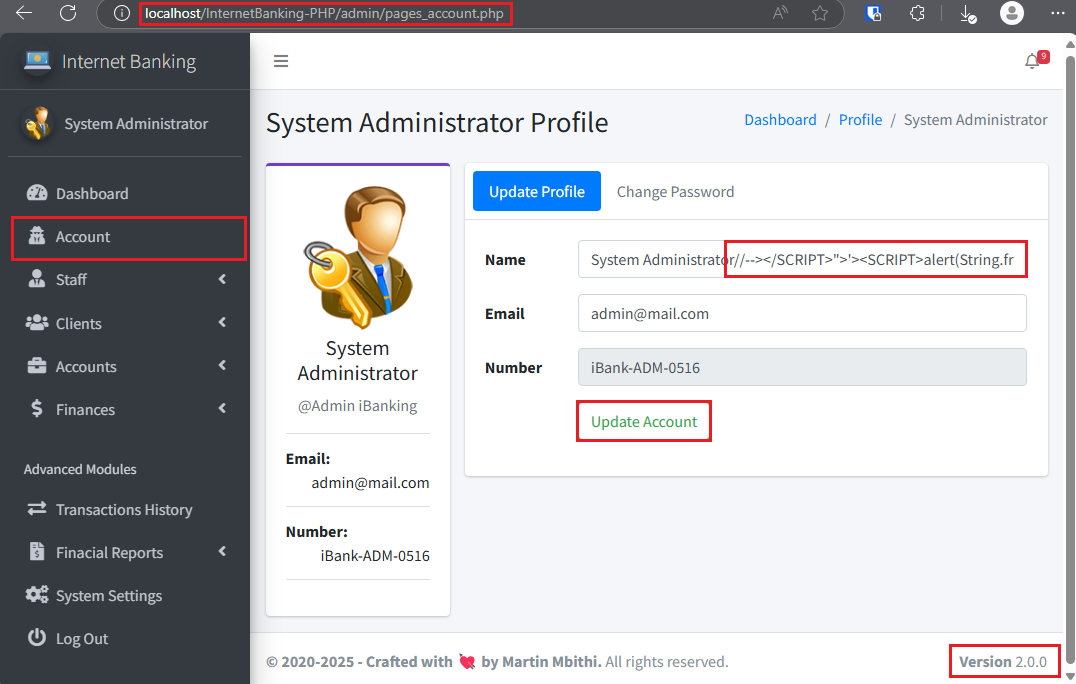
  1. Lorsque l'utilisateur visite une page ou un menu, la charge utile se déclenche.


Impact

  • Détournement de session
  • Attaques de phishing
  • Actions arbitraires au nom d'un administrateur

Atténuation

  • Mettre en place une bonne désinfection des entrées (par exemple, échappement des caractères spéciaux).
  • Utiliser une Politique de Sécurité du Contenu (CSP) pour limiter l'exécution de scripts.
  • Valider et encoder les entrées utilisateur avant de les stocker.

Références

  • Guide OWASP XSS
Télécharger l’outil