
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Azure-Sentinel — SIEM natif du cloud pour l'analyse de sécurité intelligente pour l'ensemble de votre entreprise. | Kitploit
Outils/GitHubGitHub/azure/azure-sentinel
Outils DéfensifsSécurité CloudRenseignement sur les MenacesDétection d'IntrusionApprentissage et ÉducationRéponse aux IncidentsRessources OrganiséesAnalyse de Journaux
GitHubazure/azure-sentinel

Azure-Sentinel

SIEM natif du cloud pour l'analyse de sécurité intelligente pour l'ensemble de votre entreprise.

Voir le dépôt
6.1k3.8k25il y a 7h 6mVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Site web
Partager

Microsoft Sentinel et Microsoft 365 Defender

Bienvenue dans le référentiel unifié Microsoft Sentinel et Microsoft 365 Defender ! Ce référentiel contient des détections prêtes à l'emploi, des requêtes d'exploration, des requêtes de chasse, des classeurs, des playbooks et bien plus encore pour vous aider à démarrer avec Microsoft Sentinel et vous fournir du contenu de sécurité pour sécuriser votre environnement et chasser les menaces. Les requêtes de chasse incluent également des requêtes de chasse Microsoft 365 Defender pour des scénarios de chasse avancés dans Microsoft 365 Defender et Microsoft Sentinel. Vous pouvez également soumettre à issues tous les exemples ou ressources que vous souhaiteriez voir ici lors de votre intégration à Microsoft Sentinel. Ce référentiel accueille les contributions et référez-vous au wiki de ce référentiel pour commencer. Pour toute question ou retour, veuillez contacter [email protected]

Ressources

  • Documentation Microsoft Sentinel
  • Documentation Microsoft 365 Defender
  • Webinaires de la communauté sécurité
  • Démarrer avec GitHub

Nous apprécions vos retours. Voici quelques canaux pour exprimer vos questions ou commentaires :

  1. Questions générales spécifiques au produit pour SIEM et SOAR - Rejoignez les conversations de la communauté technique Microsoft Sentinel
  2. Questions générales spécifiques au produit pour XDR - Rejoignez les conversations de la communauté technique Microsoft 365 Defender
  3. Demandes de fonctionnalités spécifiques au produit - Votez ou publiez-en de nouvelles sur les forums de commentaires Microsoft Sentinel
  4. Signaler des bogues de produit ou de contribution - Déposez un problème GitHub en utilisant le modèle de bogue
  5. Retours généraux sur la communauté et le processus de contribution - Déposez un problème GitHub en utilisant le modèle de demande de fonctionnalité

Directives de contribution

Ce projet accueille les contributions et les suggestions. La plupart des contributions nécessitent que vous acceptiez un contrat de licence de contributeur (CLA) déclarant que vous avez le droit de, et que vous nous accordez effectivement, les droits d'utiliser votre contribution. Pour plus de détails, visitez https://cla.microsoft.com.

Ajoutez vos nouvelles contributions ou mises à jour sur GitHub

Note : Si vous contribuez pour la première fois à ce référentiel, suivez le guide général de fork de dépôt GitHub avant de cloner ou les étapes spécifiques pour le dépôt Sentinel.

Étapes générales

Nouvelle contribution ou mise à jour via ces méthodes :

  • Soumettre pour révision directement sur le site web GitHub
    • Naviguez jusqu'au dossier où vous souhaitez télécharger votre fichier
    • Choisissez Télécharger des fichiers et parcourez votre fichier.
    • Vous devrez créer votre propre branche puis soumettre la Pull Request pour révision.
  • Utilisez GitHub Desktop ou Visual Studio ou VSCode
    • Forkez le dépôt
    • Clonez le dépôt
    • Créez votre propre branche
    • Effectuez vos ajouts/mises à jour dans GitHub Desktop
    • Assurez-vous de fusionner master dans votre branche avant de pousser.
    • Poussez vos modifications vers GitHub

Pull Request

  • Après avoir poussé vos modifications, vous devrez soumettre la Pull Request (PR)
  • Les détails sur les modifications proposées sont requis ; veillez à inclure un niveau minimal de détails pour que la révision puisse clairement comprendre la raison du changement et à quoi il se rapporte dans le code.
  • Après soumission, vérifiez la Pull Request pour les commentaires
  • Apportez les modifications suggérées et mettez à jour votre branche, ou expliquez pourquoi aucune modification n'est nécessaire. Résolvez le commentaire une fois terminé.

Vérification de la validation de structure du modèle de détection de la Pull Request

Dans le cadre des vérifications de la PR, nous exécutons une validation de structure pour nous assurer que toutes les parties requises de la structure YAML sont incluses. Pour les détections, une nouvelle section doit être incluse. Consultez les directives de contribution pour plus d'informations. Si cette section ou toute autre section requise n'est pas incluse, une erreur de validation se produira similaire à celle ci-dessous. L'exemple est spécifiquement si le YAML manque la section entityMappings :

A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."

Vérification de validation KQL de la Pull Request

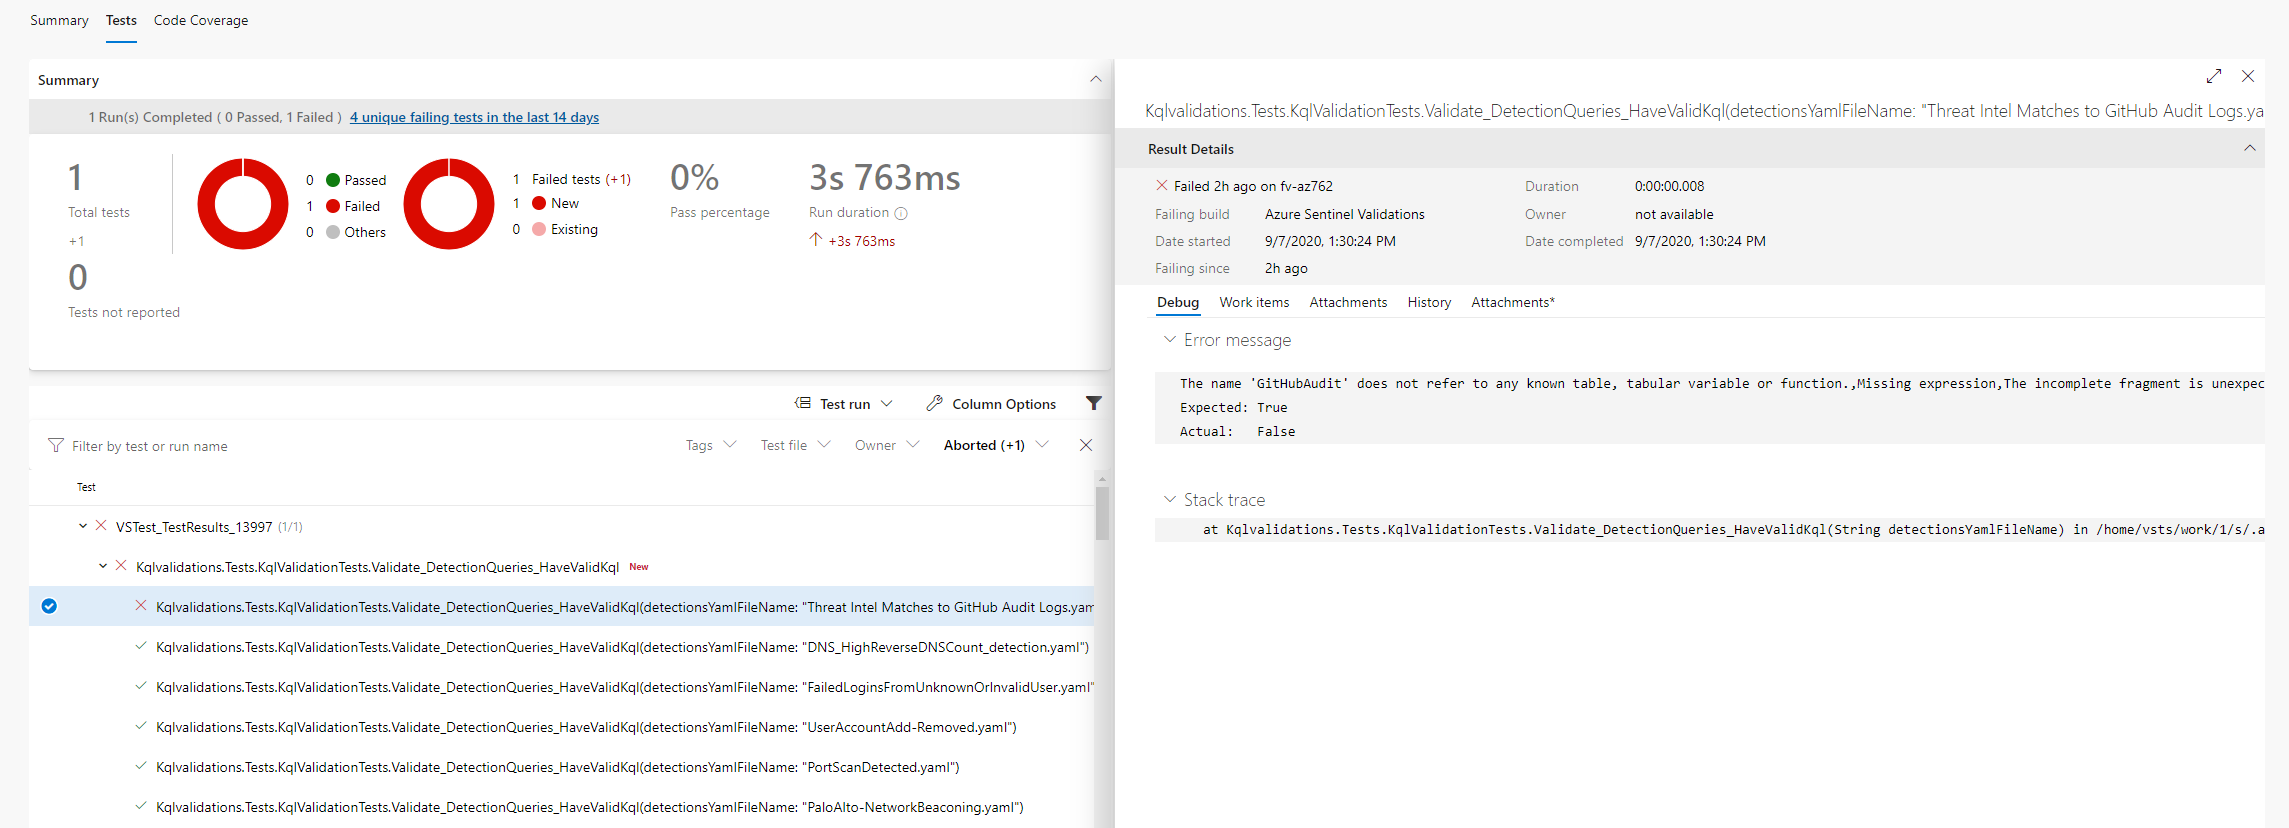
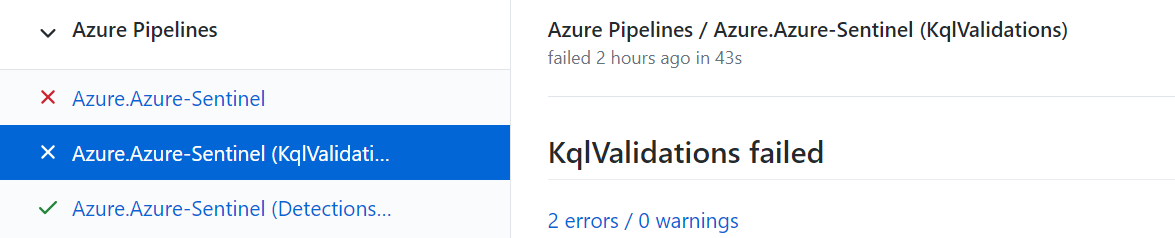
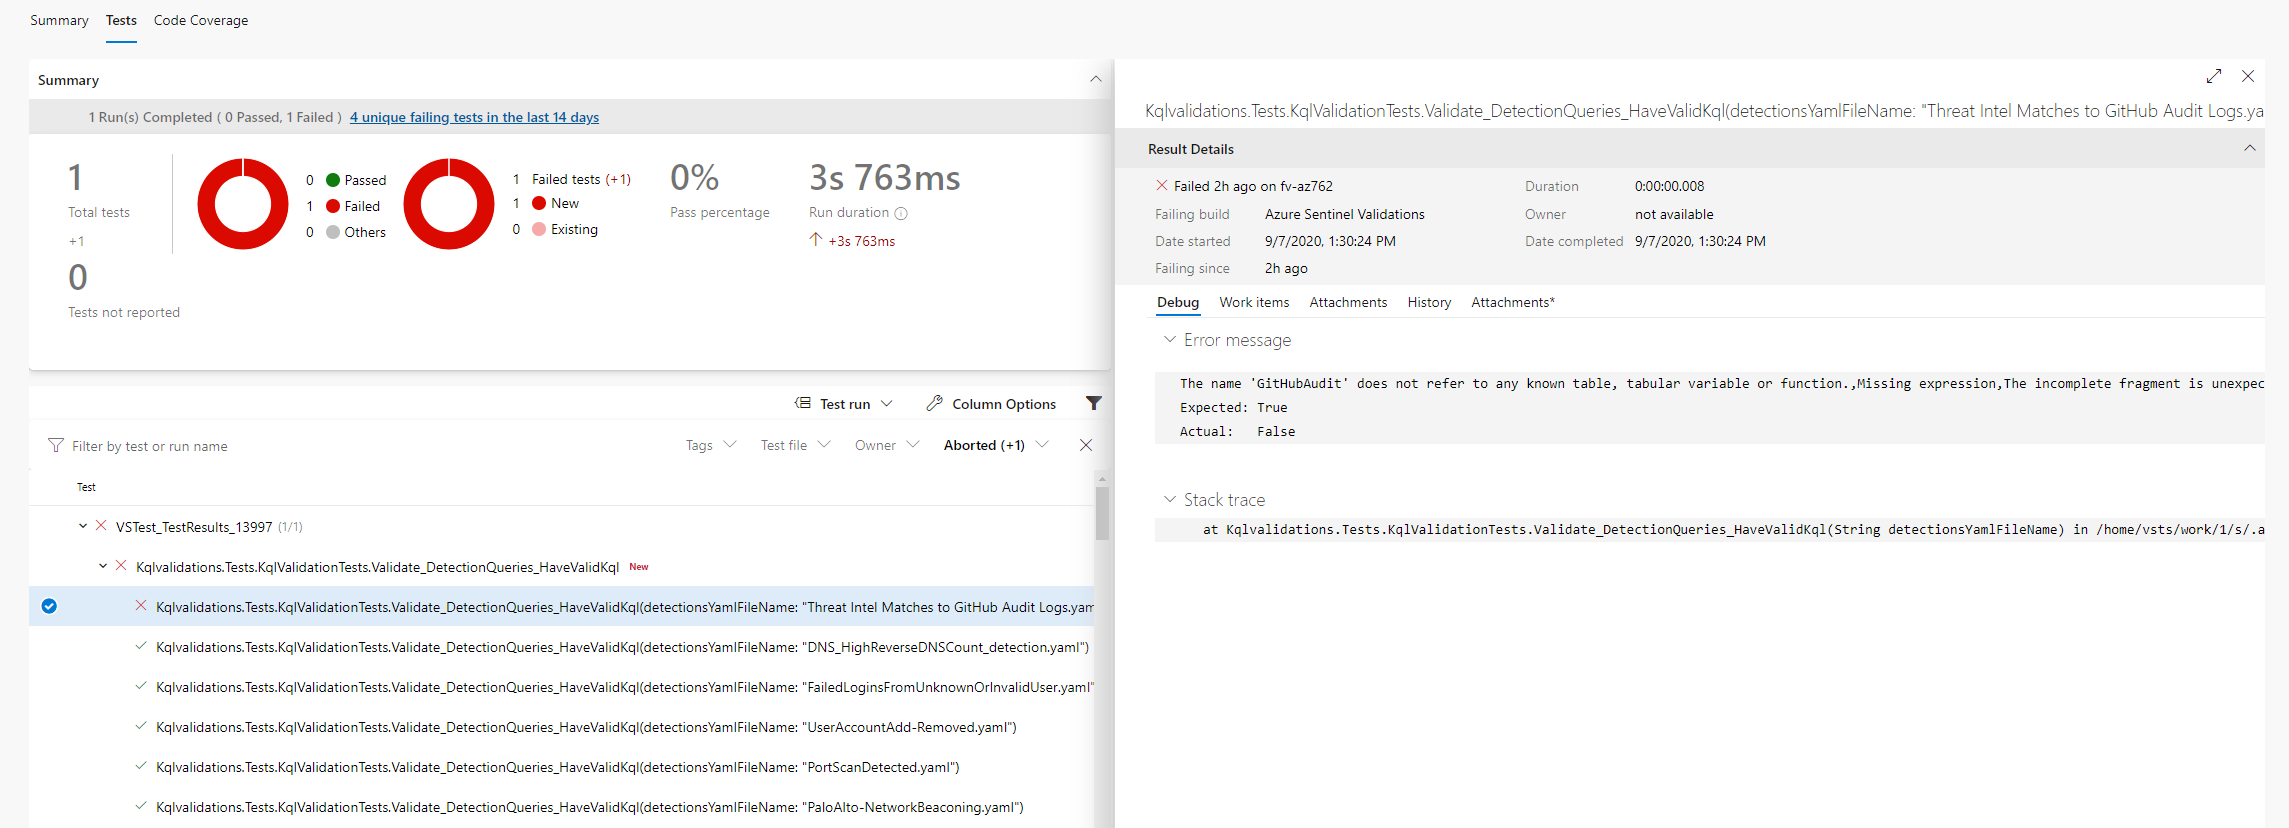
Dans le cadre des vérifications de la PR, nous exécutons une validation de syntaxe des requêtes KQL définies dans le modèle. Si cette vérification échoue, allez dans Azure Pipeline (en cliquant sur le lien d'erreurs dans l'onglet des vérifications de votre PR) Pipeline Azure Dans le pipeline, vous pouvez voir quel test a échoué et quelle en est la cause : Onglet des tests du pipeline
Télécharger l’outil