 awslabs/aws-security-assessment-solution
Un outil AWS pour vous aider à créer une évaluation ponctuelle de votre compte AWS à l'aide de Prowler.

La cybersécurité reste un sujet très important et une source de préoccupation pour de nombreux DSI, RSSI et leurs clients. Pour répondre à ces préoccupations majeures, AWS a développé un ensemble de services principaux que les clients doivent utiliser pour contribuer à protéger leurs comptes. Amazon GuardDuty, AWS Security Hub, AWS Config et les revues AWS Well-Architected aident les clients à maintenir une posture de sécurité solide sur leurs comptes AWS. À mesure que davantage d'organisations déploient dans le cloud, en particulier si elles le font rapidement, et qu'elles n'ont pas encore mis en œuvre les services AWS recommandés, il peut être nécessaire de réaliser une évaluation de sécurité rapide de l'environnement cloud.
Nous avons développé une solution peu coûteuse, facile à déployer, sécurisée et rapide pour fournir à nos clients un rapport d'évaluation de sécurité. Ces rapports sont générés à l'aide du projet open source Prowler. Prowler effectue une évaluation de sécurité ponctuelle basée sur les bonnes pratiques AWS et peut aider à identifier rapidement les zones de risque potentielles dans l'environnement déployé d'un client. Si vous souhaitez réaliser ces évaluations de manière continue, AWS recommande d'activer la norme Foundational Security Best Practices de Security Hub. Si vous souhaitez intégrer vos résultats d'évaluation Prowler à Security Hub, vous pouvez suivre les instructions de la documentation Prowler.
Remarque : Prowler n'est pas une solution détenue par AWS. Les clients doivent examiner Prowler de manière indépendante avant d'exécuter cette solution. Toutes les dépendances associées à Prowler doivent être maintenues à jour. Cette solution installe une version épinglée de Prowler (actuellement 5.41.0) depuis l'installateur de paquets pip, afin qu'un changement du format de sortie de Prowler ne puisse pas casser un scan sans avertissement. Pour passer à une version plus récente, modifiez la ligne
pip3 install prowler==dans2-sat2-codebuild-prowler.yaml.
📕 Pour des instructions détaillées étape par étape, consultez le module 2 du SHIP Workshop.
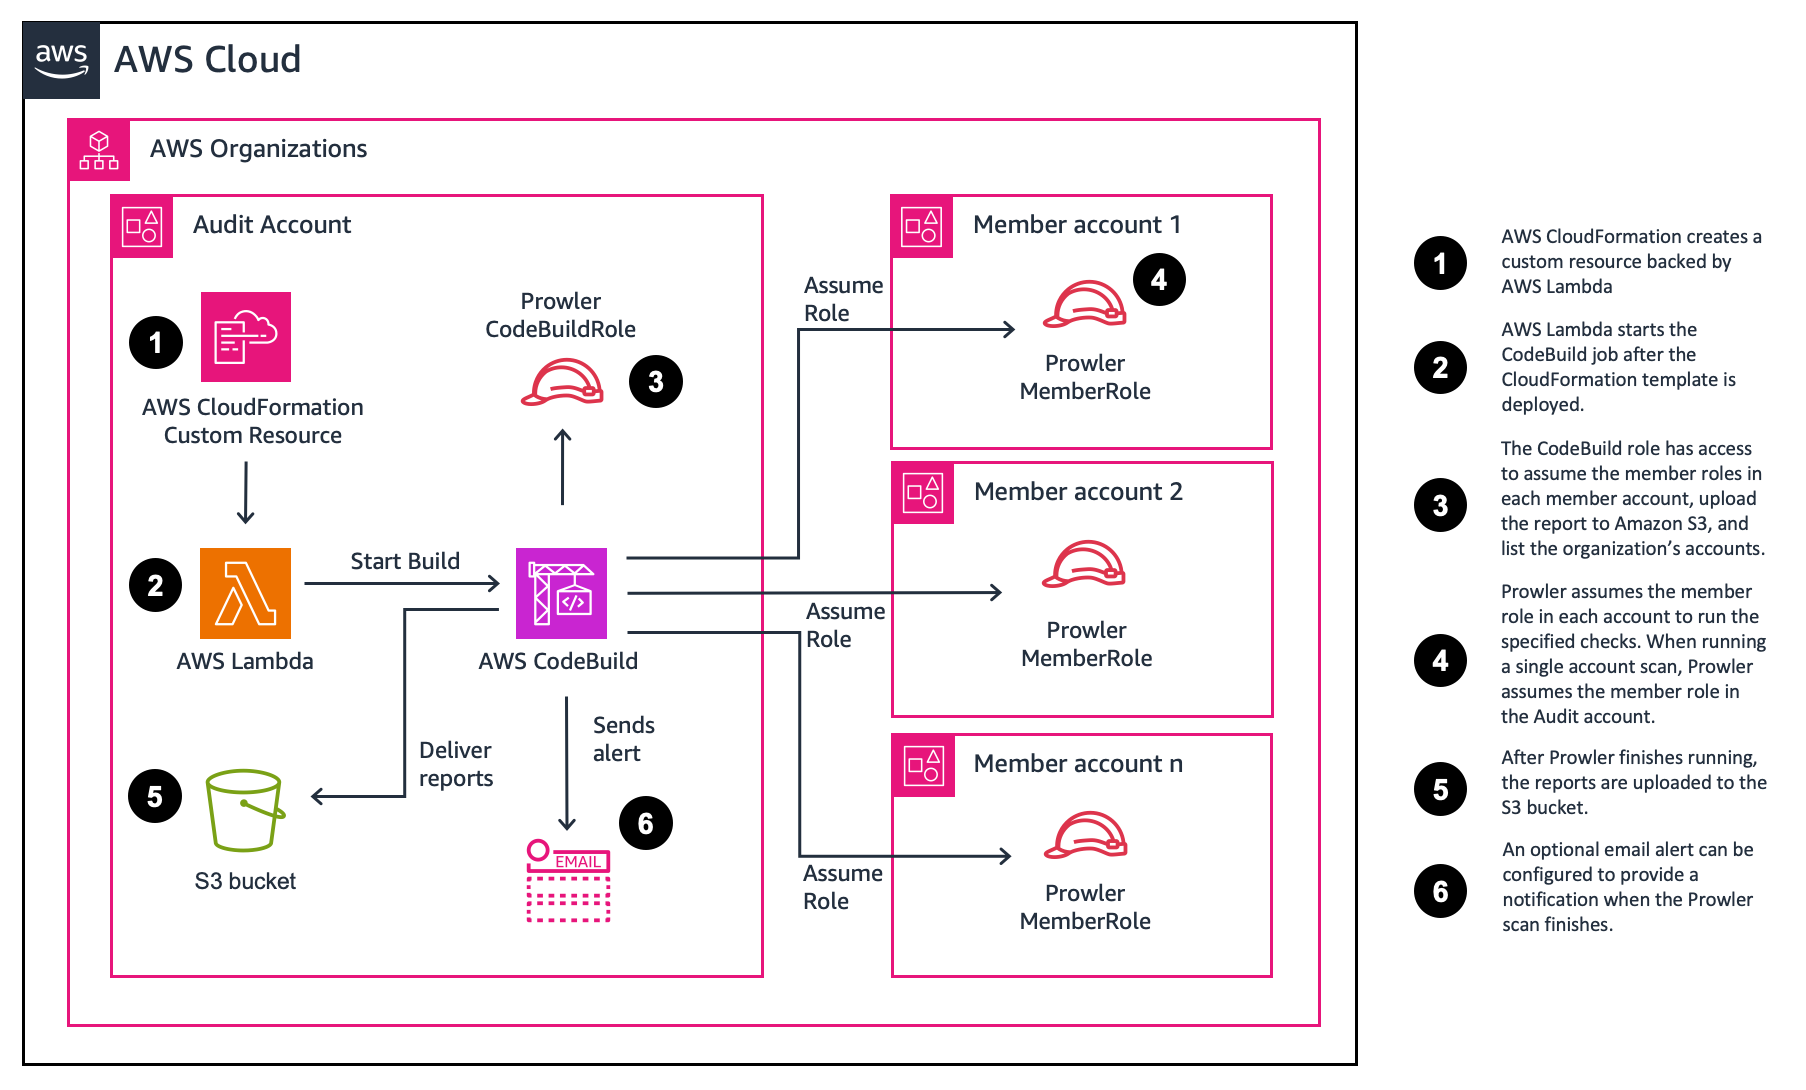
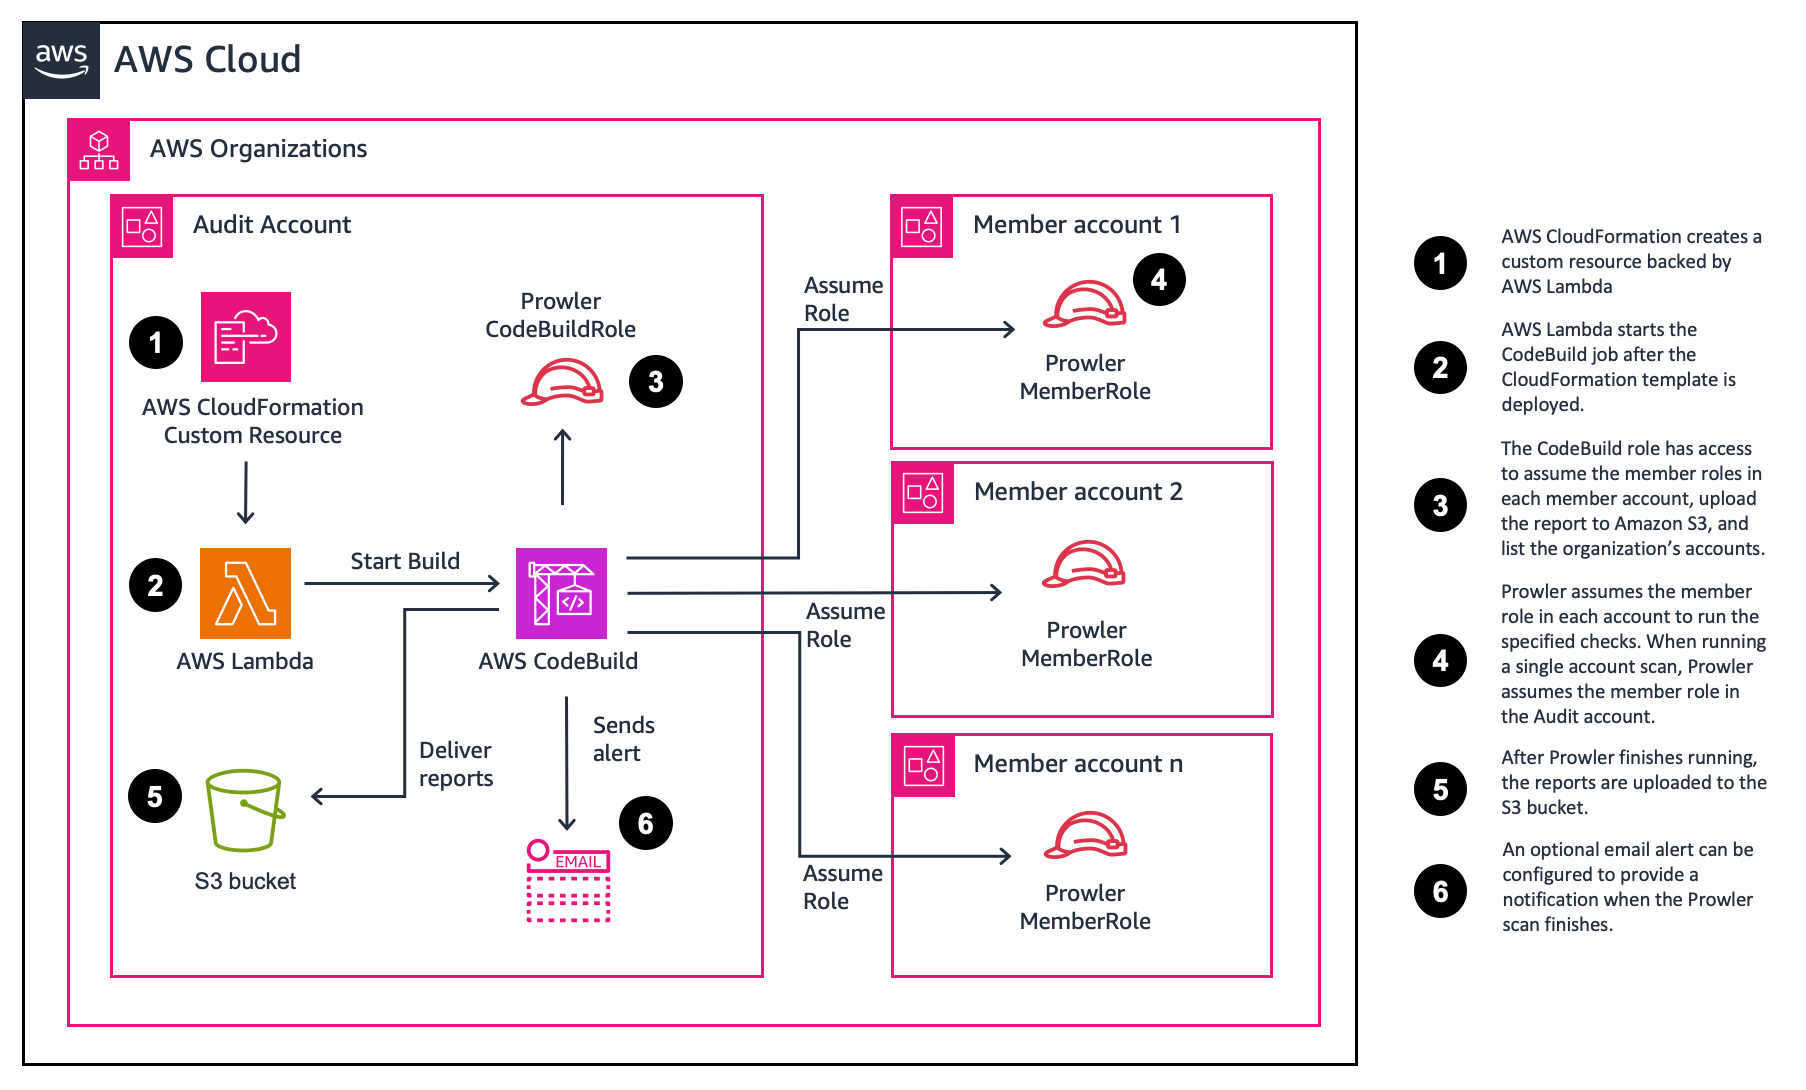
La solution est déployée avec AWS CloudFormation. Lors du déploiement, un projet AWS CodeBuild et un bucket Amazon S3 pour stocker les rapports générés par Prowler sont créés. Une fonction AWS Lambda est ensuite utilisée pour démarrer le projet AWS CodeBuild.
Les valeurs par défaut des paramètres (saisie utilisateur) exécuteront un scan de base sur un seul compte. Cependant, vous pouvez choisir différents paramètres pour exécuter des scans plus étendus ou pour scanner plusieurs comptes. Le processus de déploiement prend moins de 5 minutes. Les modèles AWS CloudFormation de la solution sont fournis pour examen dans ce dépôt Github.
Une fois le modèle déployé, le projet CodeBuild s'exécutera. L'évaluation par défaut prend environ 5 minutes. Le temps nécessaire pour terminer une évaluation de sécurité varie en fonction du nombre de ressources et des options de scan sélectionnées. À la fin des évaluations, les rapports sont livrés dans le bucket S3 créé.
SATv2 peut être personnalisé en mettant à jour les paramètres CloudFormation. Cette section résume les options disponibles et fournit un lien vers la section contenant plus d'informations.
