
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-31635 — Preuve de concept publique d'exploit pour CVE-2026-31635 (DirtyDecrypt), une faille de corruption du cache de pages rxgk du noyau Linux permettant une élévation de privilèges locale vers root. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-31635
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationDéveloppement de Charges UtilesExploitation de Binaires
GitHubashrafzaryouh/cve-2026-31635

CVE-2026-31635

Preuve de concept publique d'exploit pour CVE-2026-31635 (DirtyDecrypt), une faille de corruption du cache de pages rxgk du noyau Linux permettant une élévation de privilèges locale vers root.

Partager
Voir le dépôt
85il y a 6 moisPas encore vérifié

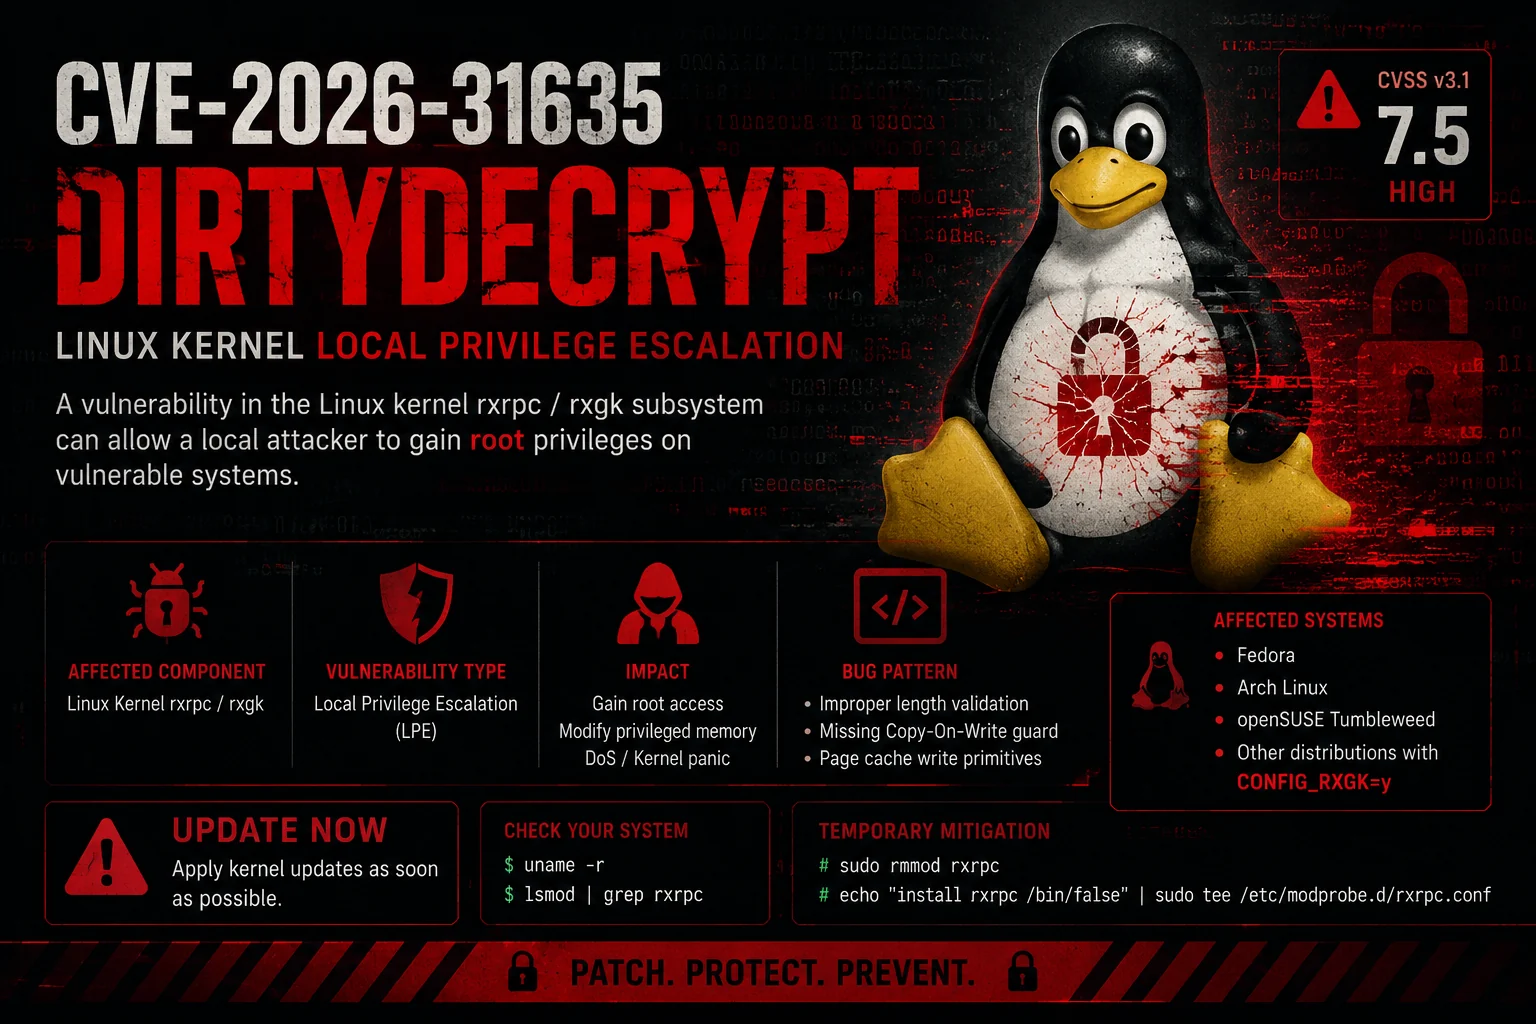
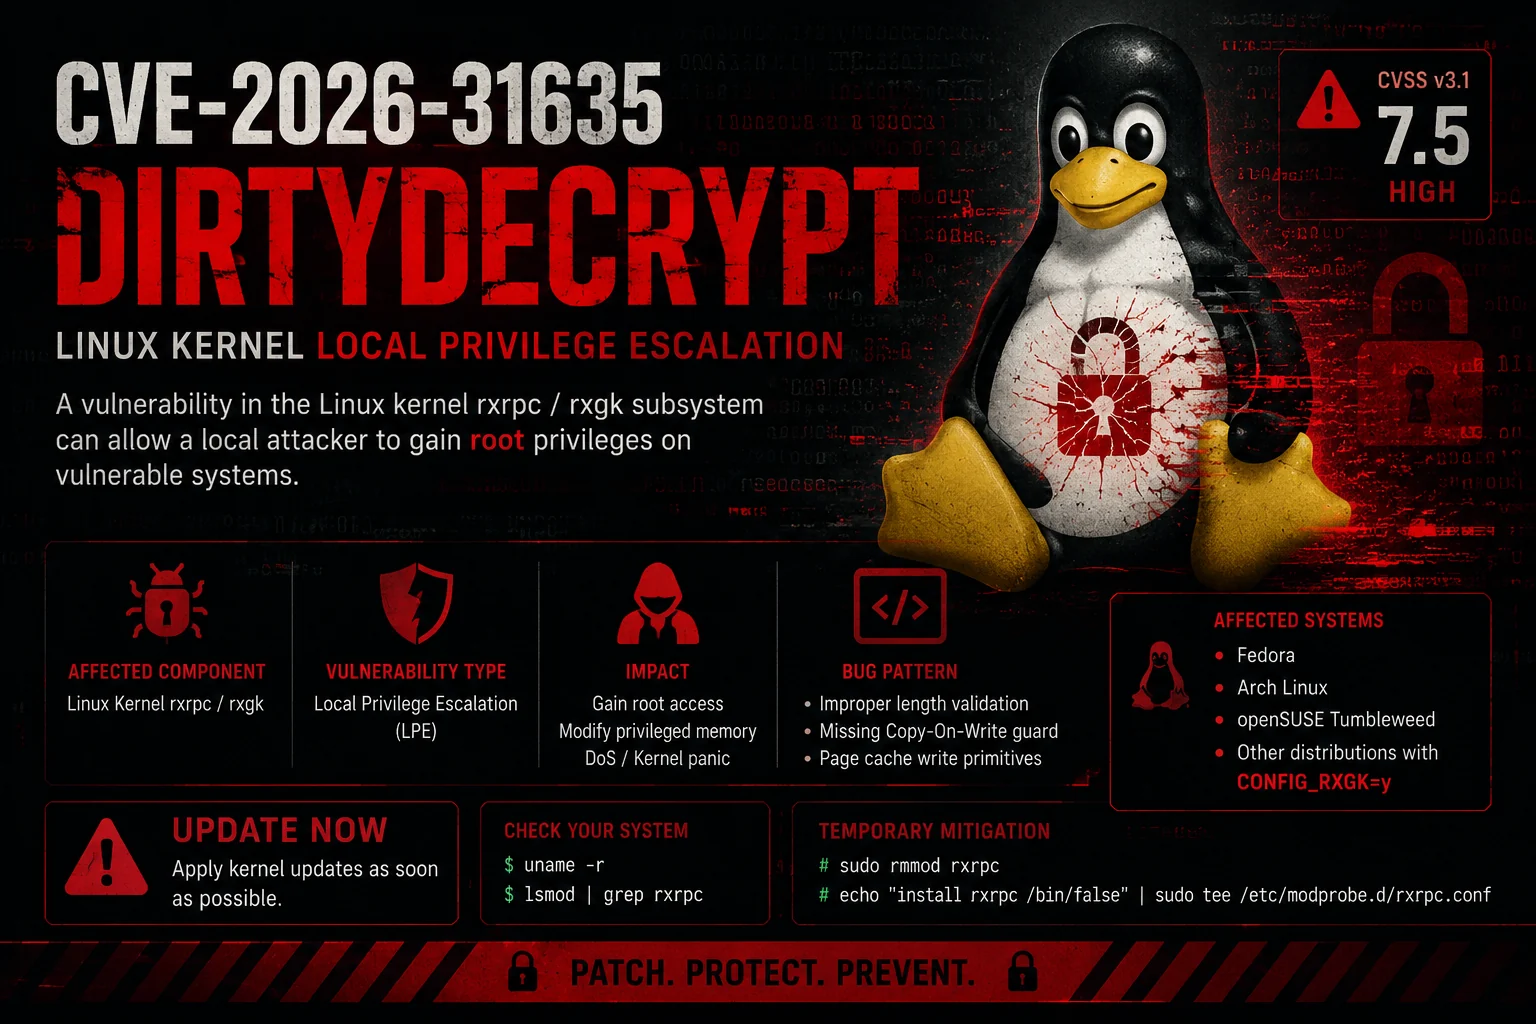
🩸 CVE-2026-31635 – DirtyDecrypt

ChatGPT Image May 19, 2026, 10_51_03 PM

Élévation de privilèges locale dans le noyau Linux via la corruption du cache de pages RXGK

Version Severity Exploit

« DirtyDecrypt » — Fait partie de la famille d'exploits « Dirty » de 2026


📖 Aperçu

DirtyDecrypt (CVE-2026-31635) est une vulnérabilité d'élévation de privilèges locale dans le sous-système rxrpc du noyau Linux (plus précisément le composant rxgk).

Elle exploite l'absence d'une vérification Copy-on-Write (COW) lors du déchiffrement AES-CBC, permettant à un utilisateur non privilégié de corrompre le cache de pages et de réaliser des écritures arbitraires de fichiers, menant à un accès root.


✨ Fonctionnalités

  • ✅ Code C propre et bien commenté
  • ✅ Prise en charge des espaces de noms utilisateur + réseau
  • ✅ Primitive d'écriture fiable dans le cache de pages
  • ✅ Cible /etc/passwd (mot de passe root vide)
  • ✅ Facile à modifier pour des binaires SUID ou d'autres cibles
  • ✅ Prise en charge de la compilation statique

🛠️ Systèmes affectés

  • Noyaux vulnérables : 6.10 ~ 6.13 (avec CONFIG_RXGK=y)
  • Distributions courantes : Fedora, Arch Linux, openSUSE Tumbleweed, noyaux personnalisés
  • Non vulnérables : noyaux antérieurs à ~6.10 ou ceux avec CONFIG_RXGK=n

📋 Prérequis

  • Noyau Linux avec CONFIG_RXGK activé
  • Accès utilisateur local non privilégié
  • Prise en charge des sockets AF_RXRPC
  • Utilitaire keyctl (pour les clés rxrpc)

🚀 Compilation

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 Utilisation

sudo ./DirtyDecrypt

Sortie attendue en cas de succès :

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 Structure du dépôt

DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log

🔬 Fonctionnement (technique)

  1. Entre dans les espaces de noms utilisateur + réseau
  2. Ajoute une clé RXGK au trousseau de clés
  3. Utilise des sockets AF_RXRPC + splice() pour forcer les pages du cache de pages dans le chemin de déchiffrement RXGK
  4. Déclenche un déchiffrement AES-CBC sur place sans skb_cow_data()
  5. Corrompt le fichier cible (/etc/passwd) octet par octet à l'aide d'une technique de fenêtre glissante
  6. Vide le mot de passe root → lance un shell root

⚠️ Avertissement

Cet exploit est destiné uniquement à des fins éducatives et de tests de sécurité autorisés.
Toute utilisation non autorisée sur des systèmes qui ne vous appartiennent pas est illégale.


📜 Crédits & Auteur

  • Auteur de l'exploit : Ashraf Zaryouh « 0xBlackash »
  • Découverte originale : Chercheurs en sécurité (2026)
  • Version du PoC : v2.1 (mai 2026)

⭐ Mettez une étoile à ce dépôt si cela vous a aidé !

Fait avec ❤️ pour la communauté de la recherche

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





