
 ashrafzaryouh/cve-2026-31402
Rédaction d'avis sur CVE-2026-31402, un débordement de tas dans le cache de rejeu LOCK de NFSv4.0 du noyau Linux, couvrant le composant affecté, le vecteur d'attaque à distance, l'impact et l'atténuation.



CVE-2026-31402 : un bug Linux NFS resté caché pendant 23 ans
CVE-2026-31402 est une vulnérabilité de débordement de tas dans le cache de rejeu LOCK de NFSv4.0 du noyau Linux. Elle résulte d'une mauvaise gestion des réponses plus grandes que la taille fixe du tampon, ce qui peut entraîner une corruption de la mémoire.
La vulnérabilité se produit parce que le cache de rejeu NFSv4 stocke les réponses dans un tampon de taille fixe de 112 octets. Certaines réponses d'erreur de verrouillage NFSv4 peuvent dépasser cette taille (jusqu'à 1024 octets). Lorsque cela se produit, les données excédentaires débordent du tas, ce qui peut faire planter le serveur ou corrompre la mémoire.
Vecteur d'attaque :
Impact :
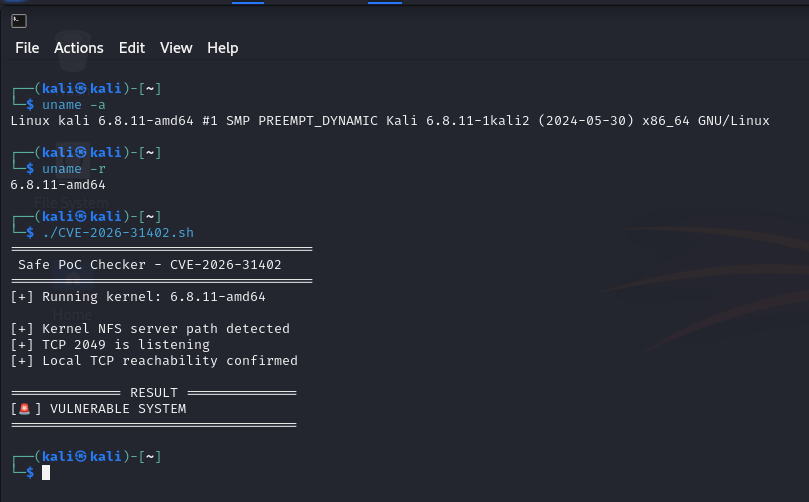
CVE-2026-31402 souligne l'importance des vérifications de taille de tampon dans les services exposés au réseau. Maintenez vos systèmes à jour et surveillez les serveurs NFS pour détecter tout comportement inhabituel.
Généré avec ❤️ pour la sensibilisation à la cybersécurité.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

