Scripts de détection, analyse technique et preuve de concept pour CVE-2026-2699, un contournement d'authentification critique avant authentification dans Progress ShareFile Storage Zones Controller.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


Contournement d'authentification critique (CVSS 9.8) dans Progress ShareFile Storage Zones Controller (SZC) géré par le client ≤ 5.12.3.
CVE-2026-2699 est une grave vulnérabilité de contournement d'authentification affectant l'interface web de Progress ShareFile Storage Zones Controller (déploiements gérés par le client).
Un attaquant distant non authentifié peut accéder à des pages de configuration restreintes, ce qui peut entraîner des modifications de la configuration du système et, lorsqu'elle est chaînée avec CVE-2026-2701, une exécution de code à distance (RCE) complète avant authentification.
Ce dépôt contient des scripts de détection, une analyse technique et des éléments de preuve de concept (lorsque cela est légalement et éthiquement permis).
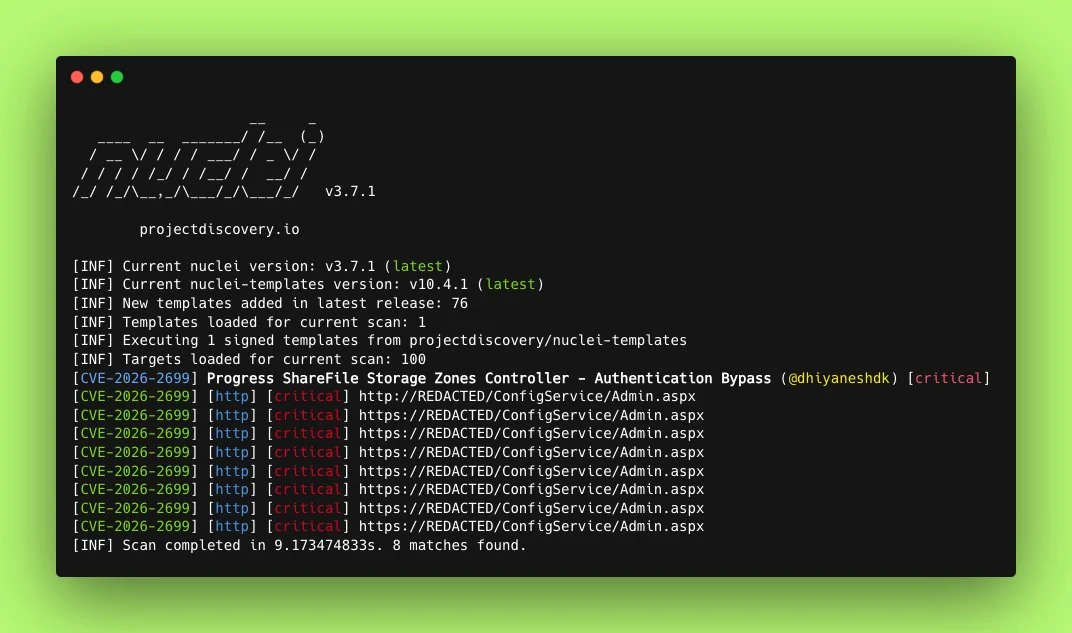
La vulnérabilité provient d'un contrôle d'accès insuffisant et d'une gestion défectueuse des redirections dans l'interface de gestion web du SZC, permettant à des utilisateurs non authentifiés d'atteindre des fonctionnalités de configuration sensibles.
detection/ — Scripts de détection non destructifs (Python)analysis/ — Analyse technique détaillée et explication de la cause racinepoc/ — Preuve de concept (à des fins éducatives / tests autorisés uniquement)exploit-chain/ — Démonstration du chaînage avec CVE-2026-2701 (RCE)assets/ — Captures d'écran, diagrammes et journaux| Version | Statut |
|---|---|
| ≤ 5.12.3 | Vulnérable |
| 5.12.4+ | Corrigée |
| 6.x | Non affectée |
Remarque : Seuls les déploiements de Storage Zones Controller gérés par le client (sur site) sont concernés.
/Configuration/ ou à des points de terminaison similaires.Avis officiel :
Progress ShareFile Security Vulnerability – February 2026
Ce dépôt inclut un script de détection léger :
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
Inspiré par l'artefact de détection officiel de watchTowr.
Tous les éléments de ce dépôt sont fournis à des fins éducatives, de recherche et de sécurité défensive uniquement.
Toute exploitation non autorisée contre des systèmes que vous ne possédez pas ou pour lesquels vous ne disposez pas d'une autorisation explicite de test est illégale et contraire à l'éthique.
Les contributions, détections améliorées ou analyses complémentaires sont les bienvenues via Pull Requests.
Réalisé avec ❤️ pour la communauté de la sécurité


