 as4mir/cve-2021-45008
Preuve de concept d'exploitation pour CVE-2021-45008, démontrant une élévation de privilèges d'utilisateur à administrateur dans Plesk Obsidian 18.0.37 en manipulant un paramètre d'indicateur Super admin.

Élévation de privilèges d'un utilisateur à administrateur
Produit et version concernés : Plesk Obsidian 18.0.37
Sévérité : Critique
Impact : Obtenir des privilèges élevés d'utilisateur à administrateur et accéder à des informations critiques
Description : vulnérabilité de permissions non sécurisées qui permet à un utilisateur non privilégié d'obtenir les droits d'administrateur.
Étapes pour reproduire :
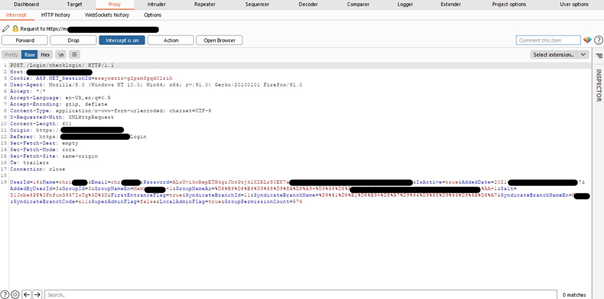
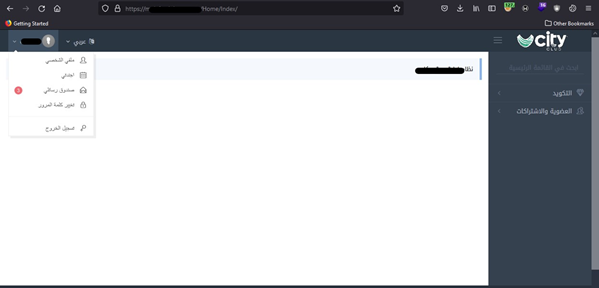
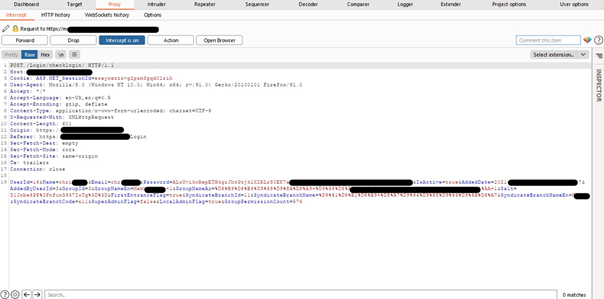
Déconnectez-vous maintenant, puis saisissez vos identifiants pour vous reconnecter et capturez la requête
Modifiez la valeur du paramètre du drapeau Super admin de false à true et transmettez la requête
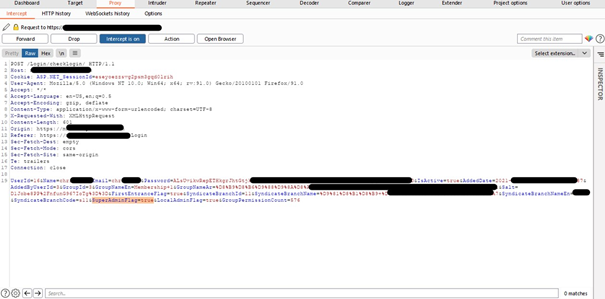
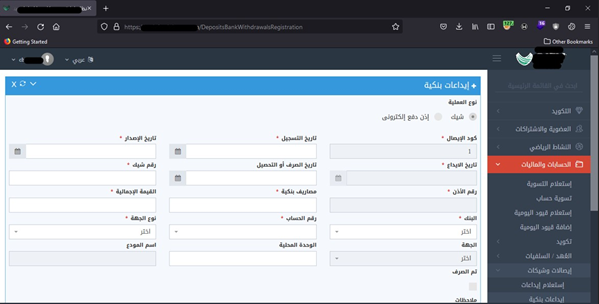
Vous verrez davantage d'informations comme le compte bancaire et d'autres données