
 artusec/pivotool
Outil de post-exploitation basé sur Bash pour le pivotement réseau semi-automatisé, permettant le déplacement latéral à travers des systèmes compromis lors de tests de pénétration.


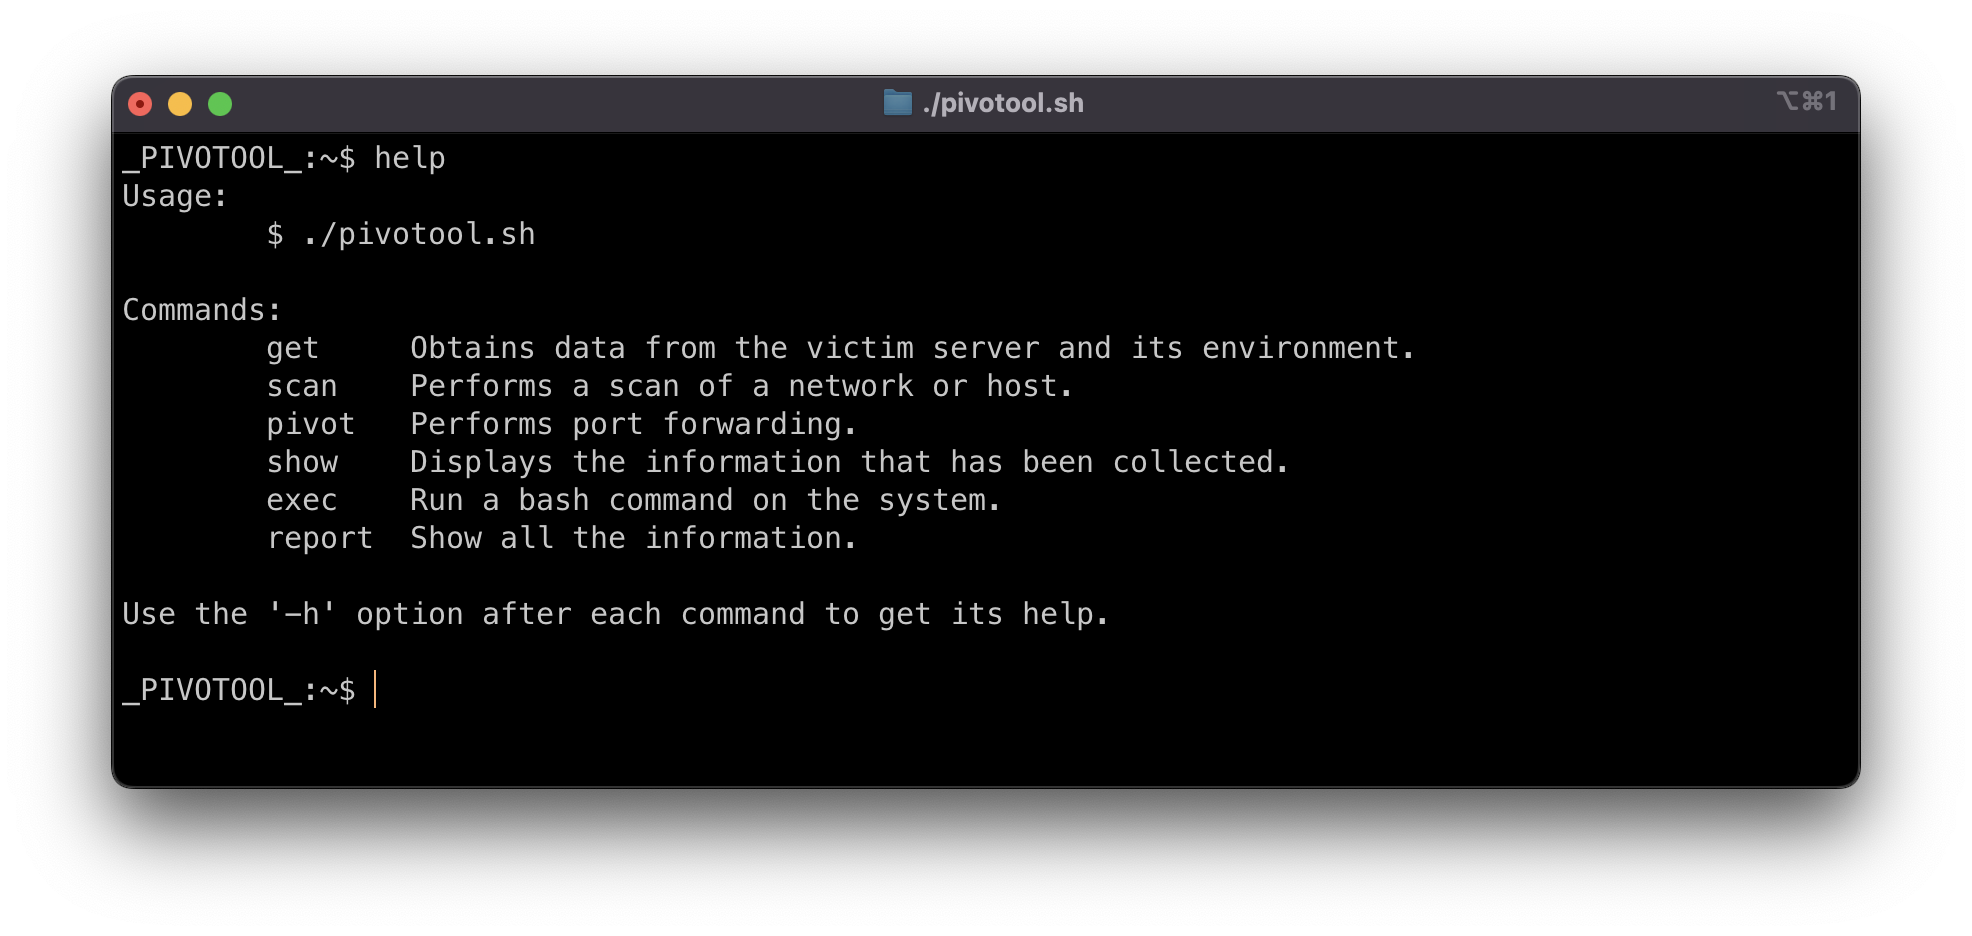
pivotool en hacking éthique, comme prévu, est un outil simple écrit en bash qui pourrait vous aider dans la phase de post-exploitation pour pivoter vers d'autres systèmes.
Pivotool est un outil qui ne prétend pas révolutionner la phase de post-exploitation d'un test de pénétration, mais il peut vous aider à gagner du temps et à être plus organisé.
Il se compose d'un script unique écrit en bash, avec quelques dépendances qui sont généralement installées sur tout système de type Unix (une version Go de l'outil avec un binaire autonome est en cours :D ).
Le mode de fonctionnement est semi-automatique. Il présente une nouvelle invite dans laquelle vous indiquez les actions que vous souhaitez effectuer.
Je suis sûr qu'il contiendra beaucoup de bugs et de nombreuses opportunités d'amélioration, d'efficacité, etc. N'hésitez pas à les signaler dans la section des issues.
Merci ! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



Voir le fichier LICENSE.







