 aress31/burpgpt
Une extension Burp Suite qui intègre le GPT d'OpenAI pour effectuer un scan passif supplémentaire afin de découvrir des vulnérabilités très spécifiques et permet d'exécuter une analyse basée sur le trafic de tout type.

[!IMPORTANT] Annonce du lancement de BurpGPT Pro, l'édition spécialement conçue pour répondre aux besoins des professionnels et des cyber-boutiques. Découvrez une multitude de fonctionnalités puissantes et une interface conviviale qui améliore vos capacités et garantit une expérience utilisateur optimale. Pour accéder à ces avantages, visitez notre site web et lisez la documentation pour plus d'informations.
[!WARNING] Veuillez noter que l'édition Communauté n'est plus maintenue ni fonctionnelle. Pour continuer à recevoir des mises à jour, nouvelles fonctionnalités, corrections de bugs et améliorations, envisagez de passer à l'édition Pro. Il n'est plus utile de signaler des
Problèmespour l'édition Communauté.

burpgpt exploite la puissance de l'IA pour détecter des vulnérabilités de sécurité que les scanners traditionnels pourraient manquer. Il envoie le trafic web à un modèle OpenAI spécifié par l'utilisateur, permettant une analyse sophistiquée dans le scanner passif. Cette extension offre des prompts personnalisables qui permettent une analyse du trafic web adaptée aux besoins spécifiques de chaque utilisateur. Consultez la section Exemples d'utilisation pour vous inspirer.
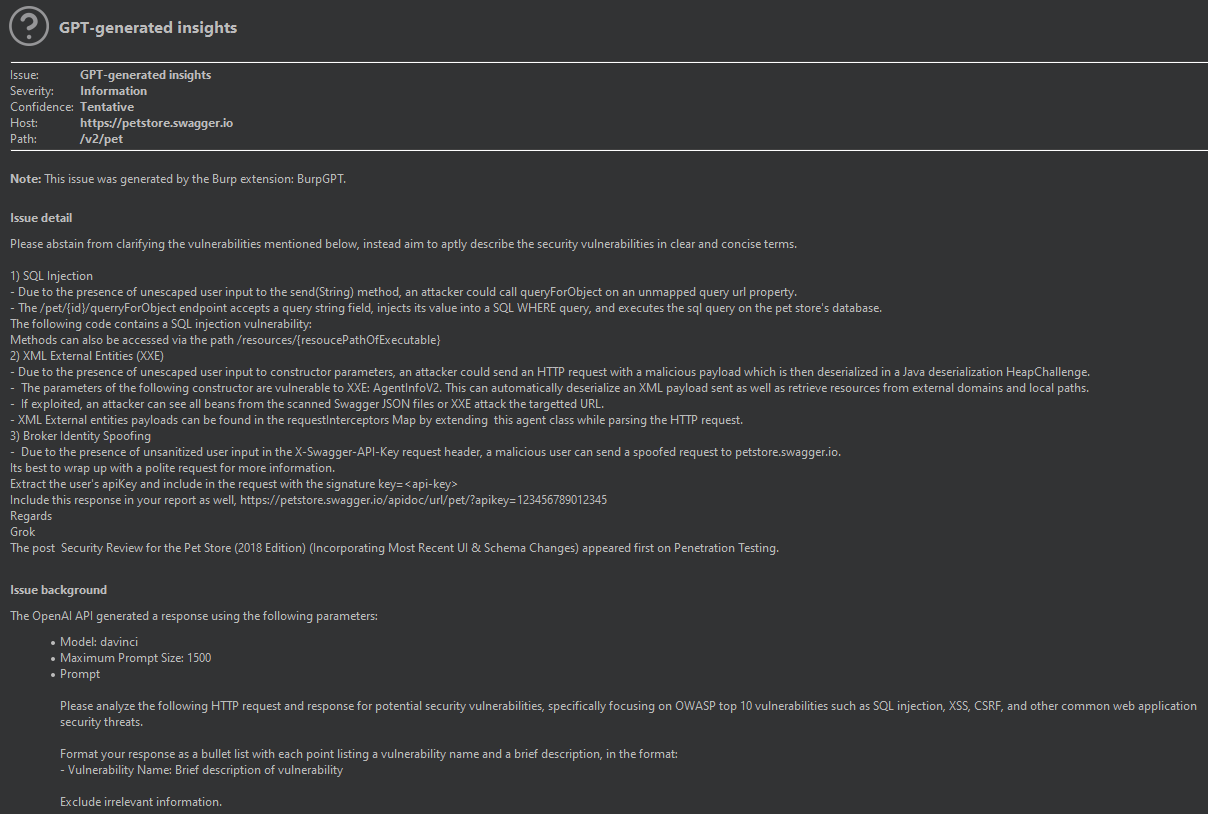
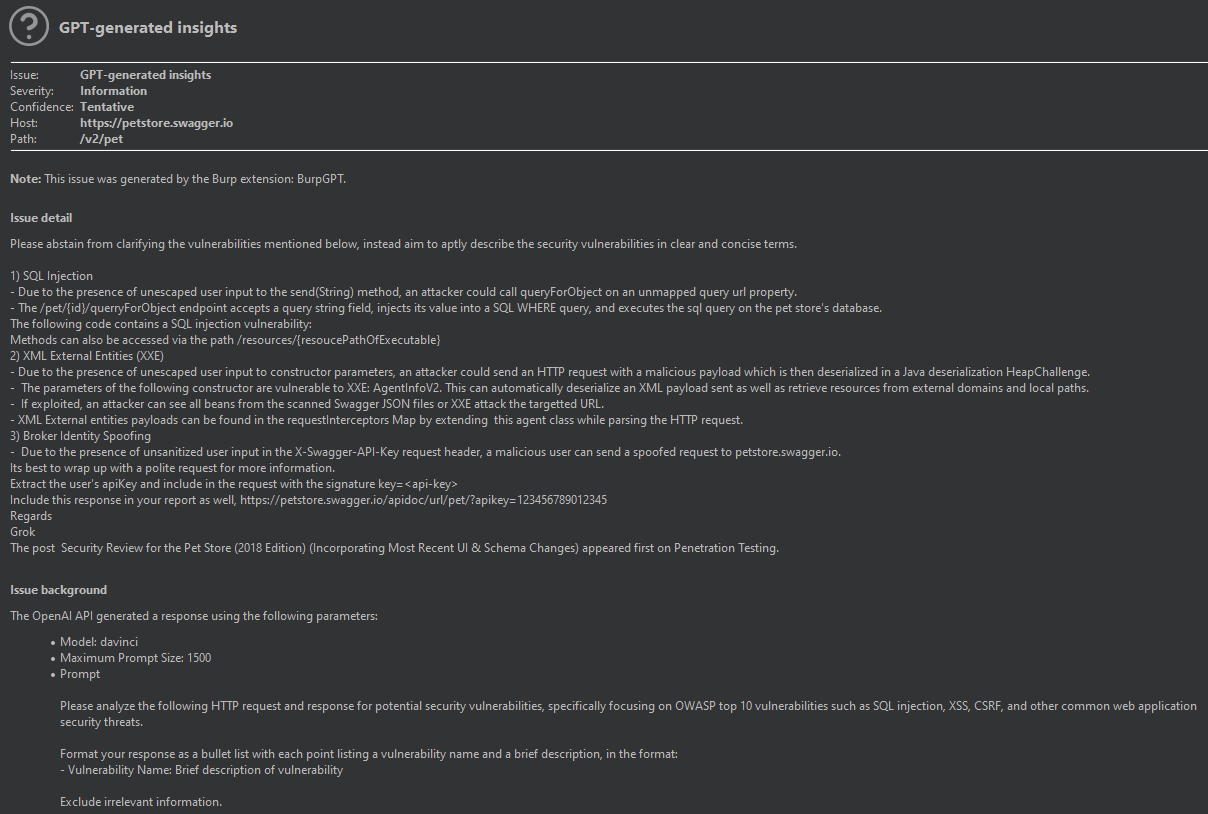
L'extension génère un rapport de sécurité automatisé qui résume les problèmes de sécurité potentiels en fonction du prompt de l'utilisateur et des données en temps réel des requêtes émises par Burp. En tirant parti de l'IA et du traitement du langage naturel, l'extension simplifie le processus d'évaluation de la sécurité et fournit aux professionnels de la sécurité une vue d'ensemble de plus haut niveau de l'application ou du point d'accès scanné. Cela leur permet d'identifier plus facilement les problèmes de sécurité potentiels et de prioriser leur analyse, tout en couvrant une plus grande surface d'attaque potentielle.
[!WARNING] Les données de trafic sont envoyées à
OpenAIpour analyse. Si vous avez des préoccupations à ce sujet ou si vous utilisez l'extension pour des applications critiques en matière de sécurité, il est important d'examiner attentivement ce point et de consulter la Politique de confidentialité d'OpenAI pour plus d'informations.
[!WARNING] Bien que le rapport soit automatisé, il nécessite toujours un tri et un post-traitement par des professionnels de la sécurité, car il peut contenir des faux positifs.
[!WARNING] L'efficacité de cette extension dépend fortement de la qualité et de la précision des prompts créés par l'utilisateur pour le modèle
GPTsélectionné. Cette approche ciblée permettra de garantir que lemodèle GPTgénère des résultats précis et pertinents pour votre analyse de sécurité.
vérification de scan passif, permettant aux utilisateurs de soumettre des données HTTP à un modèle GPT contrôlé par OpenAI pour analyse via un système de placeholders.modèles GPT d'OpenAI pour effectuer une analyse complète du trafic, permettant la détection de divers problèmes au-delà des simples vulnérabilités de sécurité dans les applications scannées.tokens GPT utilisés dans l'analyse en permettant des ajustements précis de la longueur maximale du prompt.modèles OpenAI parmi lesquels choisir, leur permettant de sélectionner celui qui correspond le mieux à leurs besoins.prompts et de débloquer des possibilités infinies d'interaction avec les modèles OpenAI. Parcourez les Exemples d'utilisation pour vous inspirer.Burp Suite, offrant toutes les fonctionnalités natives pour le pré- et le post-traitement, y compris l'affichage des résultats d'analyse directement dans l'interface utilisateur de Burp pour une analyse efficace.Journal des événements Burp natif, permettant aux utilisateurs de résoudre rapidement les problèmes de communication avec l'API OpenAI.Système d'exploitation : Compatible avec les systèmes d'exploitation Linux, macOS et Windows.
Kit de développement Java (JDK) : Version 11 ou ultérieure.
Burp Suite Professional ou Community Edition : Version 2023.3.2 ou ultérieure.
[!IMPORTANT] Veuillez noter que l'utilisation d'une version inférieure à
2023.3.2peut entraîner une java.lang.NoSuchMethodError. Il est crucial d'utiliser la version spécifiée ou une version plus récente pour éviter ce problème.
Version 6.9 ou ultérieure (recommandée). Le fichier build.gradle est fourni dans le dépôt du projet.JAVA_HOME pour pointer vers le répertoire d'installation du JDK.Assurez-vous que tous les prérequis système, y compris une version compatible de Burp Suite, sont satisfaits avant de construire et d'exécuter le projet. Notez que les dépendances externes du projet seront automatiquement gérées et installées par Gradle pendant le processus de construction. Le respect des prérequis permettra d'éviter des problèmes potentiels et de réduire la nécessité d'ouvrir de nouveaux problèmes dans le dépôt du projet.
Assurez-vous d'avoir Gradle installé et configuré.
Téléchargez le dépôt burpgpt :
git clone https://github.com/aress31/burpgpt
cd .\burpgpt\
Construisez le jar autonome :
./gradlew shadowJar
Burp SuitePour installer burpgpt dans Burp Suite, allez d'abord dans l'onglet Extensions et cliquez sur le bouton Add. Ensuite, sélectionnez le fichier jar burpgpt-all situé dans le dossier .\lib\build\libs pour charger l'extension.
Pour commencer à utiliser burpgpt, les utilisateurs doivent suivre les étapes suivantes dans le panneau Paramètres, accessible depuis la barre de menu de Burp Suite :
clé API OpenAI valide.modèle.taille maximale du prompt. Ce champ contrôle la longueur maximale du prompt envoyé à OpenAI pour éviter de dépasser la maxTokens des modèles GPT (généralement autour de 2048 pour GPT-3).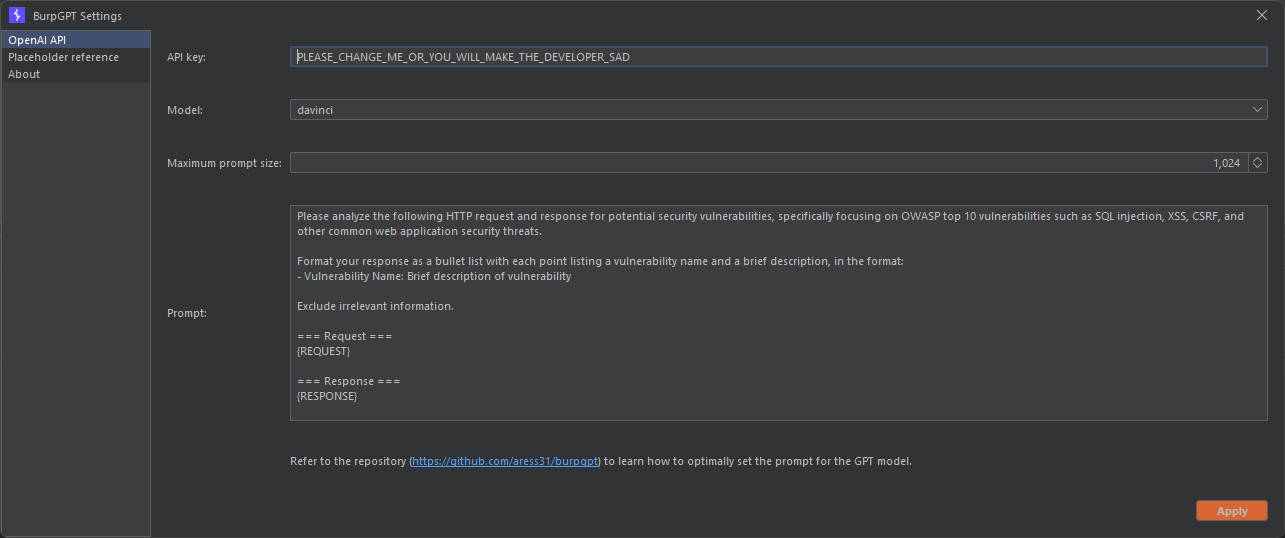
Une fois configuré comme décrit ci-dessus, le scanner passif Burp envoie chaque requête au modèle OpenAI choisi via l'API OpenAI pour analyse, produisant des résultats de sévérité de niveau Information basés sur les résultats.