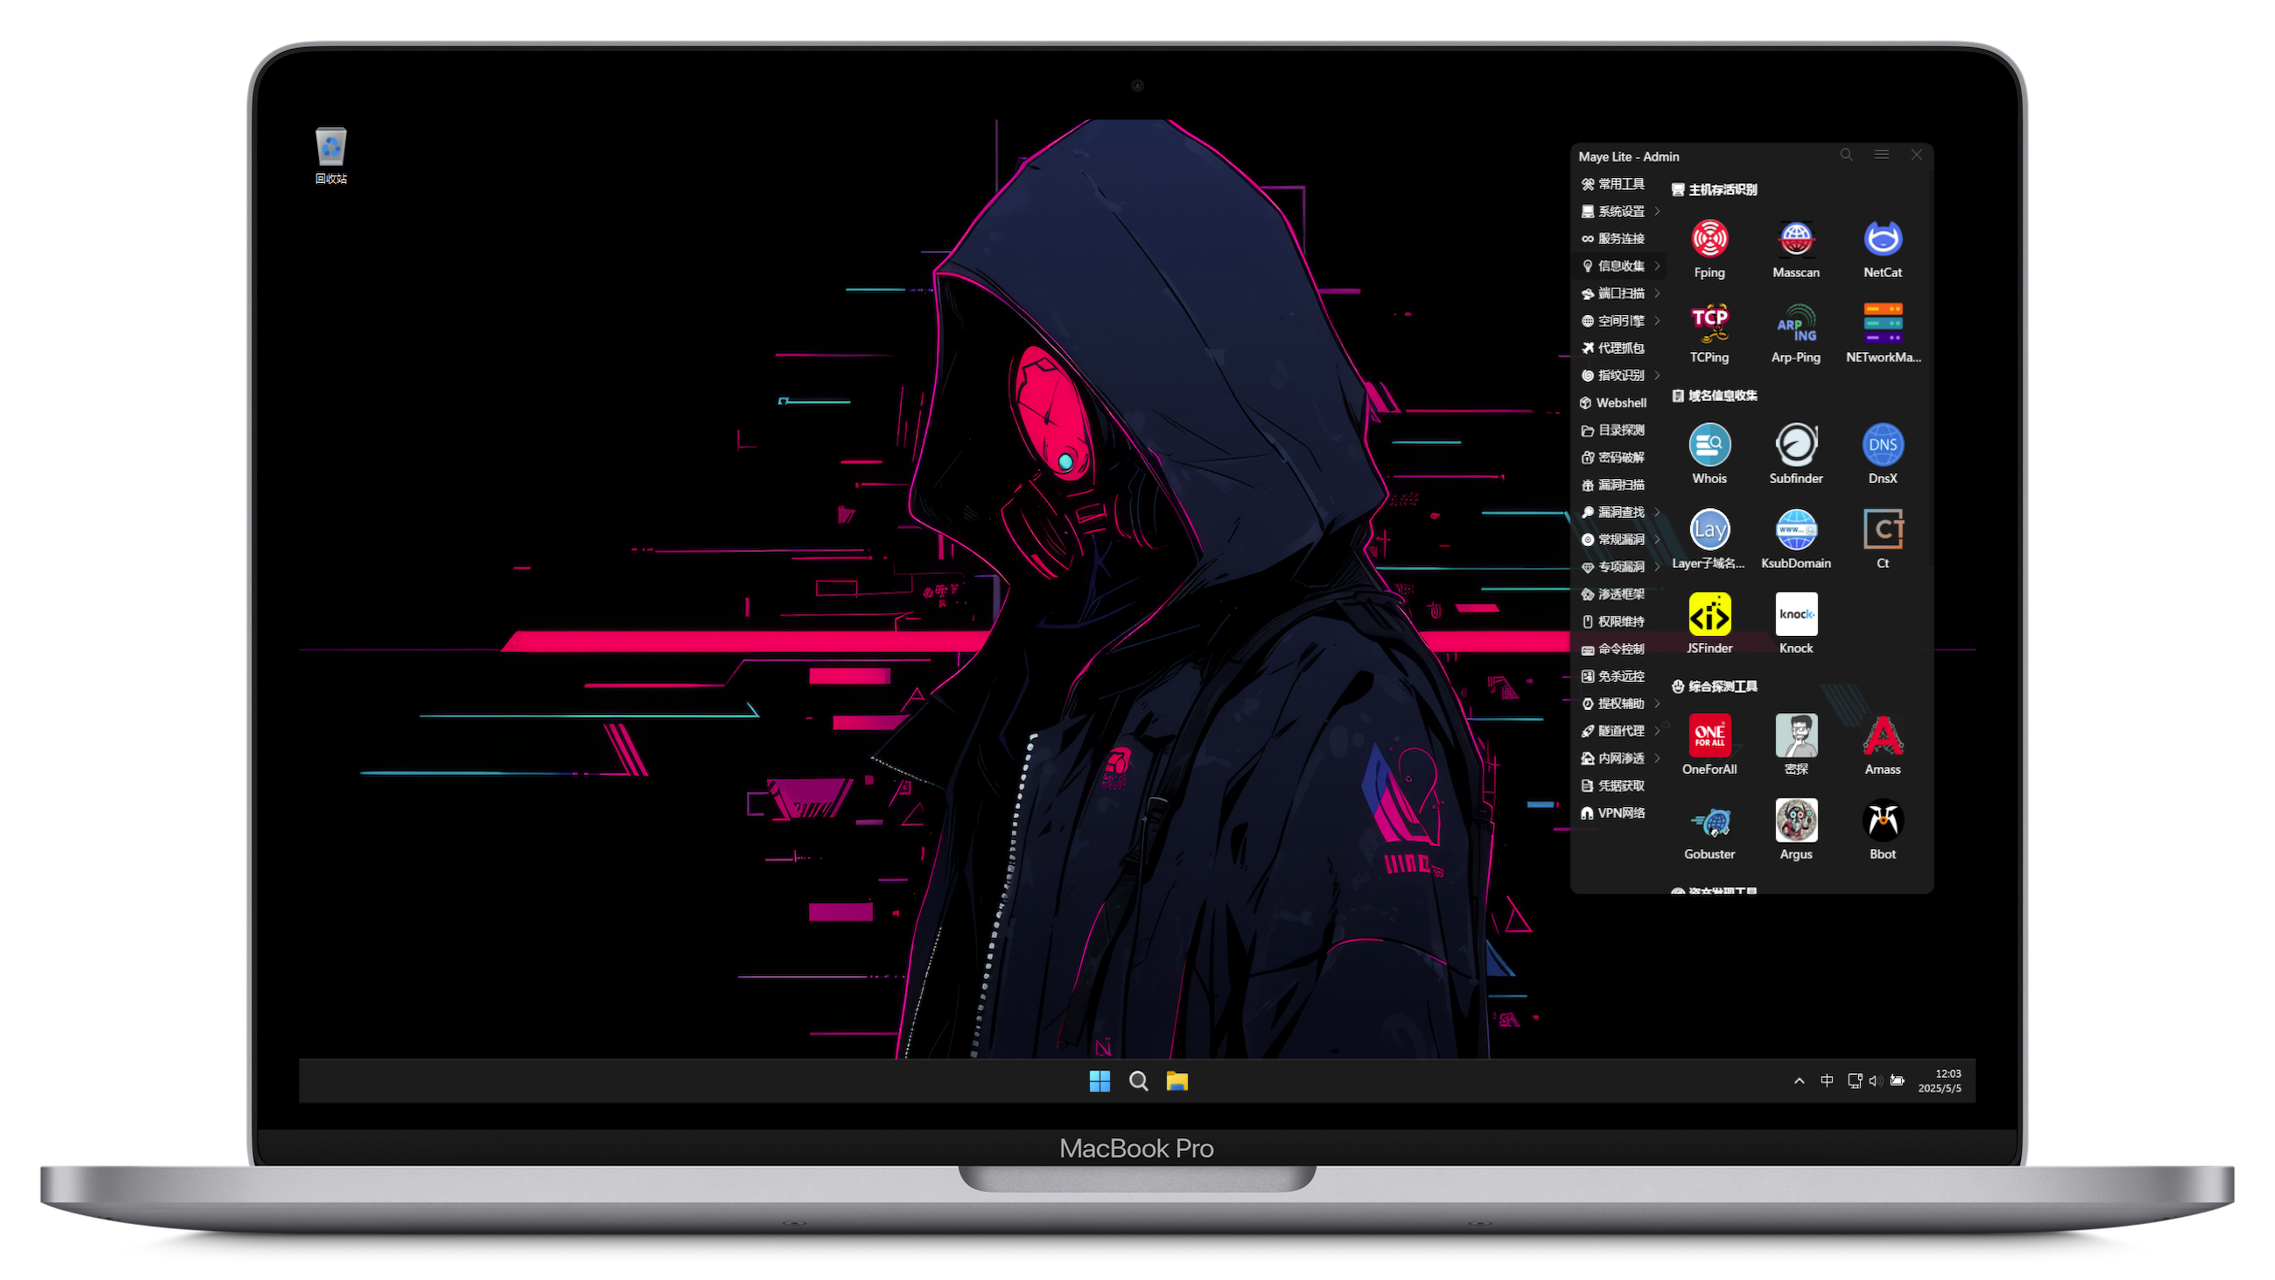
Pentest-Windows11 v3.2
Le premier environnement de test d'intrusion Windows sur puces Mac M


中文文档 |
English README
📖 Présentation du projet
📝 Présentation du système
- Cet environnement vise à fournir un environnement de test d'intrusion Windows prêt à l'emploi.
- La republication est la bienvenue. Veuillez indiquer l'auteur original et le lien : https://github.com/arch3rPro/Pentest-Windows
- Environnement recommandé : [VMware : 17.0] / [RAM : 8G] / [Disque VM : 100G] / [Espace disque réel utilisé : environ 30G]
- Compte système :
admin, mot de passe : 123456. Veuillez changer le mot de passe après la connexion !
- Nom chinois : 矛·盾 武器库, ce qui signifie que la cybersécurité est à la fois attaque et défense, avec la lance la plus acérée et le bouclier le plus solide, interdépendants et en évolution compétitive.
- Le projet a intégré plus de 400 outils et scripts couramment utilisés. Vous pouvez soumettre des demandes d'outils dans l'Issue épinglée.
🚀 Téléchargement de la VM
Statut des versions :
Lien de téléchargement :
- Parallels Desktop
- Version VMware
✨ Présentation des versions
Principales fonctionnalités et historique des mises à jour :
- v3.2 (Dernière) :
- Prend en charge l'architecture x64 (VMware | PVE-KVM)
- Prend en charge l'architecture Arm des Mac série M (Fusion | Parallels Desktop)
- Prend en charge la version amorçable Hyper-V et Ventoy (peut être installée sur un disque dur externe, fonctionner sur n'importe quel hôte, sans VM requise)
- Démarrage optimisé des outils bat graphiques, ajout d'un démarrage vbs sans fenêtre CMD.
- La VM KVM dispose des pilotes QGA et VirtualIO installés, adaptée à ProxmoxVE, prête à l'emploi après importation (RDP recommandé).
- Ajout de la gestion UniGetUI, prend en charge la mise à jour graphique des outils et logiciels installés via scoop.
- Version VirtualBox en cours.
- v3.1 :
- Basée sur l'ISO officielle Windows 11 ARM.
- Ajout de la gestion des onglets Chrome, importation des liens d'outils du projet.
- Catégories et sous-catégories de la boîte à outils Maye embellies avec des emojis.
- La version PD v3.1 a supprimé la restriction TPM, la VM n'est pas chiffrée.
- Ajout du téléchargement de la VM PD de base Windows 11-Optimization.PD.7z
- v3.0 :
- Ajout d'outils pour la pénétration interne, l'acquisition d'identifiants, le VPN, etc. Le nombre total d'outils est passé à plus de 360.
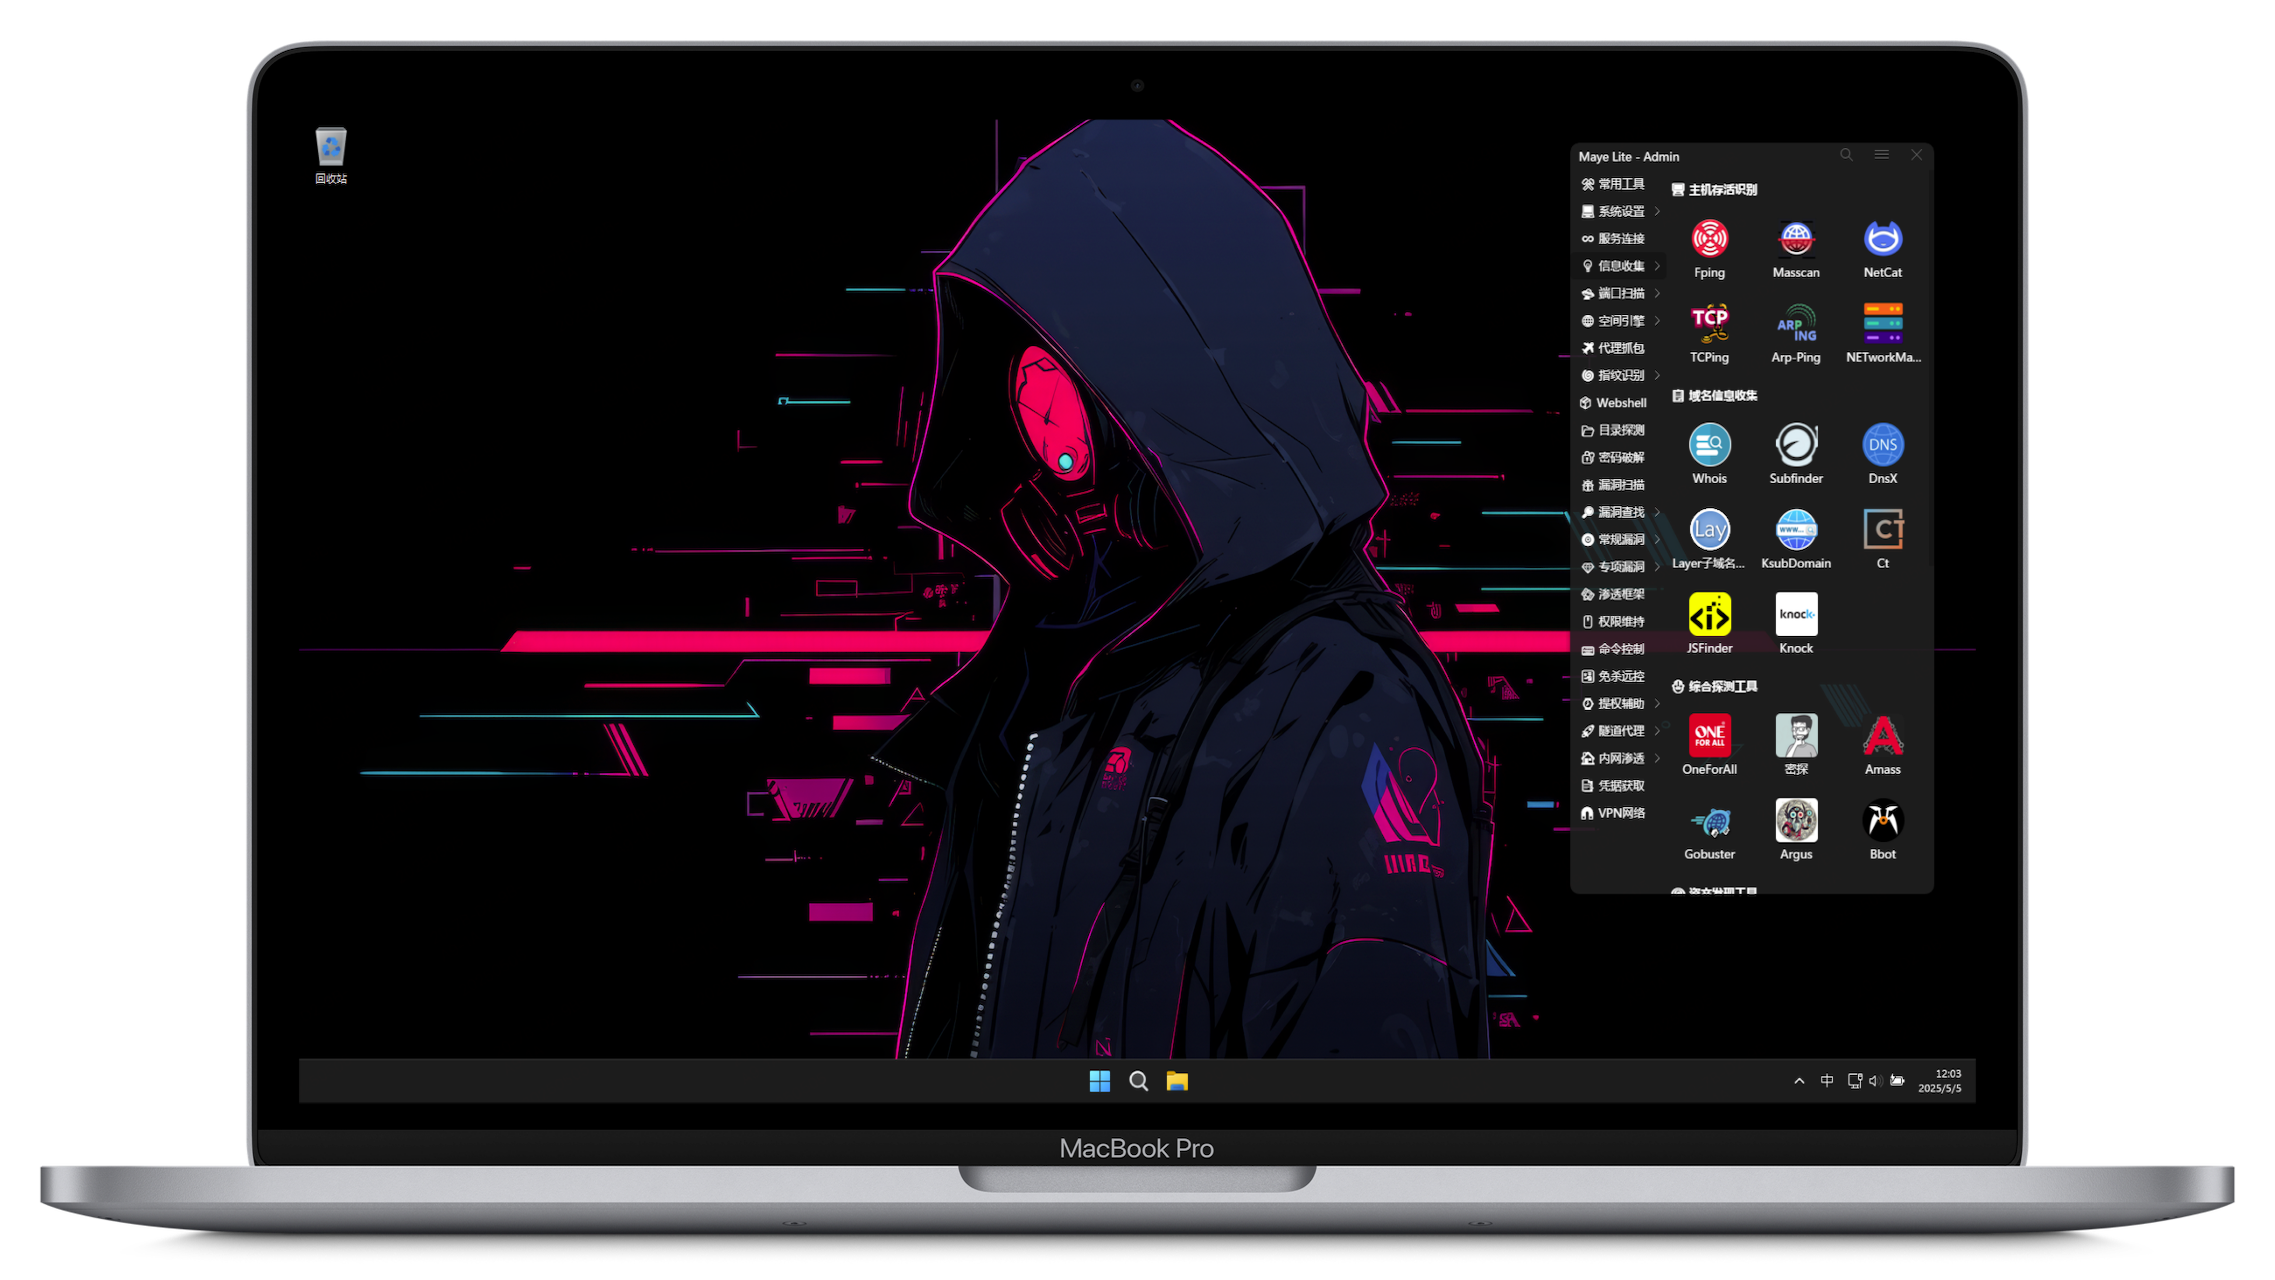
- La boîte à outils utilise la nouvelle version Maya Lite, prend en charge les sous-catégories, classification plus claire.
- Tous les outils de la boîte à outils ont des commentaires, le survol de la souris affiche la description.
- En raison de la politique TPM de Windows 11, la VM est chiffrée, mot de passe :
123456789.
- Fonctionnalités générales (v2.x - v3.x) :
- Logiciels intégrés rationalisés, polices de terminal et certaines icônes embellies, optimisation modérée.
- Image du disque système de 100 Go, stockage sur fichier disque unique pour les performances (taille de l'image optimisée en continu).
- Icônes d'outils reconstruites, chaque outil possède une icône correspondante.
- Gestionnaire de paquets Scoop intégré (v2.1+), prend en charge
scoop update <tool> pour les mises à jour.
- Scoop prend en charge l'installation et la mise à jour des outils par script (v2.2+).
- Windows Terminal optimisé, thème unifié et amélioration oh-my-posh.
- Variables d'environnement Scoop mises à jour, les outils CLI peuvent être utilisés directement dans CMD ou PowerShell.
- Suppression de certains outils non maintenus ou rarement utilisés.
- WSL temporairement retiré (faible utilisation, espace important, version ARM non prise en charge), pourra être ajouté ultérieurement si nécessaire.
- Pour la liste complète des outils pris en charge et des mises à jour, veuillez consulter https://github.com/arch3rPro/scoop-bucket.
- Certaines machines ne prennent pas en charge la virtualisation imbriquée ou peuvent entrer en conflit avec l'installation locale de Hyper-V. Veuillez utiliser la version allégée NoWSL si vous n'avez pas besoin de Kali-WSL.
- Les outils sont dans leur état d'installation initial par défaut. Certains outils nécessitent une initialisation, et quelques-uns nécessitent une configuration manuelle des plugins.
📜 Déclaration de production
1. Tous les logiciels installables sont téléchargés depuis le site officiel ou GitHub.
2. Tous les logiciels portables (verts) sont téléchargés depuis Guohe Shell (https://www.ghxi.com/).
3. Tous les outils par scripts sont téléchargés depuis GitHub.
4. Certains outils sous licence (crackés) et d'excellents outils de pénétration sont partagés depuis des comptes publics WeChat.
5. Certaines informations personnelles peuvent subsister en raison du débogage ; veuillez les ignorer.
6. Ce projet n'accepte et n'acceptera jamais aucune forme de parrainage.
⚠️ Avertissement
1. Cette image est uniquement destinée à la construction de sécurité d'entreprise légalement autorisée. Si vous souhaitez tester son utilisabilité, veuillez configurer votre propre environnement cible.
2. Lors de l'utilisation de cette image pour des tests, assurez-vous que vos actions sont conformes aux lois locales et que vous disposez d'une autorisation suffisante.
3. Toute utilisation illégale est à vos propres risques. L'auteur n'assume aucune responsabilité légale ou conjointe.
💻 Présentation du système
🖥️ Notions de base

 arch3rpro/pentest-windows
