 aranfarzami/cve-2026-89026
PoC d'exploit et scanner pour CVE-2026-89026, validant le contournement d'authentification de l'API Issabel PBX via des JWT HS256 forgés sur des cibles uniques ou listées.

CVE-2026-89026 est le problème de sécurité ciblé par ce projet.
Ce dépôt contient un exploit PoC et un scanner destinés à la recherche et à la validation du comportement d'authentification de l'API Issabel PBXAPI affectée.
Le projet est conçu pour la recherche en sécurité autorisée, la validation de vulnérabilités, les laboratoires de tests d'intrusion et l'évaluation défensive.
Important : Ne testez que les systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite d'évaluation.
Le PoC implémente le flux de recherche de falsification d'authentification contre le point de terminaison Issabel PBXAPI.
Il comprend :
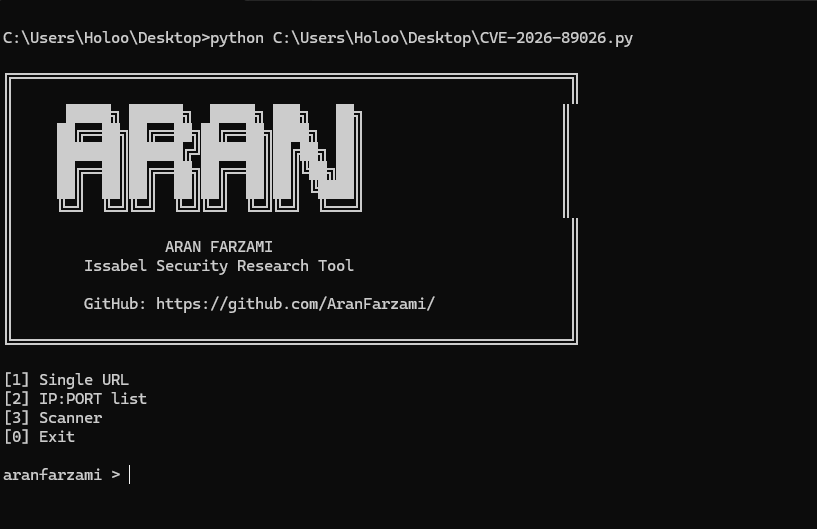
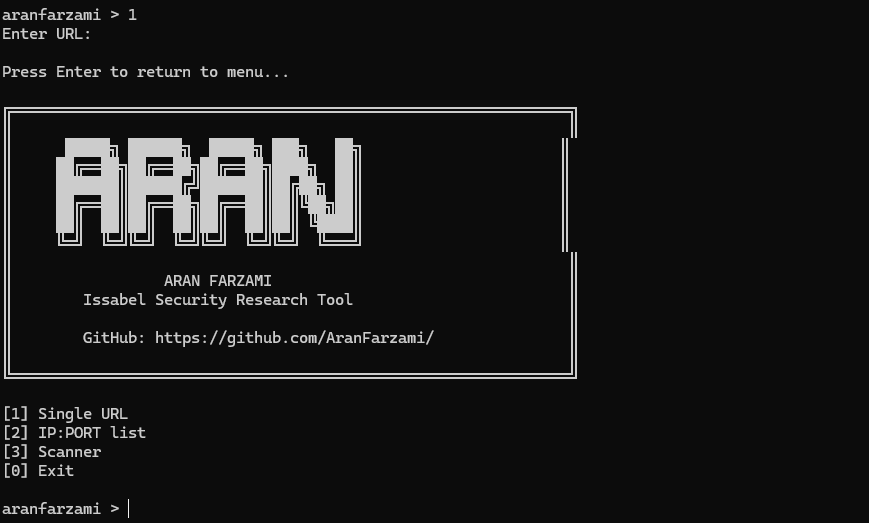
Le scanner prend en charge deux modes de saisie :
[1] Single URL
[2] IP:PORT List
[0] Back
Une seule cible autorisée peut être fournie, par exemple :
https://target.example.com:8443
Un fichier texte peut contenir des cibles dans ce format :
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
Les cibles sont traitées séquentiellement.
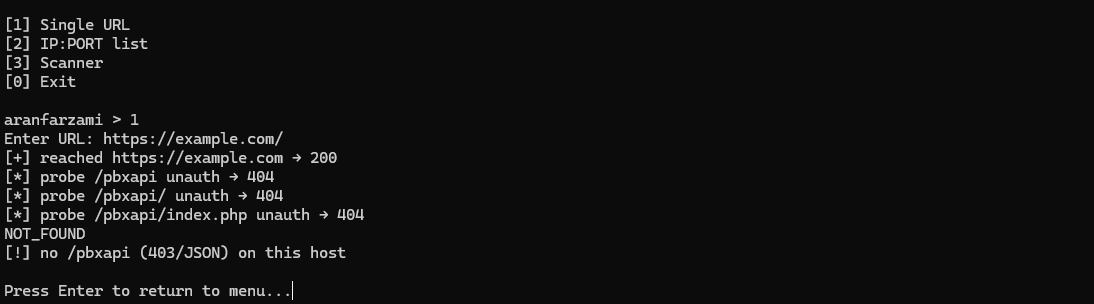
Le scanner vérifie le point de terminaison Issabel /pbxapi et détermine
si la condition d'authentification recherchée est présente.
Résultats typiques :
VULNERABLE
ou :
NOT_VULNERABLE
Le chemin de détection du scanner est destiné à valider le problème d'authentification sans utiliser le chemin optionnel d'exécution de commandes.
Placez vos captures d'écran dans le répertoire screenshots/ du dépôt.
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
Chercheur en sécurité et programmeur
GitHub :
https://github.com/AranFarzami/
Ce projet est fourni à des fins de recherche en sécurité autorisée et d'éducation.
N'utilisez pas ce PoC ou ce scanner contre des systèmes sans autorisation explicite.
L'auteur n'autorise pas et n'assume aucune responsabilité pour tout accès non autorisé, perturbation, accès aux données ou autre utilisation illégale de ce projet.
Choisissez et ajoutez une licence open-source appropriée avant de publier ce dépôt.
