CVE-2021-41773
Projet PoC&Exp en Go. Déclaration : Ce projet provient des notes d'étude quotidiennes de l'auteur. Ne pas utiliser les technologies et outils associés pour des tests illégaux. L'auteur décline toute responsabilité en cas de conséquences néfastes.
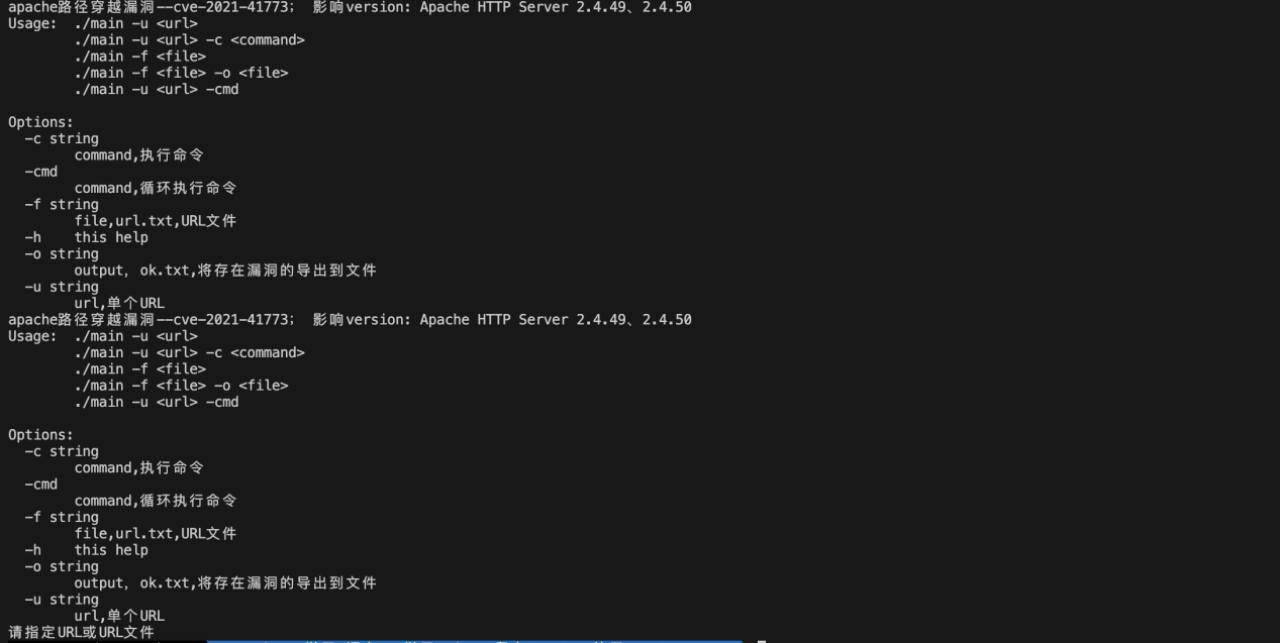
Utilisation :
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
Résultat d'exécution du programme :
L'auteur prévoit d'ajouter un module de threads, en utilisant -t pour le multithreading ; d'ajouter des modules de validation et d'exploitation de multiples vulnérabilités.
Débutant en Go, soyez indulgents, experts.
Si ce projet vous est utile, même un tout petit peu, donnez une étoile à l'auteur !!!
 aqiao-jashell/cve-2021-41773

