 apr4h/cobaltstrikescan
Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration

Analyse des fichiers ou de la mémoire des processus pour détecter les beacons Cobalt Strike et analyser leur configuration.
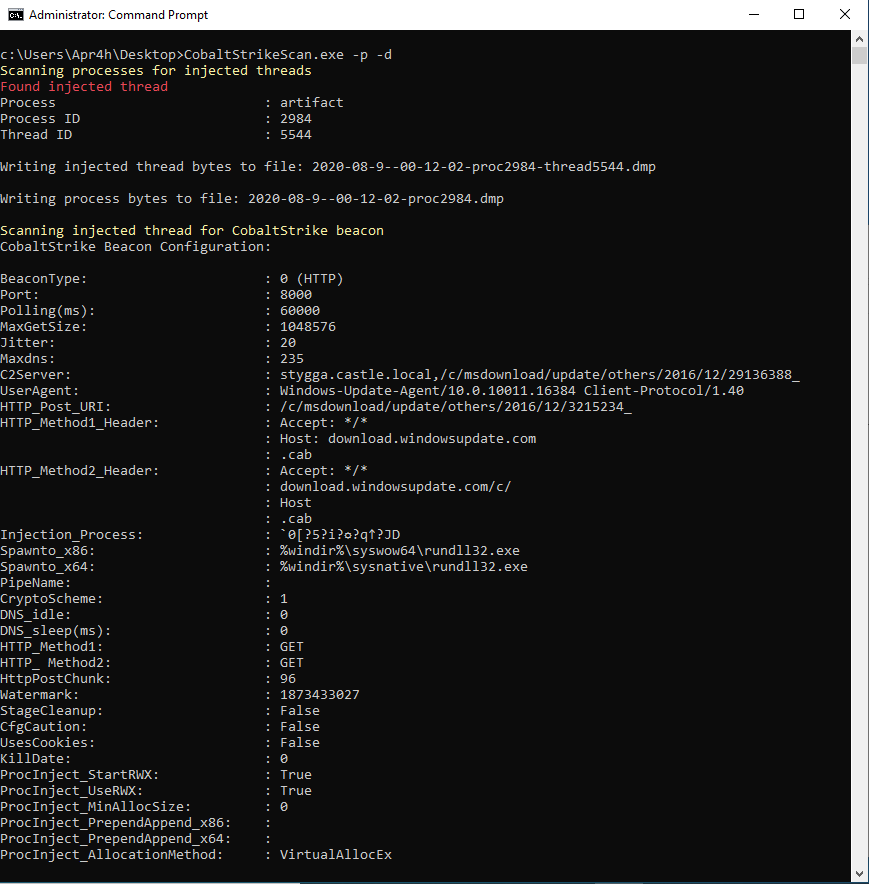
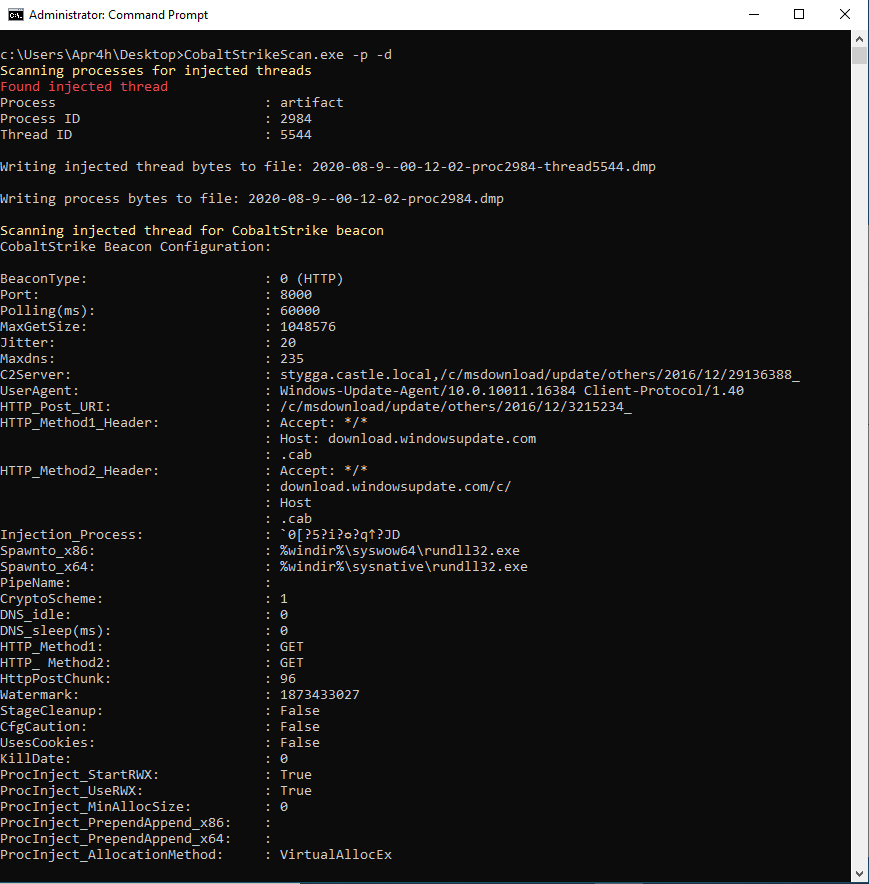
CobaltStrikeScan analyse la mémoire des processus Windows pour détecter les signes d'injection de DLL (injection classique ou réflexive) et/ou effectue une analyse YARA sur la mémoire du processus cible à la recherche de signatures de beacons Cobalt Strike v3 et v4.
Alternativement, CobaltStrikeScan peut effectuer la même analyse YARA sur un fichier fourni par chemin absolu ou relatif en tant qu'argument de ligne de commande.
Si un beacon Cobalt Strike est détecté dans le fichier ou le processus, la configuration du beacon sera analysée et affichée dans la console.
CobaltStrikeScan contient GetInjectedThreads comme sous-module. Assurez-vous d'utiliser git clone --recursive https://github.com/Apr4h/CobaltStrikeScan.git lors du clonage de CobaltStrikeScan afin que le code du sous-module soit également téléchargé/cloné.
Costura.Fody est configuré pour intégrer CommandLine.dll et libyara.NET.dll dans l'assembly compilé CobaltStrikeScan.exe. CobaltStrikeScan.exe doit alors servir de version statique et portable de CobaltStrikeScan. Pour que cela se produise, assurez-vous que la « Active Solution Platform » est définie sur x64 lors de la construction.
Ce projet s'inspire des recherches/articles suivants :
  -d, --directory-scan          Scan all process/memory dump files in a directory for Cobalt Strike beacons

  -f, --scan-file               Scan a process/memory dump for Cobalt Strike beacons

  -i, --injected-threads        Scan running (64-bit) processes for injected threads and Cobalt Strike beacons

  -p, --scan-processes          Scan running processes for Cobalt Strike beacons

  -v, --verbose                 Write verbose output

  -w, --write-process-memory    Write process memory to file when injected threads are detected

  -h, --help                    Display Help Message

  --help                        Display this help screen.

  --version                     Display version information.