
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-38856 — Effectuer avec un scanner massif de jour zéro Apache OFBiz et RCE | Kitploit
Outils/GitHubGitHub/ap0dexme0/cve-2024-38856
ReconnaissanceScanners de VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubap0dexme0/cve-2024-38856

CVE-2024-38856

Effectuer avec un scanner massif de jour zéro Apache OFBiz et RCE

Voir le dépôt
228il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-38856 Apache Ofbiz RCE Scanner

Description

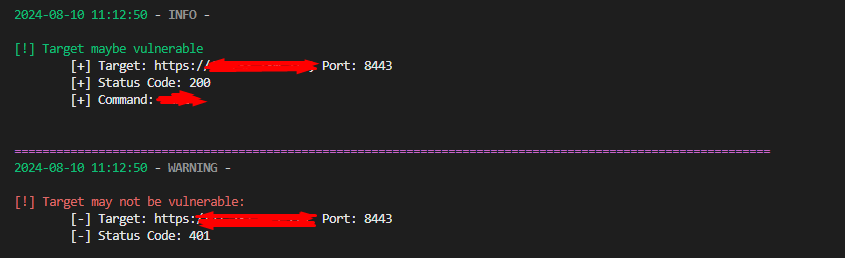
Ce script est conçu pour détecter la vulnérabilité CVE-2024-38856 dans les applications Apache Ofbiz, qui peut permettre une exécution de code à distance. Il envoie des requêtes HTTP POST à des chemins spécifiques dans l'application Ofbiz avec des charges utiles malveillantes pour exploiter la vulnérabilité.
Screenshot_1

Fonctionnalités

  • Scanne les cibles à la recherche de vulnérabilités en utilisant différents chemins
  • Supporte le multithreading pour un traitement plus rapide
  • Utilise coloredlogs pour des journaux colorés et faciles à lire
  • Supporte l'entrée depuis un fichier contenant une liste de cibles

Prérequis

  • Python 3.x
  • Modules Python :
    • requests
    • coloredlogs
    • colorama
    • argparse
    • urllib3

Vous pouvez installer les dépendances requises avec pip :

pip install requests coloredlogs colorama argparse urllib3

Utilisation

Exécution du script

Pour exécuter le script, utilisez la commande suivante :

python script_name.py [options]

Options

  • -t, --threads : Nombre de threads à utiliser (par défaut : 1)
  • -p, --port : Port cible
  • -c, --command : Commande à exécuter
  • -s, --scan : Effectuer un scan avec ping, curl et wget
  • -d, --domain : Domaine (domaine de l'attaquant) à scanner avec ping, curl et wget
  • -f, --file : Fichier contenant une liste de cibles au format http(s)://cible,port

Exemples

  • Scannez des cibles avec une commande :

    python script_name.py -f targets.txt -c "whoami"
    

Effectuez un scan avec un domaine :

python script_name.py -s -d exemple.com -p 80

Utilisez un fichier contenant une liste de cibles :

python script_name.py -f targets.txt -c "uname -a"

Gestion des erreurs

  • Si les cibles n'ont pas le préfixe http:// ou https://, le script vous demandera de choisir un préfixe à ajouter.
  • En cas d'erreur lors d'une requête HTTP, le script enregistrera l'erreur dans le journal.
Télécharger l’outil