CVE-2023-4636
- La vulnérabilité dans limelight est un problème d'exécution de code à distance (RCE) non authentifié résultant de contrôles insuffisants sur les chemins de fichiers lors du traitement d'images via Imagick. Elle permet aux adversaires de fournir des fichiers via FTP, conduisant à une inclusion de fichier locale et à une exécution de code à distance. Dans ces conditions, un attaquant pourrait potentiellement prendre le contrôle de tout site WordPress non corrigé.
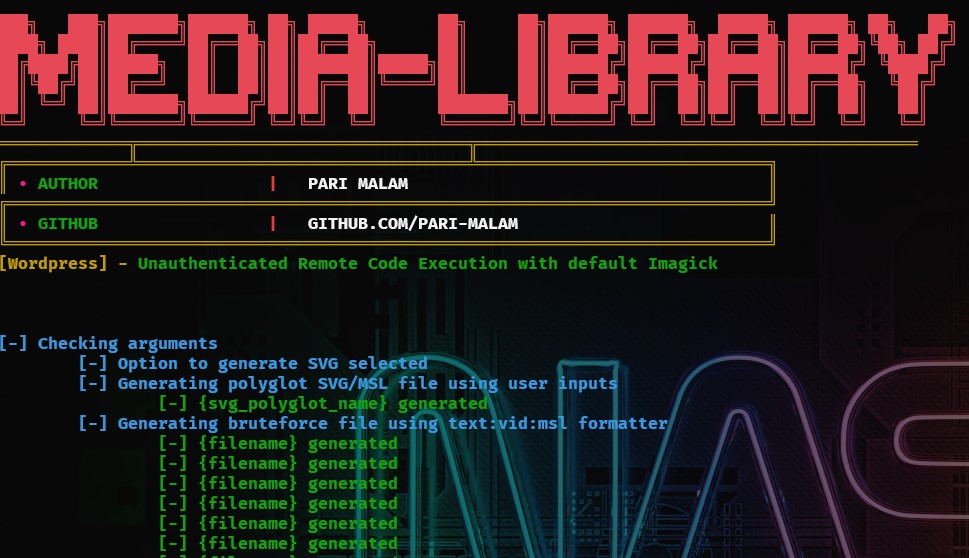
Capture d'écran
Prérequis
Systèmes d'exploitation supportés
Pour commencer
$ git clone https://github.com/ThatNotEasy/CVE-2023-4636
$ cd CVE-2023-4636
$ pip/pip3 install -r requirements.txt
$ python/python3 CVE-2023-4636.py
Notes
- En utilisant cet outil, vous acceptez de l'utiliser uniquement à des fins éducatives et que vous ne l'utiliserez pas pour des activités illégales. Vous acceptez également de supporter tous les risques associés à l'utilisation de cet outil. Je ne serai pas responsable des dommages directs ou indirects causés par l'utilisation de cet outil. Ne me poursuiveeeeeeeeeeeeeeeeeeeeez pas en justice !
Auteur


Crédits :
 ap0dexme0/cve-2023-4636

