 antonlovesdnb/sysmonconfigpusher2
Outil web pour gérer et déployer des configurations Sysmon sur des endpoints Windows via des méthodes sans agent (WMI/SMB) ou basées sur un agent, avec visualisation à distance des journaux d'événements et analyse du bruit.

Un outil web pour gérer les configurations Sysmon sur des endpoints Windows — prend en charge les déploiements sans agent (WMI/SMB) et avec agent.


| Fonctionnalité | Description |
|---|---|
| Déploiement sans agent | Pousser les binaires et configurations Sysmon via WMI et SMB |
| Support agent | Agent léger pour VM cloud et serveurs DMZ |
| Support Docker | Exécution sur Linux/Docker pour les déploiements avec agent uniquement |
| Interface web | Interface React moderne avec progression des déploiements en temps réel |
| Visualiseur de journaux d'événements | Interroger les journaux Sysmon depuis des hôtes distants |
| Analyse des bruits | Identifier les événements à fort volume pour affiner les configurations |
| Déploiements planifiés | Planifier des déploiements pour une exécution future |
| Authentification flexible | Authentification Windows intégrée ou clés API |
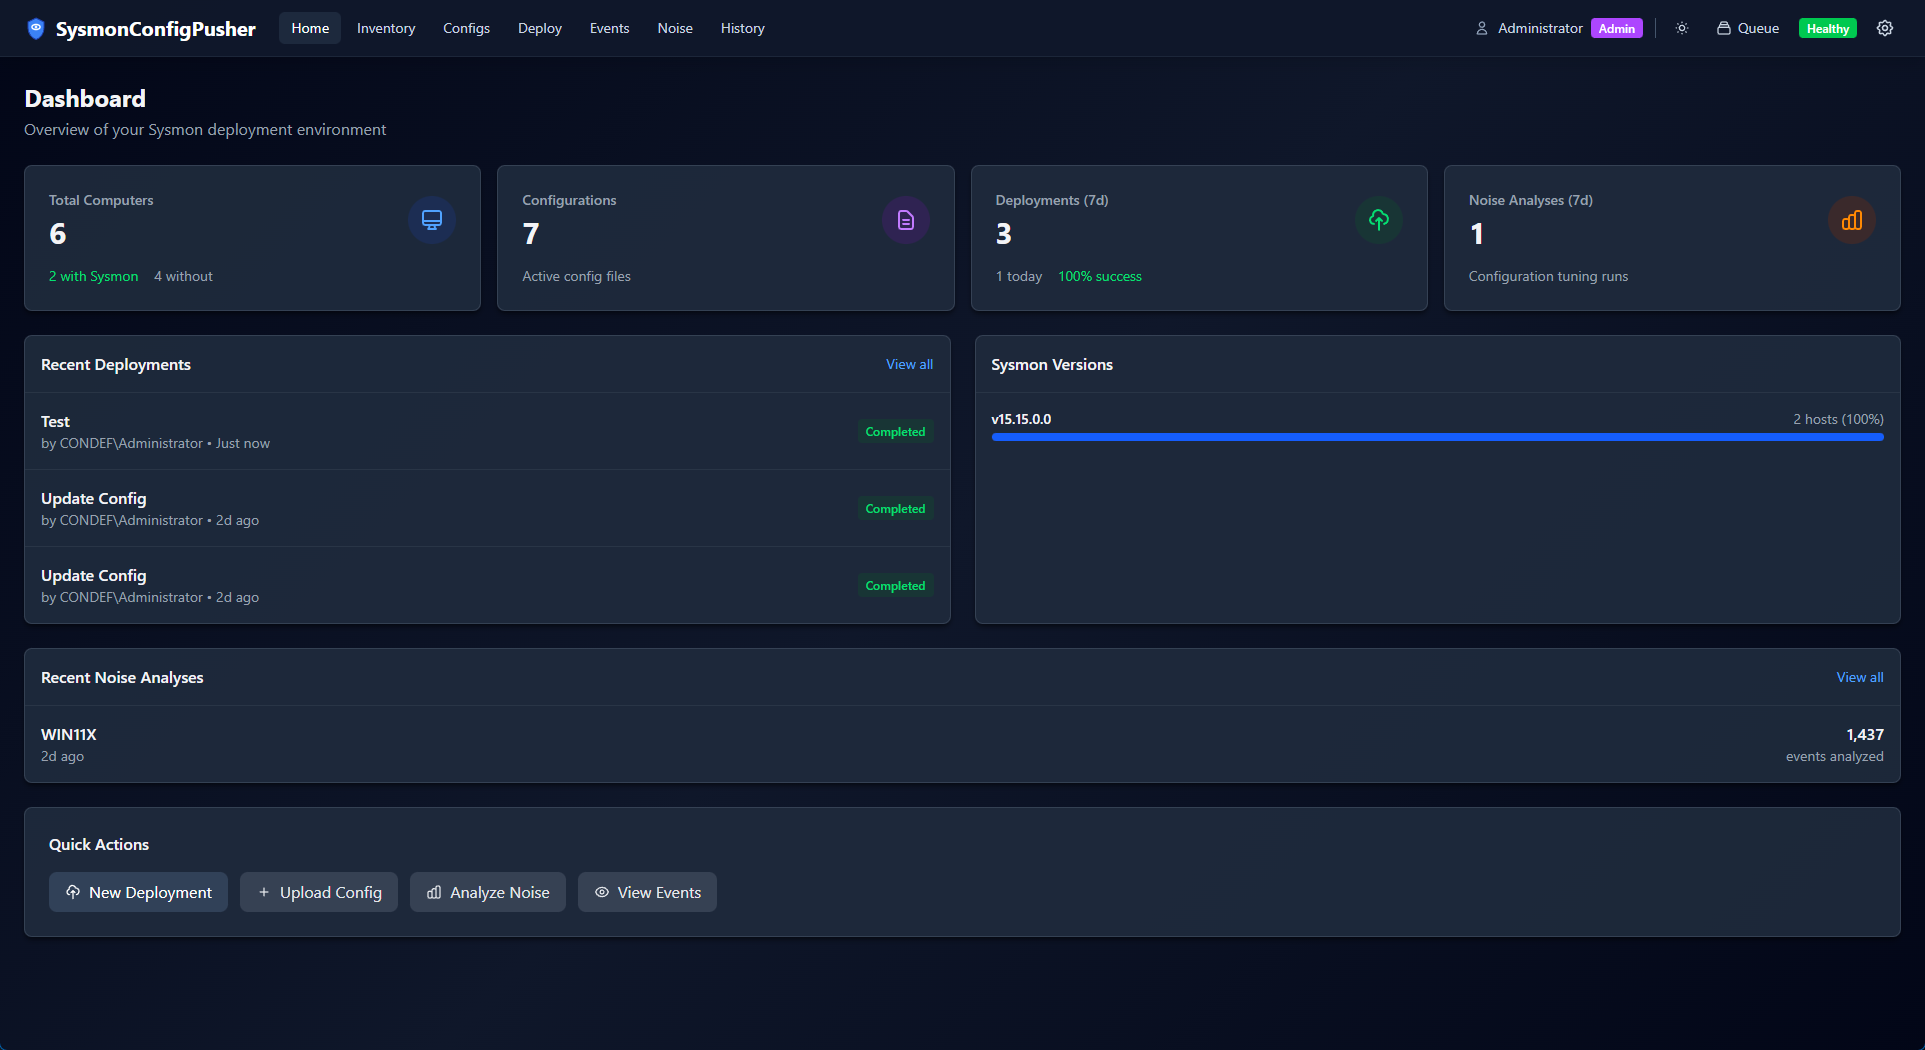
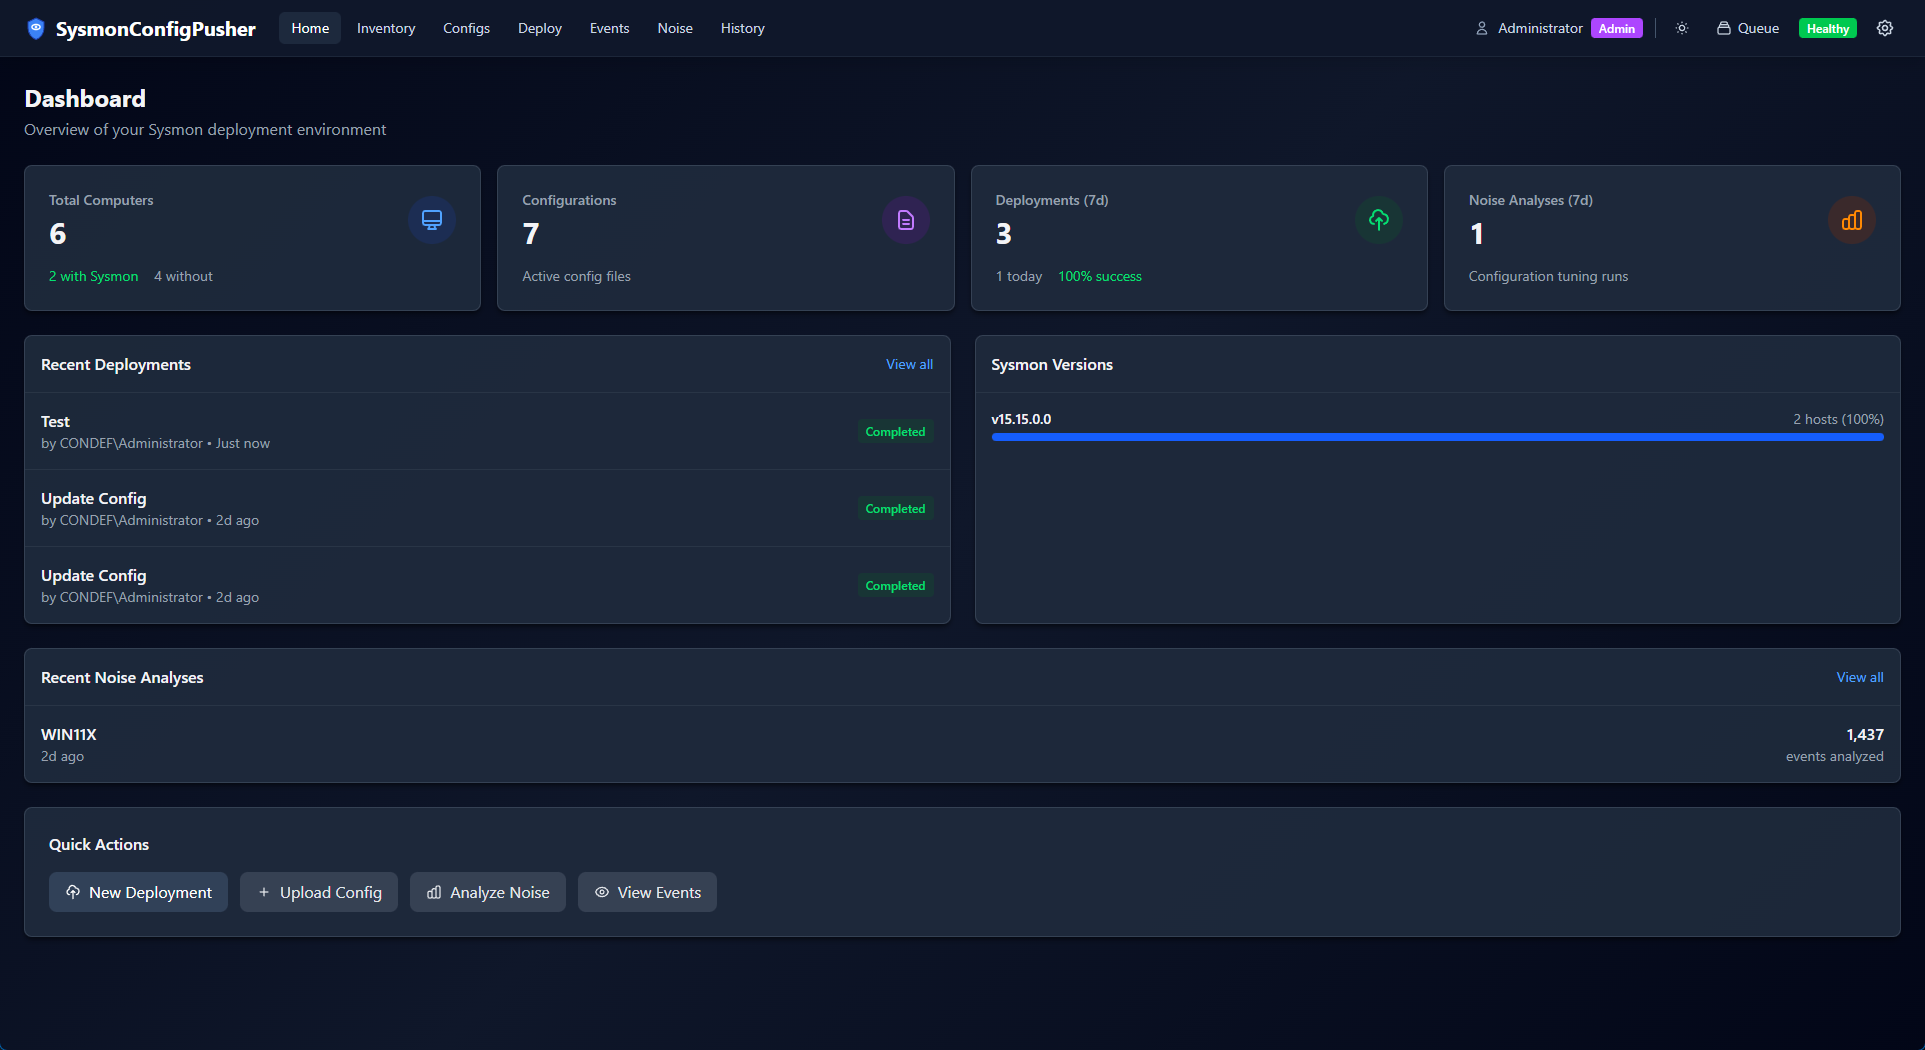
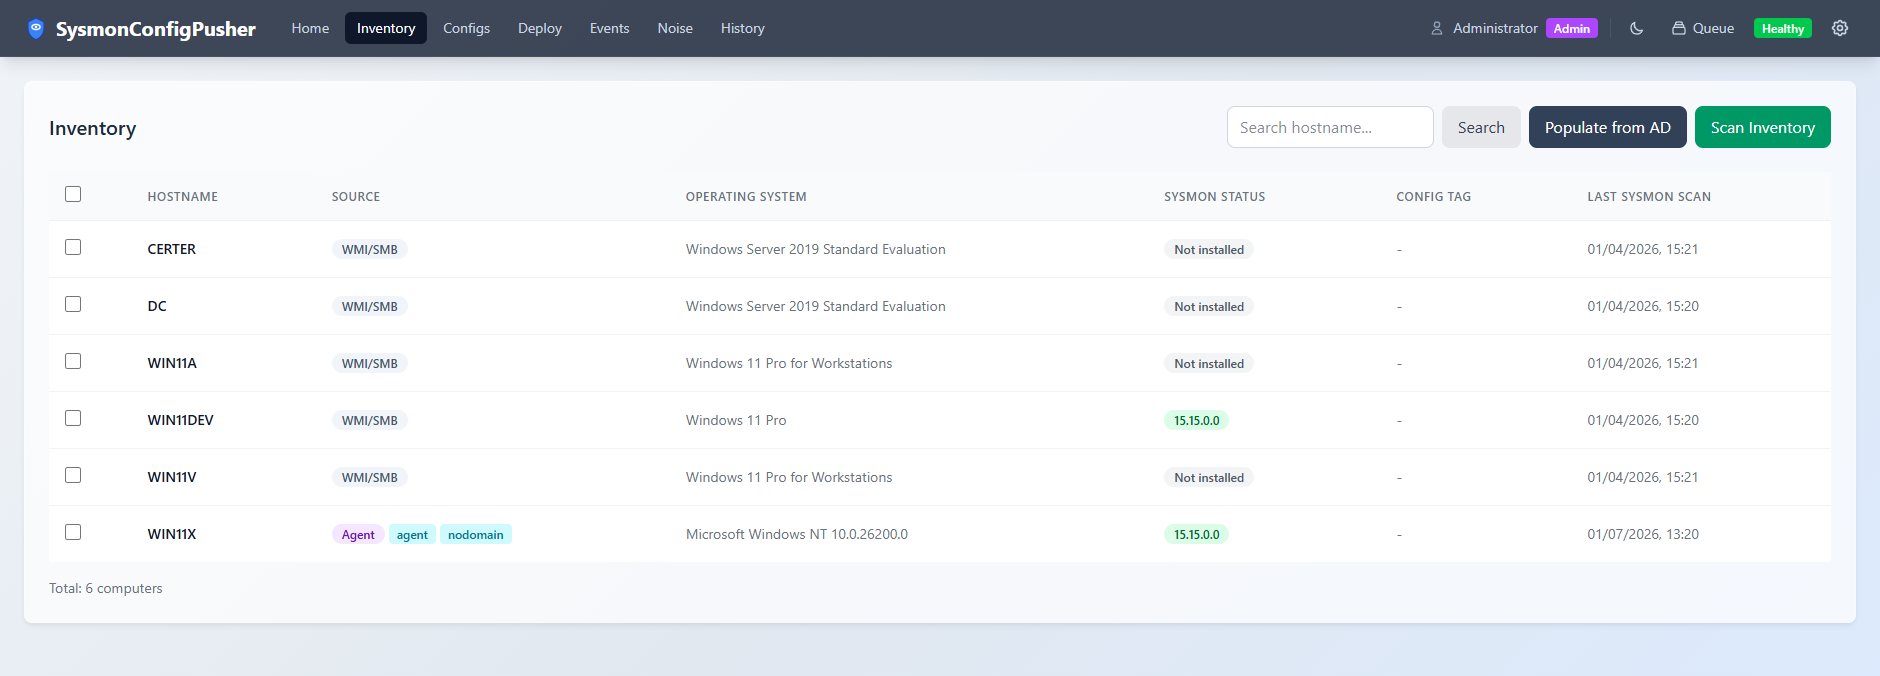
| Tableau de bord | Inventaire |
|---|---|
 |  |
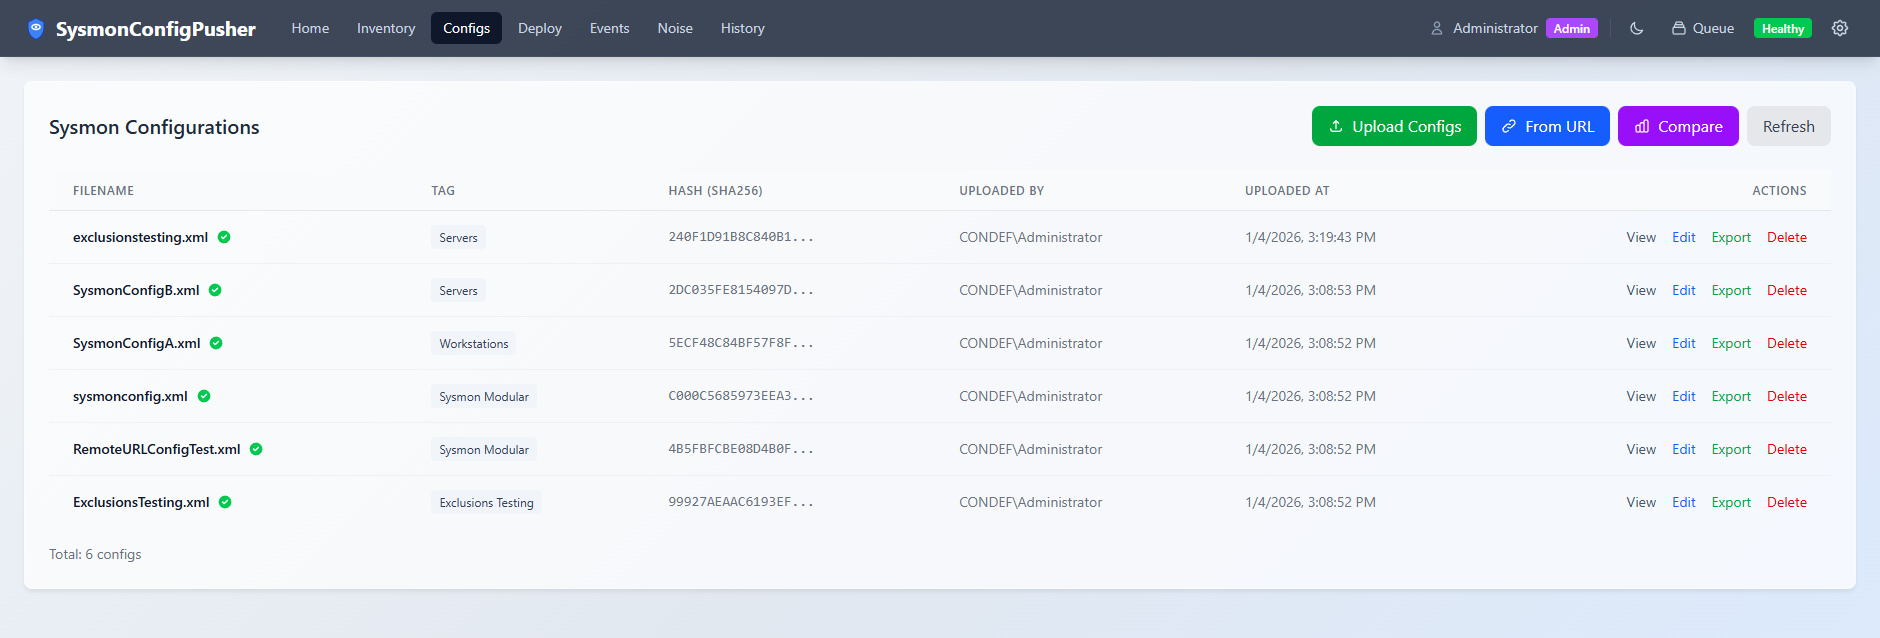
| Vue des configurations | Éditeur de configuration |
|---|---|
 | 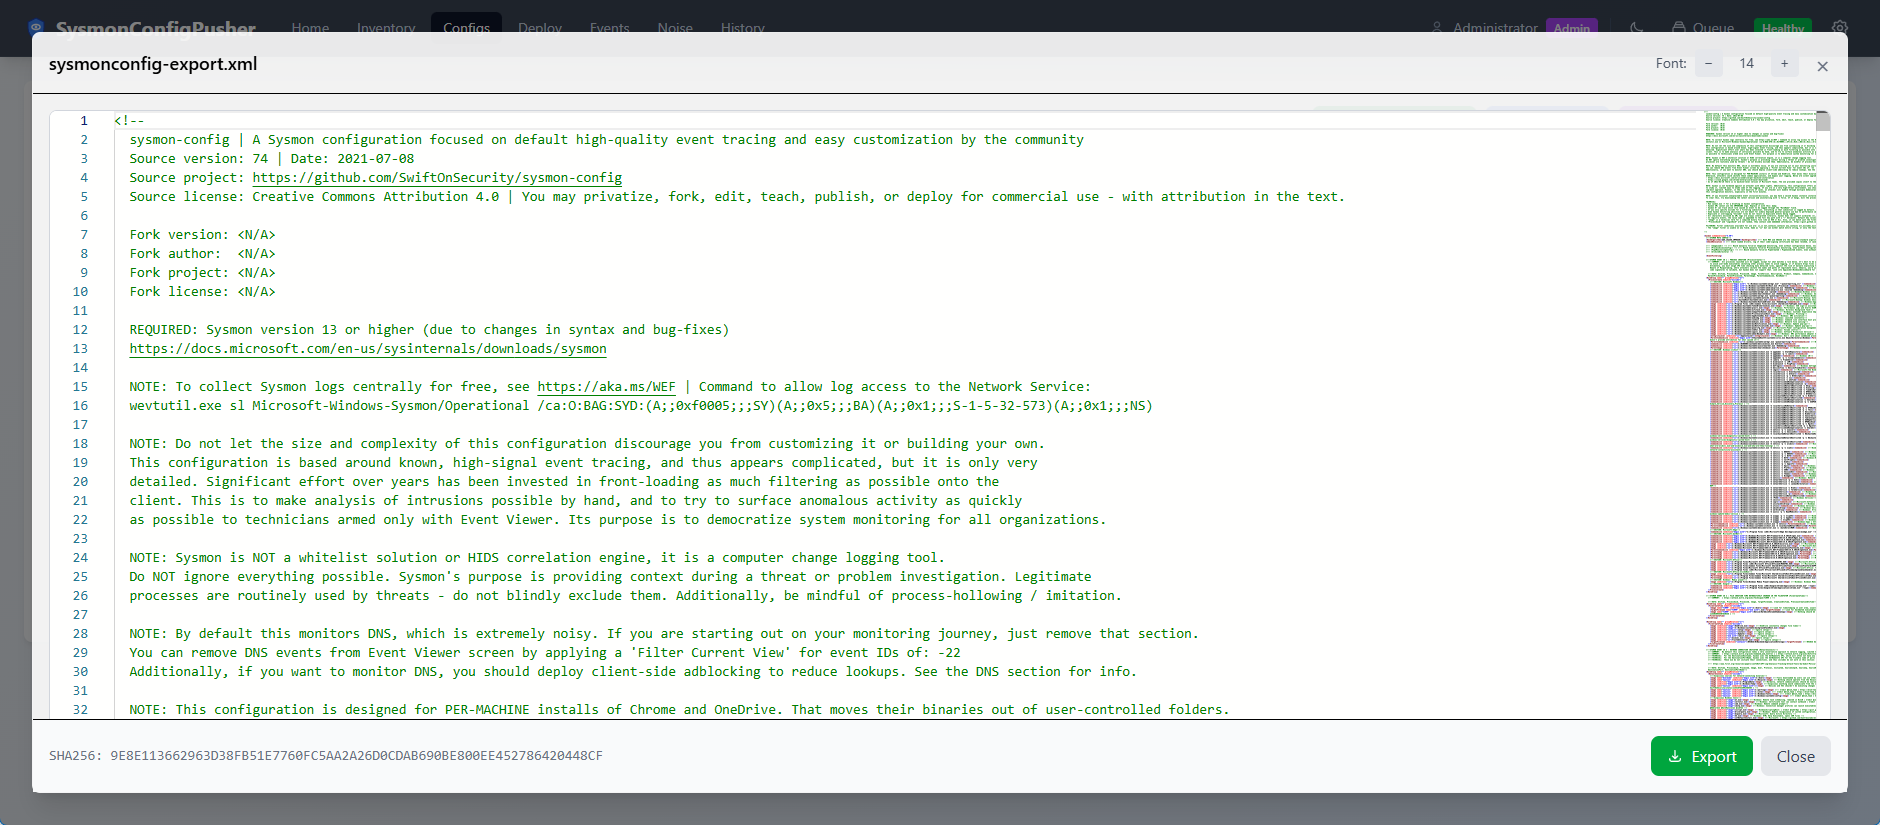 |
| Assistant de déploiement | Progression du déploiement |
|---|---|
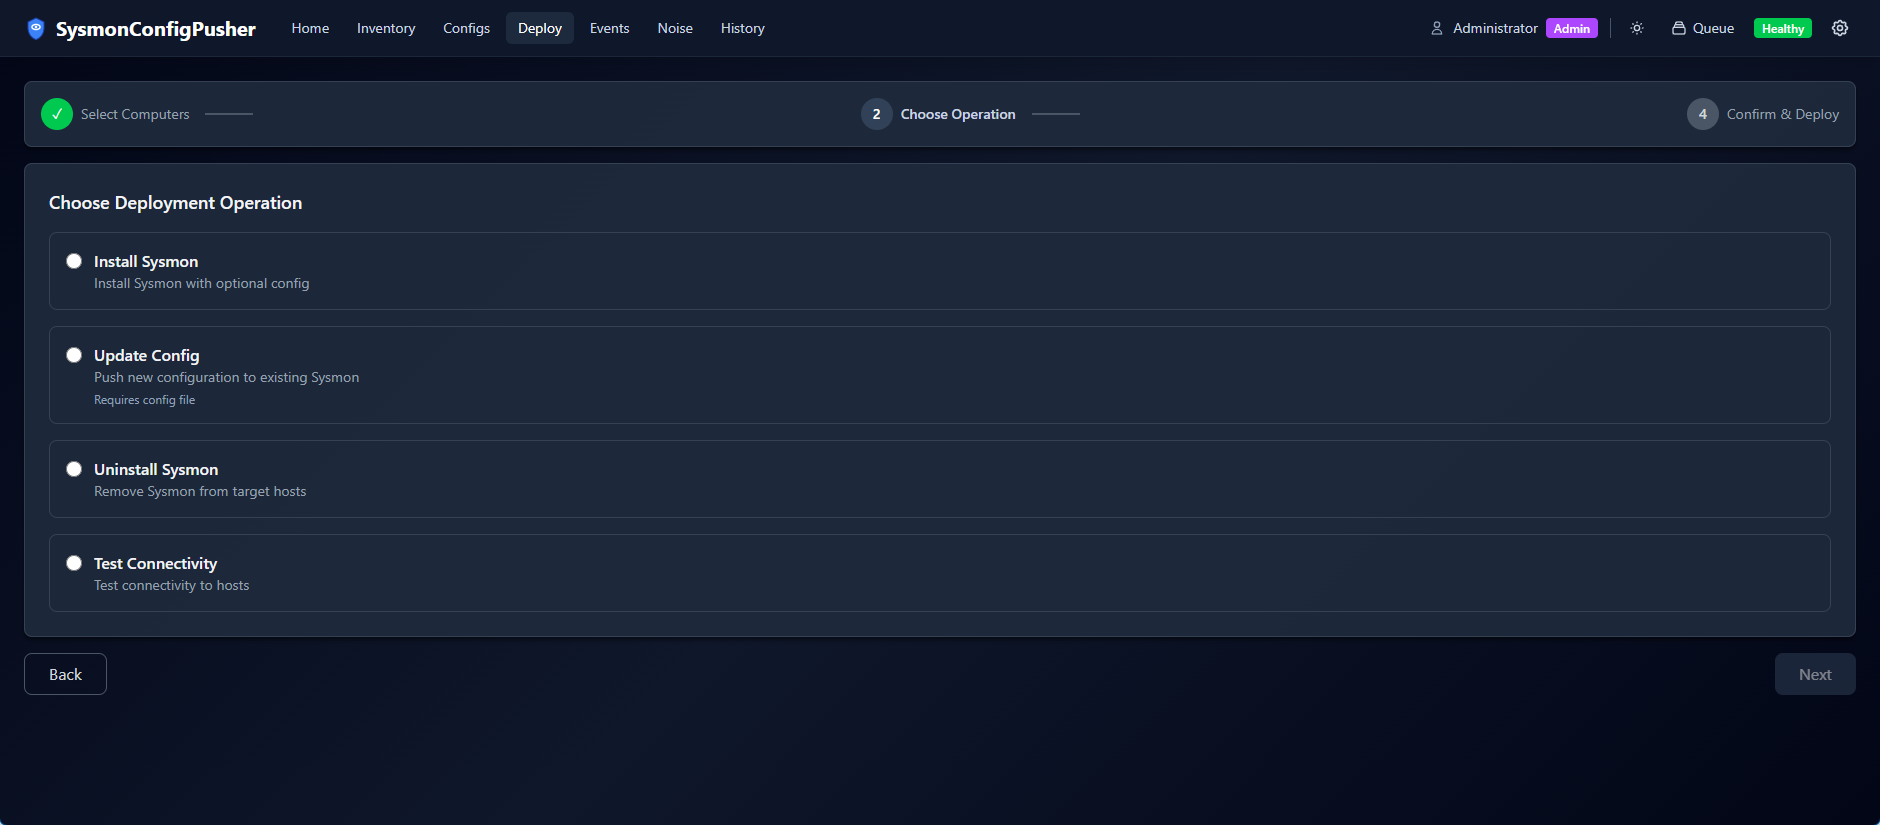 | 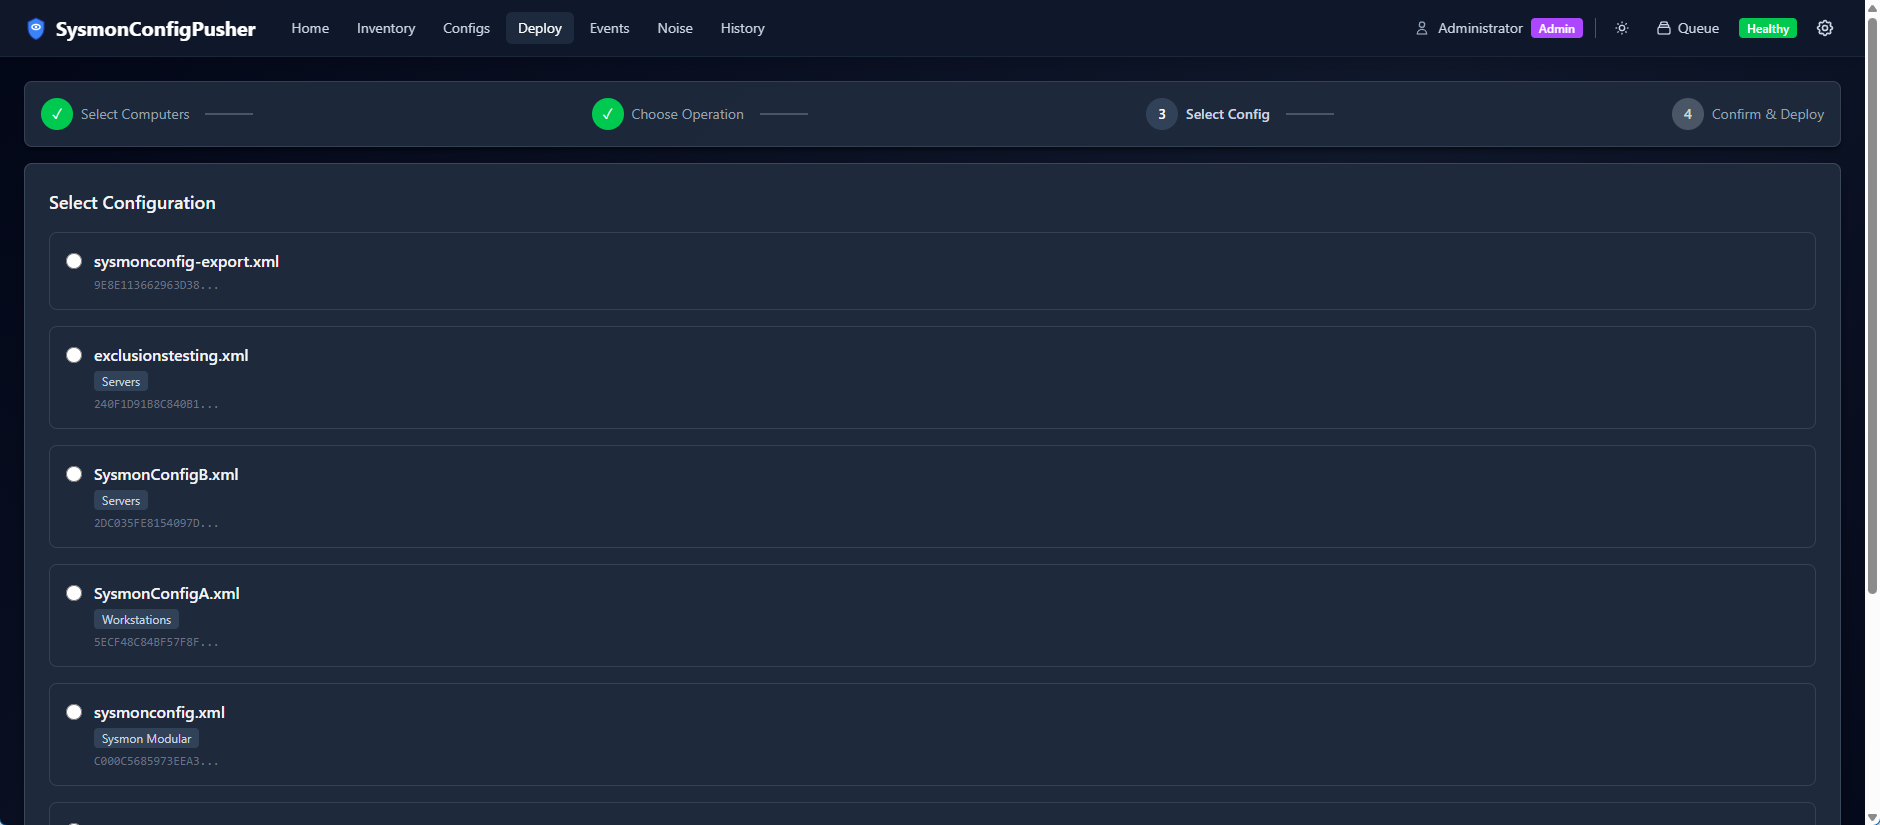 |
| Planifier les déploiements | Analyse des bruits |
|---|---|
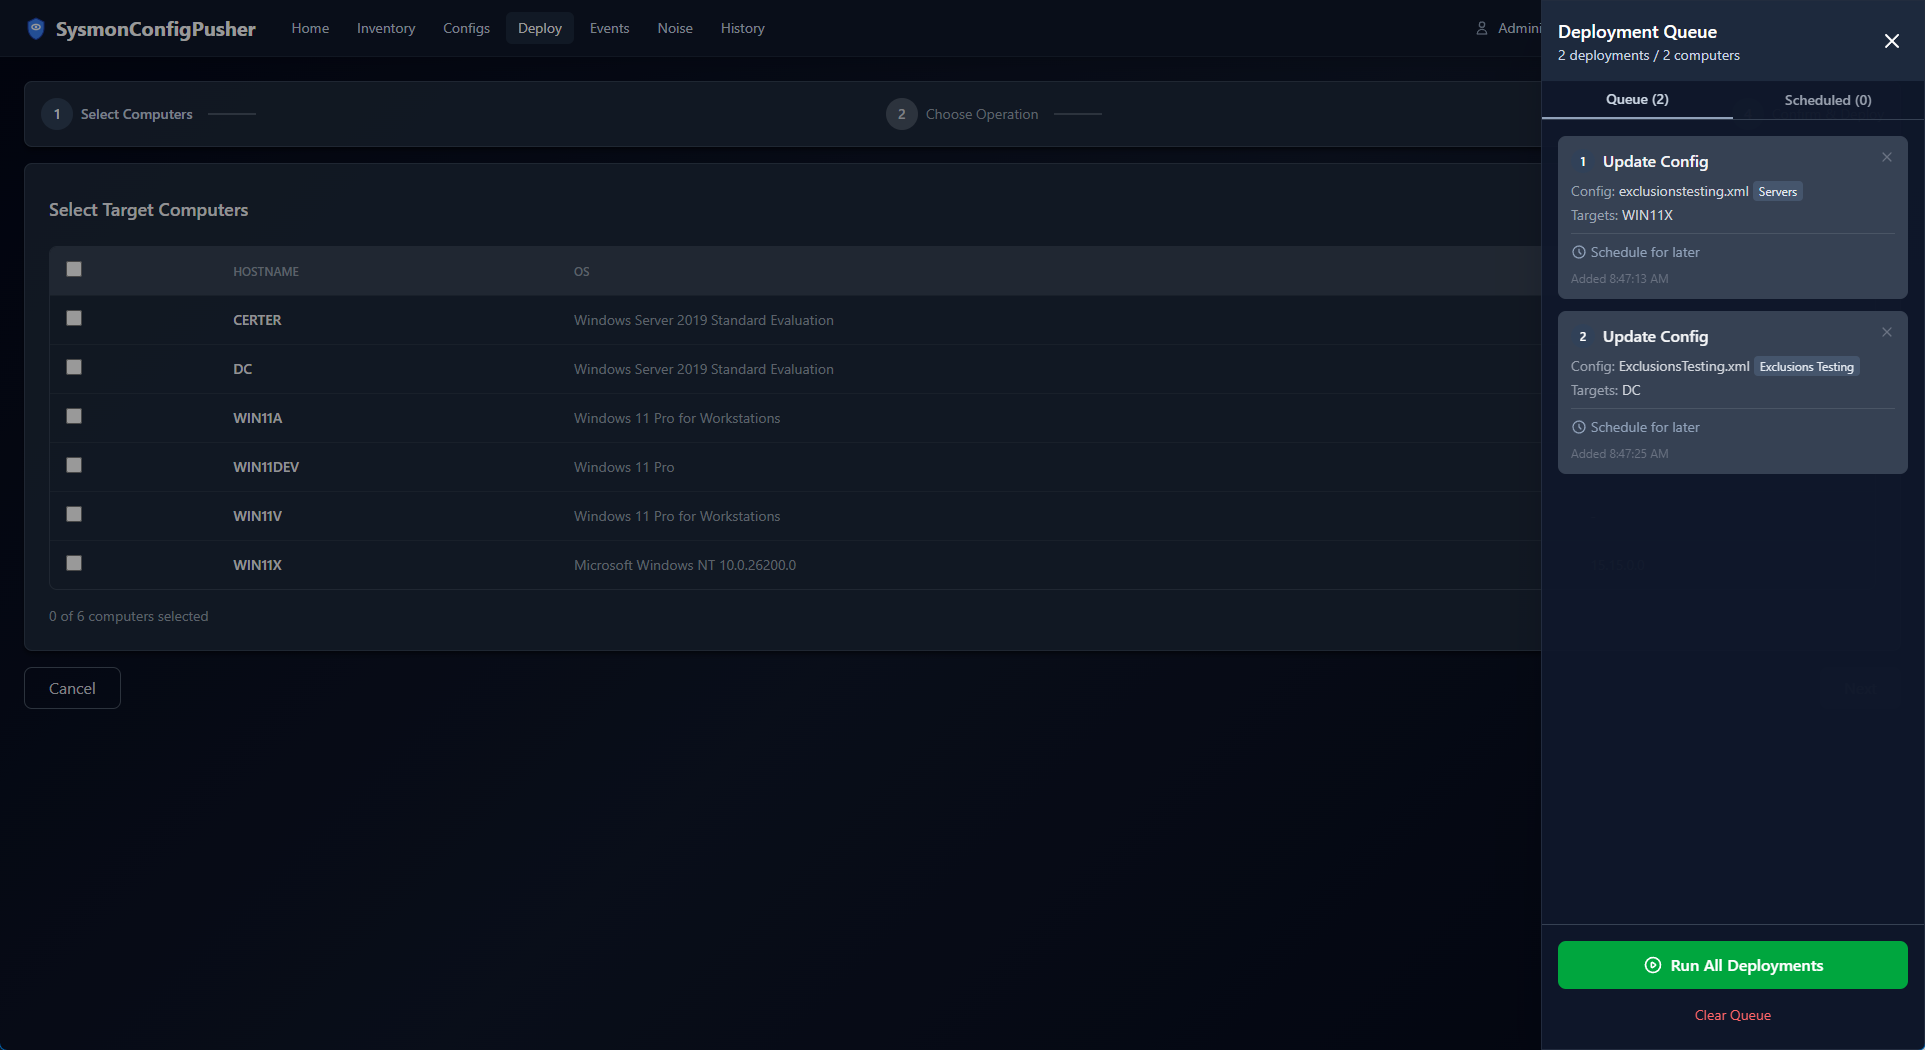 | 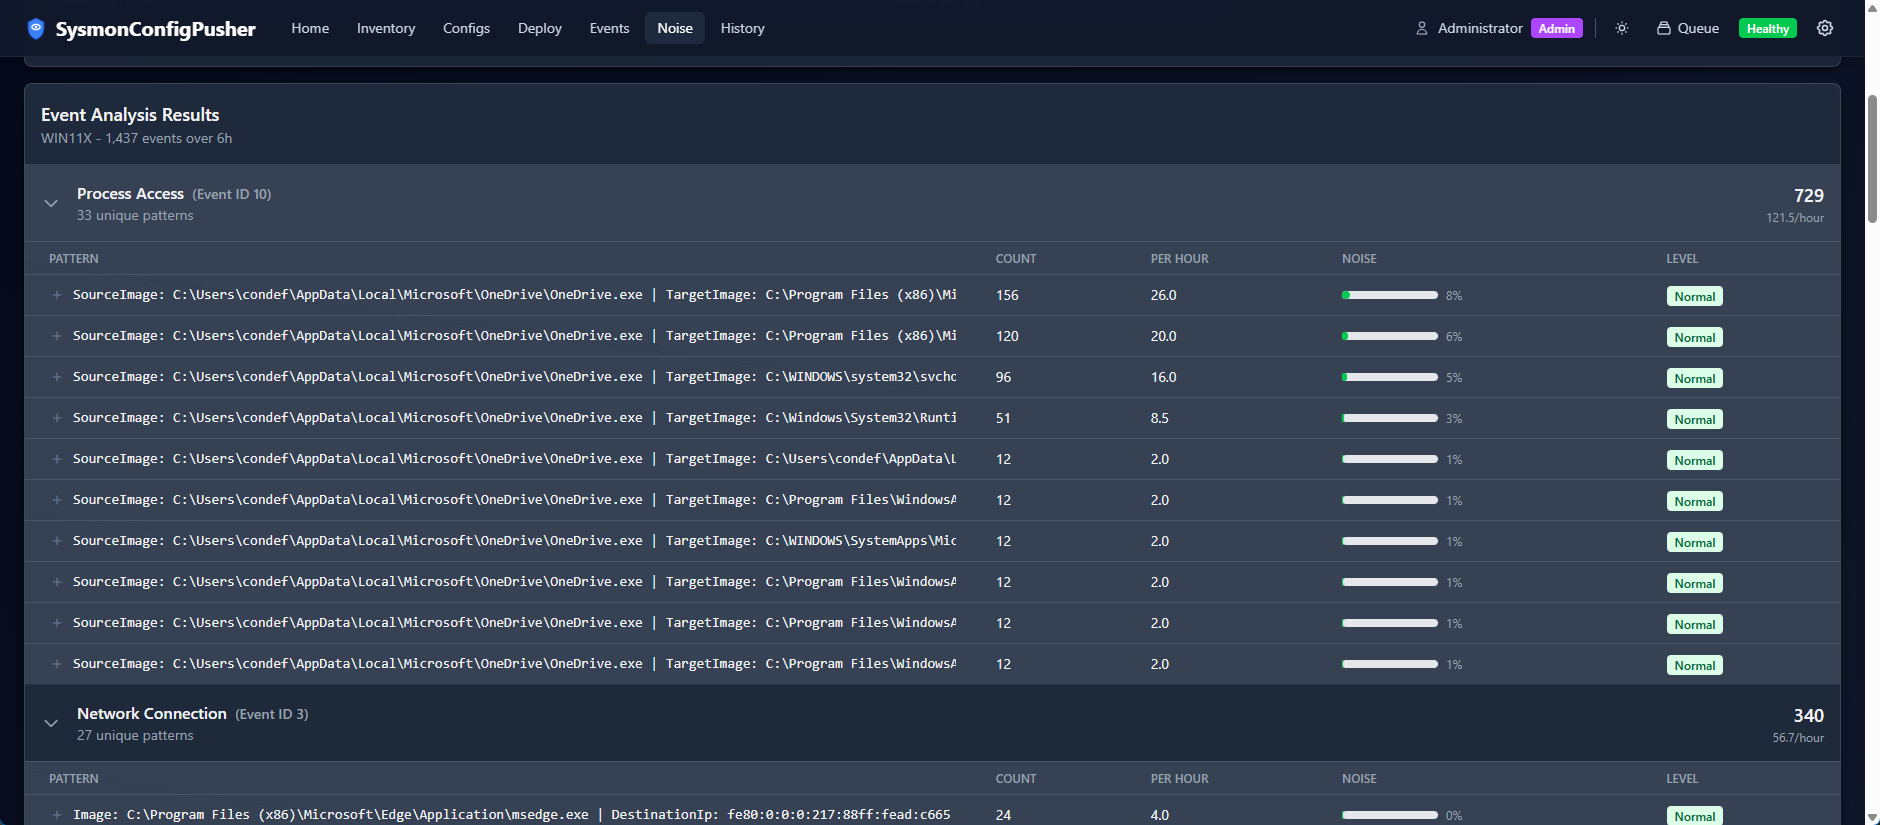 |
appsettings.json)docker run -d --name sysmonpusher \
-p 5001:5001 \
-v sysmonpusher-data:/data \
-e API_KEY_ADMIN="your-admin-key" \
-e AGENT_TOKEN="your-agent-token" \
ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest
Accédez à l'interface via https://localhost:5001 (un avertissement de certificat auto-signé est attendu).
Voir le Guide Docker pour les options de configuration complètes.
Voir le Guide de développement pour la compilation et l'exécution locale.
| Guide | Description |
|---|---|
| Guide d'installation | Déploiement en production sur Windows Server |
| Guide d'utilisation | Comment utiliser l'application, marquage de configuration (SCPTAG) |
| Guide des agents | Déploiement et gestion de l'agent léger |
| Guide Docker | Déploiement en conteneur, sauvegarde et restauration |
| Guide des certificats | Configuration TLS pour le serveur et les agents |
| Modes de déploiement | Comparaison entre les modes complet et agent uniquement |
| Guide de développement | Compilation depuis les sources, exécution locale |
Voir Modes de déploiement pour une comparaison détaillée.
