
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
mosint — Outil OSINT de courrier électronique automatisé qui vérifie les e-mails, vérifie les violations de données et les fuites de mots de passe, trouve les e-mails/domaines associés, analyse les dumps pastebin et effectue des recherches DNS/IP via plusieurs services intégrés. | Kitploit
Outils/GitHubGitHub/alpkeskin/mosint
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceExfiltration de DonnéesCollecte d'InformationsCollecte d'Emails
GitHubalpkeskin/mosint

mosint

Outil OSINT de courrier électronique automatisé qui vérifie les e-mails, vérifie les violations de données et les fuites de mots de passe, trouve les e-mails/domaines associés, analyse les dumps pastebin et effectue des recherches DNS/IP via plusieurs services intégrés.

Voir le dépôt
6.0k653123il y a 3 ansVérifié par Kitploit
Partager

mosint

Fonctionnalités • Installation • Services • Utilisation • Docker • Configuration • Écran

Mosint est un outil OSINT automatisé pour les emails écrit en Go qui vous permet d’enquêter sur des emails cibles de manière rapide et efficace. Il consolide de nombreux services, permettant aux chercheurs en sécurité d’accéder rapidement à une mine d’informations.
Fonctionnalités

mosint

  • Scan rapide et simple basé sur l’email
  • Optimisé pour la facilité d’utilisation et léger en ressources
  • Vérification et validation d’email
  • Vérification des comptes sur les réseaux sociaux
  • Vérification des fuites de données et des fuites de mots de passe
  • Recherche d’emails et de domaines liés
  • Analyse des dumps Pastebin
  • Recherche Google
  • Recherche DNS/IP
  • Sortie vers un fichier JSON
  • Imprimez un café avec l’option --coffee !

Installation

go install -v github.com/alpkeskin/mosint/v3/cmd/mosint@latest

Services

ServiceFonctionStatut
ipapi.co - PublicPlus d’informations sur le domaine✅
hunter.io - PublicEmails liés✅ 🔑
emailrep.io - PublicNoms des sites piratés✅ 🔑
scylla.so - PublicFuites de bases de données🚧
psbdmp.ws - PublicDumps Pastebin✅ 🔑
Intelligence XFuites de mots de passe✅ 🔑
BreachDirectoryFuites de mots de passe✅ 🔑
HaveIBeenPwnedFuites de mots de passe✅ 🔑

🔑 Clé API requise

Fichier de configuration

Mosint supporte un fichier de configuration par défaut situé dans $HOME/.mosint.yaml. Il vous permet de définir les clés API pour les services.

Vous devez définir le fichier de configuration pour que mosint fonctionne ! Pour spécifier un fichier de configuration situé dans un répertoire autre que le répertoire personnel, vous pouvez utiliser l’option --config.

Utilisation

mosint [email protected]

Appelez l’option d’aide (-h) pour plus d’informations sur l’utilisation.

Docker

Construisez une image Docker

docker build -t mosint .  

Exécutez le conteneur Docker en utilisant l’image

docker run mosint --help

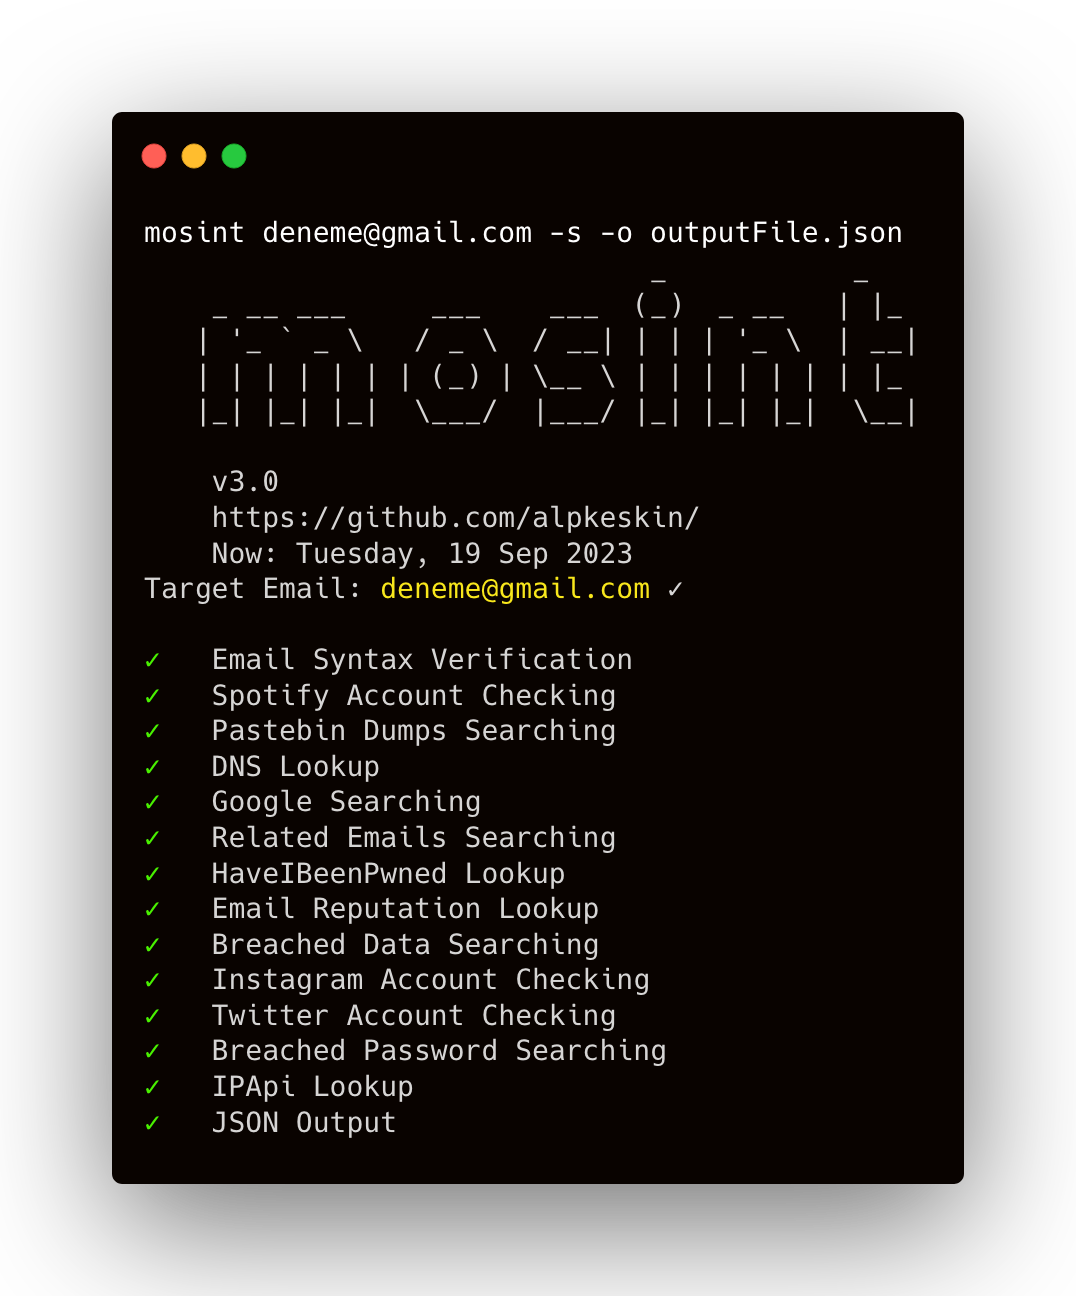
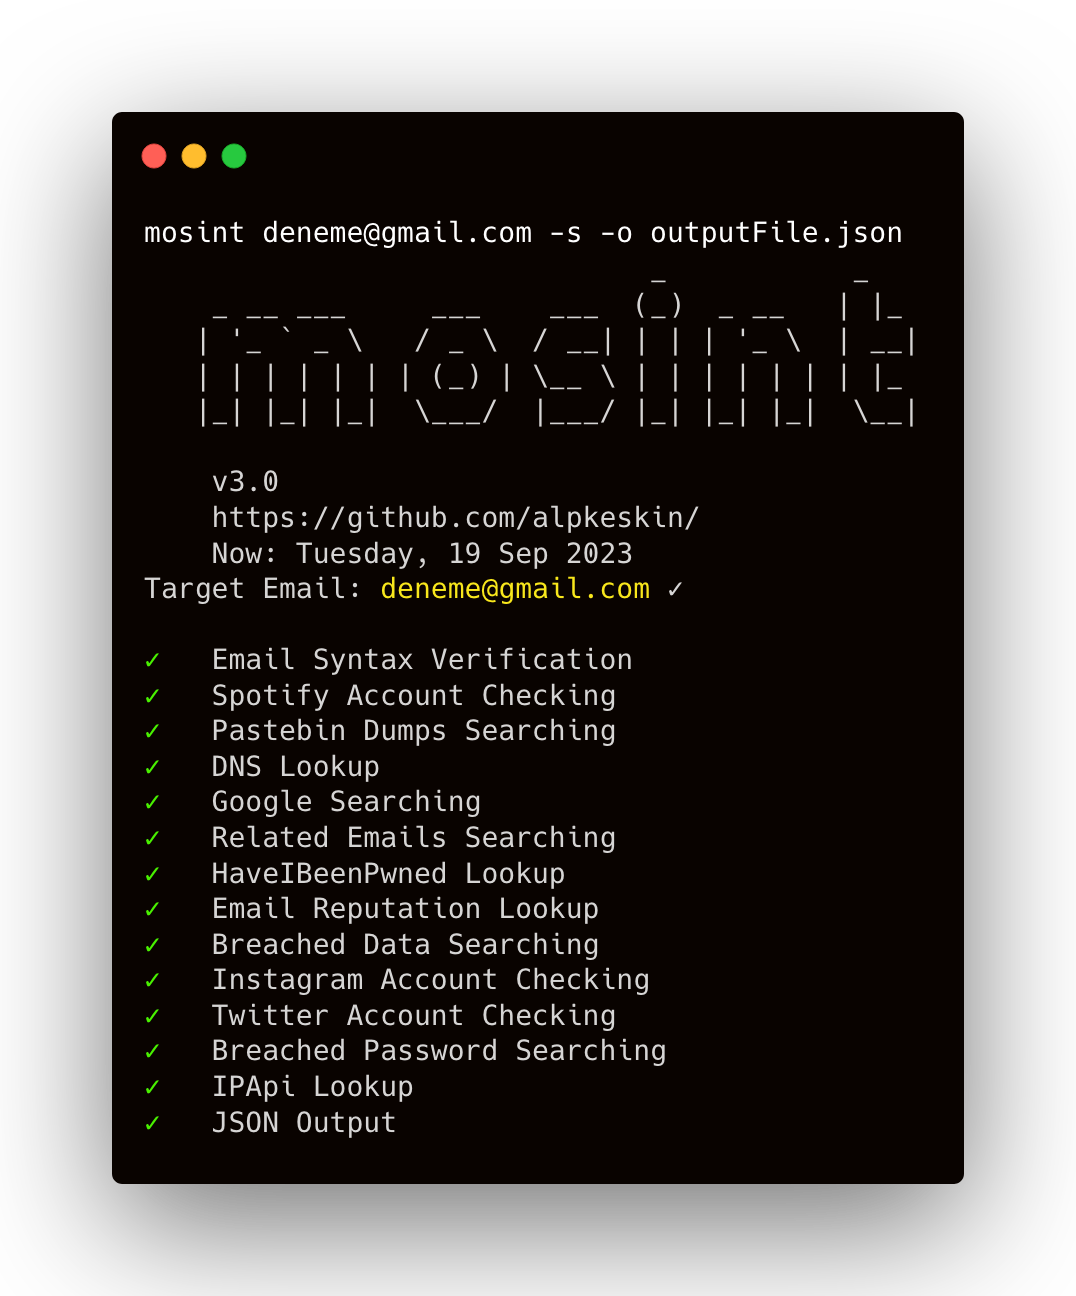
Écran

mosint

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






