
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST et VulnCheck. Prend en charge l'enrichissement par LLM, l'extraction d'IOC, l'analyse YARA et l'analyse Android.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
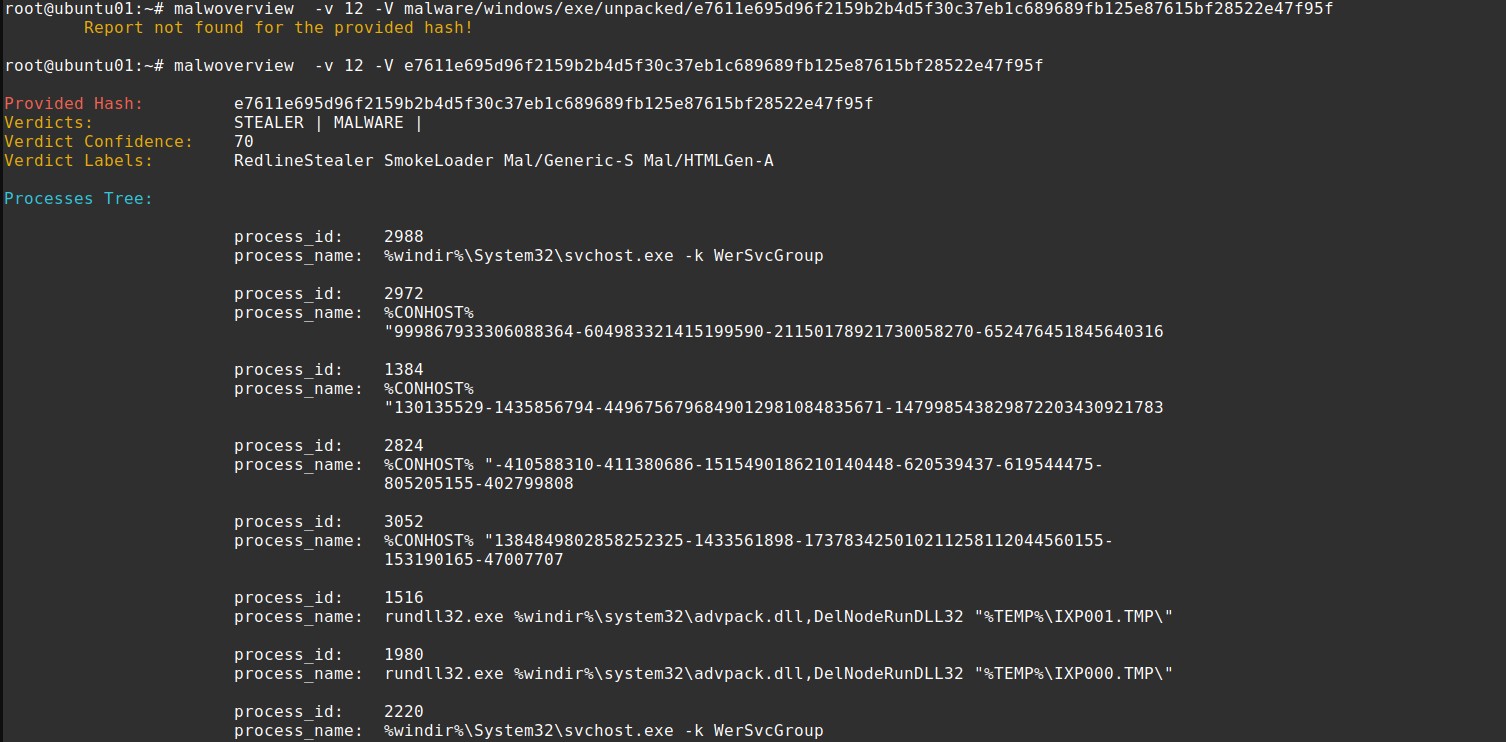
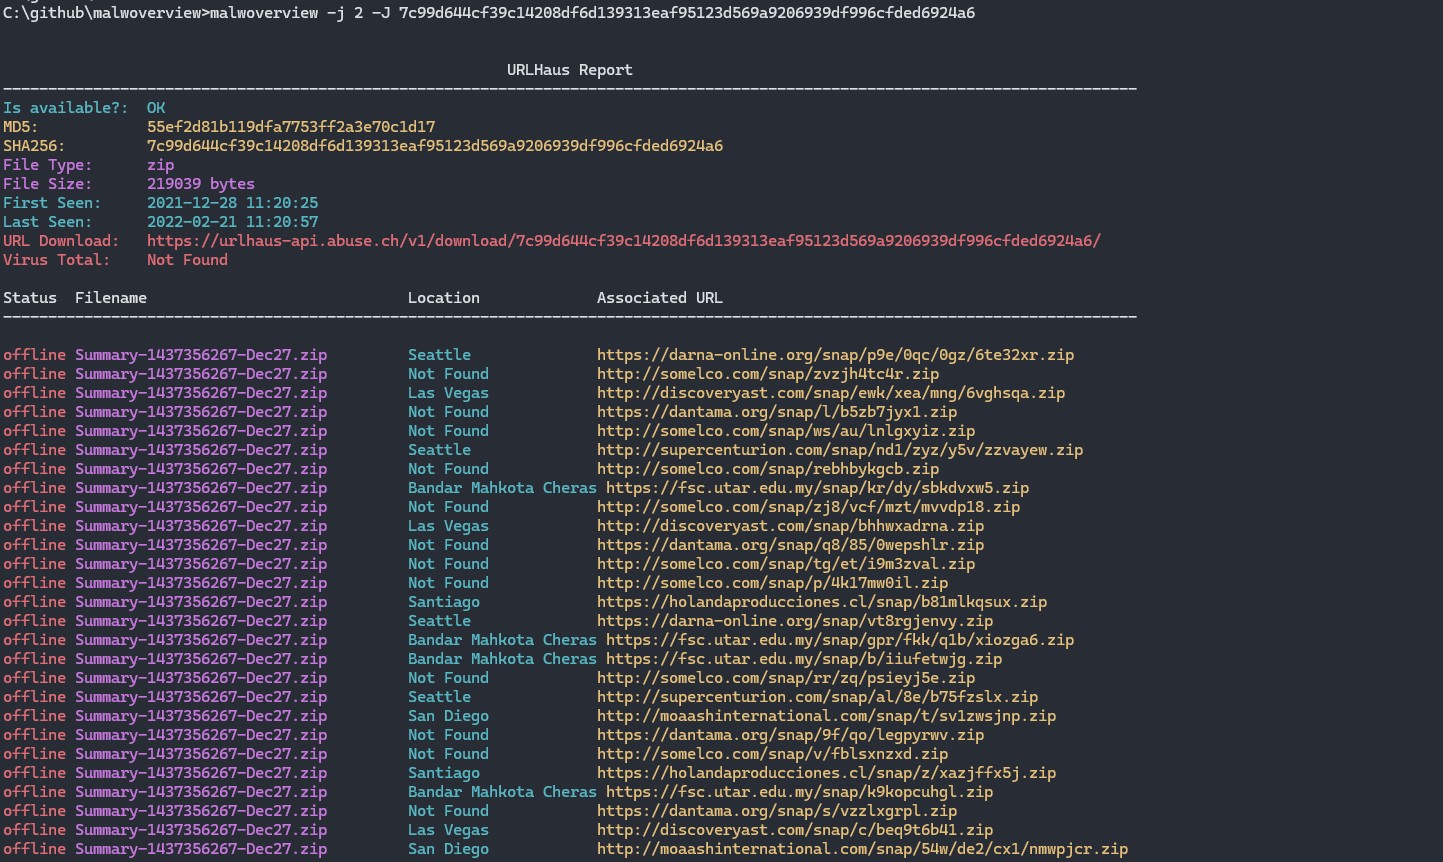
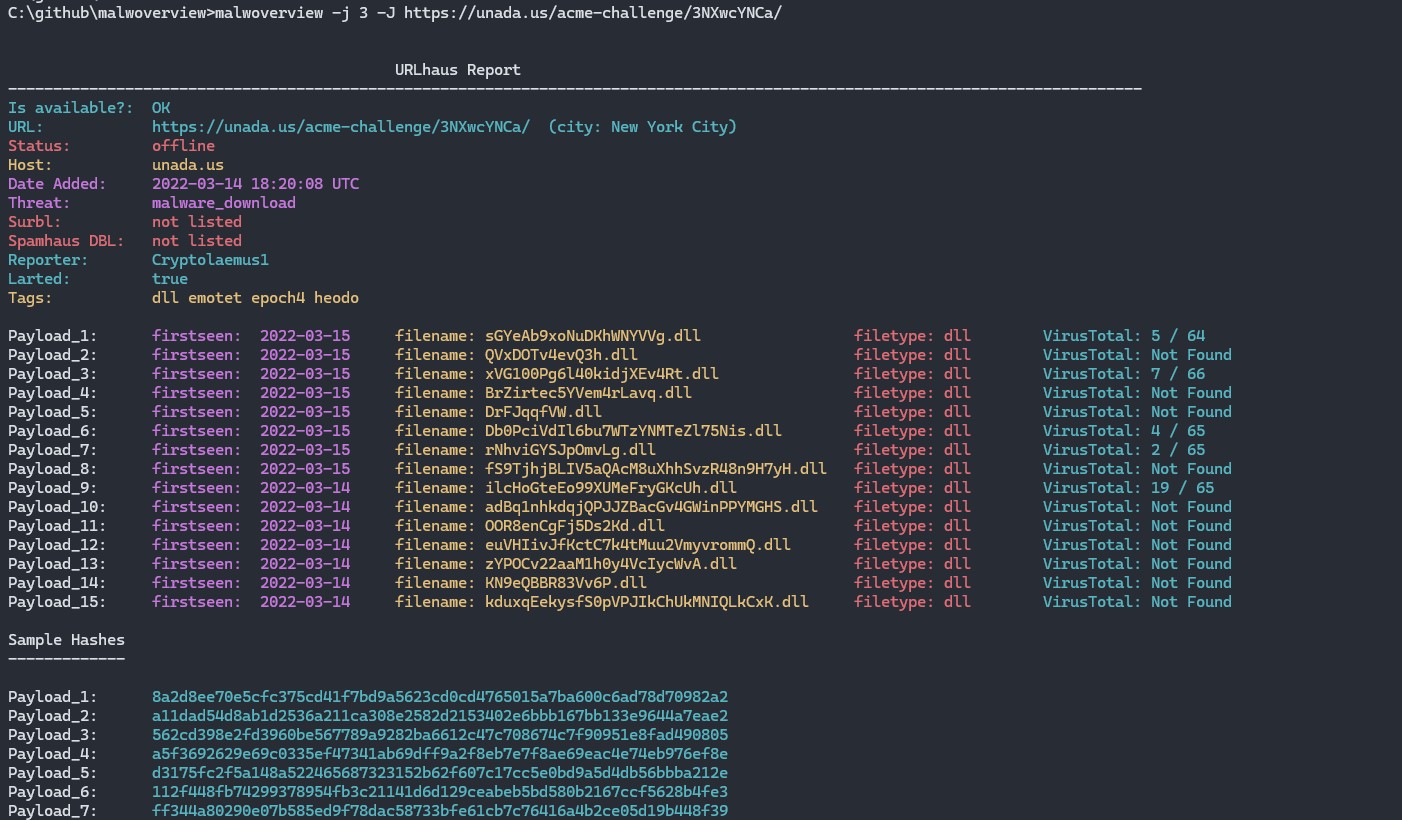
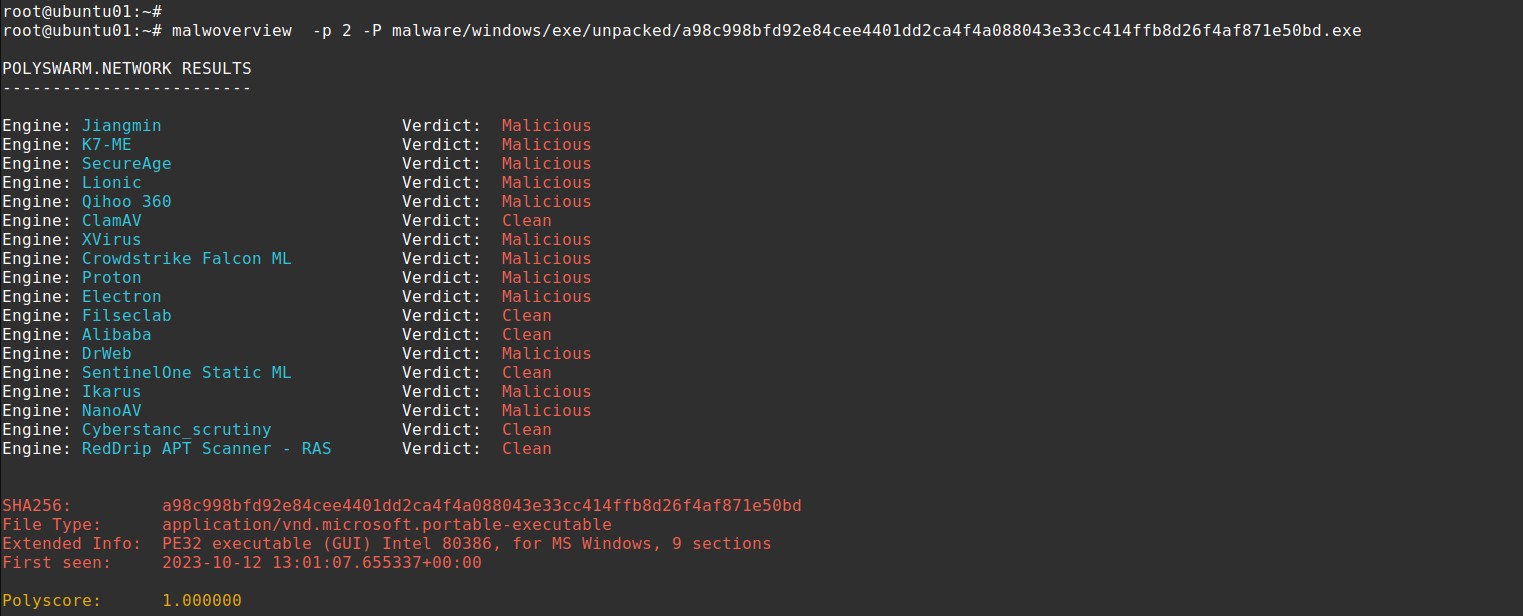
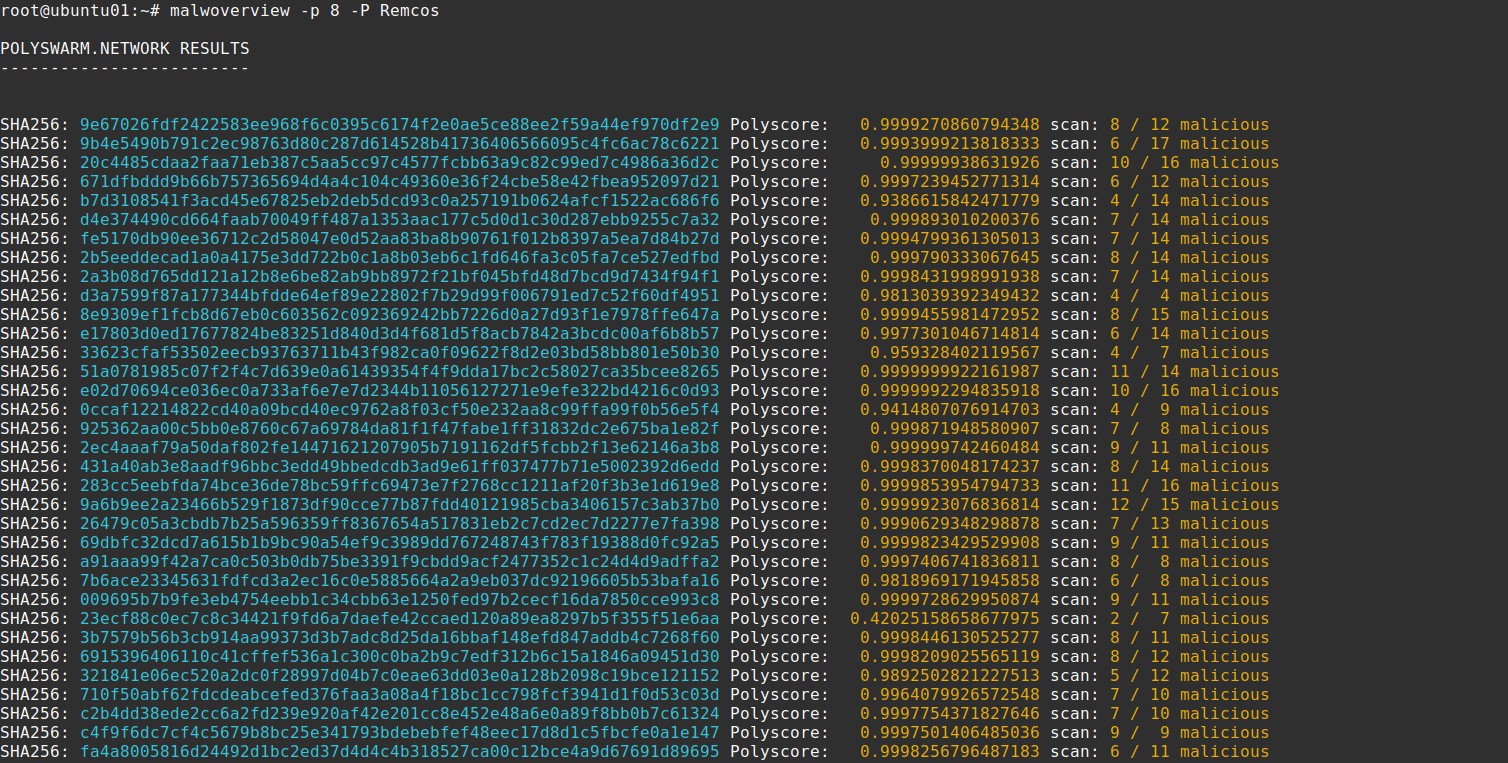
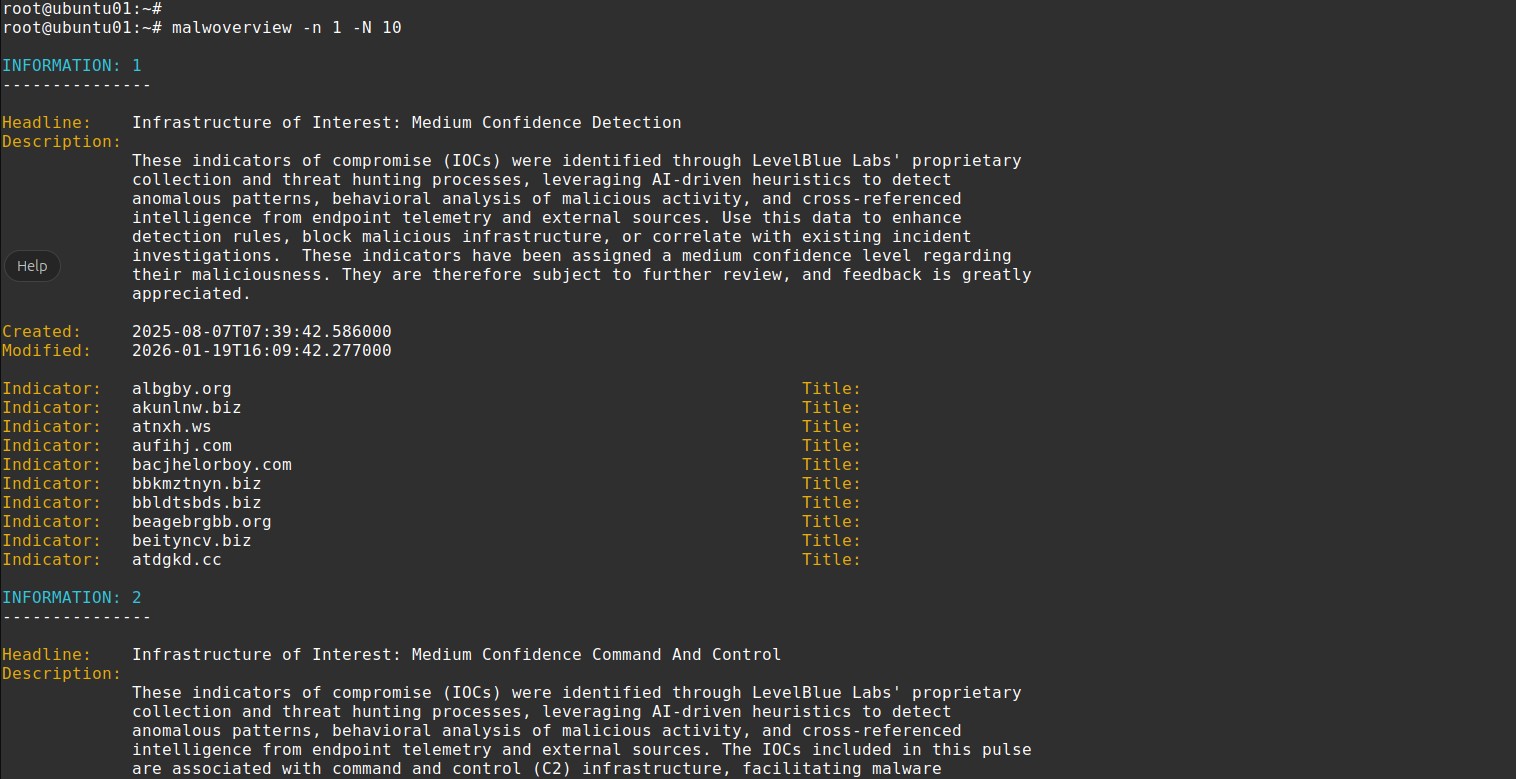
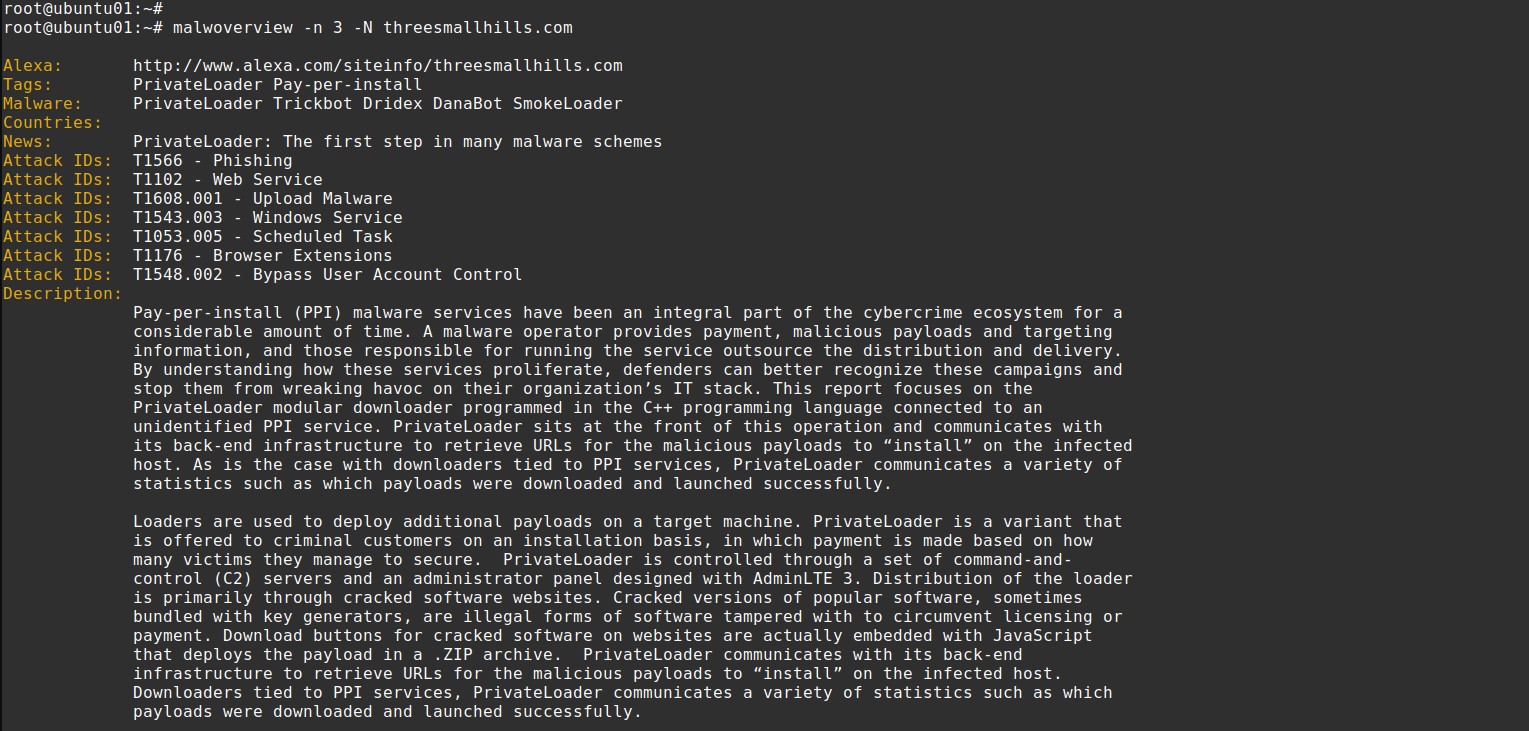
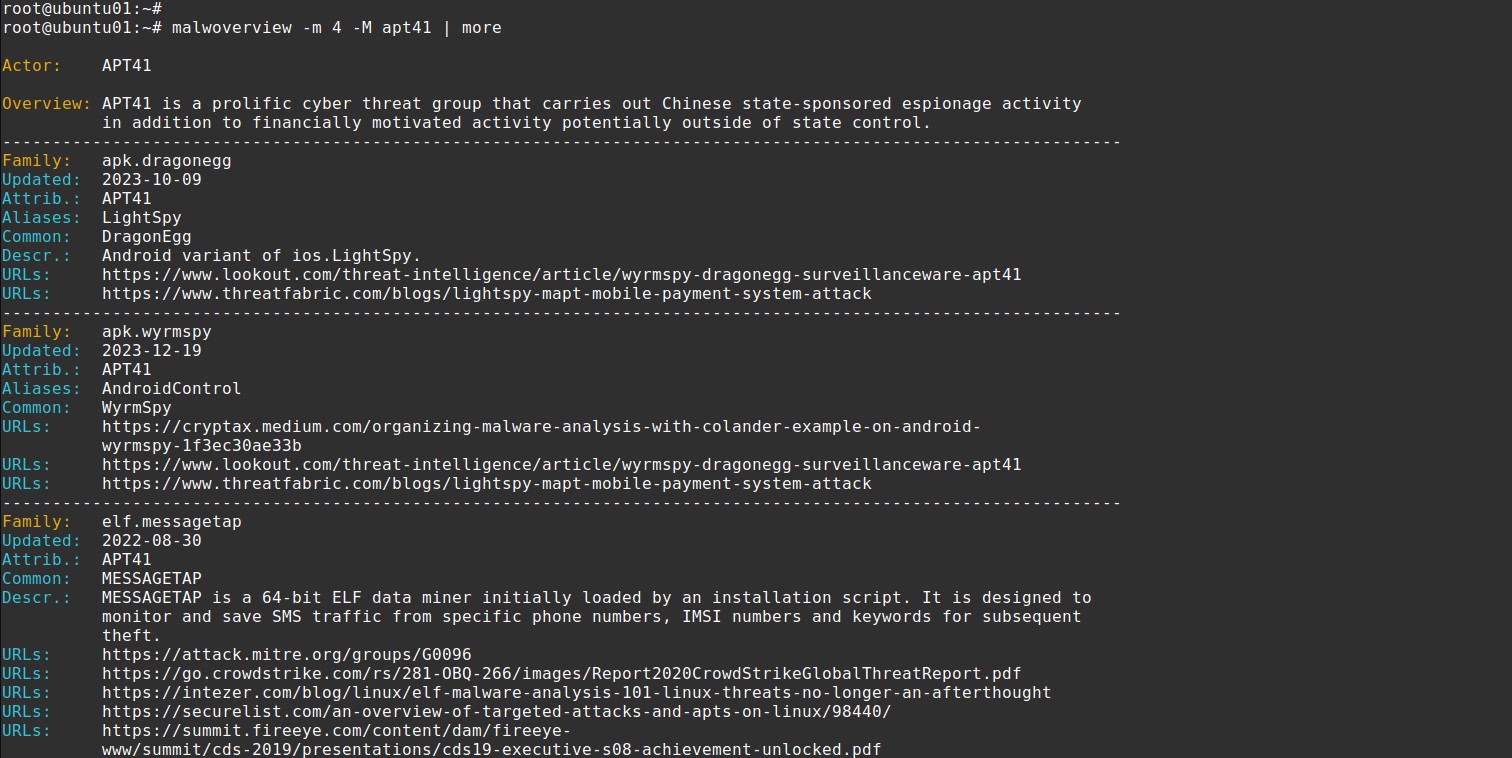
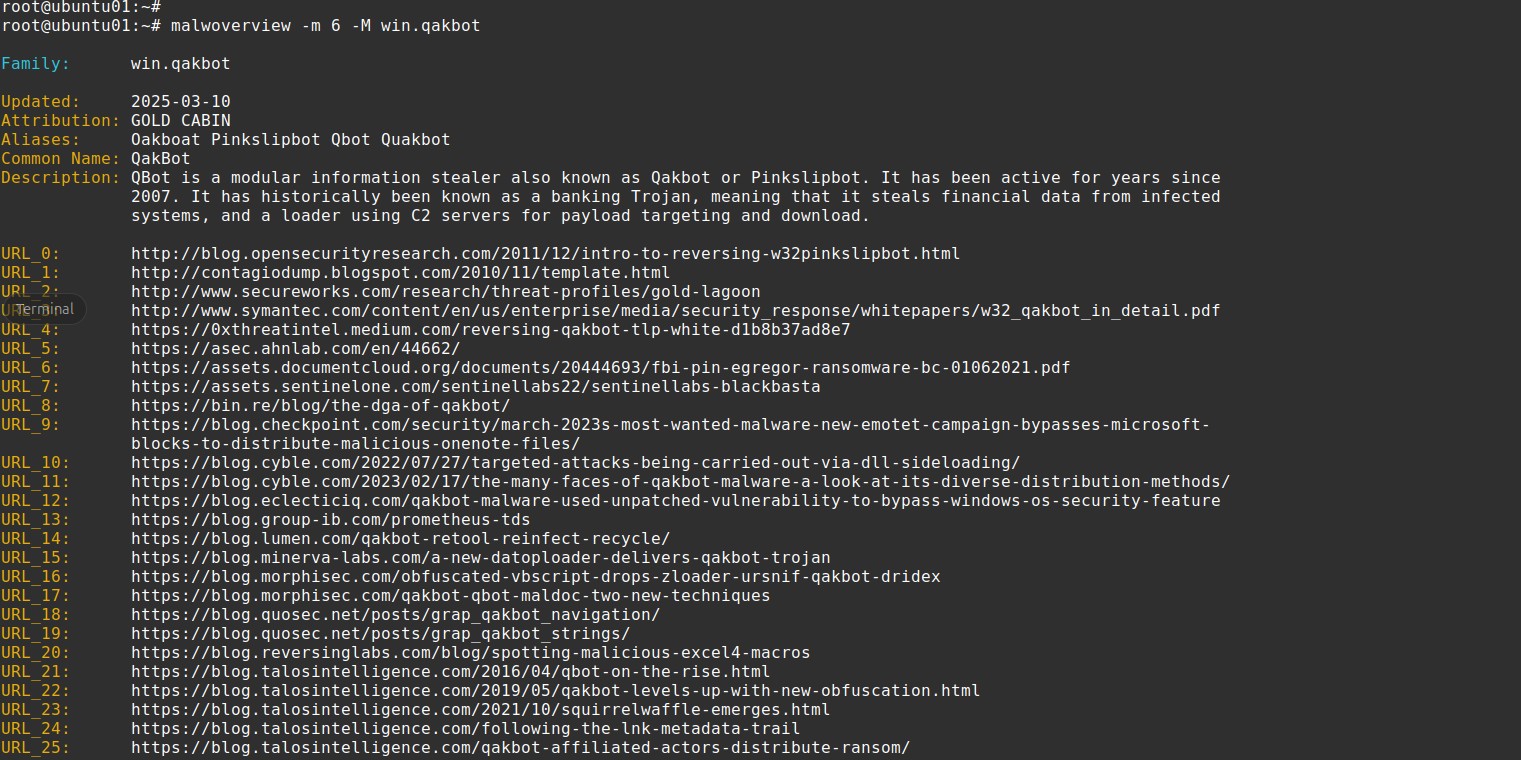
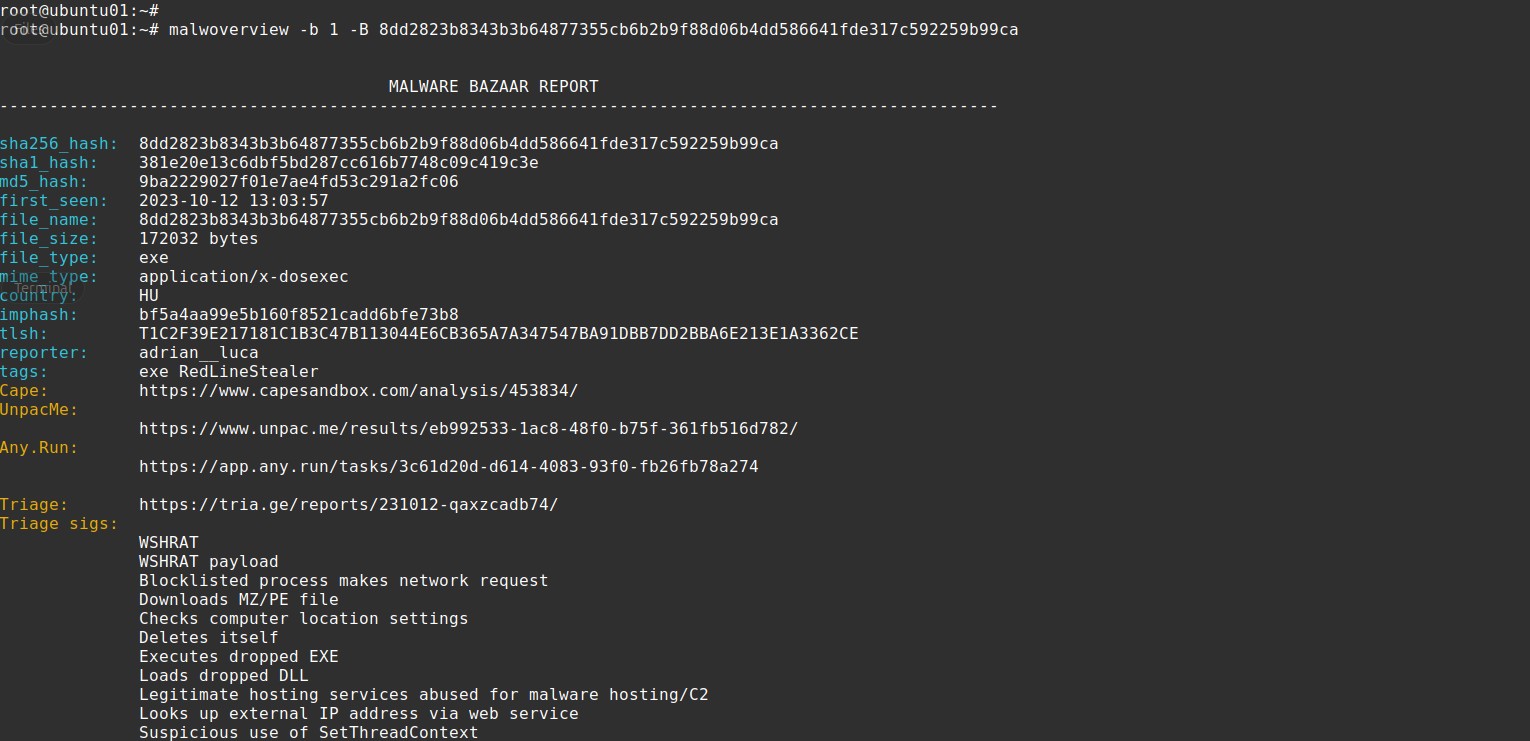
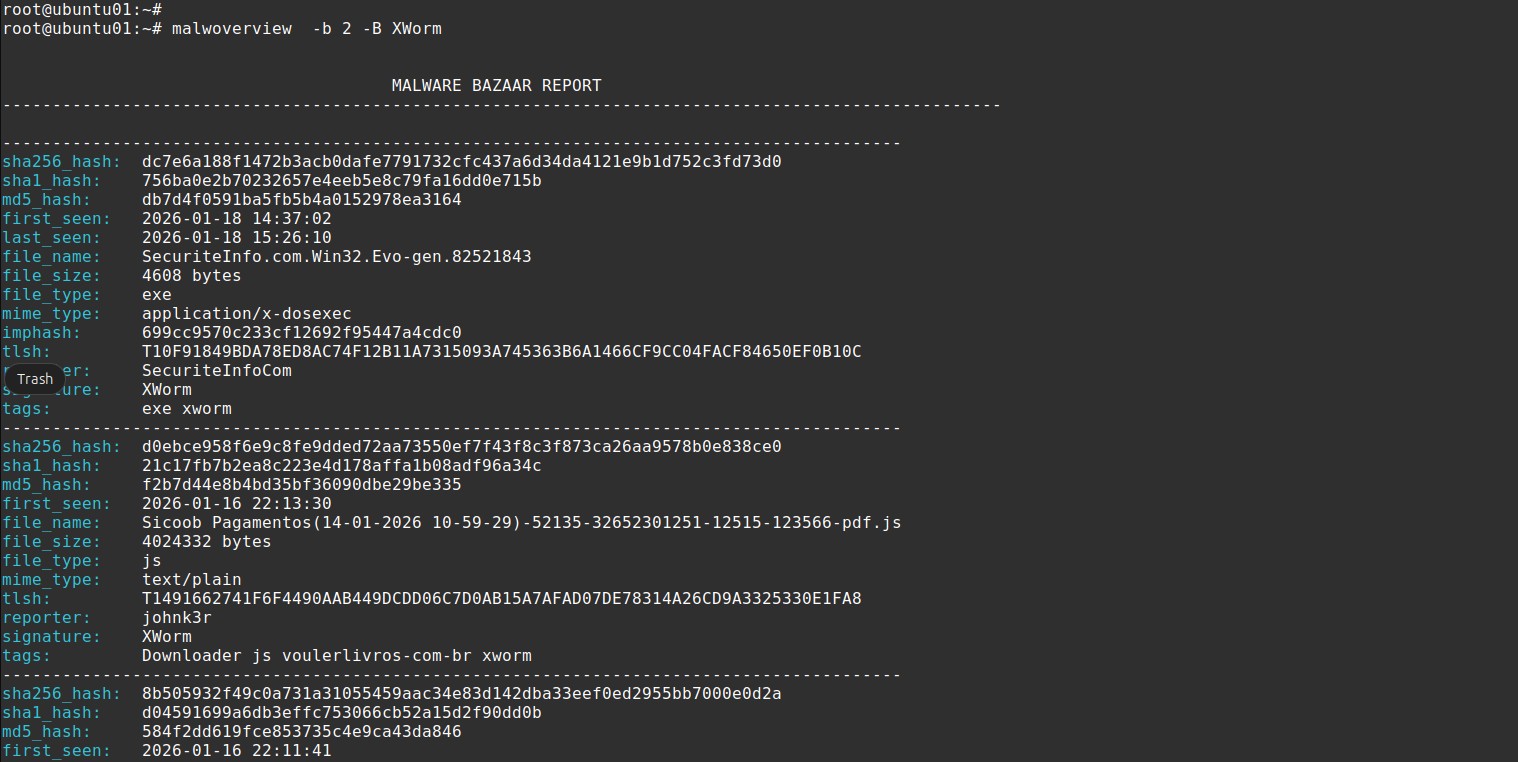
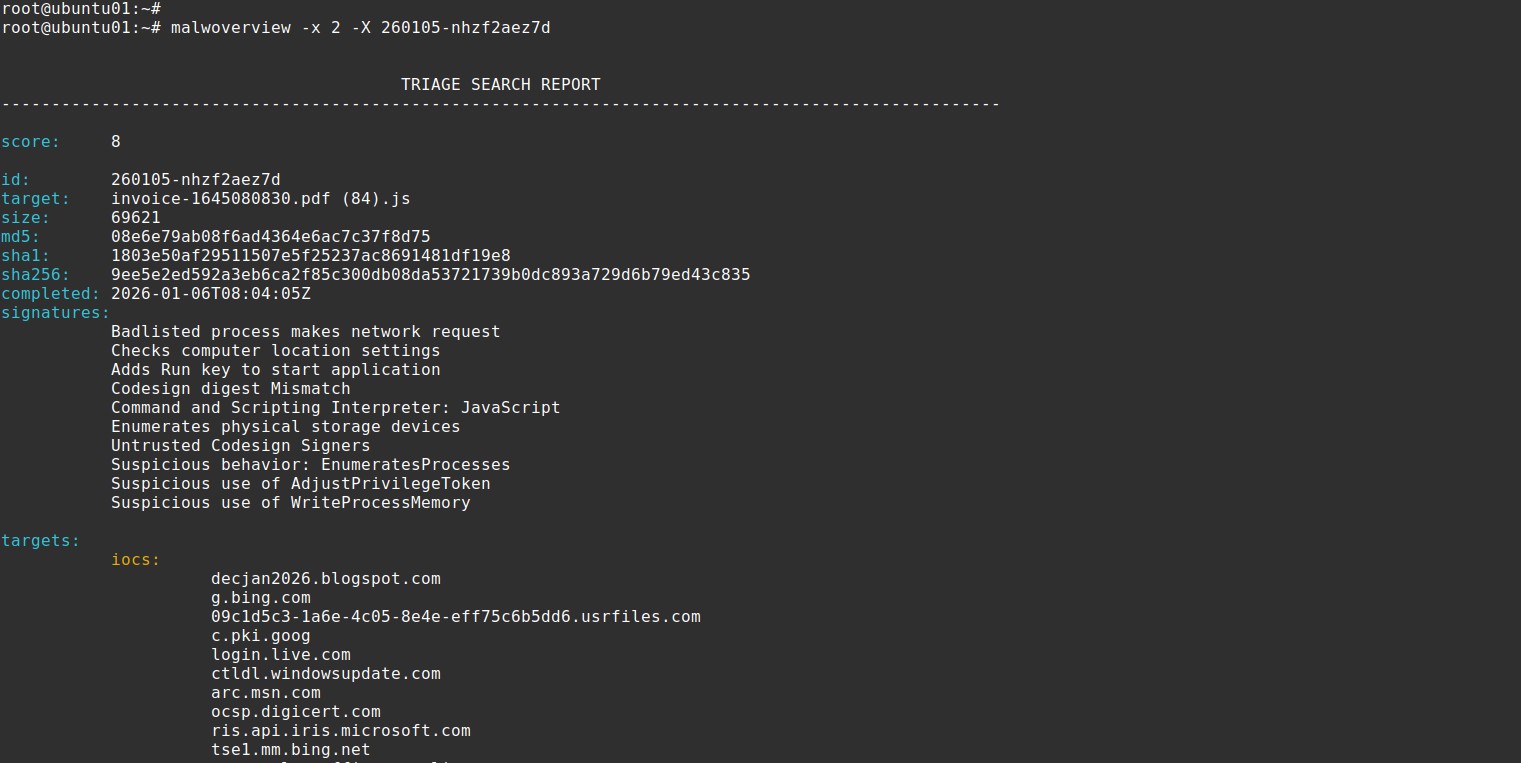
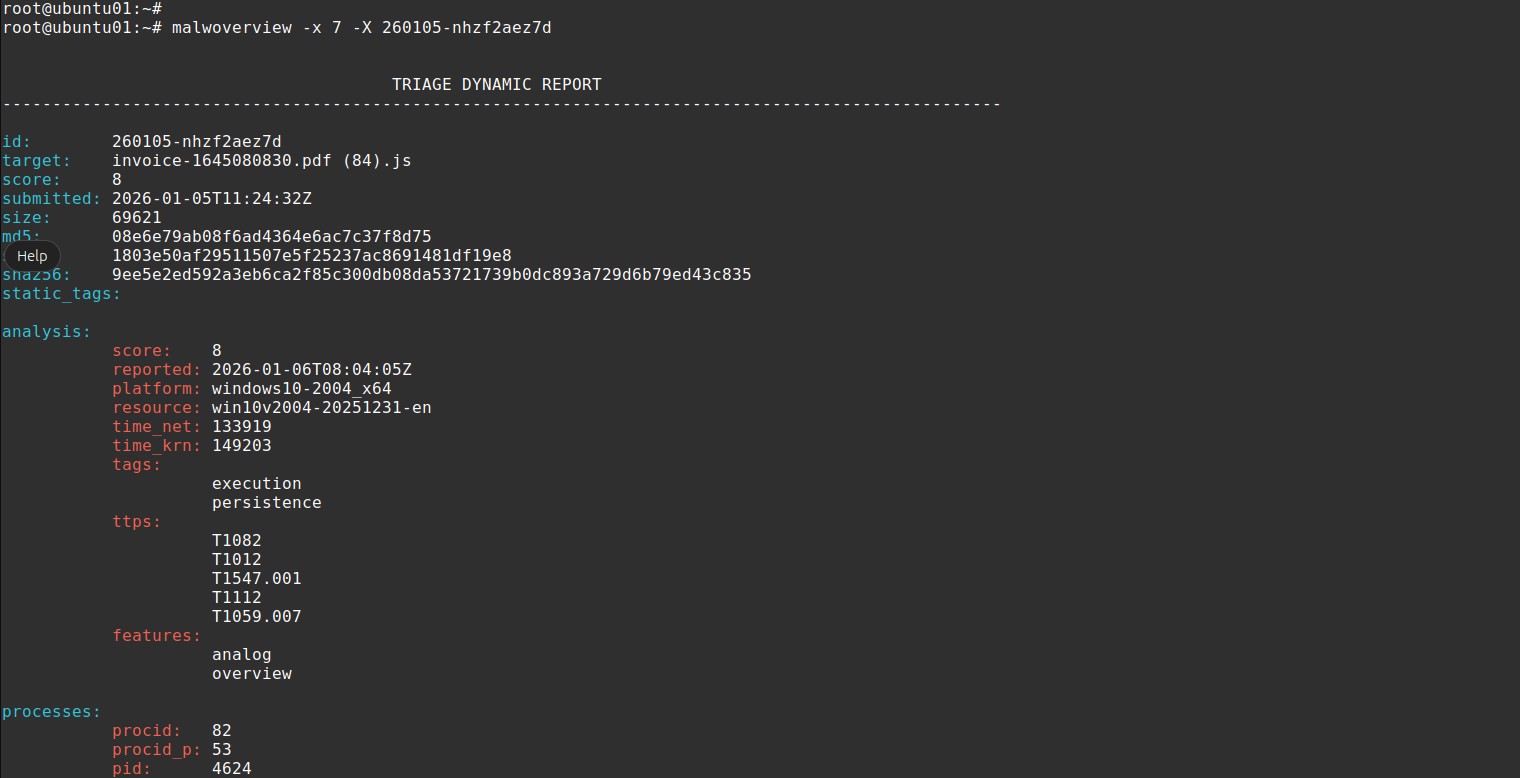
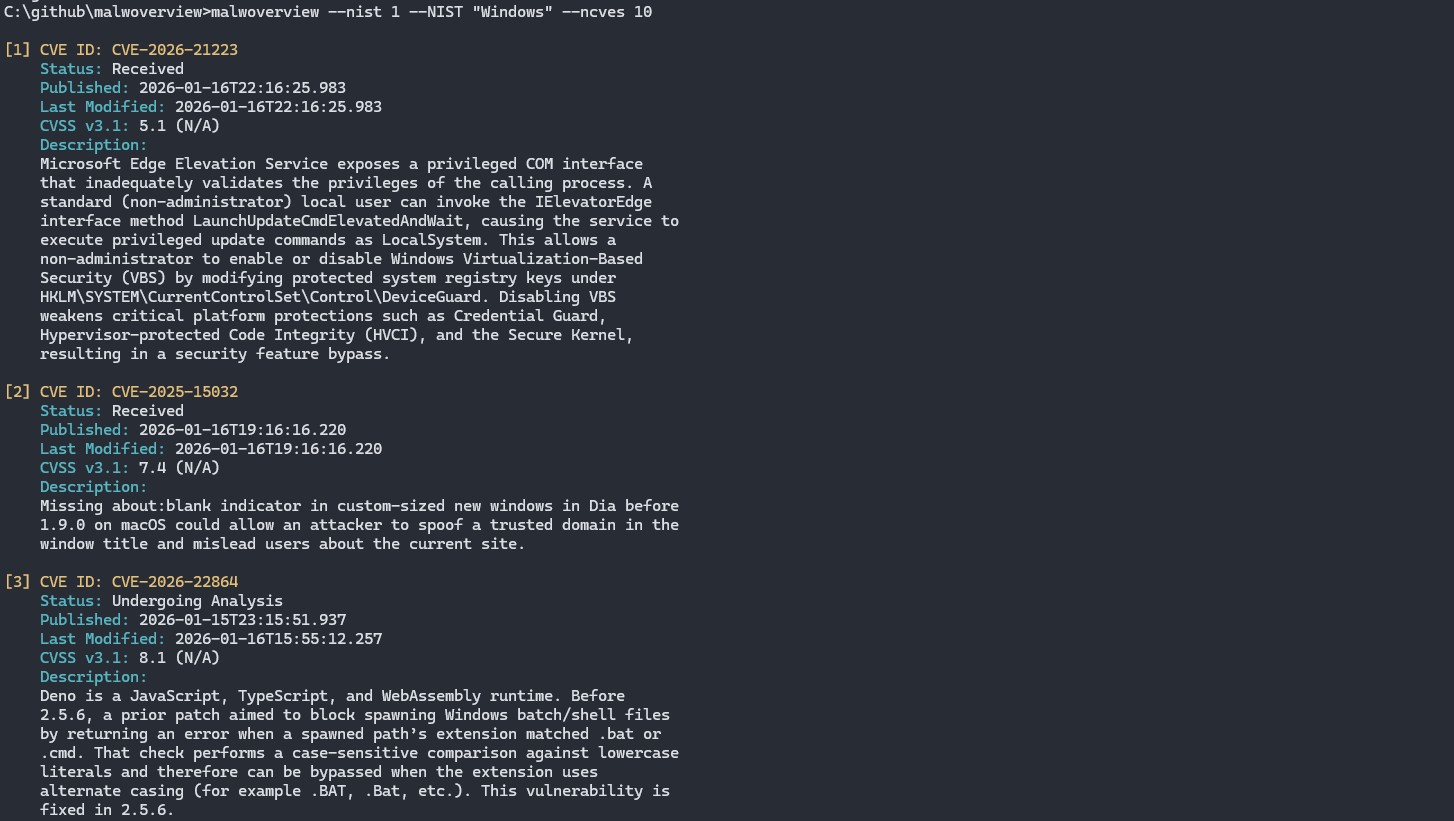
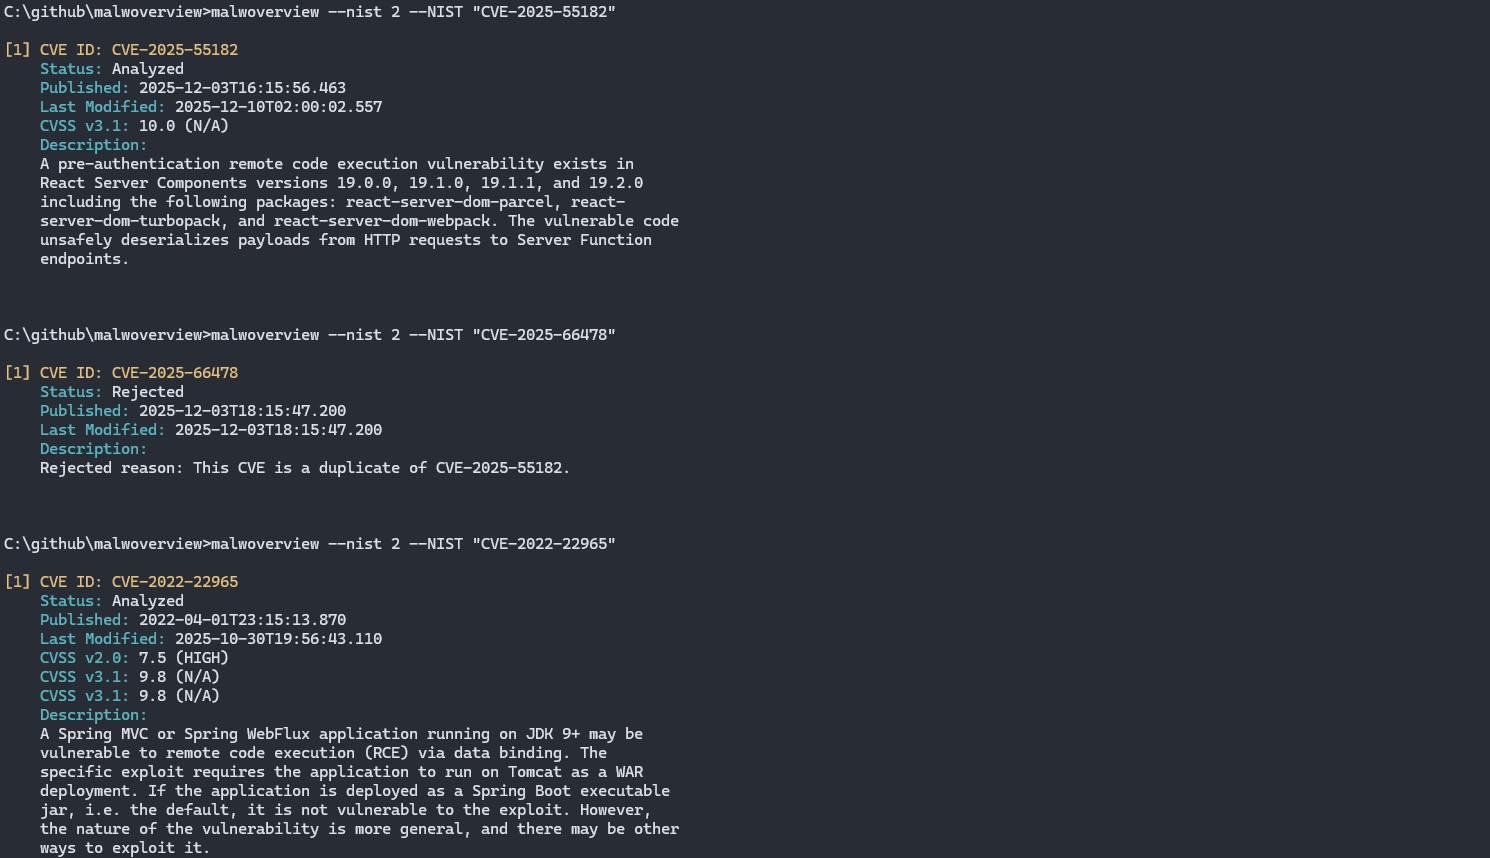
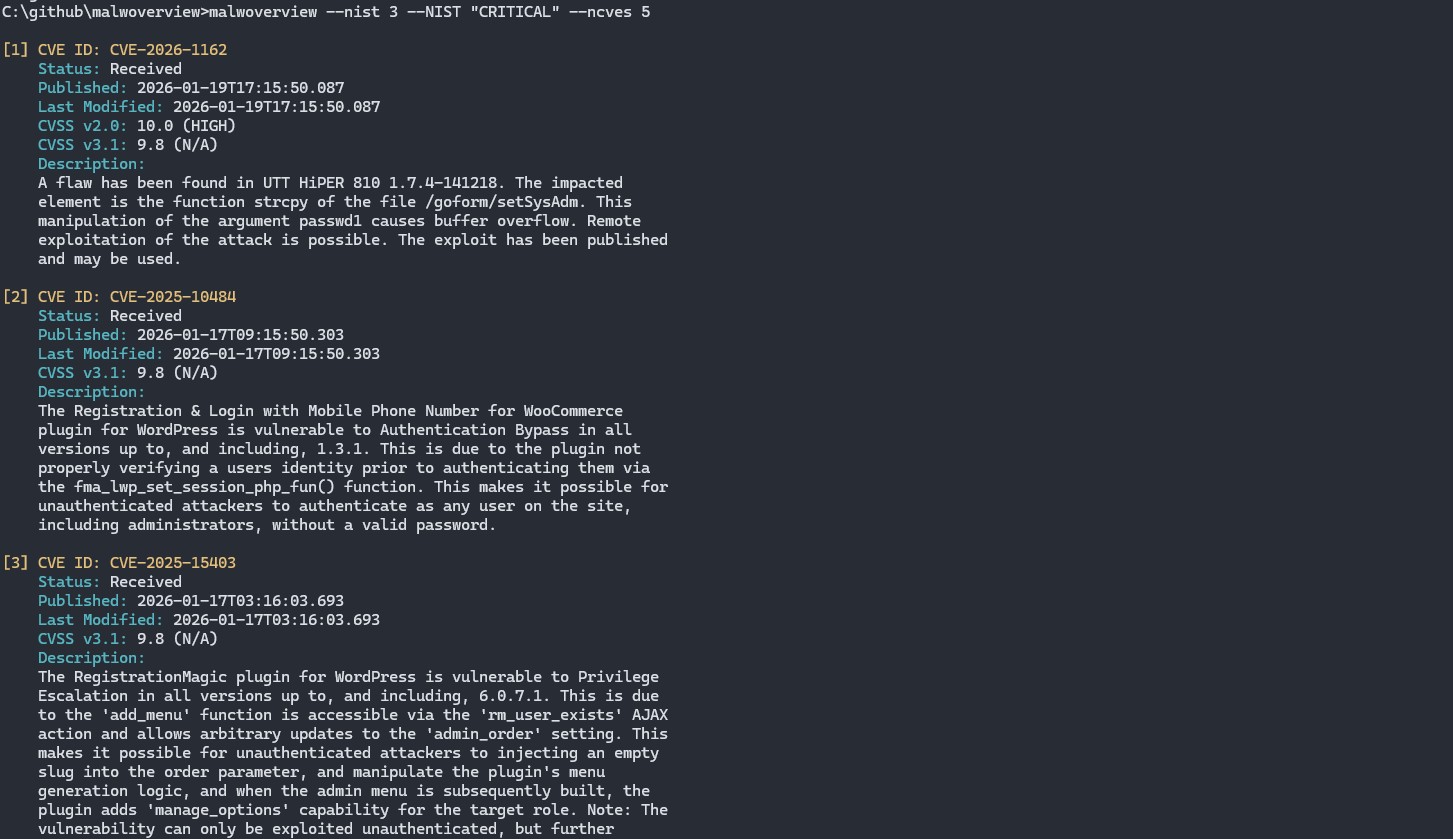

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Version actuelle : 8.2.0 (Nom de code : Revolutions)
Remarque importante : Malwoverview ne soumet PAS d'échantillons à quelque endpoint que ce soit par défaut,
il respecte donc les éventuels accords de non-divulgation (NDA). Il existe des options spécifiques
qui soumettent explicitement des échantillons, mais ces options sont expliquées dans l'aide.
## À PROPOS
Malwoverview.py est un outil de première réponse pour la chasse aux menaces, qui effectue un triage
initial et rapide d'échantillons de malware, d'URL, d'adresses IP, de domaines, de familles de malware, d'IOC et de hachages. De plus,
Malwoverview est capable d'obtenir des rapports de comportement dynamique et statique, de soumettre et de télécharger des échantillons
depuis plusieurs endpoints. En quelques mots, il fonctionne comme un client pour les principales sandboxes existantes.
Cet outil vise à :
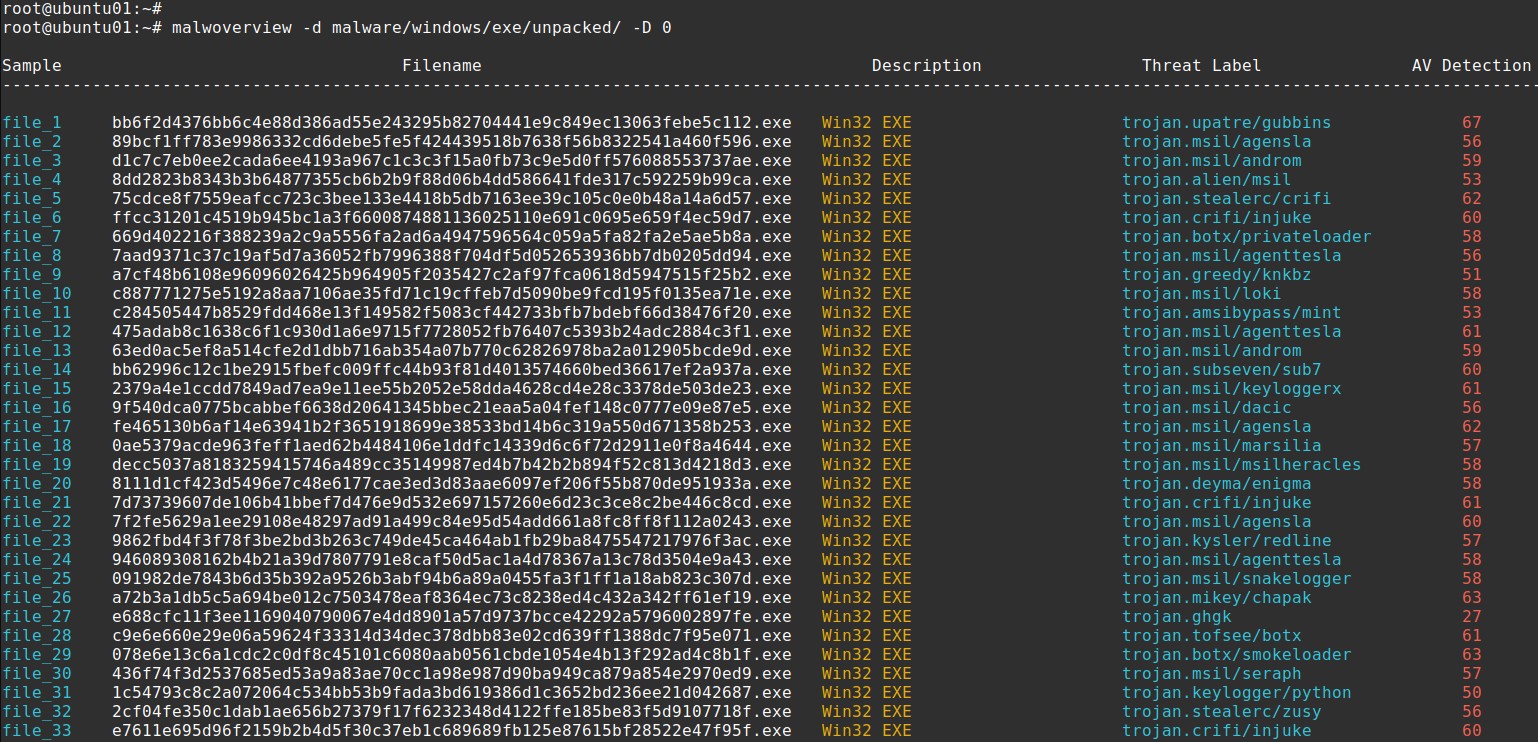
01. Déterminer des échantillons de malware exécutables similaires (PE/PE+) selon la table d'import (imphash) et les regrouper
par différentes couleurs (faites attention à la deuxième colonne de la sortie). Ainsi, les couleurs comptent !
02. Afficher les informations de hachage sur les moteurs Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia et ThreatCrowd.
03. Déterminer si les échantillons de malware contiennent un overlay et, si vous le souhaitez, l'extraire.
04. Vérifier des fichiers suspects sur Virus Total, Hybrid Analysis et Polyswarm.
05. Vérifier des URL sur les moteurs Virus Total, Malshare, Polyswarm, URLhaus et Alien Vault.
06. Télécharger des échantillons de malware depuis les moteurs Hybrid Analysis, Malshare, URLHaus, Polyswarm et Malpedia.
07. Soumettre des échantillons de malware à VirusTotal, Hybrid Analysis et Polyswarm.
08. Lister les dernières URL suspectes depuis URLHaus.
09. Lister les dernières charges utiles depuis URLHaus.
10. Rechercher des charges utiles spécifiques sur Malshare.
11. Rechercher des charges utiles similaires (PE32/PE32+) sur le moteur Polyswarm.
12. Classifier tous les fichiers d'un répertoire en recherchant des informations sur Virus Total et Hybrid Analysis.
13. Établir des rapports sur un domaine suspect à l'aide de différents moteurs tels que VirusTotal, Malpedia et
ThreatCrowd.
14. Vérifier des paquets APK directement depuis des appareils Android contre Hybrid Analysis et Virus Total.
15. Soumettre des paquets APK directement depuis des appareils Android à Hybrid Analysis et Virus Total.
16. Afficher les URL liées à un tag fourni par l'utilisateur depuis URLHaus.
17. Afficher les charges utiles liées à un tag (signature) depuis URLHaus.
18. Afficher des informations sur une adresse IP depuis Virus Total, Alien Vault, Malpedia et ThreatCrowd.
19. Afficher les informations d'adresse IP, de domaine et d'URL depuis Polyswarm.
21. Effectuer une méta-recherche sur Polyswarm Network selon plusieurs critères : imphash, IPv4, domaine, URL et
famille de malware.
22. Collecter des informations de chasse aux menaces depuis AlienVault selon différents critères.
23. Collecter des informations de chasse aux menaces depuis Malpedia selon différents critères.
24. Collecter des informations de chasse aux menaces depuis Malware Bazaar selon différents critères.
25. Collecter des informations d'IOC depuis ThreatFox selon différents critères.
26. Collecter des informations de chasse aux menaces depuis Triage selon différents critères.
27. Obtenir une évaluation des hachages d'un fichier donné contre Virus Total.
28. Soumettre de gros fichiers (>= 32 Mo) à Virus Total.
29. Malwoverview utilise l'API Virus Total v.3, il n'existe donc plus aucune option utilisant la v.2.
30. Récupérer des informations sur une adresse IP donnée depuis le service IPInfo.
31. Récupérer des informations combinées sur une adresse IP donnée depuis plusieurs services.
32. Offrir une option supplémentaire pour enregistrer tout fichier téléchargé dans un emplacement central.
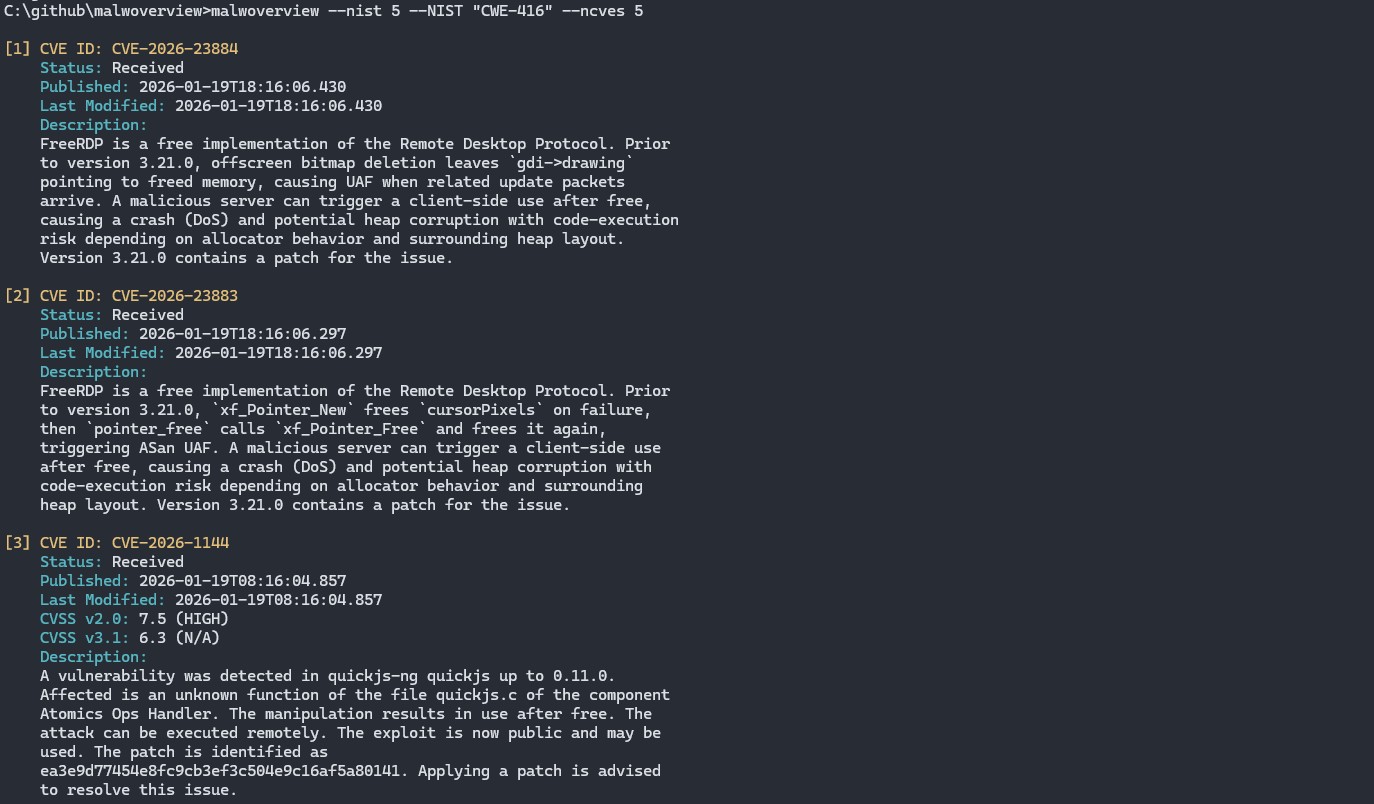
33. Lister et rechercher des vulnérabilités depuis le NIST selon différents critères.
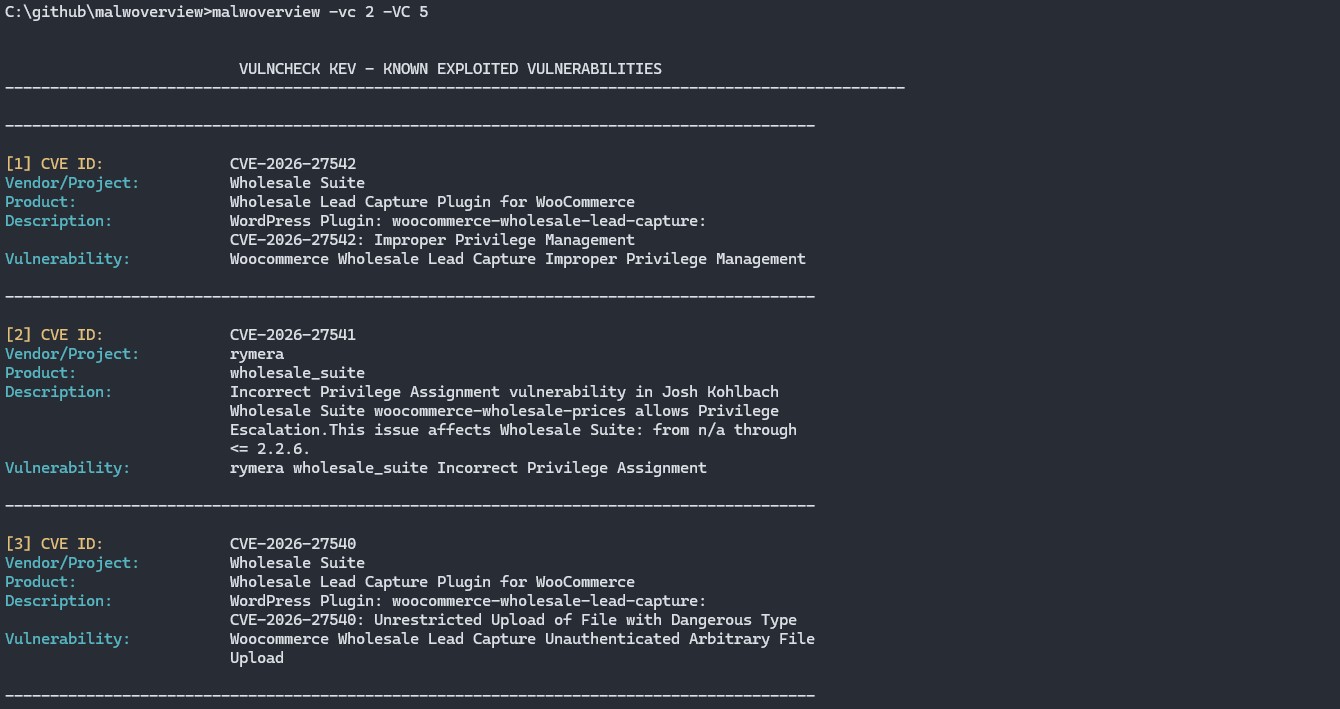
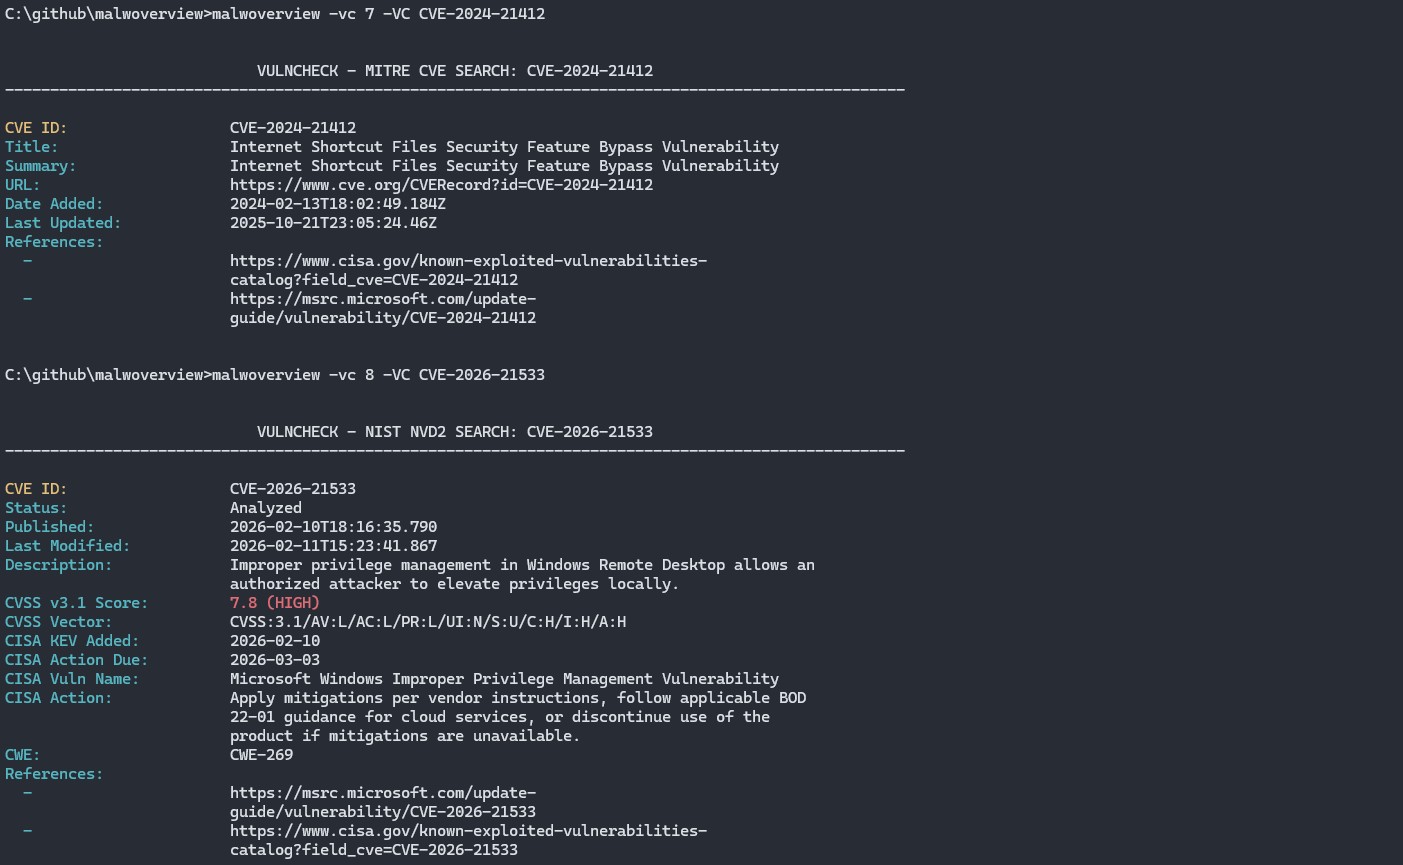
34. Interroger la base de données VulnCheck - niveau Community/Free.
35. Collecter des informations de chasse aux menaces depuis Shodan selon différents critères.
36. Vérifier la réputation d'une IP depuis AbuseIPDB.
37. Vérifier la classification d'une IP depuis GreyNoise (API communautaire).
38. Effectuer des recherches Whois/RDAP de domaine et d'IP.
39. Corrélation de hachages multi-services entre VirusTotal, Hybrid Analysis, Triage et AlienVault.
40. Vérification par lots de hachages contre Malware Bazaar à partir d'un fichier contenant des hachages.
41. Vérification par lots de hachages contre Hybrid Analysis à partir d'un fichier contenant des hachages.
42. Vérification par lots de hachages contre Triage à partir d'un fichier contenant des hachages.
43. Analyse de répertoire contre Malware Bazaar, Hybrid Analysis et Triage.
44. Extraire des IOC (hachages, IP, URL, domaines, CVE) à partir de fichiers texte.
45. Analyser des fichiers ou des répertoires avec des règles YARA.
46. Mode REPL interactif pour des sessions continues de chasse aux menaces.
47. Formats de sortie structurés JSON et CSV.
48. Mise en cache des résultats avec TTL configurable (basée sur SQLite).
49. Prise en charge des proxys HTTP/HTTPS/SOCKS5 pour toutes les requêtes API.
50. Mappage des techniques MITRE ATT&CK pour les rapports de comportement.
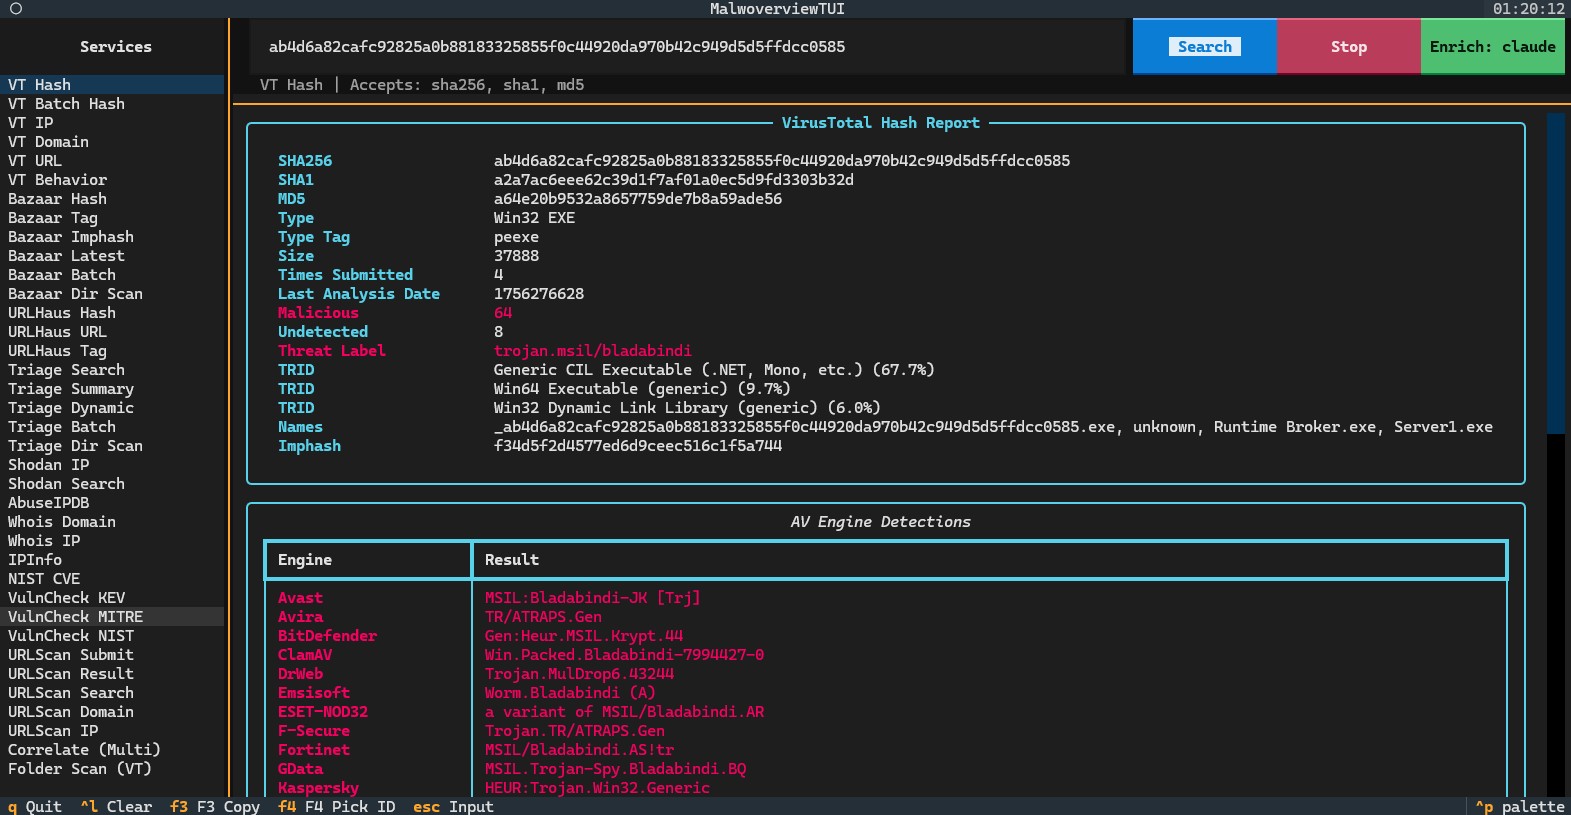
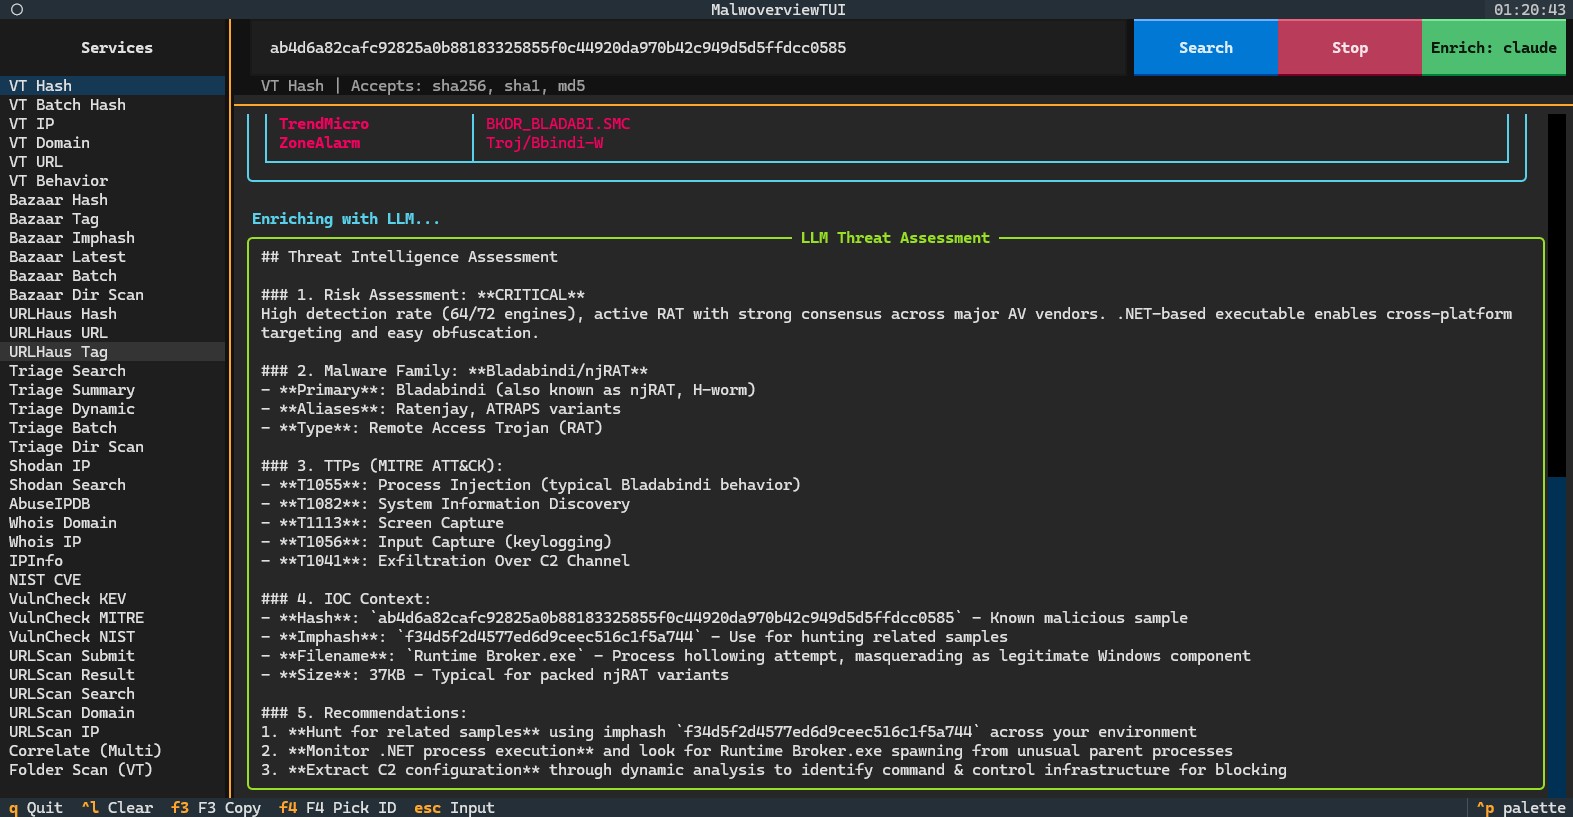
51. Mode tableau de bord TUI (Text User Interface) avec navigation par panneaux.
52. Collecter des informations de chasse aux menaces depuis URLScan.io — soumettre des URL, récupérer les résultats d'analyse et rechercher des analyses.
53. Enrichissement des menaces par LLM — évaluation des risques générée par IA, mappage MITRE ATT&CK et recommandations d'analyste ajoutés à tout résultat de requête. Prend en charge Claude, Gemini, OpenAI et Ollama (local).
54. Vérification par lots d'IP contre VirusTotal à partir d'un fichier contenant des adresses IP, affichant un tableau récapitulatif (adresse IP, pays, propriétaire AS, détection).
55. Chasser sur VirusTotal avec des règles YARA : soumettre et suivre des jobs Retrohunt, lister les fichiers correspondants, et créer et lister des ensembles de règles et notifications Livehunt.
56. Analyser avec un répertoire entier de règles YARA, chaque fichier étant compilé dans son propre espace de noms.
57. Rechercher des échantillons Malware Bazaar par nom de règle YARA, et télécharger et extraire l'ensemble de règles YARAify depuis abuse.ch.
58. Télécharger l'ensemble complet de règles YARA de Malpedia pour un niveau TLP donné.
59. Lister les types de fichiers MalShare vus au cours des dernières 24 heures, et lister les hachages de l'un de ces types.
60. Vérification par lots de hachages contre URLHaus à partir d'un fichier contenant des hachages.
61. Pivots Certificate Transparency via crt.sh, sans clé API : énumérer les sous-domaines vus dans les certificats émis et lister les certificats eux-mêmes.
62. Inspecter, élaguer et vider le cache de résultats local.
63. Le mode interactif et la TUI atteignent tous les services que la ligne de commande atteint, et la TUI exporte ses résultats en json et csv.
64. Triage PE local d'un fichier ou d'un répertoire sans clé API, listant le type de fichier, la taille, l'overlay, la taille de l'overlay et l'entropie, et mettant en évidence les fichiers au-dessus d'un seuil d'entropie.
65. Les analyses Android calculent le hachage de chaque APK d'un paquet, y compris les APK split, au lieu du seul APK de base.
66. Vérification de signature Authenticode sans clé API, indiquant si un binaire est signé et si la signature est toujours valide, et nommant le signataire d'un fichier altéré.
67. Chaque signature intégrée d'un binaire multi-signé est rapportée, chacune avec son propre algorithme de digest, certificat, empreinte et numéro de série, afin qu'un second signataire ne soit jamais masqué derrière le premier.
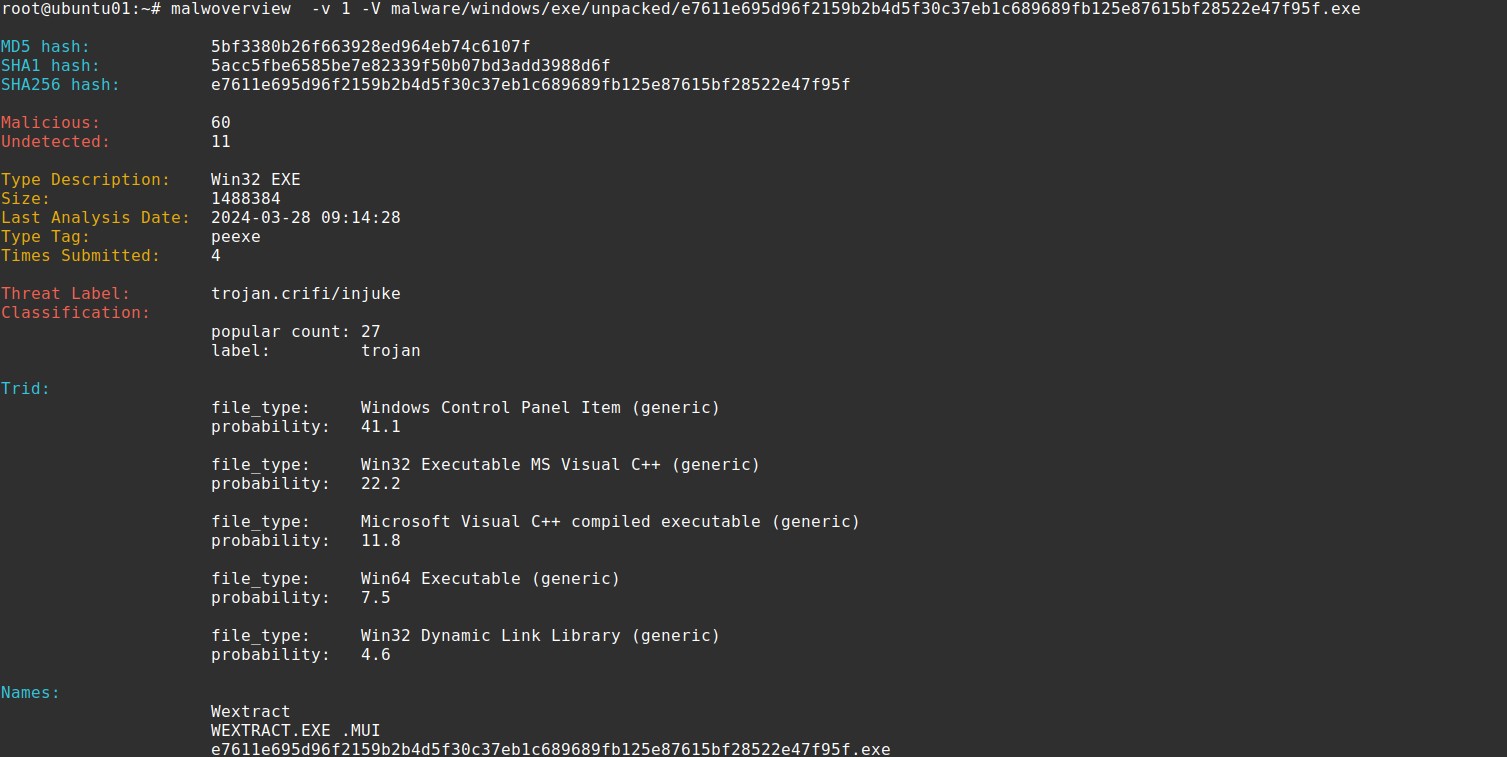
68. La vérification de fichier VirusTotal (-v 1) et le rapport de hachage (-v 8) affichent le bloc de signature : si le certificat a été vérifié, les chaînes de signataire et de contre-signataire, la date de signature et chaque certificat avec son statut, algorithme, dates de validité, numéro de série et empreinte.
69. Lister les CVE associées à un composant, à partir de son nom ou du chemin vers un binaire local, dont les VERSIONINFO fournissent la description du composant sur laquelle les entrées NVD modernes sont rédigées.
## CONTRIBUTEURS
Alexandre Borges (https://github.com/alexandreborges) | propriétaire du projet et développeur principal
Artur Marzano (https://github.com/Macmod) | co-développeur principal
Corey Forman (https://github.com/digitalsleuth) | responsable de l'intégration REMnux
Christian Clauss (https://github.com/cclauss)
## COMMENT CONTRIBUER À CE PROJET
Depuis la version 6.0.0, il existe une nouvelle branche nommée "dev". Toutes les contributions et propositions
doivent être faites dans cette branche "dev".
Les professionnels qui souhaitent contribuer doivent ouvrir une issue expliquant l'amélioration proposée
et en quoi elle rendrait le projet meilleur. Une fois qu'elle a été acceptée, il/elle est
autorisé(e) à soumettre la PR, qui sera testée.
Une fois tous les changements testés, cette nouvelle version de Malwoverview est répliquée vers la branche
master et un nouveau paquet Python est généré.
## INSTALLATION
Cet outil a été testé sur REMnux, Ubuntu, Kali Linux, macOS et Windows. Malwoverview
peut être installé en exécutant la commande suivante :
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
ou...
* python -m pip install -U malwoverview
Si vous souhaitez installer Malwoverview sur macOS, vous devez exécuter les commandes suivantes :
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Ajoutez le répertoire binaire de Python à la variable PATH en éditant le fichier .bash_profile dans votre répertoire
personnel. Exemple :
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Exécutez : . ./.bash_profile
Si vous installez Malwoverview sur Windows, assurez-vous que les conditions suivantes sont remplies
APRÈS avoir installé Malwoverview :
* python-magic n'est PAS installé. (pip show python-magic)
* python-magic-bin EST installé. (pip show python-magic-bin)
#### Remarque : Il est recommandé de sauvegarder le fichier .malwapi.conf avant toute mise à jour !
#### Fonctionnalités optionnelles
Certaines fonctionnalités nécessitent des dépendances optionnelles. Installez-les selon vos besoins :
* Analyse YARA : pip install malwoverview[yara]
* Vérification de signature : pip install malwoverview[signature]
* Export de rapport PDF : pip install malwoverview[pdf]
* Tableau de bord TUI : pip install malwoverview[tui]
* Tout l'optionnel : pip install malwoverview[all]
## APIs REQUISES
Il est possible de commencer à utiliser Malwoverview sans insérer toutes les APIs. Cependant,
pour utiliser toutes les options de Malwoverview, vous devez insérer l'API respective des services suivants :
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise et URLScan.io dans le fichier de configuration .malwapi.conf, qui
doit être présent (ou créé) dans le répertoire personnel (/home/[username]
ou /root sous Linux, et C:\Users\[username] sous Windows. Alternativement, les utilisateurs peuvent créer
un fichier de configuration personnalisé et l'indiquer en utilisant l'option -c.
À souligner : si le fichier .malwapi.conf n'existe pas dans votre répertoire personnel, vous devez
le créer !
* Une note spéciale à propos d'Alien Vault : il est nécessaire de s'abonner aux pulses sur le site web d'Alien Vault
avant d'utiliser l'option -n 1.
* Une note spéciale à propos de Malshare et Shodan : les deux services exigent que leur clé API soit envoyée dans
l'URL elle-même, et aucun ne documente d'alternative par en-tête ou corps de requête (l'endpoint hashlookup de Malshare
est un POST, mais la clé voyage toujours dans la chaîne de requête). Malwoverview remplace ces deux
clés par [REDACTED] dans chaque message d'erreur qu'il affiche, afin qu'elles ne finissent pas dans la sortie que vous collez
dans un rapport de bug, mais la clé est toujours enregistrée dans les journaux d'accès de ces services et dans tout
proxy qui termine le TLS entre vous et eux. Considérez les deux clés comme exposées à l'opérateur du service
et faites-les tourner comme vous le feriez pour toute autre information d'identification.
Le fichier de configuration .malwapi.conf a le format suivant :
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
Les APIs peuvent être demandées sur les sites web des services respectifs :
01. Virus Total (API communautaire et payante) : https://www.virustotal.com/gui/join-us
02. Hybrid Analysis : https://www.hybrid-analysis.com/signup
03. Malshare : https://malshare.com/doc.php
04. URLHaus : https://urlhaus.abuse.ch/api/#account
05. Polyswarm : https://docs.polyswarm.io/consumers
06. Alien Vault : https://otx.alienvault.com/api
07. Malpedia : Il n'offre pas d'inscription ouverte, mais vous pouvez demander un compte utilisateur
directement via Twitter (DM) ou par e-mail de feedback. Le compte Twitter de Malpedia
est @malpedia.
08. Malware Bazaar : https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox : https://threatfox.abuse.ch/api/#auth\_key
10. Triage : https://tria.ge/signup.
11. IPInfo : https://ipinfo.io/
12. VulnCheck : https://vulncheck.com/signin (niveau Community/Free disponible)
13. Shodan : https://account.shodan.io/register
14. AbuseIPDB : https://www.abuseipdb.com/register
15. GreyNoise : https://viz.greynoise.io/signup
16. URLScan.io : https://urlscan.io/user/signup
#### Fournisseurs d'enrichissement LLM (optionnel)
Malwoverview prend en charge l'enrichissement des menaces par LLM via le flag --enrich.
Après toute requête, une évaluation des menaces générée par IA est ajoutée avec le niveau de risque,
l'identification de la famille de malware, le mappage MITRE ATT&CK et les recommandations d'analyste.
Trois fournisseurs sont pris en charge. Configurez-en un dans la section [LLM] de .malwapi.conf :
**18. Anthropic Claude (payant, meilleure qualité)**
Meilleurs résultats pour l'analyse de renseignement sur les menaces. Identifie avec précision les familles
de malware, mappe des techniques MITRE ATT&CK précises et fournit des
recommandations exploitables basées sur une connaissance réelle des menaces.
Configuration :
a) Créez un compte API sur https://console.anthropic.com/ (distinct de
l'abonnement claude.ai)
b) Allez dans Settings → Billing → Add credit (5 $ minimum, paiement à l'usage)
c) Allez dans Settings → API Keys → Create Key
d) Copiez la clé (commence par sk-ant-api03-...)
e) Configurez .malwapi.conf :
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL est optionnel et vaut par défaut claude-opus-4-8. Choix courants :
- claude-opus-4-8 — Meilleure qualité (par défaut)
- claude-sonnet-4-6 — Bon équilibre entre qualité et coût
- claude-haiku-4-5 — Le plus rapide et le moins cher
Coût : ~0,02-0,04 $ par appel d'enrichissement avec le modèle Opus par défaut (moins avec
Sonnet ou Haiku). Un crédit de 5 $ fournit environ 125-250 appels d'enrichissement Opus.
**19. Google Gemini (nécessite la facturation)**
Résultats de bonne qualité. Nécessite un compte de facturation Google Cloud.
Configuration :
a) Allez sur https://aistudio.google.com/apikeys
b) Connectez-vous avec un compte Google
c) Cliquez sur Create API Key → copiez la clé
d) Activez la facturation : cliquez sur le lien du projet à côté de votre clé → Google Cloud
Console → Billing → Link a billing account
e) Configurez .malwapi.conf :
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Remarque : Le niveau gratuit a une limite de débit faible (2-5 requêtes par minute). Pour
des limites plus élevées, activez la facturation à l'usage.
**20. OpenAI (payant)**
Résultats de bonne qualité avec les modèles GPT. Nécessite un compte OpenAI avec
des crédits API.
Configuration :
a) Créez un compte sur https://platform.openai.com/signup
b) Allez sur https://platform.openai.com/api-keys → Create new secret key
c) Ajoutez la facturation sur https://platform.openai.com/settings/organization/billing
d) Configurez .malwapi.conf :
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Modèles disponibles :
- gpt-4o-mini — Le moins cher (~0,002 $ par enrichissement), bonne qualité (par défaut)
- gpt-4o — Meilleure qualité (~0,01 $ par enrichissement)
**21. Ollama (gratuit, local, privé)**S'exécute entièrement sur votre machine. Aucune clé API nécessaire, aucune donnée ne quitte votre
système. Adapté aux environnements où l'envoi de données de menace vers des API cloud
n'est pas autorisé. La qualité dépend du modèle choisi.
Installation :
a) Téléchargez et installez Ollama depuis https://ollama.com/download
(disponible pour Windows, Linux et macOS)
b) Ouvrez un terminal et récupérez un modèle :
ollama pull qwen2.5:14b
Modèles recommandés :
- qwen2.5:14b — Meilleure qualité à taille raisonnable (9 Go, nécessite 16 Go de RAM)
- llama3.1:8b — Bonne qualité, plus petit (5 Go, nécessite 8 Go de RAM)
- llama3.1:70b — Excellente qualité, volumineux (40 Go, nécessite 48 Go de RAM)
c) Ollama démarre automatiquement et écoute sur http://localhost:11434
d) Configurez .malwapi.conf :
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
Performances : un GPU avec 12+ Go de VRAM offre des réponses rapides (5-10s).
En CPU uniquement, c'est plus lent (30-60s) mais fonctionnel. Les modèles plus grands (14b, 70b)
nécessitent plus de VRAM et peuvent expirer sur CPU si la mémoire disponible est
insuffisante. Le modèle llama3.1:8b est recommandé pour les machines avec
une mémoire GPU limitée (6 Go ou moins).
Temps de réponse attendus :
- API Claude : 3-8 secondes
- API Gemini : 3-8 secondes
- Ollama (GPU avec VRAM suffisante) : 5-15 secondes
- Ollama (CPU uniquement, modèle 8b) : 30-60 secondes
- Ollama (CPU uniquement, modèle 14b+) : 60-300 secondes
Exemples d'utilisation :
# CLI : ajoutez --enrich à n'importe quelle requête
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# REPL interactif : activez/désactivez l'enrichissement ou changez de fournisseur
malwoverview --interactive
malwoverview> set enrich on # utilise le fournisseur de la config
malwoverview> set enrich claude # bascule vers Claude
malwoverview> set enrich ollama # bascule vers Ollama
malwoverview> set enrich openai # bascule vers OpenAI
malwoverview> set enrich off # désactive l'enrichissement
malwoverview> vt hash <hash> # analyse de malware + enrichissement
malwoverview> nist cve CVE-2024-3400 # recherche CVE + enrichissement
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + enrichissement
# TUI : cliquez sur le bouton Enrich pour parcourir les fournisseurs
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# Bouton vert = fournisseur actif et configuré
# Bouton jaune = fournisseur sélectionné mais clé API manquante
# Bouton par défaut = enrichissement désactivé
malwoverview --tui
----------------------------------------------------
Note sur les requêtes API vers MALPEDIA :
----------------------------------------------------
Le service et l'acceptation reposent sur la validation par la communauté. Ainsi, il est
recommandé de soumettre une requête API depuis votre adresse e-mail professionnelle
et NON depuis une adresse publique/gratuite (Gmail, Outlook, etc.). De plus, il
serait appréciable que vous fournissiez plus d'informations sur vous-même (compte
LinkedIn, X/Twitter, Mastodon, BlueSky, etc.) car cela faciliterait
la vérification de votre identité, de votre profil professionnel et de votre légitimité,
accélérant ainsi l'approbation de votre requête.
----------------------------------------------------
Note sur Triage :
----------------------------------------------------
Chaque opération Triage est basée sur l'ID Triage de chaque artefact, vous
devez donc utiliser "-x 1 -X \<attribut\>:\<valeur\>" pour rechercher le
bon ID de l'artefact, puis utiliser cette information d'ID avec les
options Triage restantes (-x [2-7]) pour obtenir plus d'informations de threat hunting
depuis le point de terminaison Triage.
----------------------------------------------------
Note sur URLHaus, Malware Bazaar et Threat Fox :
----------------------------------------------------
À partir de la seconde moitié de 2025, une Auth-Key (API) sera requise pour
utiliser les services URLHaus, Malware Bazaar et Threat Fox.
----------------------------------------------------
Note sur la couleur d'arrière-plan du terminal :
----------------------------------------------------
Malwoverview a été écrit pour produire une sortie pour un
arrière-plan de terminal sombre. Cependant, il existe l'option -o 0
qui modifie et adapte les couleurs de sortie pour un arrière-plan clair.
-----------------------------------------------------
Pour vérifier l'installation, exécutez :
malwoverview --help
Plus d'informations sont disponibles sur :
(dépôt PYPI.org) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
Si vous souhaitez effectuer l'installation manuelle (elle n'est généralement pas nécessaire),
quelques étapes doivent être exécutées, comme indiqué dans la sous-section suivante.
## INSTALLATION MANUELLE (REMnux et Ubuntu)
1. Python version 3.11 ou ultérieure (Uniquement Python 3.x !!! Cela ne fonctionne PAS avec
Python 2.7)
$ apt-get install python3.11 (par exemple)
2. Python-magic.
Pour installer le paquet python-magic, vous pouvez exécuter la commande suivante :
$ pip3.11 install python-magic
Ou vous pouvez le compiler depuis le dépôt github :
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
Comme il existe de sérieux problèmes liés aux deux versions existantes du
paquet python-magic, la recommandation est de l'installer depuis
Github (deuxième procédure ci-dessus) et de copier le fichier magic.py dans le
MÊME répertoire que l'outil malwoverview.
3. Installez tous les paquets Python nécessaires :
$ pip3.11 install -r requirements.txt
OU
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Pour vérifier un mobile Android, vous devez installer l'outil "adb" :
$ sudo apt get install adb
PS : avant d'essayer les options Android, vérifiez :
* Si l'outil adb est listé dans la variable d'environnement PATH.
* Si le système a autorisé l'accès à l'appareil en utilisant "adb devices -l"
## AIDE
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
---
[Read more](https://github.com/alexandreborges/malwoverview)

