 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) Analyse critique de RCE + recommandations défensives (validation du correctif, idées de détection et conseils de durcissement)



 GIF Matrix

CVE-2025-68613 est une vulnérabilité critique d'exécution de code à distance dans la plateforme d'automatisation de workflows n8n qui permet à des attaquants authentifiés d'exécuter des commandes système arbitraires via l'injection d'expression.
⚡ Statistiques rapides
|
🎯 Faits clés
|
| Propriété | Valeur |
|---|---|
| 🆔 ID CVE | CVE-2025-68613 |
| 📊 Score CVSS | 9.9 (Critique) 🔴 |
| 🔗 Vecteur CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Contrôle inapproprié des ressources de code gérées dynamiquement) |
| 📦 Versions affectées | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Versions corrigées | 1.120.4, 1.121.1, 1.122.0+ |
n8n est une plateforme open-source d'automatisation de workflows permettant l'intégration sans code/à faible code dans plus de 400 applications. Elle est largement déployée dans :
| 🏢 Cas d'usage | 📝 Description |
|---|---|
| 🔧 DevOps | Pipelines d'automatisation, intégrations CI/CD |
| 🛡️ Opérations de sécurité | Workflows SOAR, réponse aux incidents |
| 💼 Entreprise | Automatisation des processus, workflows de données |
| 📊 Données | Processus ETL, intégrations API |
🔓 CHAÎNE DE VULNÉRABILITÉ :
┌─────────────────────────────────────────────────────────────────┐
│  📝 Langage d'expression n8n → Gestion dynamique des données   │
│                           ↓                                     │
│  ⚠️  Isolation insuffisante du sandbox dans l'évaluation serveur│
│                           ↓                                     │
│  💀 Une expression malveillante contourne le sandbox            │
│                           ↓                                     │
│  🖥️  Accès au module child_process de Node.js                   │
│                           ↓                                     │
│  💥 RCE COMPLÈTE - Exécution de commandes système               │
└─────────────────────────────────────────────────────────────────┘
Prérequis pour l'exploitation :
| # | 📋 Exigence | 📝 Détails |
|---|---|---|
| 1️⃣ | Authentification | Compte utilisateur n8n valide (faible privilège suffisant) |
| 2️⃣ | Permissions | Capacité de création/édition de workflows |
| 3️⃣ | Accès réseau | Possibilité d'atteindre l'instance n8n |
| 🏷️ Attribut | 📊 Valeur | 🔥 Risque |
|---|---|---|
| Complexité | FAIBLE (AC:L) | 🔴 Élevé |
| Interaction utilisateur | Aucune requise | 🔴 Élevé |
| Portée | Modifiée | 🔴 Critique |
graph TD
    A[🔐 Utilisateur authentifié] -->|Crée| B[📝 Nouveau workflow]
    B -->|Injecte| C[💀 Expression malveillante]
    C -->|Déclenche| D[⚡ Évaluation de l'expression]
    D -->|Exploite| E[🔓 Contournement du sandbox]
    E -->|Accède à| F[🖥️ Exécution Node.js]
    F -->|Exécute| G[💥 Commande système via child_process]
    G -->|Atteint| H[☠️ COMPROMISSION TOTALE DU SERVEUR]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ AVERTISSEMENT : Ce qui suit est à but pédagogique uniquement. L'exploitation non autorisée est illégale.
Accès initial à la plateforme d'automatisation de workflows n8n vulnérable.
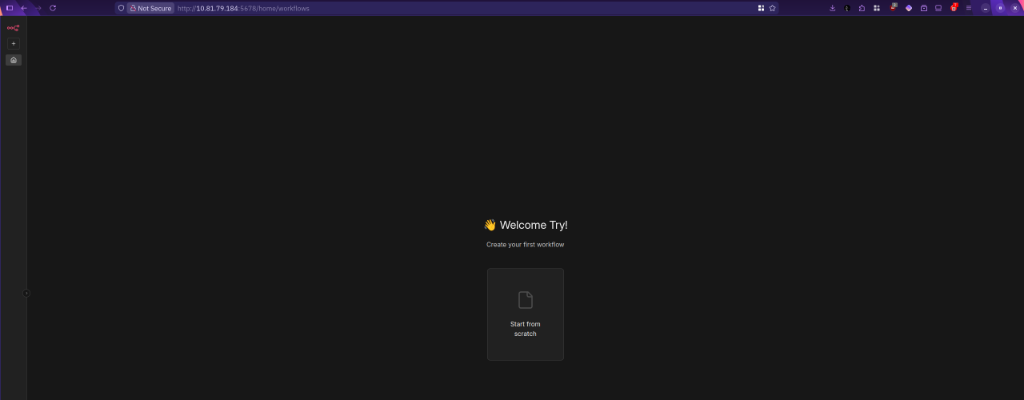
🔓 Tableau de bord d'accueil n8n - Point d'entrée
Créer un nouveau workflow qui contiendra la charge malveillante.
