Mise à jour rapide pour inclure l'exploitation Follina (01/06/2022) - NinjaC2 générera le document et servira la charge utile HTML.
Plus d'informations : https://www.linkedin.com/posts/ahmed-khlief-499321a7_i-just-pushed-a-quick-update-to-ninjac2-to-activity-6937661951007170560-Tmps
Ninja V2.2 publiée (27/03/2022)
Nouvelles fonctionnalités incluant :
consultez l'URL pour plus d'infos sur les fonctionnalités et l'utilisation de l'automatisation AWS EC2 :
- nouvelle interface utilisateur pour le script CnC
- Désormais, chaque campagne inclura tous les fichiers liés à la campagne et le fichier de configuration.
- nouveau script pour automatiser la création d'instance AWS avec la configuration NinjaC2.
- Script Invoke-Mimikatz PowerShell mis à jour vers la dernière version de Mimikatz.
- Corrections de bugs
Ninja V2.1 publiée (31/07/2021)
Consultez les nouvelles fonctionnalités ici : https://shells.systems/ninjac2-v2-1-new-webshell-agent-more-features-and-updated-av-bypass/
Ninja V2.0 publiée (16/04/2021)
Ninja V2.0 reconstruite pour utiliser Python3 avec de nouvelles fonctionnalités :
- Obfuscation des variables de charge utile à chaque demande de charge utile pour contourner l'antivirus
- Génération de shellcodes avec nasm et donut
- Nouvelle commande (migrate) pour effectuer une migration de processus
- Nouvelle commande de persistance utilisant des tâches planifiées
- Nouvelle version précompilée de Mimikatz en PowerShell
- Nouvelles charges utiles
- Script de contournement AMSI mis à jour
Qu'est-ce que Ninja ?
Ninja C2 est un serveur C2 open source créé par Purple Team pour effectuer des reconnaissances furtives sur les ordinateurs et Active Directory sans être détecté par les SIEM et les antivirus. Ninja est encore en version bêta et la version stable contiendra de nombreuses techniques furtives et anti-forensiques supplémentaires pour créer un véritable défi pour l'équipe bleue, afin de s'assurer que toutes les défenses sont correctement configurées et qu'elles peuvent détecter des attaques sophistiquées.
Ninja utilise Python pour servir la charge utile et contrôler les agents. Les agents sont basés sur C# et PowerShell, ce qui permet de contourner les principaux antivirus. Ninja communique avec les agents via un canal sécurisé chiffré avec AES-256, et la clé n'est pas codée en dur mais générée aléatoirement au début de la campagne. Chaque agent qui se connecte au C2 reçoit la clé, et si le C2 redémarre, une nouvelle clé sera utilisée par tous les anciens et nouveaux agents. Ninja randomise également les URL de rappel pour chaque campagne afin de contourner la détection statique.
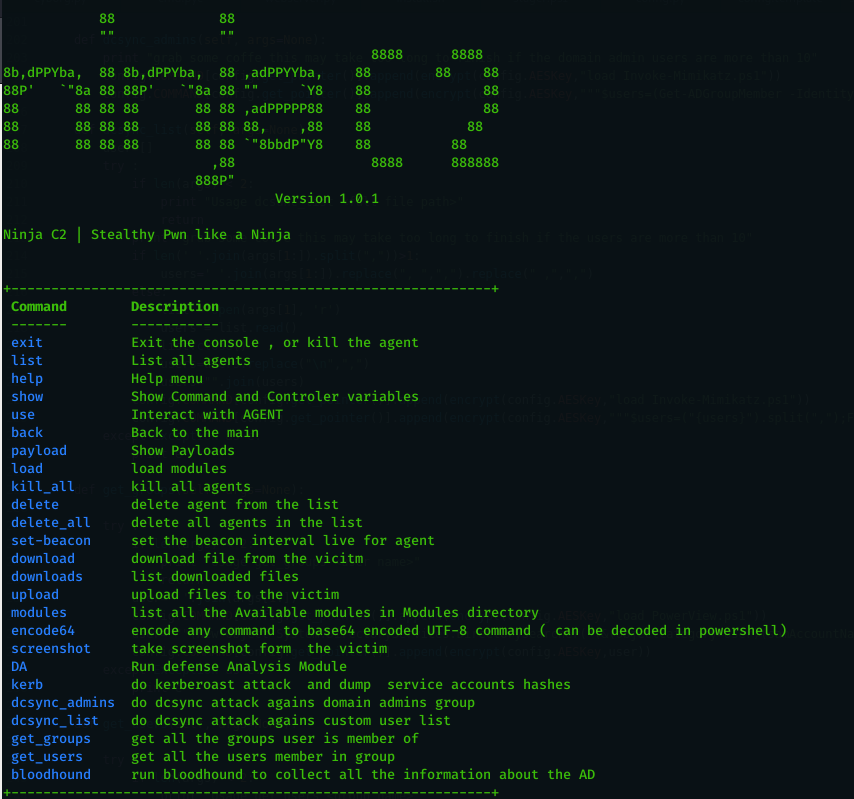
- La fonctionnalité principale de Ninja s'appelle DA (Defense Analysis), qui effectue les reconnaissances nécessaires pour obtenir les informations importantes ci-dessous et les analyser pour obtenir un score des défenses système et de la détection des sandbox.
- Détecter les solutions SIEM : actuellement, il détecte SPlUNK, Log beat collector, sysmon.
- Détecter les antivirus de deux manières : via une commande PowerShell et via les processus.
- Vérifier si la journalisation PowerShell est activée
- Vérifier si l'utilisateur a des privilèges administrateur
- Fournir des informations sur le système : nom d'hôte, OS, numéro de version, heure locale, fuseau horaire, dernier démarrage et BIOS.
- Fournir des informations sur les mises à jour de sécurité installées.
- Fournir un score de robustesse du système basé sur plusieurs facteurs.
- Fournir un score de détection de sandbox basé sur (privilèges, fabricant du BIOS, appartenance ou non à un domaine, présence de processus sysinternals).
- Afficher tous les utilisateurs du domaine (via des commandes PowerShell).
- Afficher tous les groupes du domaine (via des commandes PowerShell).
- Afficher tous les ordinateurs du domaine (via powerview.ps1 - provenant de : https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1).
- Afficher les partages disponibles.
Ninja est conçu pour être facile à installer, à ajouter des commandes et à automatiser les tâches ennuyeuses. Vous pouvez trouver de nombreuses commandes courtes qu'un red teamer peine à mémoriser et à rechercher. Consultez cet article pour en savoir plus sur Ninja : https://shells.systems/introducing-ninja-c2-the-c2-built-for-stealth-red-team-operations/
Fonctionnalités clés de Ninja
Ninja est doté de nombreuses fonctionnalités qui vous permettent d'obtenir un aperçu de votre prochain engagement avant même de déployer votre arsenal complet ou vos outils et techniques, notamment :
- Analyse défensive
- Automatisation de l'attaque kerberoast : de la génération des tickets Kerberos à l'extraction des hash SPN au format hashcat.
- Automatisation de dc_sync pour obtenir les hash d'une liste d'utilisateurs ou du groupe des administrateurs du domaine.
- Automatisation non détectée pour obtenir les groupes auxquels l'utilisateur appartient et les utilisateurs membres d'un groupe.
- Automatisation de la collecte de données Bloodhound AD.
- Charges utiles C# personnalisées qui chiffrent les chaînes pour contourner la détection statique.
- Encoder n'importe quelle commande en Unicode base64 pour être utilisée dans les commandes PowerShell encodées.
- Chiffrement complet de toutes les communications entre l'agent et le serveur de commande et contrôle pour contourner la détection AV et IPS.
- URLs dynamiques pour toutes les fonctions : il suffit de placer votre liste de noms d'URL et le C2 les utilisera aléatoirement pour contourner toute détection statique.
- Obtenir une clé de chiffrement aléatoire à la volée (non codée en dur) à chaque connexion de l'agent (même une reconnexion nécessite une nouvelle clé).
- Prendre des captures d'écran et les envoyer chiffrées au C2.
- Télécharger des fichiers du C2 vers la victime de manière chiffrée pour contourner AV et IPS.
- Télécharger des fichiers depuis la victime de manière chiffrée pour contourner AV et IPS.
- Charges utiles en étapes (base64 et base52) pour contourner la détection.
- Contourne les antivirus (testé sur Kaspersky et Trend Micro).
- Contourne la détection SIEM (testé sur Splunk collectant les journaux d'événements habituels ainsi que les logs sysmon) ; non testé sur la journalisation des blocs de script et des modules PowerShell v5 (sera fait dans la prochaine version).
- Définir l'intervalle de balise dynamiquement, même après la connexion de l'agent, et fournir un intervalle de balise de départ dans les configurations de démarrage de la campagne.
- Journalisation de toutes les commandes et résultats pour pouvoir revenir sur toute donnée manquée lors de l'opération.
- Définir la configuration une seule fois au démarrage de la campagne et profitez-en.
- Interrupteur d'arrêt global pour terminer les campagnes.
- Supprimer des entrées de table.
- Toutes les charges utiles écrites dans le dossier payloads pour un accès facile et une personnalisation supplémentaire.
- Facile d'ajouter l'automatisation de n'importe quelle commande.
Prérequis
Veuillez noter que la compilation C# dépend de l'assembly System.Management.Automation.dll avec le hash SHA1 c669667bb4d7870bc8bb65365d30071eb7fb86fe.
Certaines commandes Ninja nécessitent les modules ci-dessous (déjà présents dans le dossier modules) que vous devez mettre à jour depuis leur dépôt :
Invoke-Kerberoast : https://raw.githubusercontent.com/xan7r/kerberoast/master/autokerberoast.ps1
Invoke-Mimikatz : https://github.com/PowerShellMafia/PowerSploit/blob/master/Exfiltration/Invoke-Mimikatz.ps1
Sharphound : https://github.com/BloodHoundAD/BloodHound/blob/master/Ingestors/SharpHound.ps1
PowerView : https://github.com/PowerShellEmpire/PowerTools/blob/master/PowerView/powerview.ps1
Installation
Tout d'abord, assurez-vous de télécharger la dernière version de Ninja avec la commande suivante :
git clone https://github.com/ahmedkhlief/Ninja/
 ahmedkhlief/ninja

