Rapport de test d'intrusion et exploit pour CVE-2024-10924, un contournement 2FA dans Really Simple SSL, y compris des conseils de reconnaissance, d'exploitation et de remédiation.

Cible : https://skior.co
Vulnérabilité : CVE-2024-10924 - Contournement 2FA dans le plugin Really Simple SSL
Sévérité : Critique (Score CVSS : 9.8)
Statut : Exploitée avec succès
Date de découverte : 2025-06-25
Version du rapport : 2.1
Ce test de pénétration a découvert une vulnérabilité critique de contournement d'authentification qui permet à des attaquants non authentifiés d'obtenir un accès administratif au site WordPress en contournant les contrôles d'authentification à deux facteurs (2FA).
| Niveau de risque | Probabilité | Impact | Priorité d'atténuation |
|---|---|---|---|
| Critique | Élevée | Compromission complète du système | Immédiate |
| Élevé | Moyenne | Fuite de données | Élevée |
| Moyen | Faible | Interruption de service | Moyenne |
| Champ | Valeur |
|---|---|
| Domaine | https://skior.co |
| Adresse IP | 123.456.789.200 |
| Serveur | nginx/1.26.0 (Ubuntu) |
| Version PHP | 8.2.28 |
| CMS | WordPress 6.8.1 |
| Plugin vulnérable | Really Simple SSL |
| Localisation géographique | États-Unis |
| Hébergeur | Hébergement professionnel (probablement VPS/Dédié) |
Cette évaluation a suivi une méthodologie systématique de test de pénétration en boîte noire basée sur les normes de l'industrie :
| Date/Heure | Événement | Détails |
|---|---|---|
| 2025-06-25 14:02 | Reconnaissance initiale | Analyse Wappalyzer terminée |
| 2025-06-25 14:05 | Stack technologique identifié | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | Énumération des utilisateurs | Utilisateur « pastor » découvert (ID : 1) |
| 2025-06-25 14:15 | Analyse WPScan | Aucune vulnérabilité connue trouvée |
| 2025-06-25 14:20 | Énumération de l'API REST | Points de terminaison de Really Simple SSL découverts |
| 2025-06-25 14:25 | Recherche de vulnérabilités | CVE-2024-10924 identifiée |
| 2025-06-25 14:30 | Tests manuels | Existence de la vulnérabilité confirmée |
| 2025-06-25 14:35 | Développement de l'exploit | Preuve de concept Python créée |
| 2025-06-25 14:40 | Exploitation réussie | Accès administrateur obtenu |
| 2025-06-25 14:45 | Évaluation de l'impact | Dommages potentiels documentés |
| 2025-06-25 15:00 | Génération du rapport | Documentation complète |
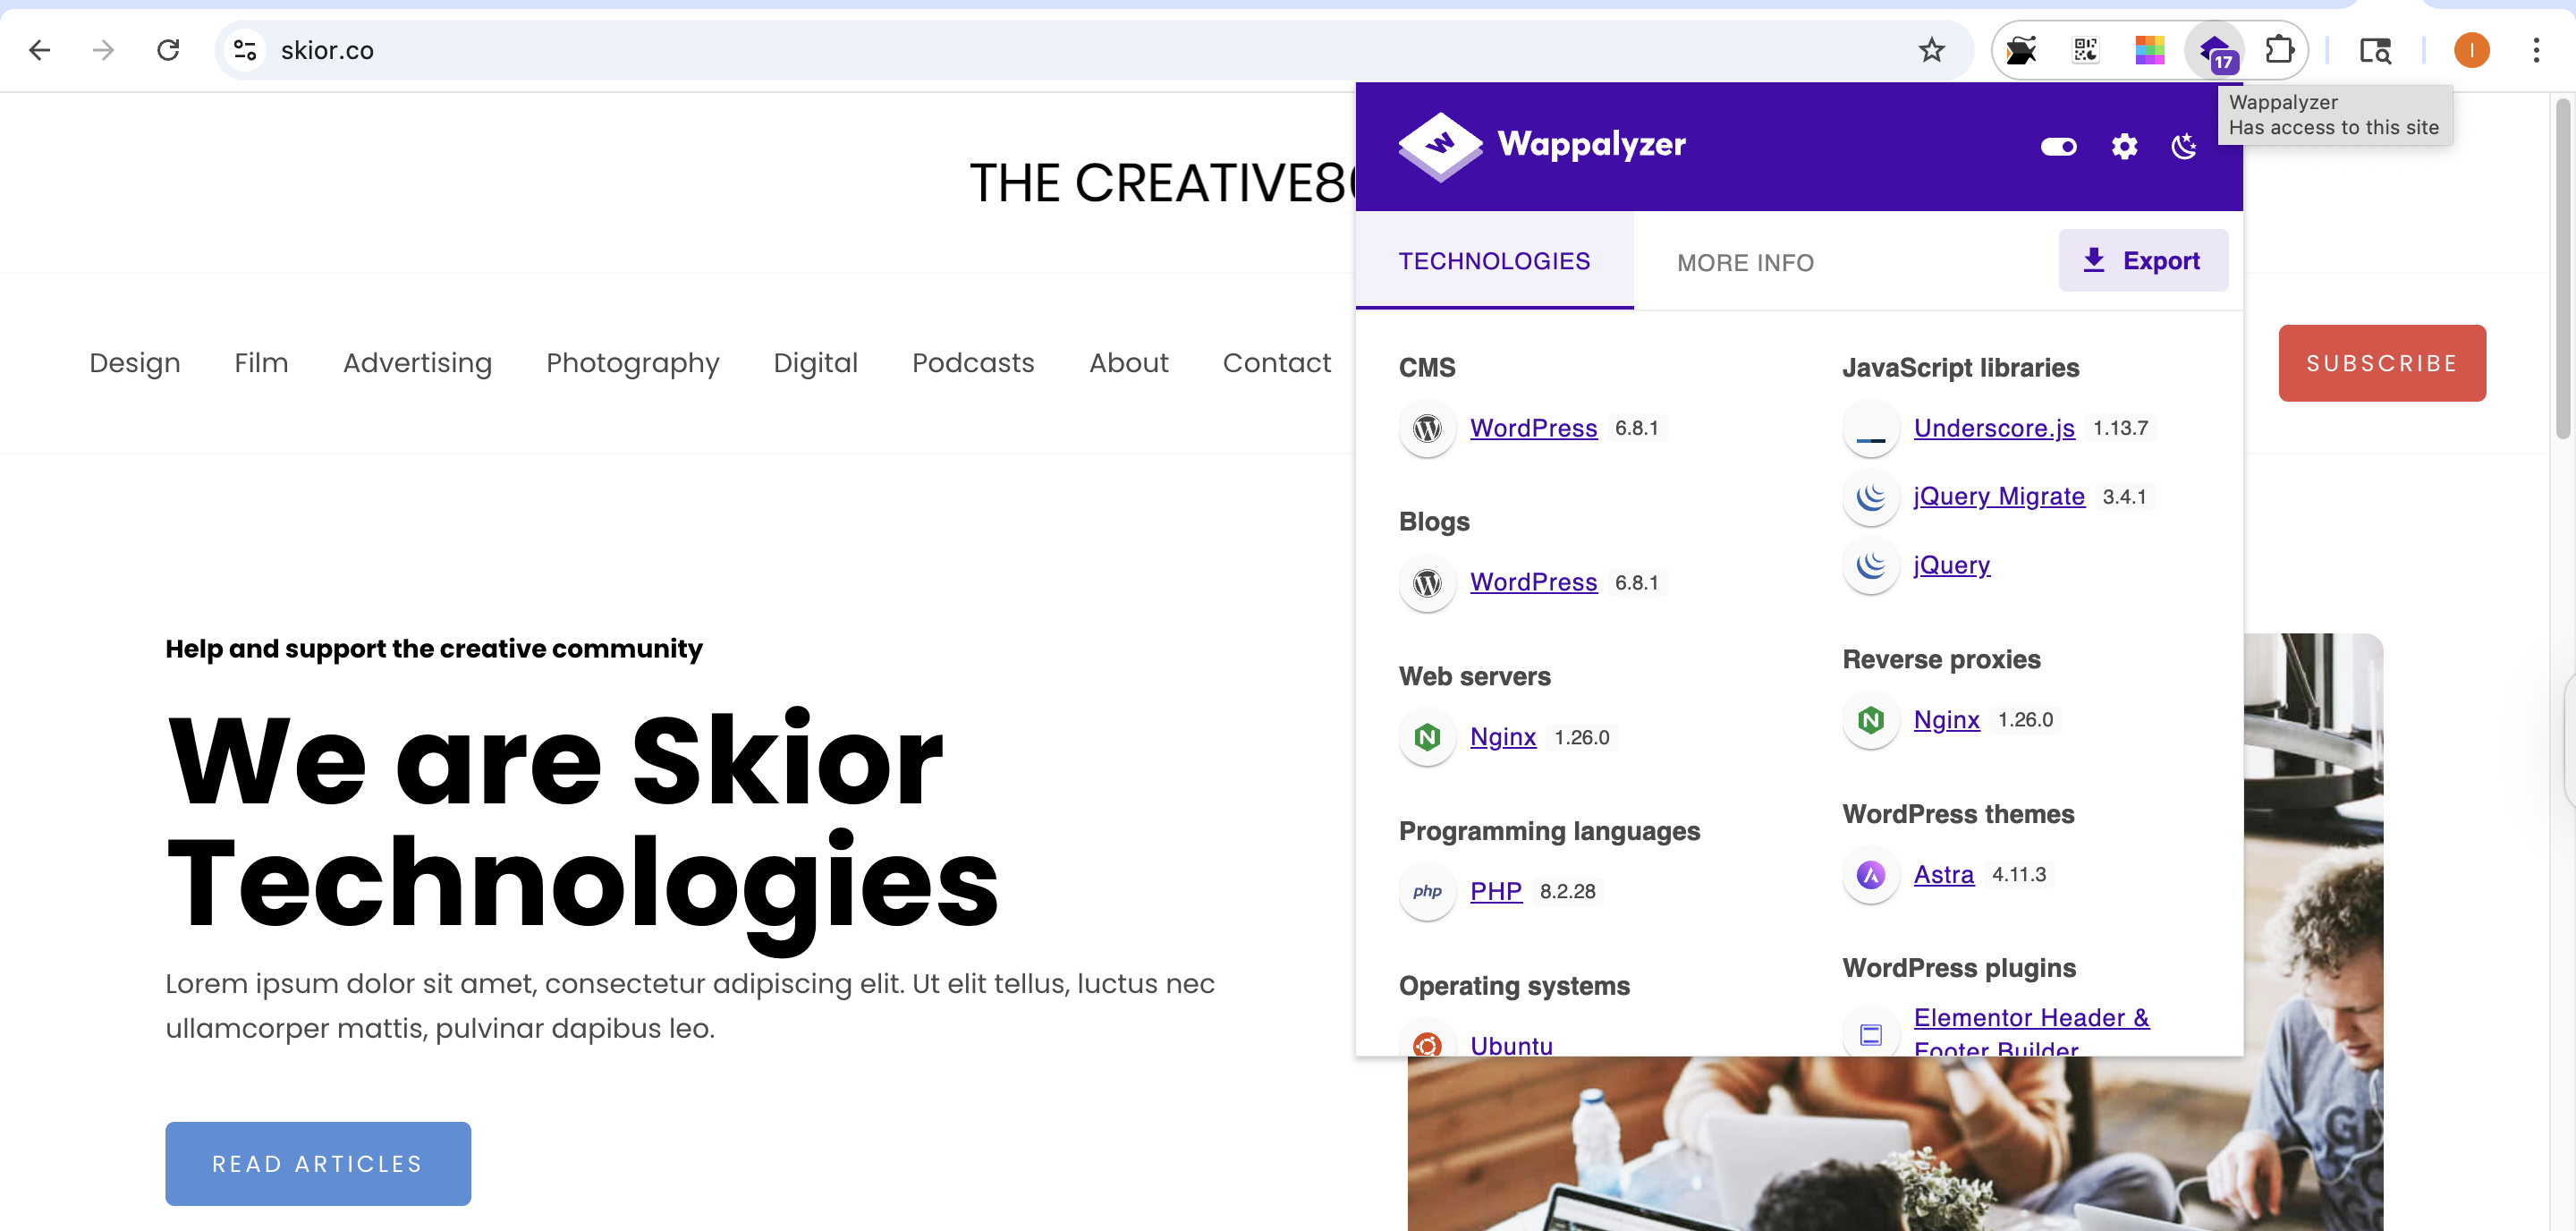
Technologies identifiées :
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**Résultats clés :**
- Installation WordPress moderne avec la dernière version
- Configuration d'hébergement professionnelle avec nginx
- Marque personnalisée ("PoweredBy[Skior]")
- Constructeur de pages Elementor utilisé
- Localisation géographique : États-Unis

### Étape 2 : Énumération des utilisateurs

#### A. Énumération des auteurs WordPress```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
Utilisateur découvert : pastor (User ID: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. Résultats d'énumération d'utilisateurs

| ID utilisateur | Nom d'utilisateur | Statut | URL de redirection |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Trouvé | `/author/pastor/` |
| 2-10 | N/A | ❌ Non trouvé | réponses 404 |

### Étape 3 : Analyse de vulnérabilités

#### A. Analyse complète WPScan```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
Résumé des résultats d'analyse :
Remarque : WPScan n'a pas détecté le plugin Really Simple SSL, ce qui indique qu'il pourrait utiliser de l'obscurcissement ou un nom personnalisé.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.