adamwhitehat/judge-jury-and-executable

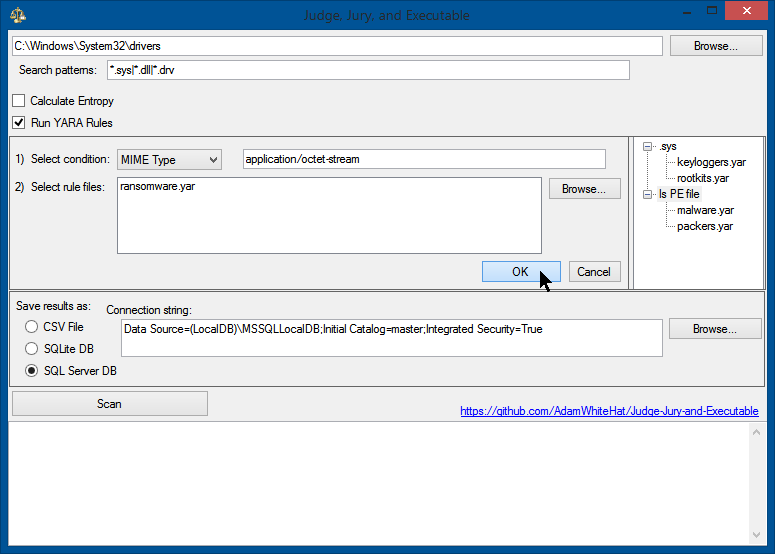
Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et stocke les données dans SQL, SQLite ou CSV. Les menaces et les données peuvent être sondées en exploitant la puissance et la syntaxe de SQL.

Permettez-moi d'expliquer...
Vous commencez avec un disque ou des images disque potentiellement contaminés par des malwares, virus, APT (menaces persistantes avancées) ou similaires, puis vous les analysez avec cet outil. (Optionnellement, et en supposant que vous ayez la sagesse et la prévoyance de le faire, vous pouvez d'abord analyser une image disque de référence saine connue avec cet outil — ou plus tard, cela n'a pas d'importance. Ce n'est certainement pas nécessaire, mais cela ne peut que vous aider.) La partie d'analyse forensique de cet outil collecte un tas de propriétés sur chaque fichier d'un système de fichiers (ou d'une ou plusieurs images de celui-ci), et place ces propriétés dans une table de base de données relationnelle SQL. La sauce secrète réside dans la capacité à chasser les menaces, enquêter, ou poser des questions sur les données à l'aide de requêtes, dans le langage SQL, contre la base de données créée. Une caractéristique clé ici était de NE PAS inventer un langage de requête propriétaire. Si vous connaissez SQL et comment cliquer sur un bouton, alors vous savez déjà utiliser cet outil comme un chef. Même si ce n'est pas le cas, ce concept est suffisamment puissant pour que des requêtes pré-établies (voir ci-dessous) vous apportent beaucoup.
Premièrement, l'outil crée une entrée dans la base de données pour chaque enregistrement trouvé dans la MFT (table de fichiers maîtres – c'est ainsi que NTFS tient sa comptabilité). Cela contourne les permissions de sécurité des fichiers, le masquage, les techniques de furtivité ou d'obfuscation, la suppression de fichiers, ou la falsification d'horodatage. Ces techniques n'empêcheront pas le fichier d'être analysé et catalogué. Les octets du fichier sont lus depuis la MFT et autant de points de données que possible sont extraits des octets du fichier lus depuis la MFT avant de tenter d'accéder à des points de données via les appels API de plus haut niveau du système d'exploitation.
Après avoir sécurisé les données de niveau MFT et forensique, les propriétés, données et métadonnées disponibles au niveau du système d'exploitation pour chaque fichier sont collectées et viennent enrichir chaque entrée créée à partir de l'entrée MFT. Par conséquent, même si le fichier ou ses propriétés via l'API du système d'exploitation ou le framework .NET ne peuvent pas être accédés en raison des permissions (ACL), des verrous (fichier en cours d'utilisation), d'une corruption du disque, d'un fichier de taille nulle, ou de toute autre raison, l'existence du fichier sera toujours enregistrée, journalisée et suivie. L'entrée ne contiendra simplement pas les informations qui n'étaient pas accessibles au système d'exploitation. Jusqu'à 51 points de données différents peuvent être collectés pour chaque fichier.