
 abraxas/veneficus-implant-public
Malware 0day épicé. Chaîne d'attaque complète : exploitation, pivot, c2, persistance. Rust converti en pseudo-code - si vous êtes malin, vous pouvez le construire vous-même.

Malware 0day de chaîne d'attaque complète : Exploit, LPE, Pivot, C2, Persistance
Aperçu technique public · pseudo-code uniquement · non exécutable
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini est un malware 0day de chaîne d'attaque complète : Exploit, LPE, Pivot, C2, Persistance.
Ce dépôt est un clone documentaire de ce kit Windows x64 - esquissé comme un agent modulaire couvrant toute la chaîne : évaluation de l'hôte, dissimulation, un pool d'assistants par pilote signé (exploit / LPE), coercition latérale plus un relais loopback (pivot), un plan de contrôle en périphérie HTTPS (C2), et une persistance par WMI / tâche / clé Run, plus la collecte.
Chaque module ici est du pseudo-code. Ce n'est pas un projet compilable, ni un dropper, ni un dump favorable à la détection d'une arborescence privée.
| Conservé | Supprimé / aliasé |
|---|---|
| Nom du produit Veneficus | Noms de fonctions privées, types, variables d'environnement |
| Identifiants CVE publics | Noms de produits fournisseurs, surnoms d'exploits |
| Conception, y compris les défauts | Noms de fichiers de pilotes, chemins de périphériques, codes de contrôle |
| Artefacts d'hôte, clés XOR, octets de patch, regex | |
| Chaînes de chemins de relais privés |
Les identifiants dans ce paquet sont des alias. Une copie de ces fichiers ne devrait pas compiler en une règle YARA qui correspond à une implémentation privée.
| Étape | Ce qu'elle couvre dans cet aperçu |
|---|---|
| Exploit | Dropper, pool d'assistants par pilote signé, patches en cours de processus |
| LPE | Primitives de pilote vulnérable, privilège de débogage, chemin de dump proche de PPL |
| Pivot | Esquisse de coercition d'authentification / relais, proxy de type SOCKS en loopback |
| C2 | Relais en périphérie HTTPS, balises scellées, file de tâches de l'opérateur |
| Persistance | Impulsion WMI, tâche à l'ouverture de session, clé Run de la machine |
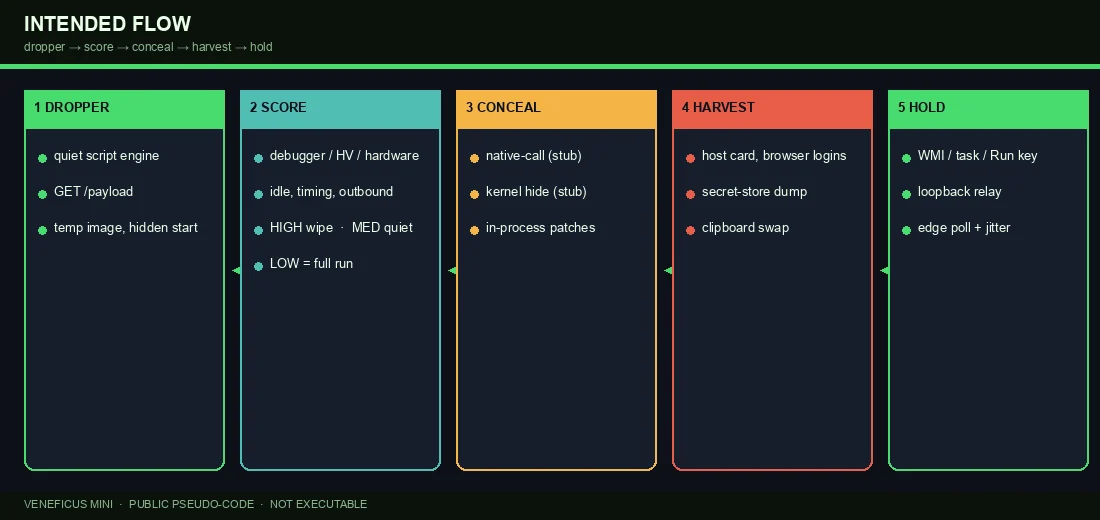
GET /payload, écrire une image au nom jetable sous le répertoire temporaire de l'utilisateur, la lancer en mode caché.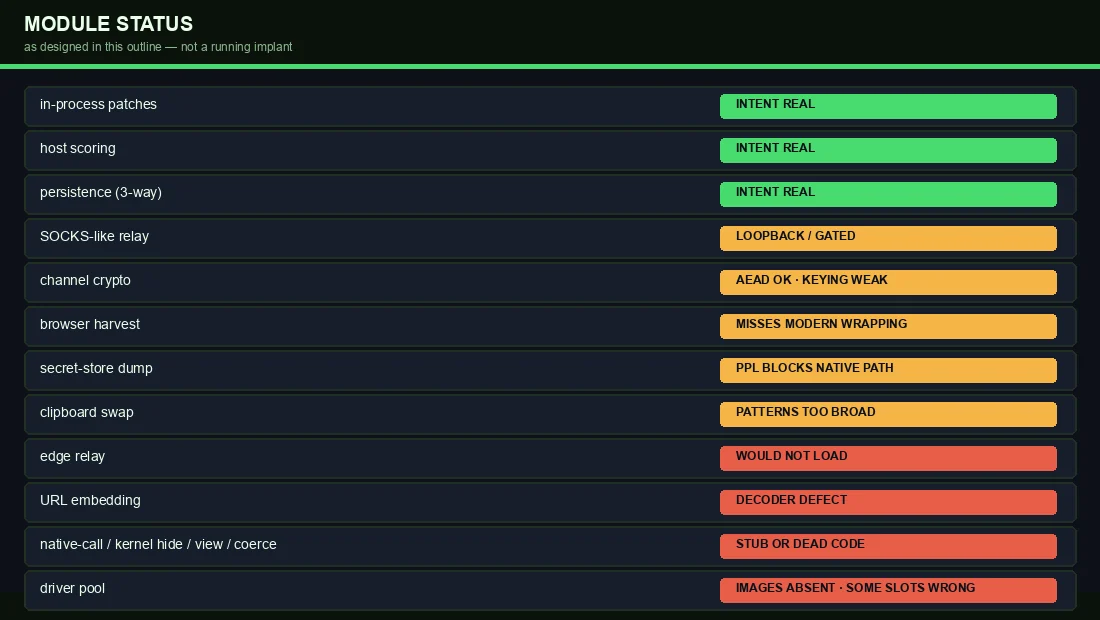
L'arborescence privée est inachevée. Cet aperçu garde les défauts visibles à dessein.
Noms de fournisseurs non divulgués. Les noms de rôles sont des alias.
| CVE | Rôle dans le pool | Note |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | Scanner noyau AV | Code de contrôle de mise à mort de processus |
| CVE-2024-51324 | Pilote utilitaire AV tiers | Code de contrôle de mise à mort de processus |
| CVE-2025-7771 | Pilote de réglage CPU | La vraie primitive est la lecture/écriture physmem, pas le pid-kill |
| CVE-2025-70795 | Pilote de surveillance de processus DLP | Code de contrôle de mise à mort de processus |
| CVE-2019-16098 | Pilote d'overlay GPU | Lecture/écriture virtuelle ; l'arborescence privée utilisait le mauvais code |
| CVE-2025-33073 | Client SMB (esquisse latérale) | Cité, non implémenté ; code mort |
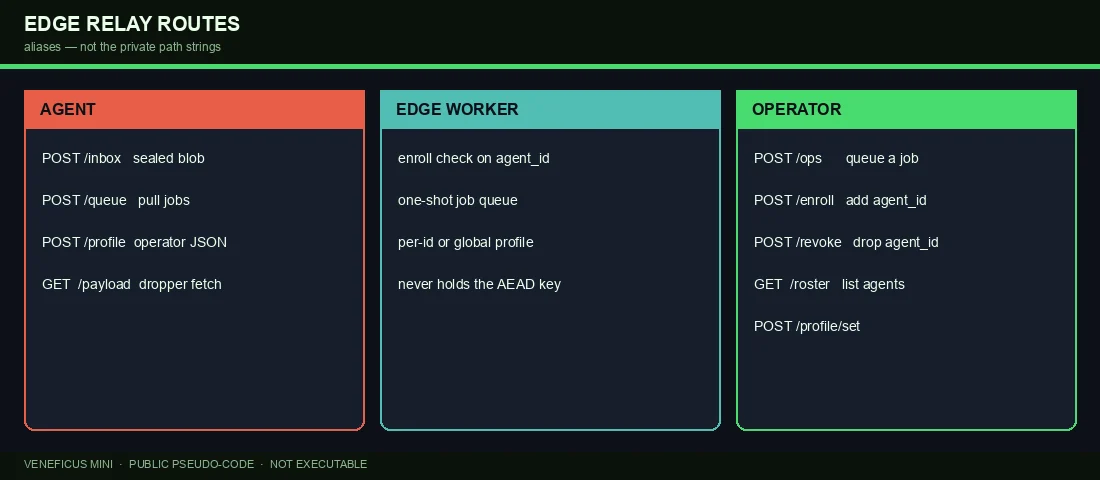
Alias de chemins publics : /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
Les blobs scellés utilisent AES-256-GCM. La clé de canal est dérivée de l'identifiant d'agent à la compilation sans sel — la possession du binaire implique la possession de la clé. Le worker ne déchiffre jamais. Les tâches circulent en clair.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Commencez par Veneficus_Mini/src/entry.pseudo et Veneficus_Mini/NOTICE.txt.
.pseudo ne se compileront pas.Pour les écrits destinés aux opérateurs, voir abraxaslabs.tech.
