
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
Sécurité AndroidSécurité des Systèmes EmbarquésMécanismes de PersistanceAnalyse des VulnérabilitésExploitationPost-ExploitationTests d'IntrusionSécurité Matérielle
GitHubabbiy/cve-2024-36842-backdooring-oncord-android-sterio-

CVE-2024-36842-Backdooring-Oncord-Android-Sterio-

CVE-2024-36842, Création d'une backdoor persistante sur le système d'infodivertissement Oncord+ pour Android/iOS à l'aide d'un script malveillant !

Voir le dépôt
514il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-36842 Porte dérobée sur l'autoradio Android Oncord+

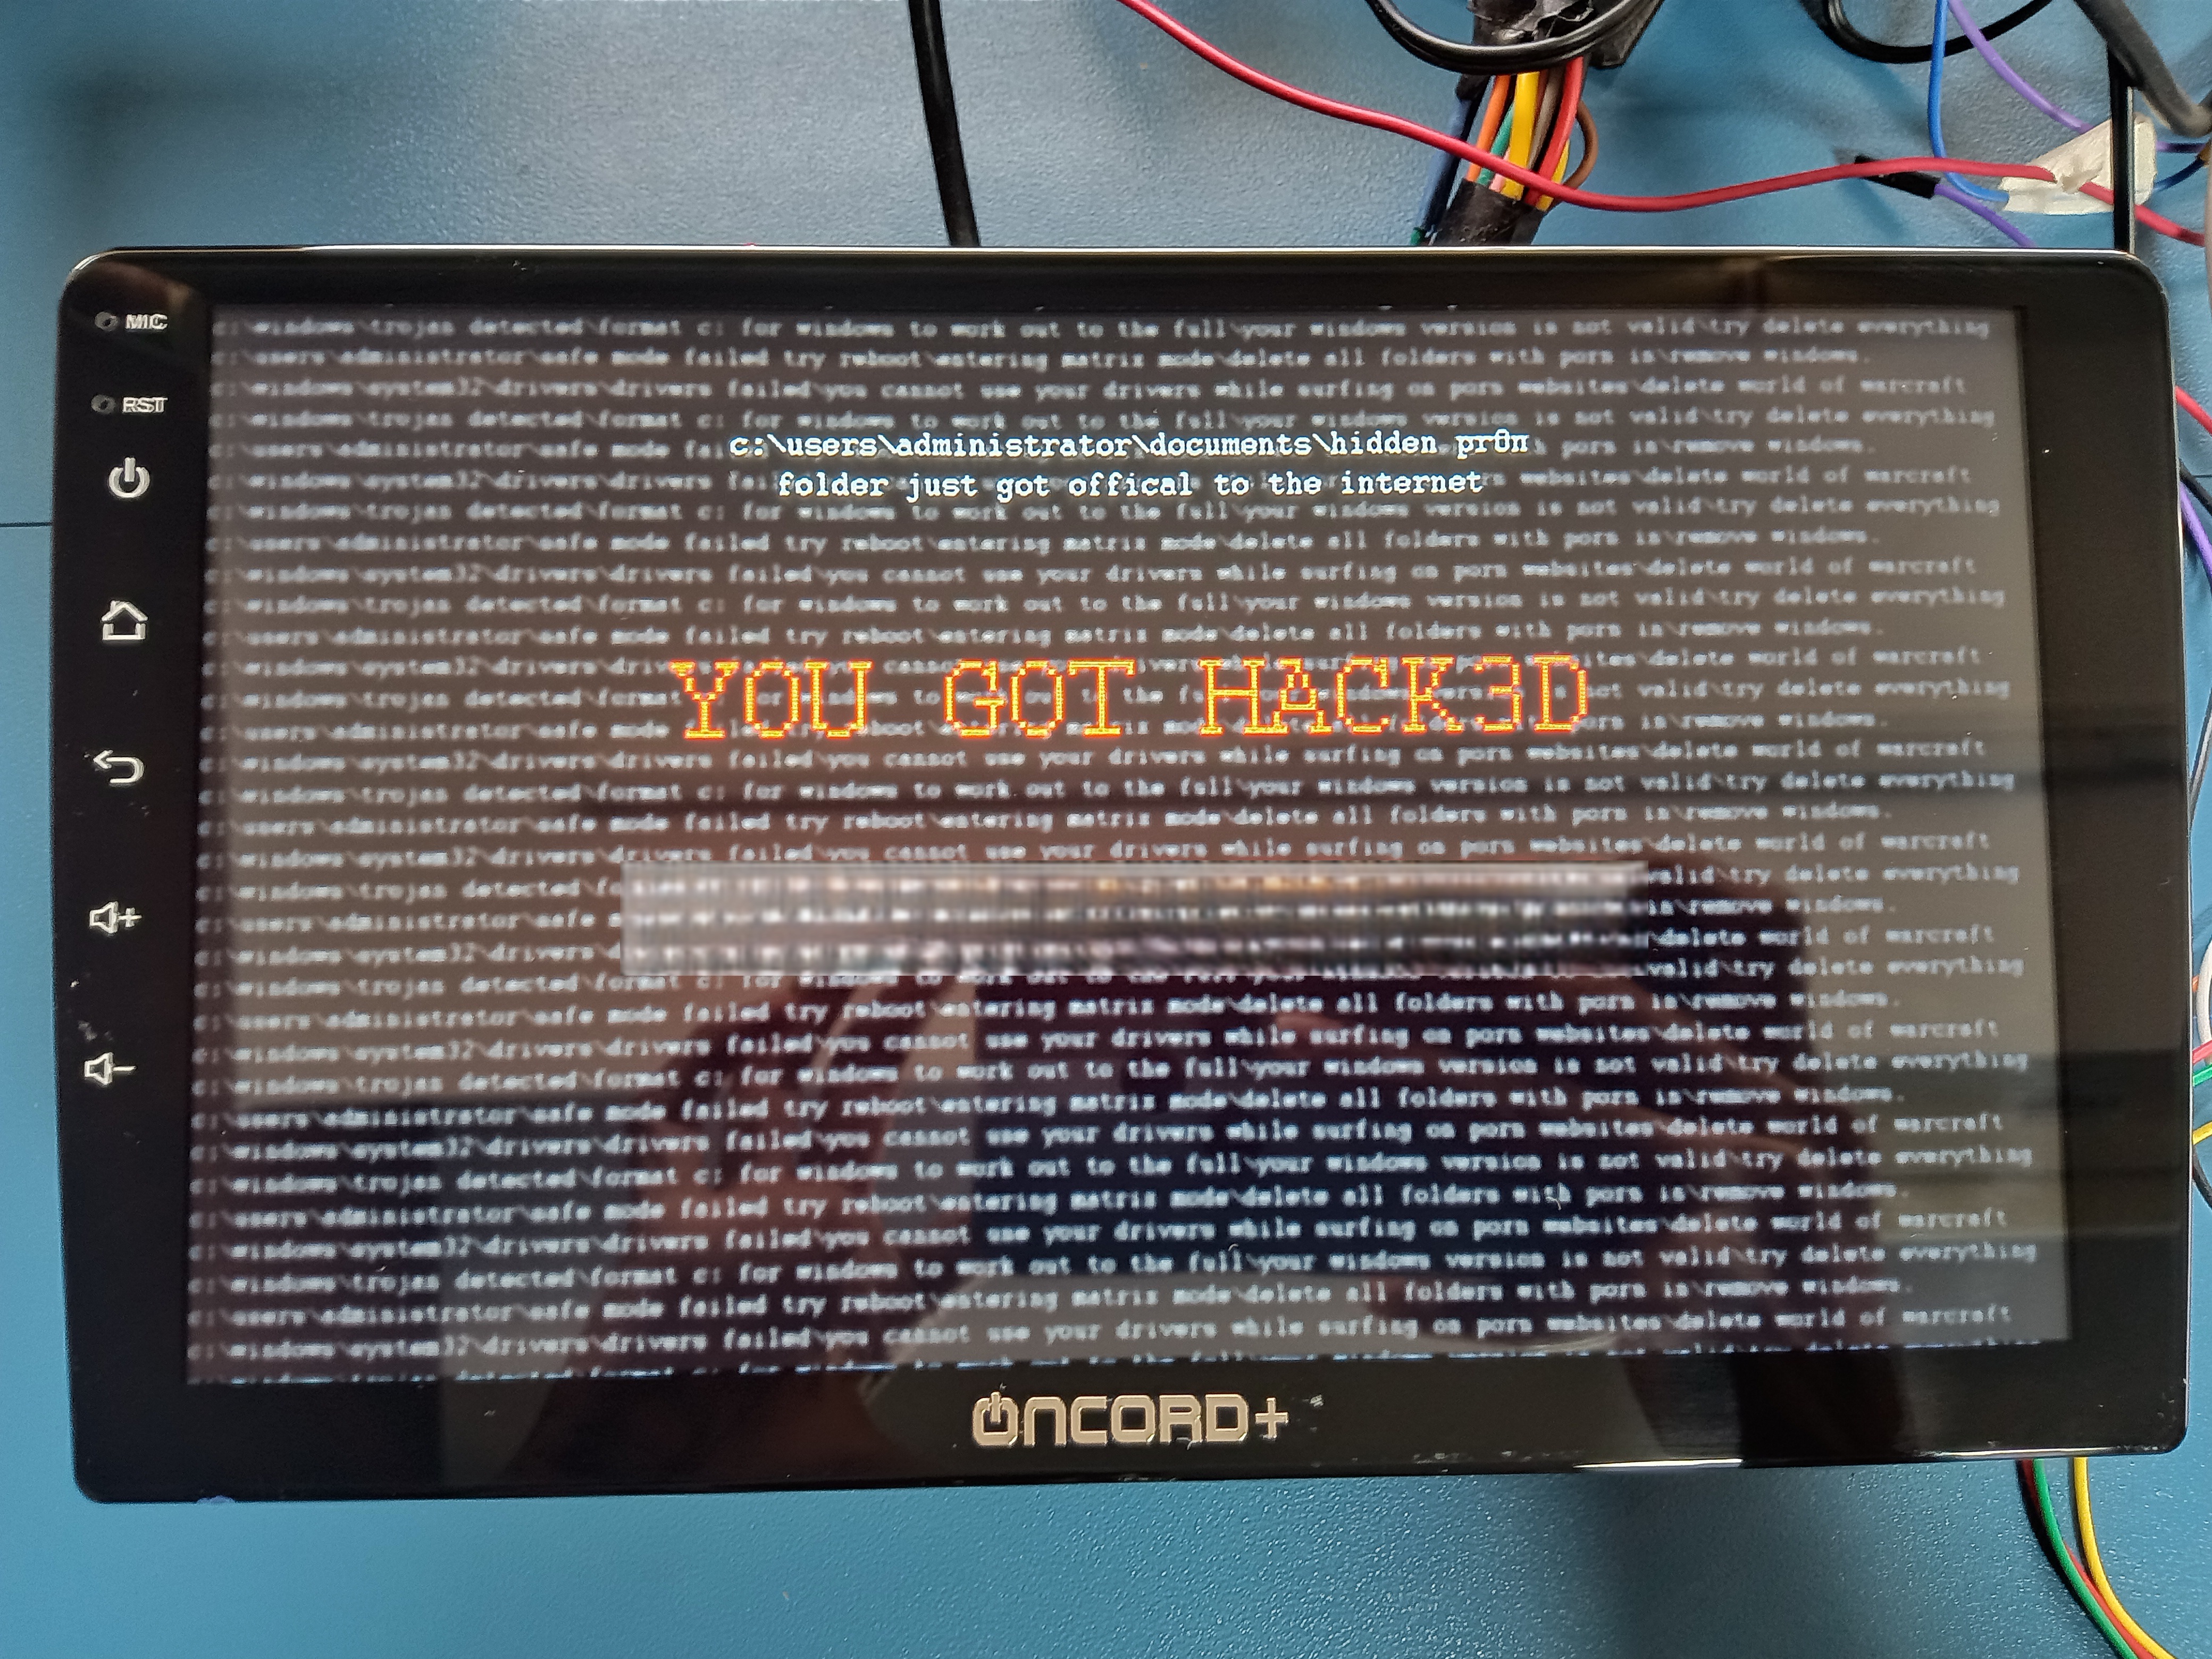
Nous avons réalisé une évaluation de vulnérabilité sur l'une des unités d'infotainment automobile les plus vendues sur le marché après-vente.

Création d'une porte dérobée persistante sur l'unité d'infotainment automobile Android/iOS Oncord+ à l'aide d'un script malveillant !

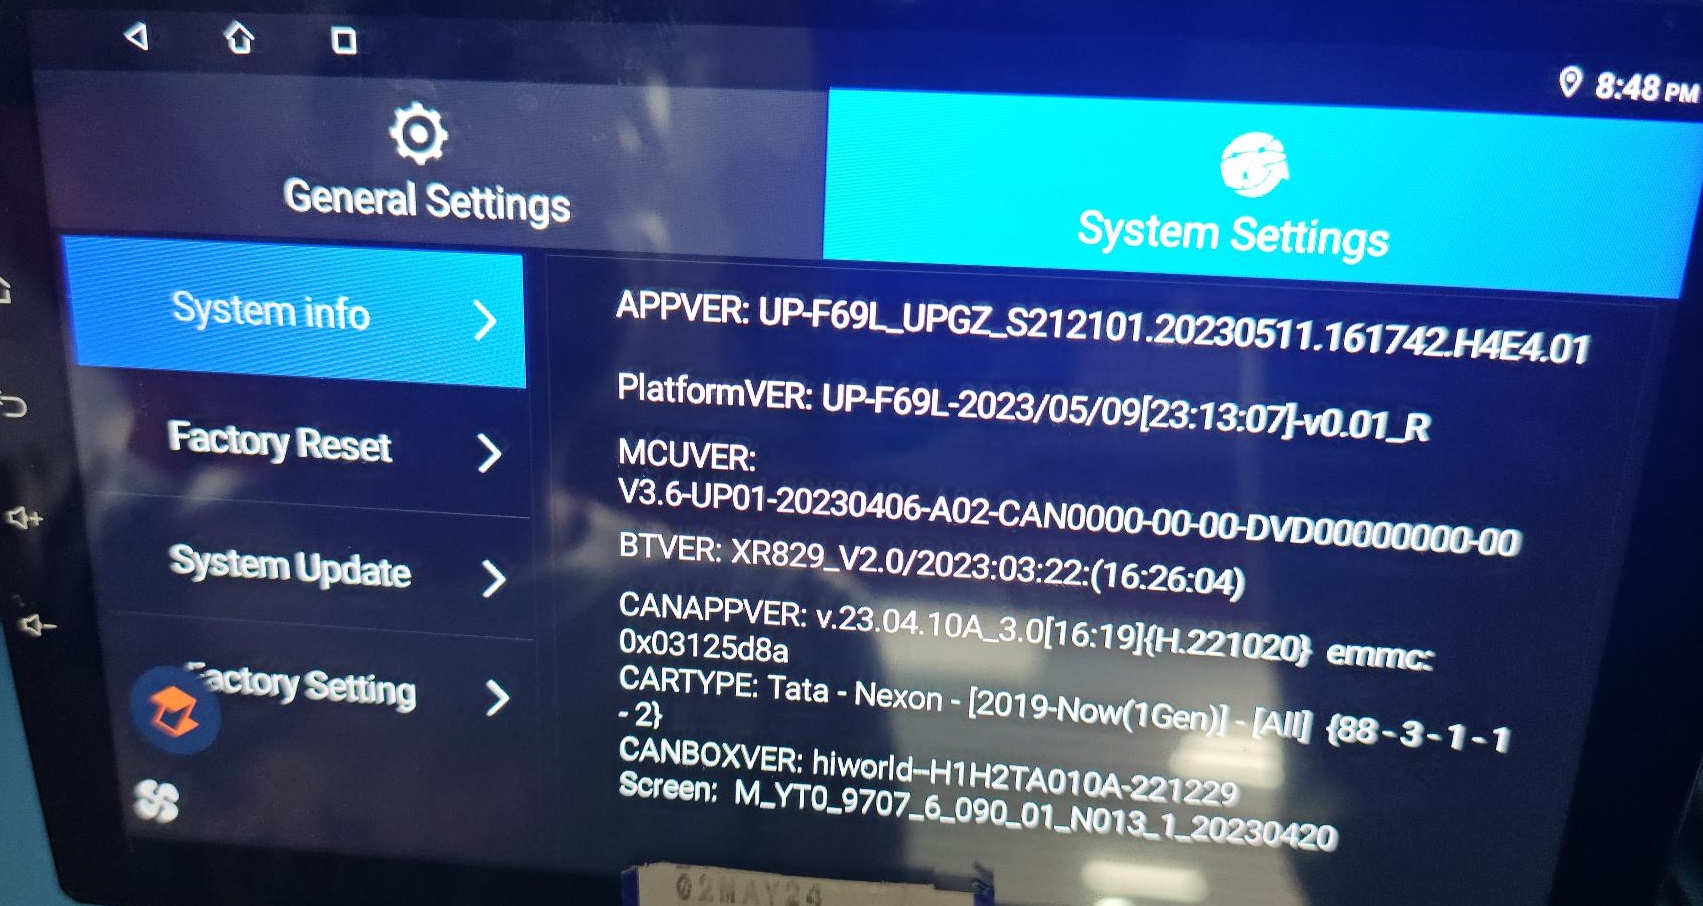
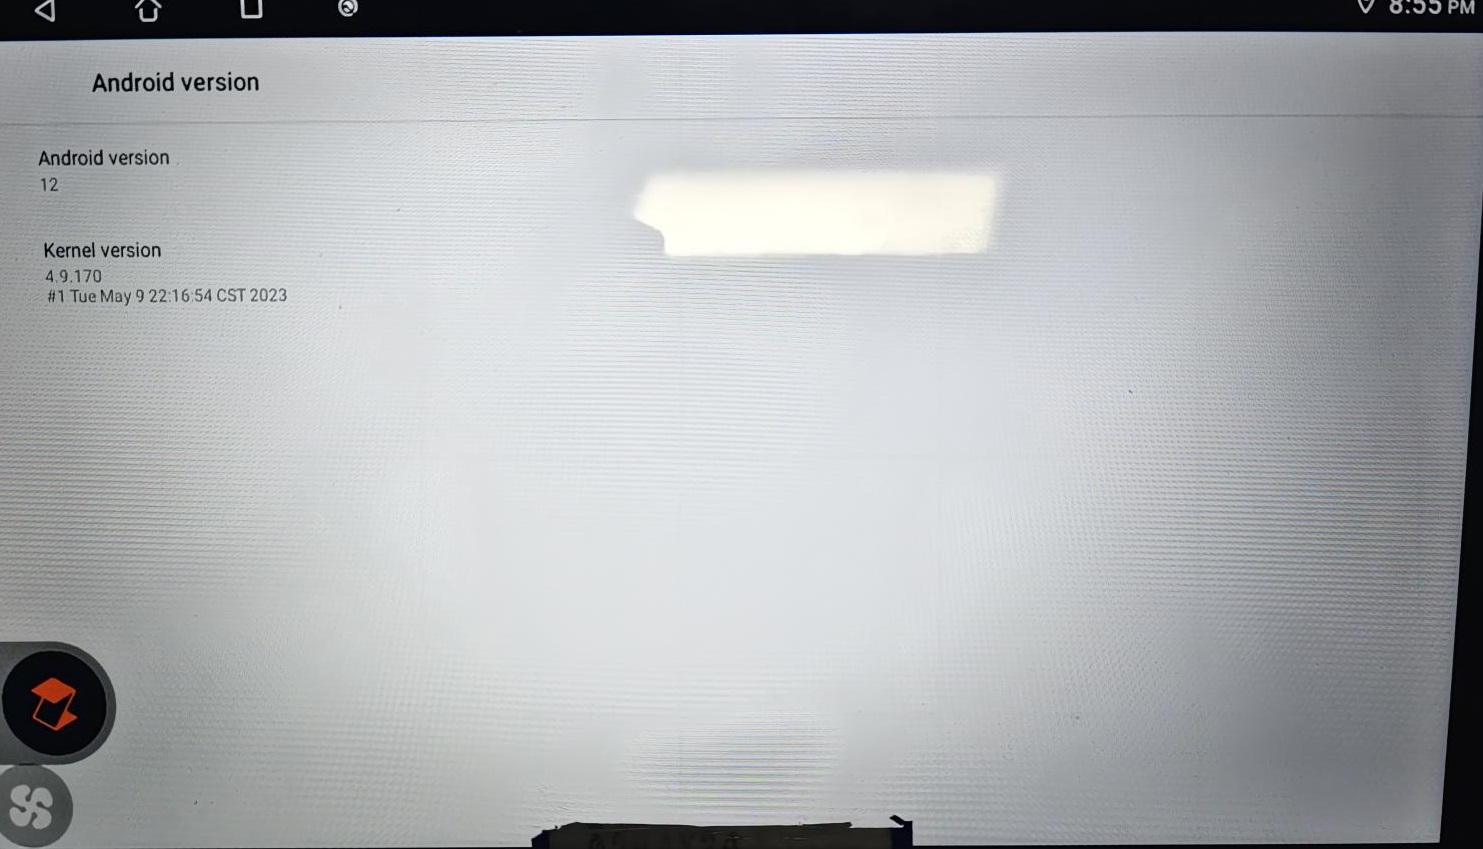
À propos de l'appareil : **Version Android : 12

Version du noyau : 4.9.170

Modèle : TS17/Powered by Allwinner

Numéro de série : 0x03125dBa ** 329246011-7ce996ac-7cb4-4b84-92e7-cae389960646
shared image(2)

shared image(6)

shared image(5)

shared image(3)

oncord

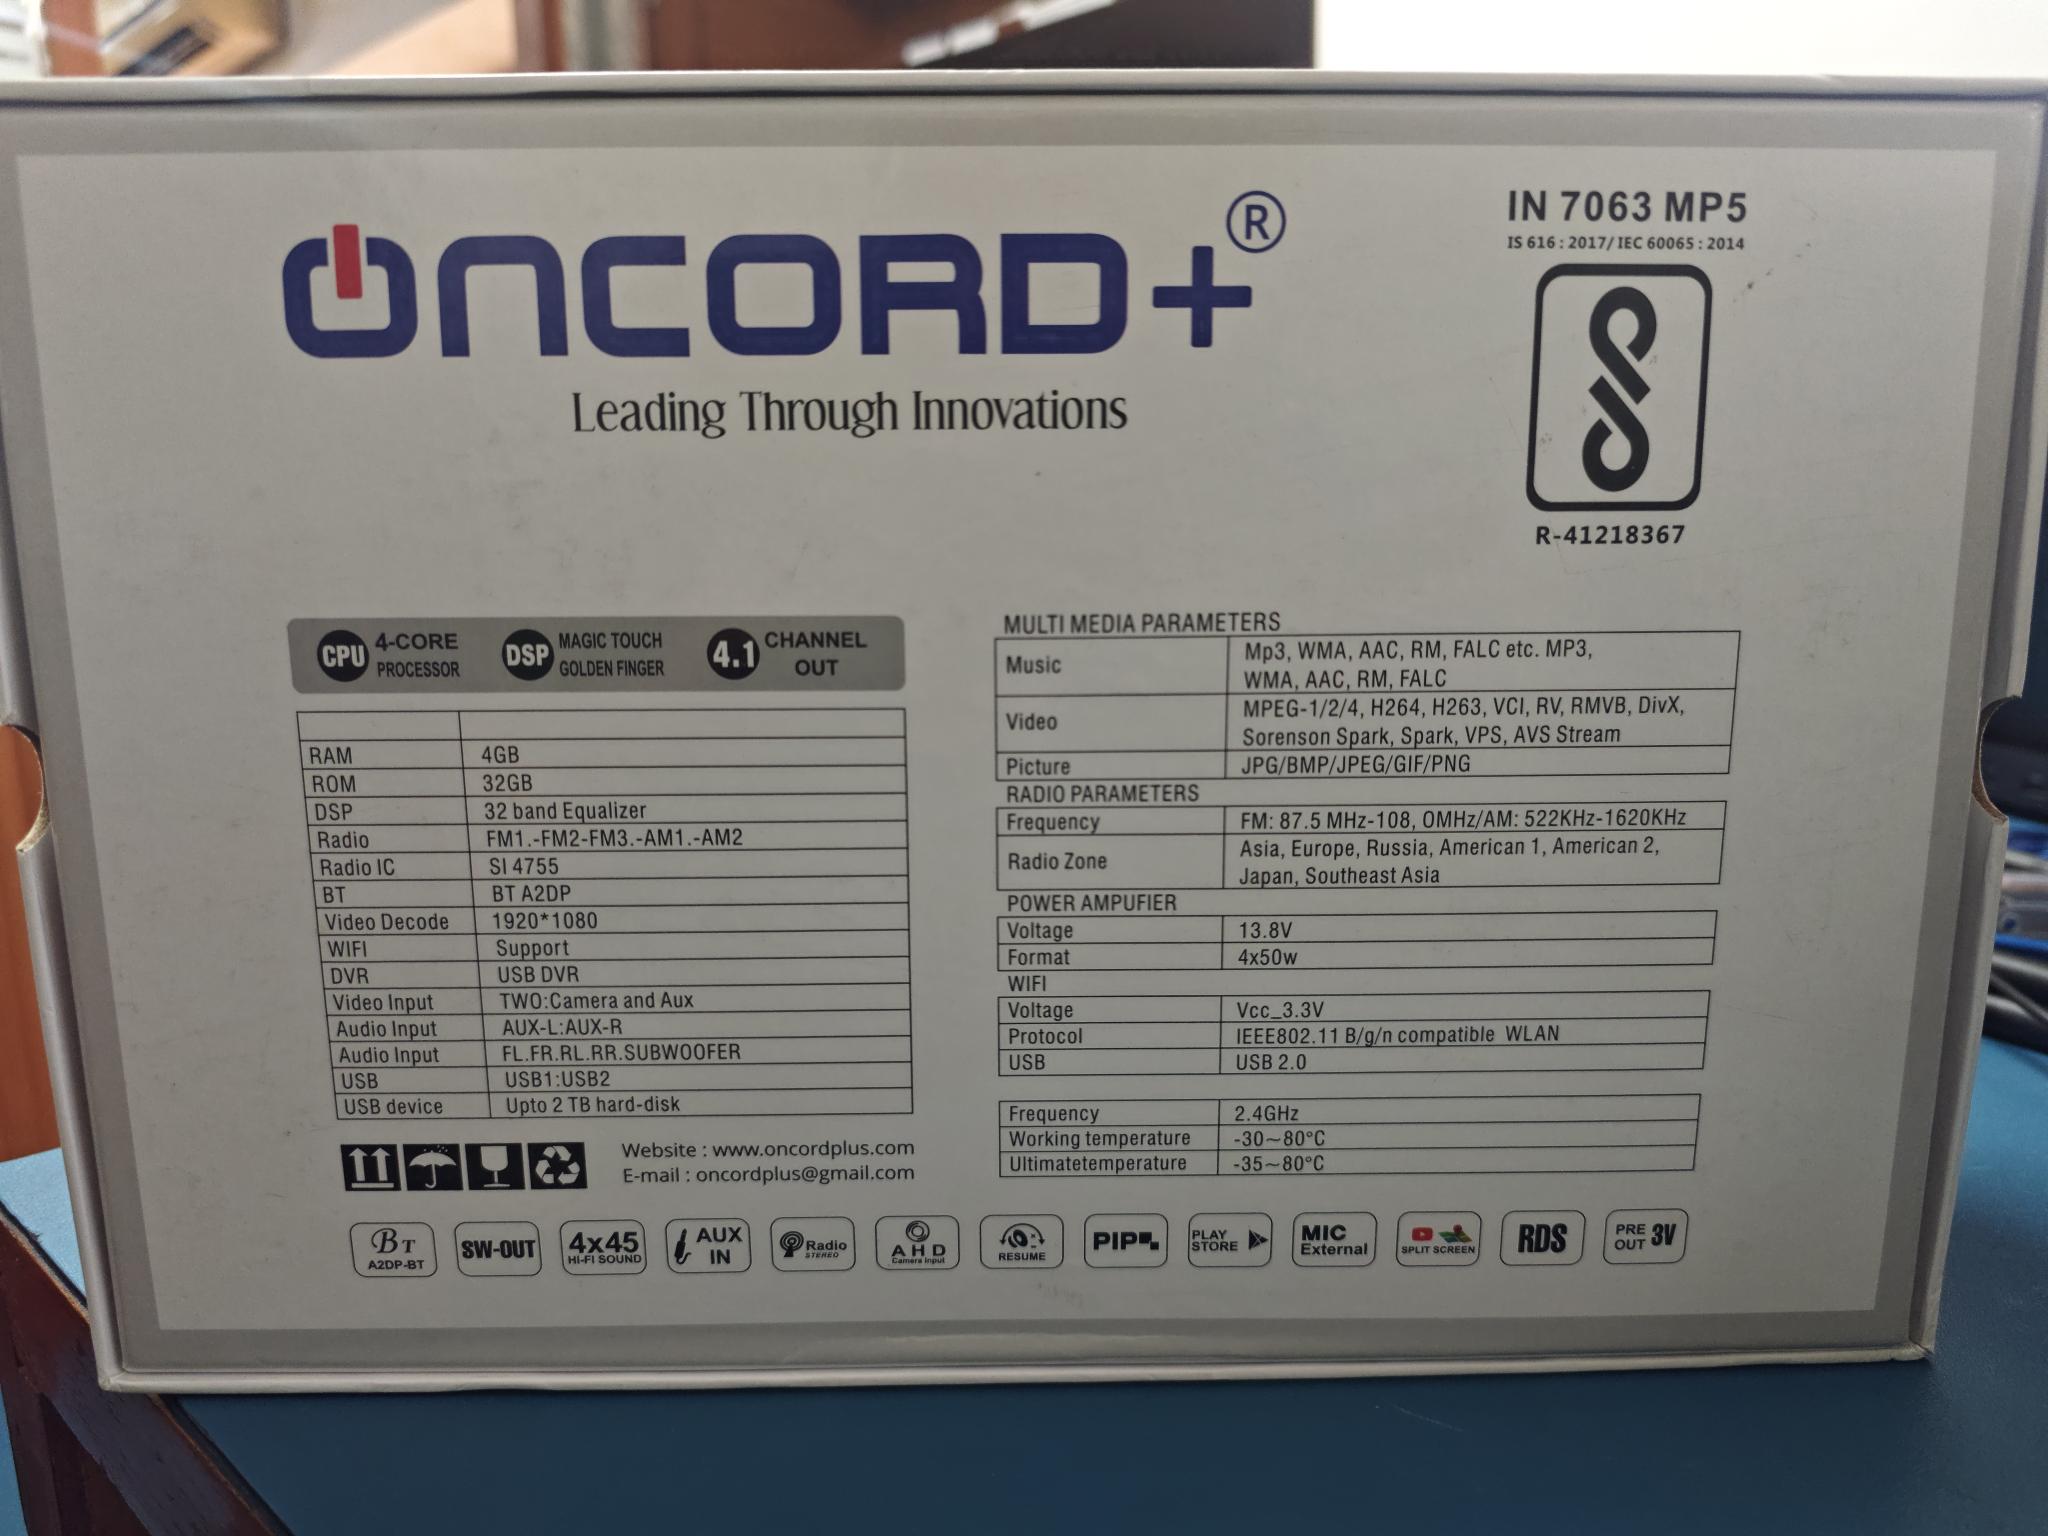
L'autoradio Android de Oncord+ offre d'excellentes performances et un système de maintenance basé sur une technologie de pointe. C'est l'unité Android après-vente la plus disponible pour les voitures en Inde et dans d'autres pays.
images

** _Vulnerability ID Vulnerability Severity CVSS Score

NW-VUL-01 Obtention d'un accès root à l'unité d'infotainment en exploitant le port ADB HIGH - 8.4

HW-VUL-02 Obtention d'un accès root via le port UART – Contrôle d'accès inadéquat MEDIUM - 6.4_ **

Télécharger l’outil