Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-19607 — Documente CVE-2026-19607, une faille d'authentification incorrecte dans Keycloak permettant la prise de contrôle d'un nom d'utilisateur via l'enregistrement auprès d'un courtier d'identité tiers, avec les étapes d'exploitation de la preuve de concept. | Kitploit
Outils/GitHubGitHub/7ragnarok7/cve-2026-19607
Gestion des IdentitésAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebAuthentificationRessources Organisées
GitHub
Partager
7ragnarok7/cve-2026-19607

CVE-2026-19607

Documente CVE-2026-19607, une faille d'authentification incorrecte dans Keycloak permettant la prise de contrôle d'un nom d'utilisateur via l'enregistrement auprès d'un courtier d'identité tiers, avec les étapes d'exploitation de la preuve de concept.

Voir le dépôtSite web
31il y a 1 moisPas encore vérifié

CVE-2026-19607

Ce dépôt documente les détails de la vulnérabilité et un exploit pour CVE-2026-19607, découvert et signalé de manière responsable par Anurag Mondal (7Ragnarok7) le 8 août 2026.

Métriques

  • CWE-287 : Authentification incorrecte
  • CVSS : 5.3 (Moyen)

Description :

Une faille a été découverte dans Keycloak (versions <= 26.7.14, 26.4.16 et 26.6.7) dans laquelle un attaquant peut s'inscrire en utilisant une adresse e-mail qui correspond au nom d'utilisateur de n'importe quel utilisateur existant lorsqu'il provient d'un broker de connexion tiers / IDP.
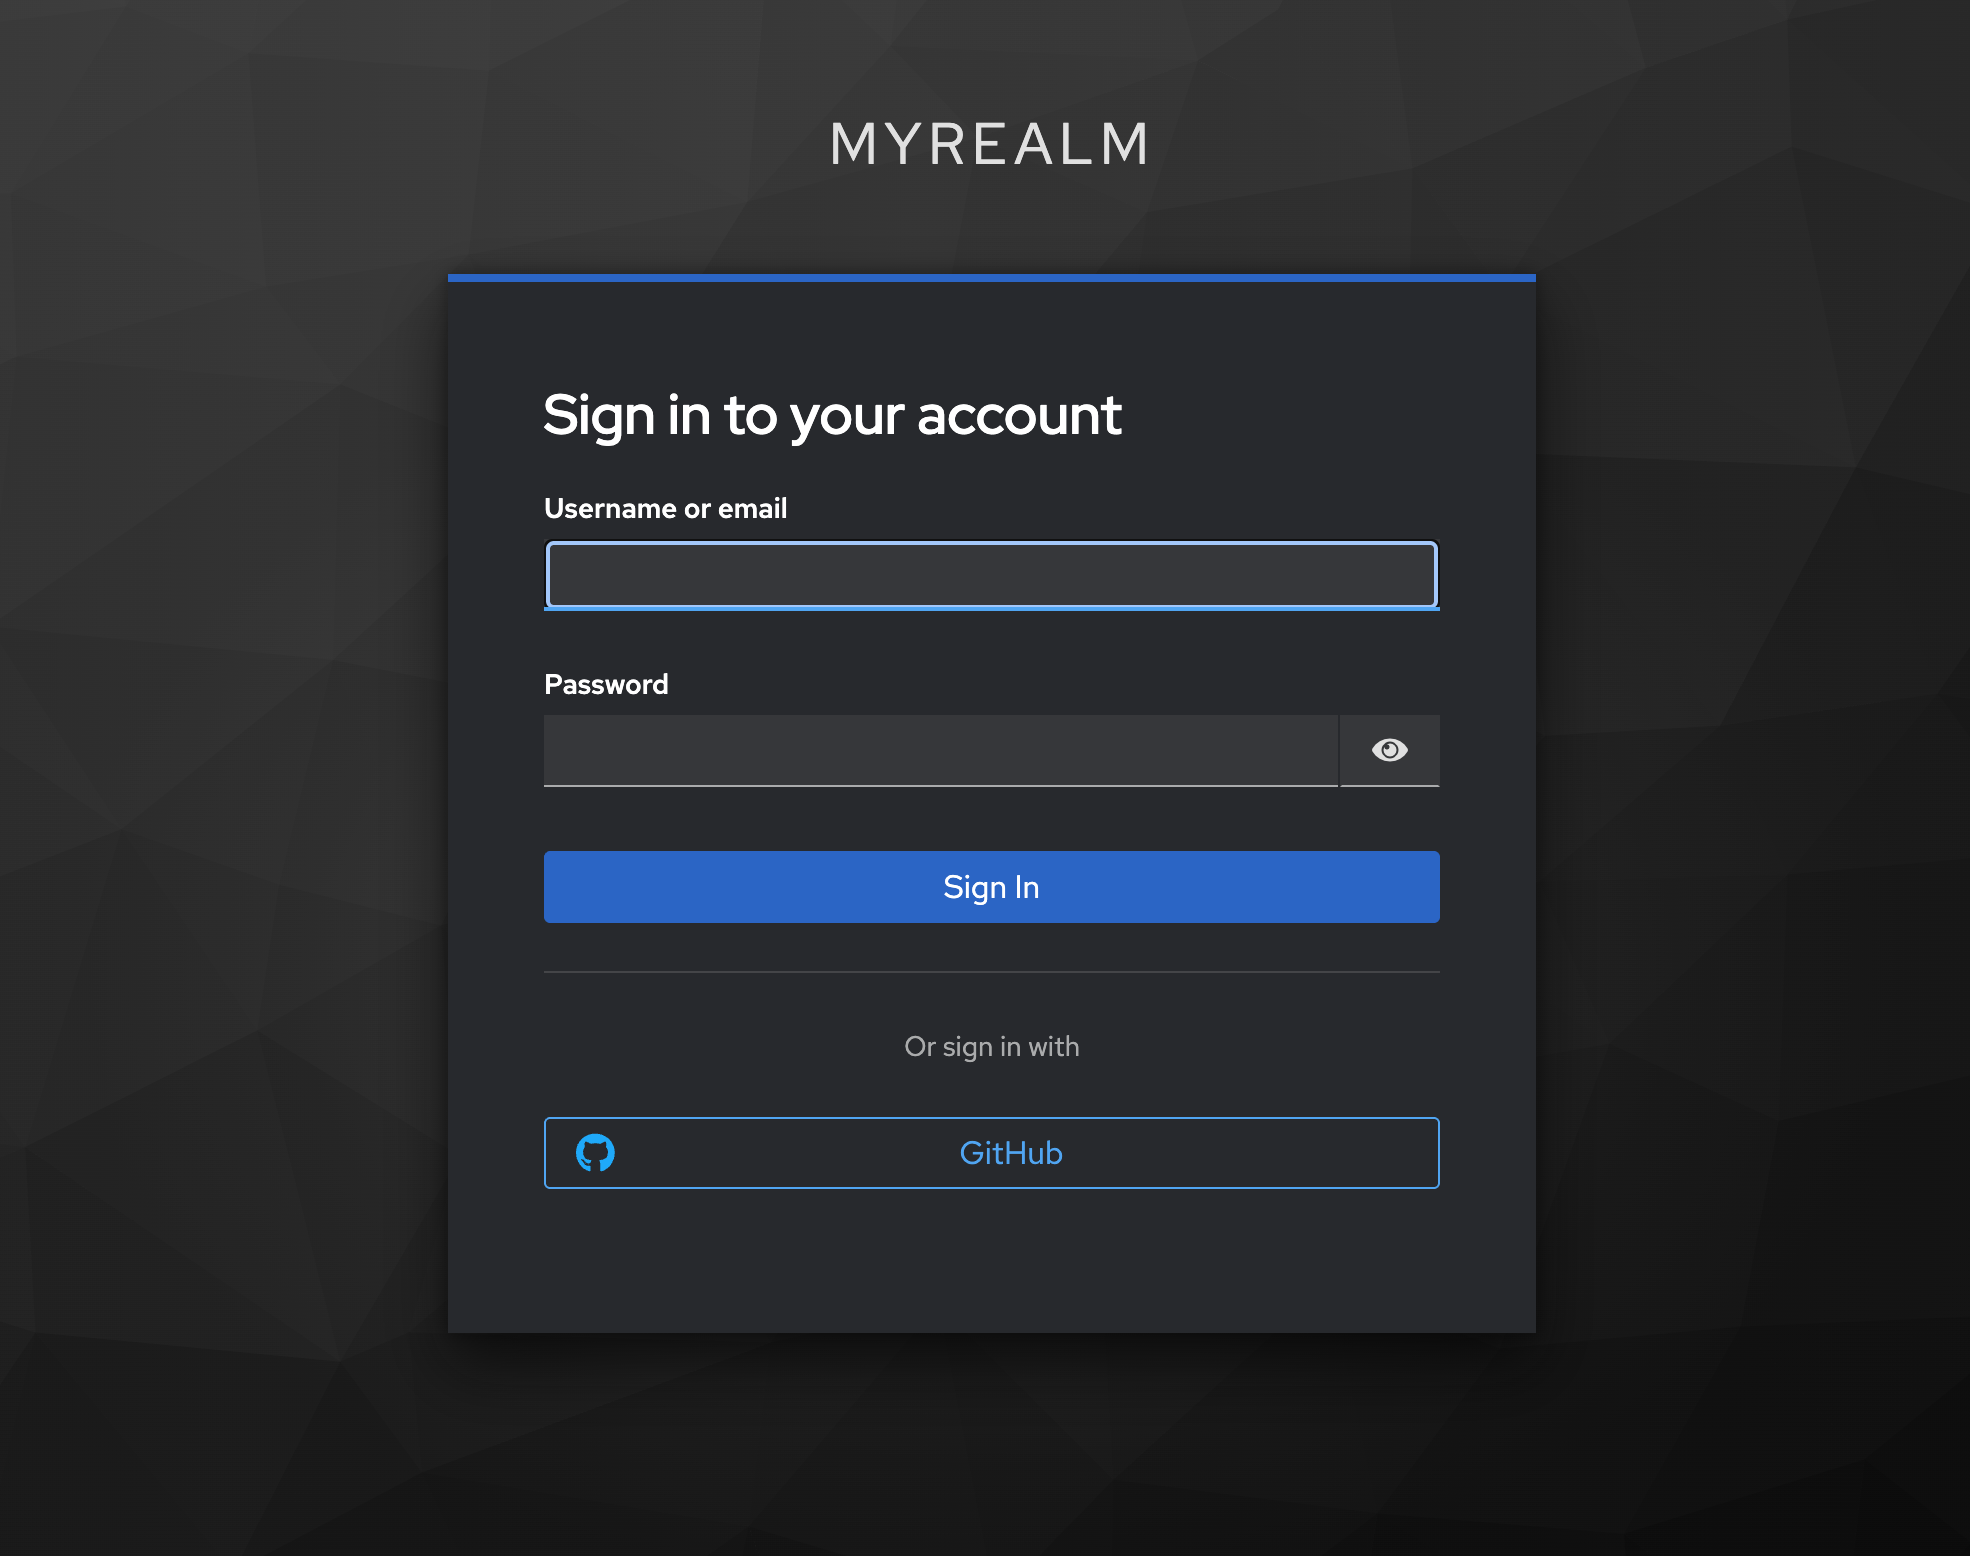
login

Impact :

Le comportement ci-dessus permettra à l'attaquant de prendre le contrôle du nom d'utilisateur d'un compte victime si le nom d'utilisateur est défini comme une adresse e-mail, et de verrouiller l'accès de l'utilisateur associé à son compte. Toutes les tentatives d'authentification utilisant le nom d'utilisateur de la victime échoueront.
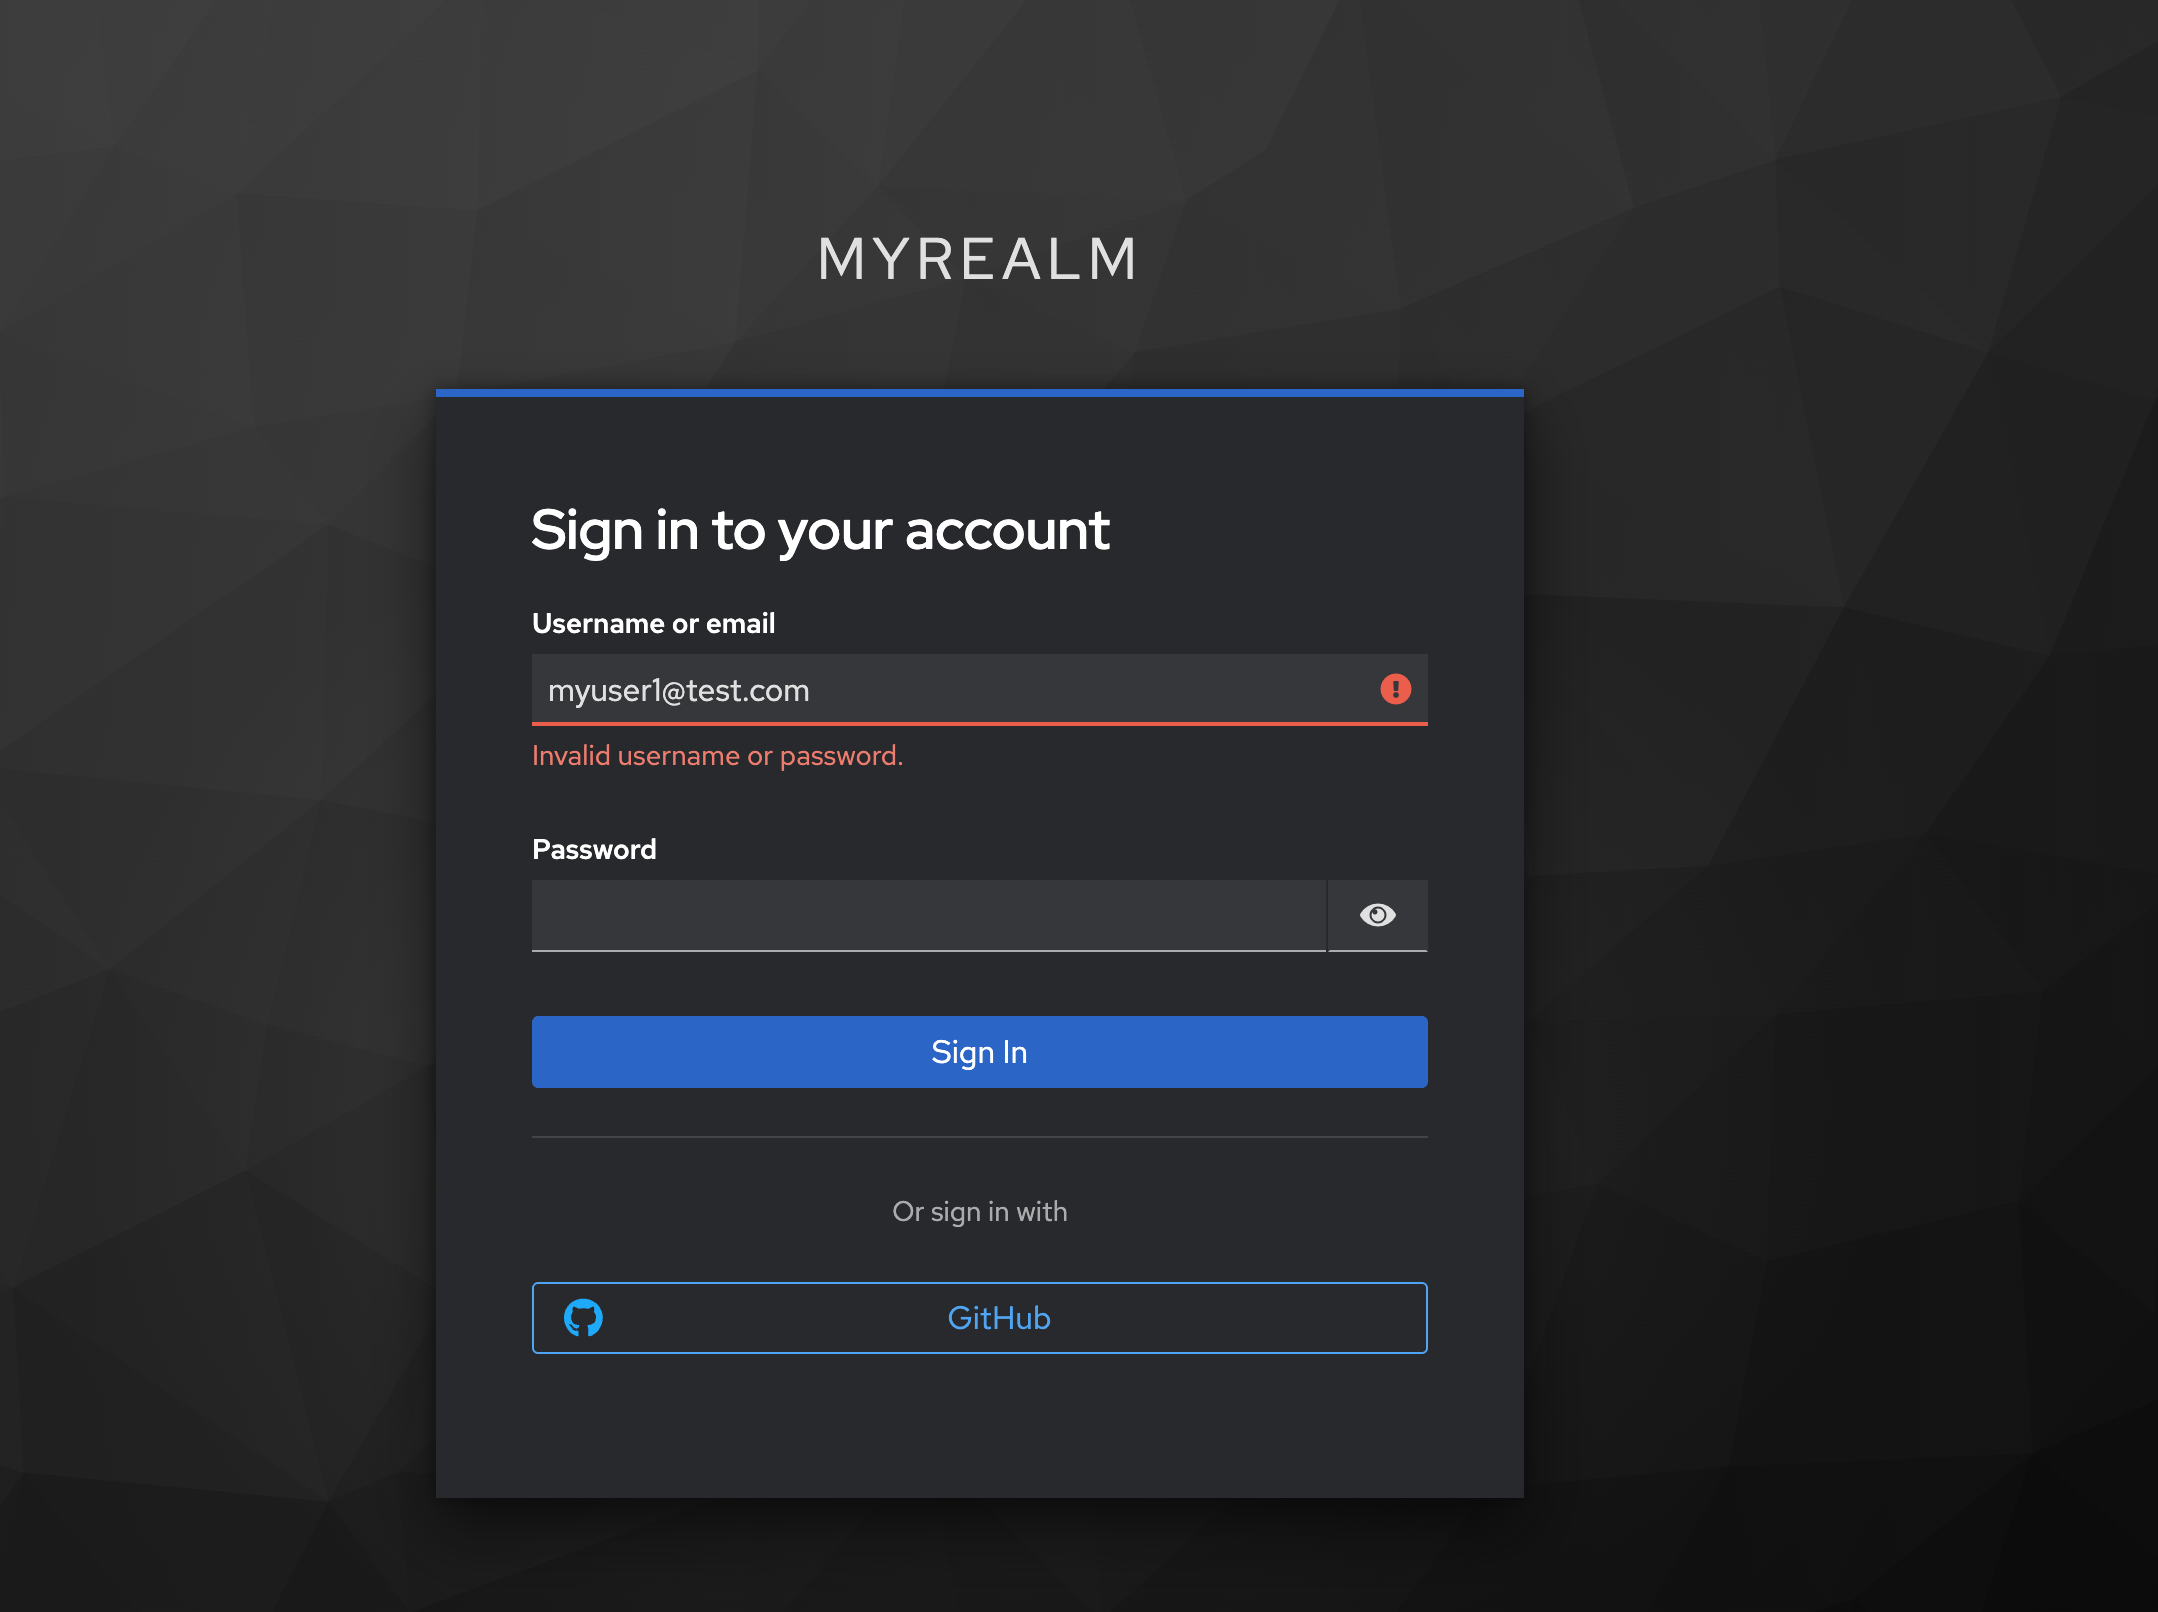
mot de passe oublié

Avis

  • L'avis officiel du mainteneur du projet est disponible à l'adresse https://github.com/advisories/GHSA-h87q-rx56-87wm.

Preuve de concept / Exploit :

Voici une vidéo de preuve de concept qui démontre les détails de la vulnérabilité ainsi que les étapes d'exploitation :

Liens importants :

  • https://7Ragnarok7.github.io/CVE-2026-19607/
  • https://www.keycloak.org/2026/09/keycloak-2674-released
  • https://access.redhat.com/security/cve/cve-2026-19607
  • https://github.com/keycloak/keycloak/issues/52837
  • https://github.com/advisories/GHSA-h87q-rx56-87wm
  • https://bugzilla.redhat.com/show_bug.cgi?id=2514529
  • https://www.cve.org/CVERecord?id=CVE-2026-19607
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

