 0xredash/cve-2026-0300
Avis et analyse technique de CVE-2026-0300, un débordement de tampon critique non authentifié permettant une RCE dans les portails User-ID de Palo Alto PAN-OS, avec les versions affectées, les mesures d'atténuation et les recommandations de détection.

Débordement de tampon dans le portail d'authentification User-ID™ (portail captif) — activement exploité dans la nature
Une vulnérabilité critique de débordement de tampon (CWE-787) dans le portail d'authentification User-ID de PAN-OS permet à des attaquants non authentifiés d'obtenir une exécution de code à distance avec des privilèges root en envoyant des paquets spécialement conçus.
ID CVE : CVE-2026-0300
Score CVSS 4.0 : 9.3 (Critique)
Urgence : MAXIMALE
| Branche PAN-OS | Versions affectées | Corrigé dans (ETA) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (13 mai) |
| 11.2 | Toutes en dessous des correctifs spécifiques | Multiples (13–28 mai) |
| 11.1 | Toutes en dessous des correctifs spécifiques | Multiples (13–28 mai) |
| 10.2 | Toutes en dessous des correctifs spécifiques | Multiples (13–28 mai) |
Non affecté : Cloud NGFW, Prisma Access, Panorama (dans la plupart des configurations)
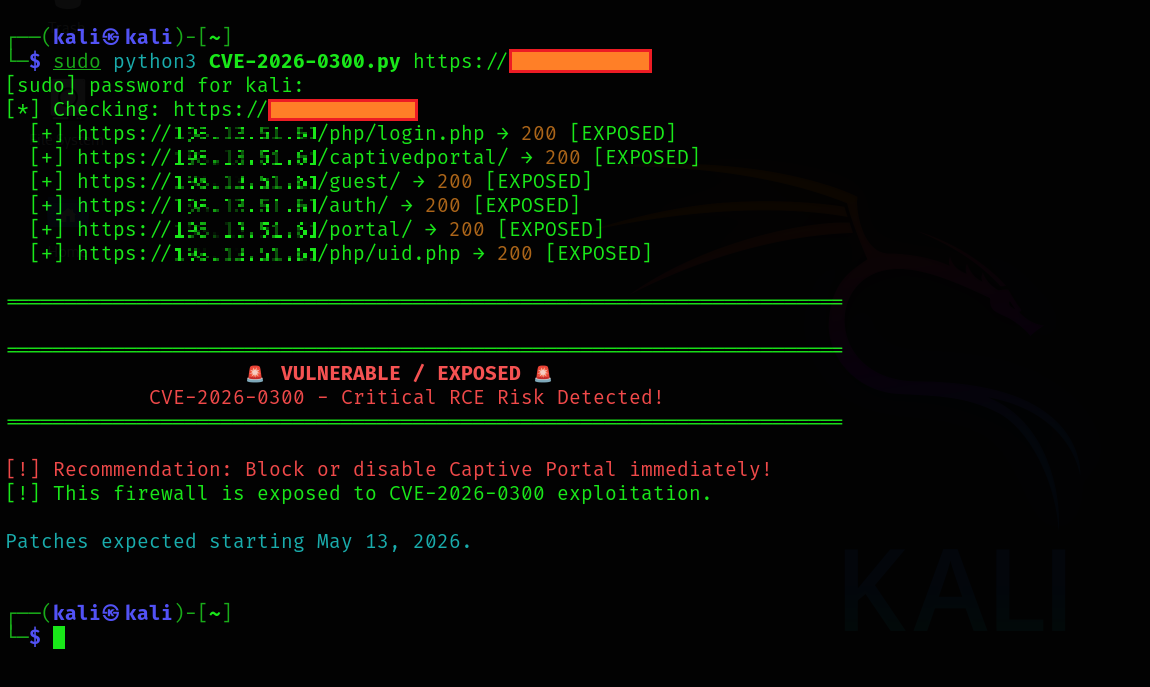
Condition d'exploitation : Le portail d'authentification User-ID doit être activé et accessible depuis des réseaux non fiables (par exemple, exposé à Internet).
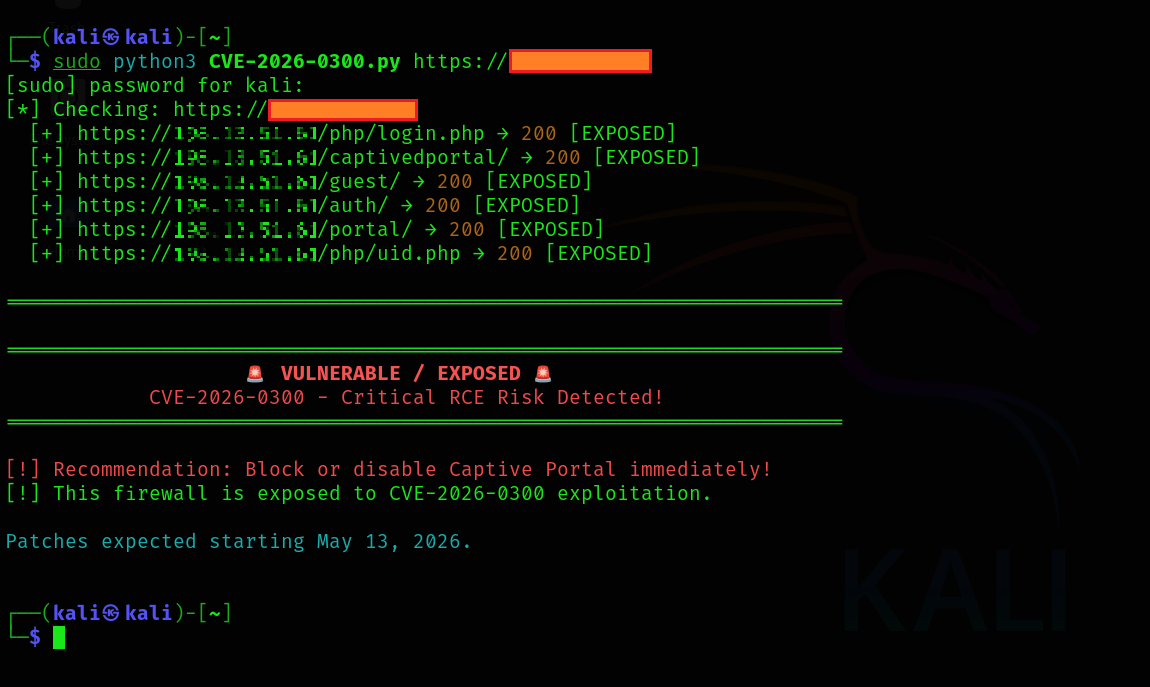
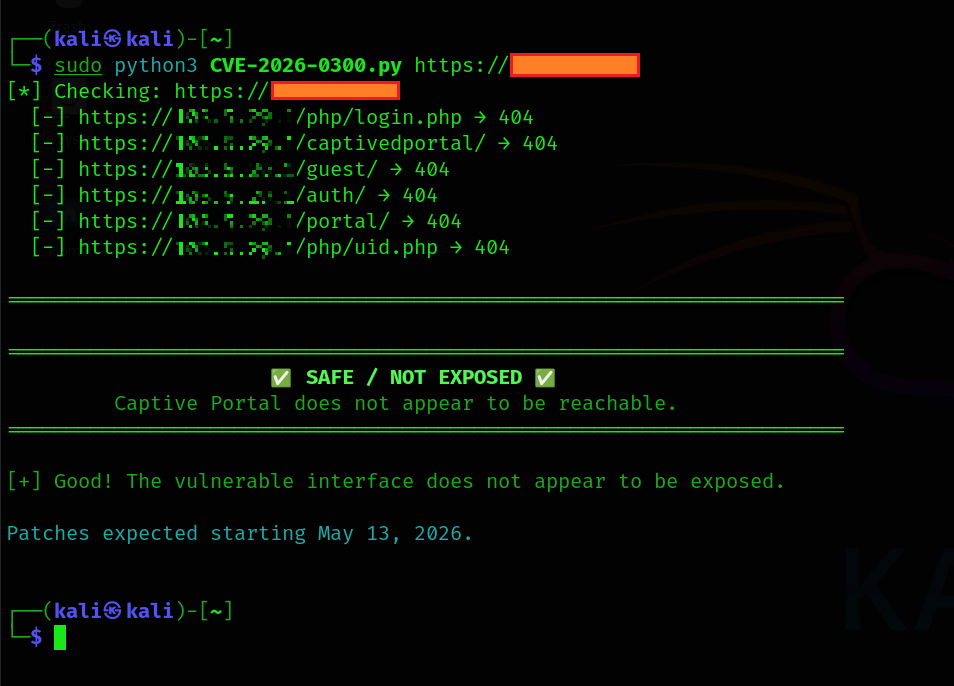
Activement exploitée dans la nature (au 6 mai 2026).
Des attaques limitées dans le monde réel ont été observées, ciblant des portails User-ID exposés.
Les correctifs commencent à être déployés à partir du 13 mai 2026.
/php/login.php ou les points de terminaison du portail captif.Restez en sécurité — Vérifiez votre exposition au pare-feu aujourd'hui.
Dernière mise à jour : 6 mai 2026