
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xredash/cve-2026-0073
Sécurité AndroidAnalyse des VulnérabilitésExploitationTests d'IntrusionSécurité MobileAuthentificationOutil d'Accès à Distance
GitHub0xredash/cve-2026-0073

CVE-2026-0073

Vérificateur de preuve de concept et exploit en C++ pour CVE-2026-0073, un contournement d'authentification d'Android Wireless ADB permettant un accès shell distant non authentifié sur le port 5555.

Voir le dépôt
513il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

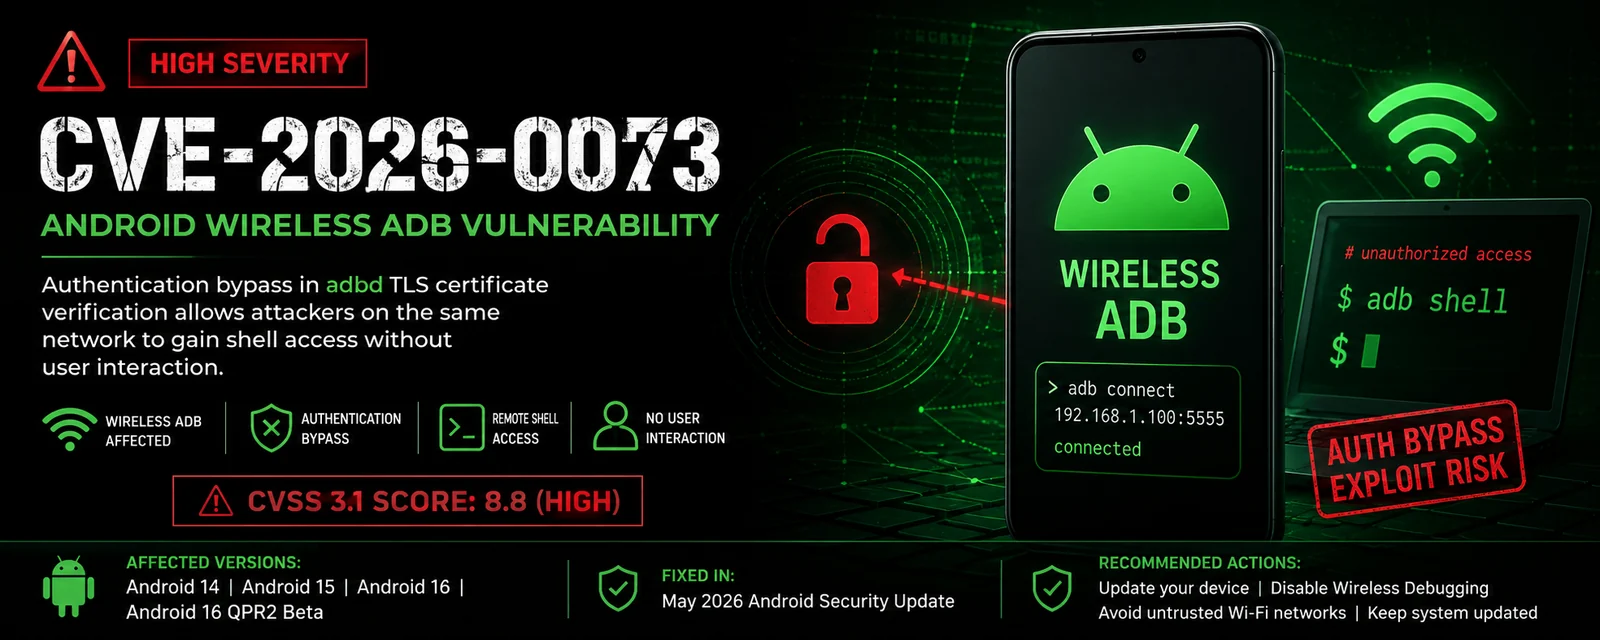
🤖 CVE-2026-0073 - Contournement d'authentification ADB sans fil

ChatGPT Image May 7, 2026, 03_05_19 PM

Critical Android Type


📌 Aperçu

CVE-2026-0073 est une vulnérabilité critique de contournement d'authentification dans le service Wireless ADB d'Android (démon adbd).

Un attaquant sur le même réseau peut contourner l'authentification TLS mutuelle et se connecter à l'appareil sans approbation de l'utilisateur ni appairage préalable.

Informations clés

ÉlémentDétails
ID CVECVE-2026-0073
GravitéCritique
Score CVSS8.8
Composant affectéadbd (Android Debug Bridge) - Gestionnaire TLS
TypeContournement d'authentification
ImpactAccès shell distant (utilisateur shell)
CorrigéBulletin de sécurité Android de mai 2026

🛠 Versions affectées

  • Android 14
  • Android 15
  • Android 16
  • Android 16 QPR2

Corrigé dans : niveau de correctif de sécurité 2026-05-01 et ultérieur.


🎯 Conditions d'attaque

  • L'appareil cible doit avoir le débogage sans fil activé
  • L'attaquant doit être sur le même réseau Wi-Fi
  • Options pour les développeurs activées (courant sur de nombreux appareils)
  • L'appareil s'est appairé avec ADB au moins une fois auparavant

⚠️ Impact

  • Aucune interaction utilisateur requise
  • L'attaquant peut obtenir un shell ADB complet
  • Peut installer des applications, extraire des données, exécuter des commandes en tant qu'utilisateur shell
  • Peut élever davantage ses privilèges si d'autres vulnérabilités existent
  • Particulièrement dangereux dans les environnements d'entreprise, de développement et de test

🛡️ Atténuation

  • Mettre à jour vers le correctif de sécurité de mai 2026 ou plus récent
  • Désactiver le débogage sans fil lorsqu'il n'est pas utilisé
  • Éviter d'activer ADB sans fil sur des réseaux publics/non fiables
  • Utiliser ADB via USB plutôt que sans fil lorsque c'est possible

🧪 État du PoC

  • Des PoC publics sont disponibles
  • La version simple utilise un client ADB modifié avec contournement de certificat
  • Fonctionne en exploitant une faille logique dans adbd_tls_verify_cert()

✅ Correction de votre erreur

L'erreur se produit car le fichier CVE-2026-0073-Checker.cpp n'existe pas encore.


Solution étape par étape :

  1. Créez le fichier avec cette commande :
nano CVE-2026-0073-Checker.cpp
  1. Copiez et collez le code complet ci-dessous dans l'éditeur :

  2. Enregistrez et quittez (Ctrl + X → Y → Entrée)

  3. Compilez à nouveau :

g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
  1. Exécutez-le :
./CVE-2026-0073 192.168.1.105

✅ Exploit

Voici exactement ce que vous verrez si le programme C++ fonctionne avec succès sur un appareil Android vulnérable :

Sortie réussie attendue :

╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell

Ce que cela signifie :

  • OPEN en vert → Le port ADB est en écoute.
  • Le programme a détecté que le débogage sans fil est activé.
  • Cela signifie que l'appareil a une forte probabilité d'être exploitable avec CVE-2026-0073.

Prochain test réel (après avoir exécuté l'outil C++) :

Exécutez ces commandes :

adb connect 192.168.1.105:5555

Si cela indique :

connected to 192.168.1.105:5555

Puis saisissez :

adb shell

Vous devriez accéder à l'intérieur de l'appareil :

pixel8:/ $ 

C'est une exploitation réussie complète.


⚠️ Avertissement

Ce PoC est destiné uniquement à des fins éducatives et de tests autorisés.

Vous ne pouvez utiliser cet outil que sur des appareils que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test. Toute utilisation non autorisée est illégale et strictement interdite.

Utilisez-le à vos propres risques. L'auteur n'est responsable d'aucun dommage ni d'aucune conséquence juridique.


🎯 Réalisé avec prudence — À utiliser uniquement sur des appareils autorisés.

Télécharger l’outil