
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
whids — EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les règles et les workflows de réponse aux incidents. | Kitploit
Outils/GitHubGitHub/0xrawsec/whids
Analyse ForensiqueRéponse aux Incidents
GitHub0xrawsec/whids

whids

EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les règles et les workflows de réponse aux incidents.

Voir le dépôtSite web
1.3k15014il y a 3 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

IMPORTANT : ce README et les autres documentations ne sont pas mis à jour pour refléter les changements apportés aux dernières versions bêta (car beaucoup de changements ont eu lieu). Tout cela sera mis à jour en temps voulu lorsqu'une version stable sera publiée (voir Roadmap jusqu'à la prochaine release). N'hésitez pas à exécuter les versions bêta par vous-même et à poser des questions si vous avez besoin d'aide.
logo

Slack Coverage Latest Commit Latest Release Downloads License

Qu'est-ce que c'est ?

EDR avec collecte d'artefacts pilotée par la détection. Le moteur de détection est construit sur la base d'un projet précédent Gene spécialement conçu pour faire correspondre les événements Windows avec des règles définies par l'utilisateur.

Que voulez-vous dire par "collecte d'artefacts pilotée par la détection" ?

Cela signifie qu'une alerte peut directement déclencher une collecte d'artefacts (fichier, registre, mémoire de processus). Ainsi, vous êtes sûr d'avoir collecté les artefacts dès que possible (presque en temps réel).

Tout ce travail a été fait sur mon temps libre dans l'espoir qu'il aide d'autres personnes, j'espère que vous l'apprécierez. Sauf si j'obtiens un financement pour développer davantage ce projet, je continuerai à le développer au mieux de mes possibilités. Je ferai tout mon possible pour corriger les problèmes à temps et fournir des mises à jour. N'hésitez pas à ouvrir des issues pour améliorer ce projet et le maintenir en vie.
Pourquoi

  • Fournir un EDR Open Source à la communauté
  • Assurer la transparence des règles de détection pour permettre aux analystes de comprendre pourquoi une règle a déclenché
  • Offrir des primitives de détection puissantes via un moteur de règles flexible
  • Optimiser les processus de réponse aux incidents en réduisant considérablement le temps entre la détection et la collecte d'artefacts

Comment

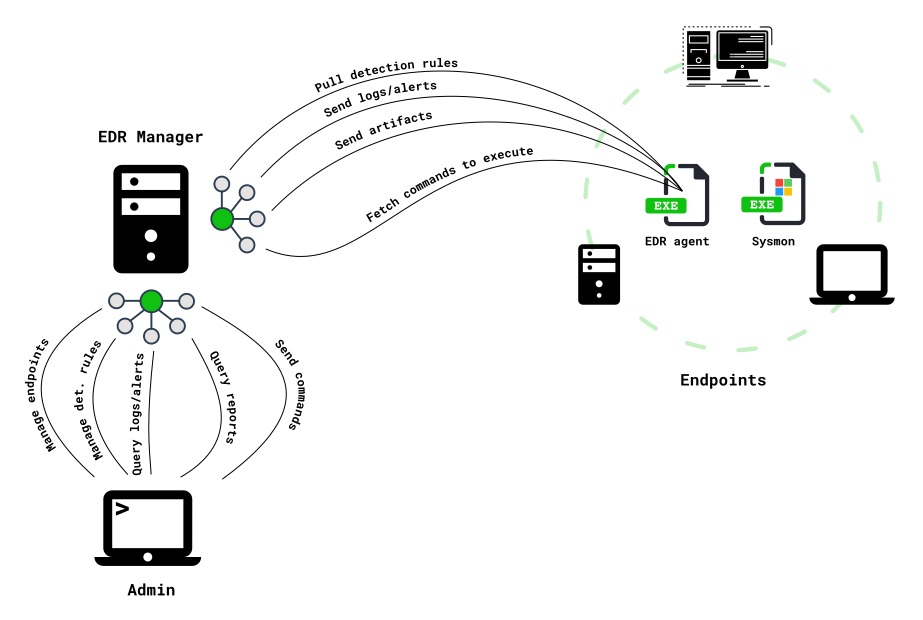
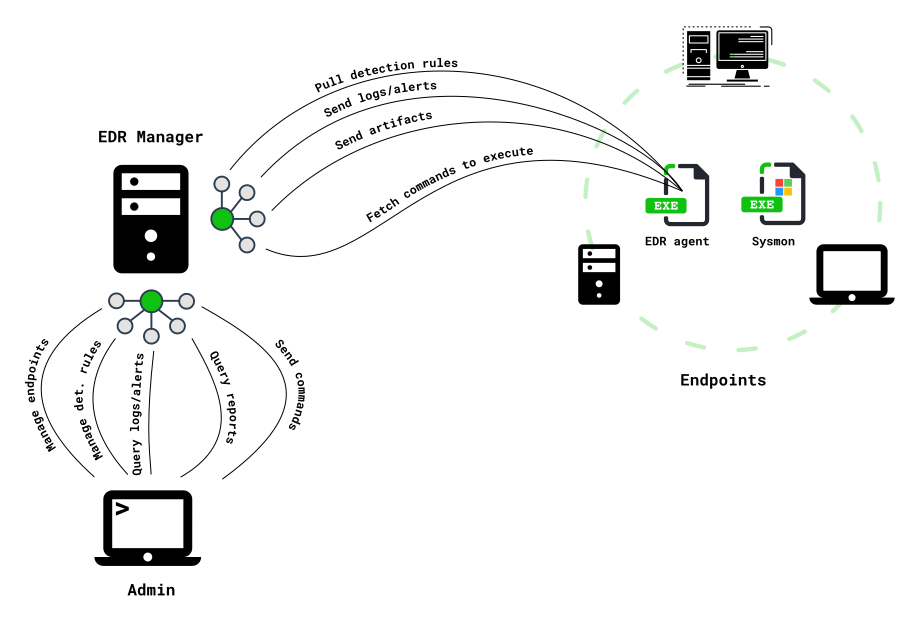
big-picture

NB : l'agent EDR peut être exécuté de manière autonome (sans être connecté à un gestionnaire EDR)

Ce que vous devez savoir

  • Il fonctionne uniquement sur Windows en utilisant les logs ETW
  • S'appuie sur Sysmon pour tout le travail lourd (composant noyau)
  • Moteur de détection très puissant et personnalisable (alimenté par gene)
  • Construit par un répondant aux incidents pour tous les répondants aux incidents dans le but de rendre leur travail moins pénible
  • Faible empreinte -> pas d'injection de processus
  • Peut co-exister avec tout antivirus (il est conseillé de l'exécuter avec MS Defender)
  • Conçu pour un débit élevé. Il peut facilement enrichir et analyser jusqu'à 15 millions d'événements par jour par point de terminaison sans impact sur les performances. Bonne chance pour atteindre cela avec un SIEM.
  • Facilement intégrable avec d'autres outils (Splunk, ELK, MISP ...)
  • Intégré avec le framework ATT&CK
  • Il existe une API administrative puissante pour faciliter la gestion des grands déploiements (pas encore d'interface graphique)

Installation

Prérequis

  1. Installer Sysmon
  2. Configurer Sysmon
    • Vous pouvez trouver des configurations Sysmon optimisées ici
    • La journalisation de ProcessCreate et ProcessTerminate est obligatoire
  3. Prenez note du chemin vers votre binaire Sysmon car vous en aurez besoin plus tard

NB : le filtrage des événements peut être effectué à 100% avec les règles Gene, donc ne vous embêtez pas à créer une configuration Sysmon compliquée.

Recommandations avant installation

Pour tirer le meilleur parti de WHIDS, vous voudrez peut-être améliorer votre politique de journalisation.

  • Activer la journalisation des modules PowerShell
  • Auditer la création de services : gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> Activer
  • Activer l'audit du système de fichiers. Sysmon ne fournit que des événements FileCreate lors de la création de nouveaux fichiers, donc si vous voulez/devez journaliser d'autres types d'accès (Lecture, Écriture, ...), vous devez activer l'audit FS.
    1. gpedit.msc -> Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> Activer
    2. Clic droit sur un dossier -> Propriétés -> Sécurité -> Avancé -> Audit -> Ajouter
      1. Sélectionner un principal (mettez ici le nom de l'utilisateur/groupe pour lequel vous voulez l'audit). Mettez le groupe Tout le monde si vous voulez journaliser les accès de n'importe quel utilisateur.
      2. Appliquer cette règle à est utilisé pour sélectionner la portée de cette politique d'audit à partir du dossier que vous avez sélectionné
      3. Autorisations de base sélectionnez les types d'accès pour lesquels vous voulez que les journaux soient générés
      4. Valider
    3. Les journaux d'audit du système de fichiers apparaîtront dans le canal de journal Sécurité
  • Si vous voulez qu'un antivirus s'exécute sur vos points de terminaison, gardez Microsoft Defender, d'abord parce que c'est un bon AV mais aussi parce qu'il journalise les alertes dans un canal de journal dédié Microsoft-Windows-Windows Defender/Operational surveillé par l'EDR.

Agent de point de terminaison EDR (Whids.exe)

Cette section couvre l'installation de l'agent sur le point de terminaison.

Télécharger l’outil