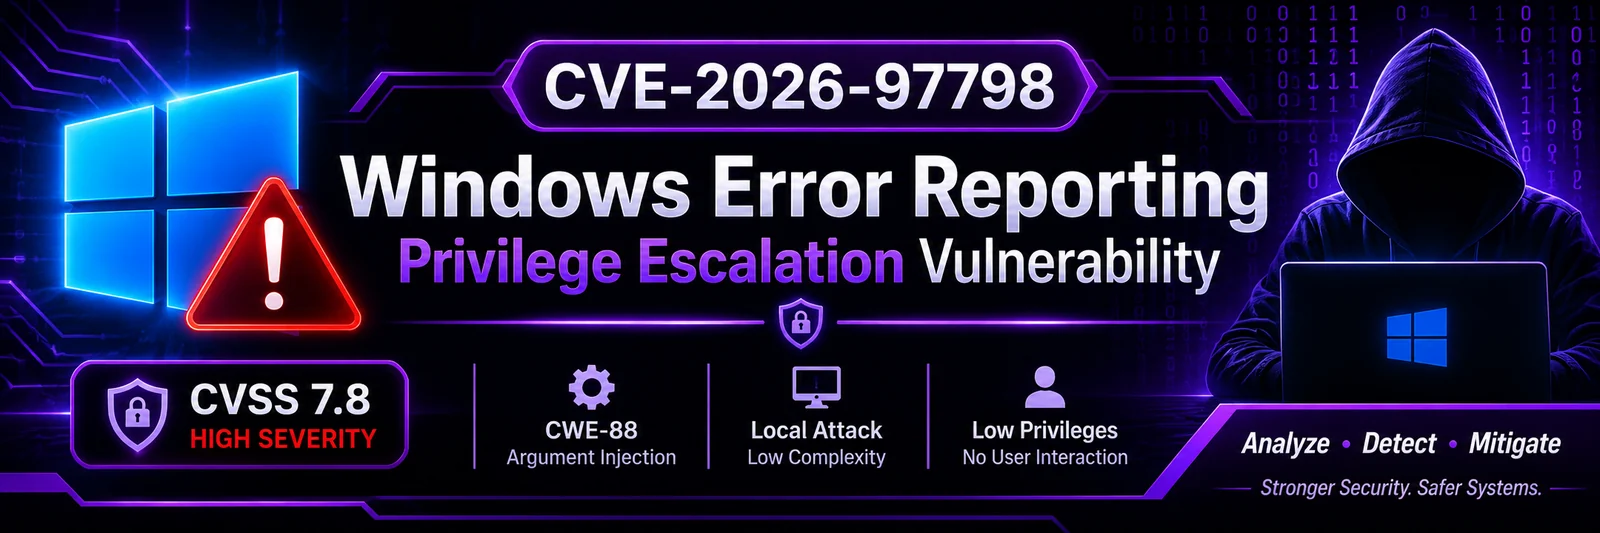
 0xblackash/cve-2026-97798
Documente CVE-2026-97798, une faille d'élévation de privilèges par injection d'arguments dans Windows Error Reporting, avec les builds affectés, les scripts de détection et les recommandations de remédiation.



CVE-2026-97798 est une vulnérabilité du service de rapport d'erreurs Windows (WER) impliquant une neutralisation incorrecte des délimiteurs d'arguments dans une commande, communément appelée injection d'arguments.
La vulnérabilité pourrait permettre à un attaquant local autorisé d'élever ses privilèges sur un système Windows affecté.
Ce dépôt documente la vulnérabilité, sa classification technique, son impact potentiel sur la sécurité, les versions de Windows affectées, l'investigation défensive et les recommandations de remédiation.
| Attribut | Détails |
|---|---|
| ID CVE | CVE-2026-97798 |
| Éditeur | Microsoft |
| Composant | Windows Error Reporting |
| Type de vulnérabilité | Injection d'arguments |
| CWE | CWE-88 |
| Vecteur d'attaque | Local |
| Complexité de l'attaque | Faible |
| Privilèges requis | Faibles |
| Interaction utilisateur | Aucune |
| Portée | Inchangée |
| Version CVSS | 3.1 |
| Score CVSS | 7.8 |
| Gravité | ÉLEVÉE |
| Date de publication | 13 octobre 2026 |
Une exploitation réussie pourrait potentiellement entraîner :
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — Neutralisation incorrecte des délimiteurs d'arguments dans une commande (« injection d'arguments »)
L'injection d'arguments se produit lorsqu'une application construit une commande sans séparer ni valider correctement ses arguments.
Cela peut permettre à une entrée non fiable d'influencer la manière dont un autre processus interprète les paramètres de ligne de commande.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
L'exemple illustre un modèle de programmation non sécurisé. Il ne s'agit pas d'un exploit pour CVE-2026-97798.
Les branches de produits Windows suivantes ont été identifiées dans les enregistrements de vulnérabilité.
| Système d'exploitation | Affecté avant la version corrigée |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
Important : Les versions indiquées sont des seuils de remédiation spécifiques à chaque branche. Vérifiez la mise à jour cumulative applicable et l'état de maintenance via l'avis officiel de Microsoft.
Les commandes suivantes peuvent aider les administrateurs à inspecter les informations système de Windows.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
Ces commandes effectuent une inspection défensive de base. Elles n'exploitent pas la vulnérabilité et ne prouvent pas de manière indépendante si un système est vulnérable.
Actions défensives recommandées :
Microsoft Security Response Center — CVE-2026-97798
Ce dépôt est organisé autour de la recherche défensive sur les vulnérabilités.
| Phase | Activité |
|---|---|
| 01 | Identification de la CVE |
| 02 | Classification de la vulnérabilité |
| 03 | Analyse des versions affectées |
| 04 | Recherche de la cause racine |
| 05 | Inspection défensive du système |
| 06 | Vérification du correctif |
| 07 | Documentation de sécurité |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
Ce dépôt est destiné exclusivement à des fins éducatives, à la recherche en cybersécurité, à la sensibilisation aux vulnérabilités et aux évaluations de sécurité défensive autorisées.
Tous les tests doivent être effectués dans des environnements de laboratoire isolés ou sur des systèmes pour lesquels une autorisation explicite a été obtenue.
L'auteur n'est pas responsable de l'utilisation abusive des informations fournies dans ce dépôt.
🔐 Recherche en cybersécurité | Analyse de vulnérabilités | Sécurité défensive
Comprendre les vulnérabilités. Renforcer la sécurité. Protéger les systèmes.
