 0xblackash/cve-2026-86950
Documentation de recherche défensive pour CVE-2026-86950, une écriture hors limites dans Apple CoreGraphics, couvrant le triage de vulnérabilité, les versions affectées, la détection et les recommandations de correctif.


🔬 Recherche en sécurité défensive • Analyse de vulnérabilité • Détection
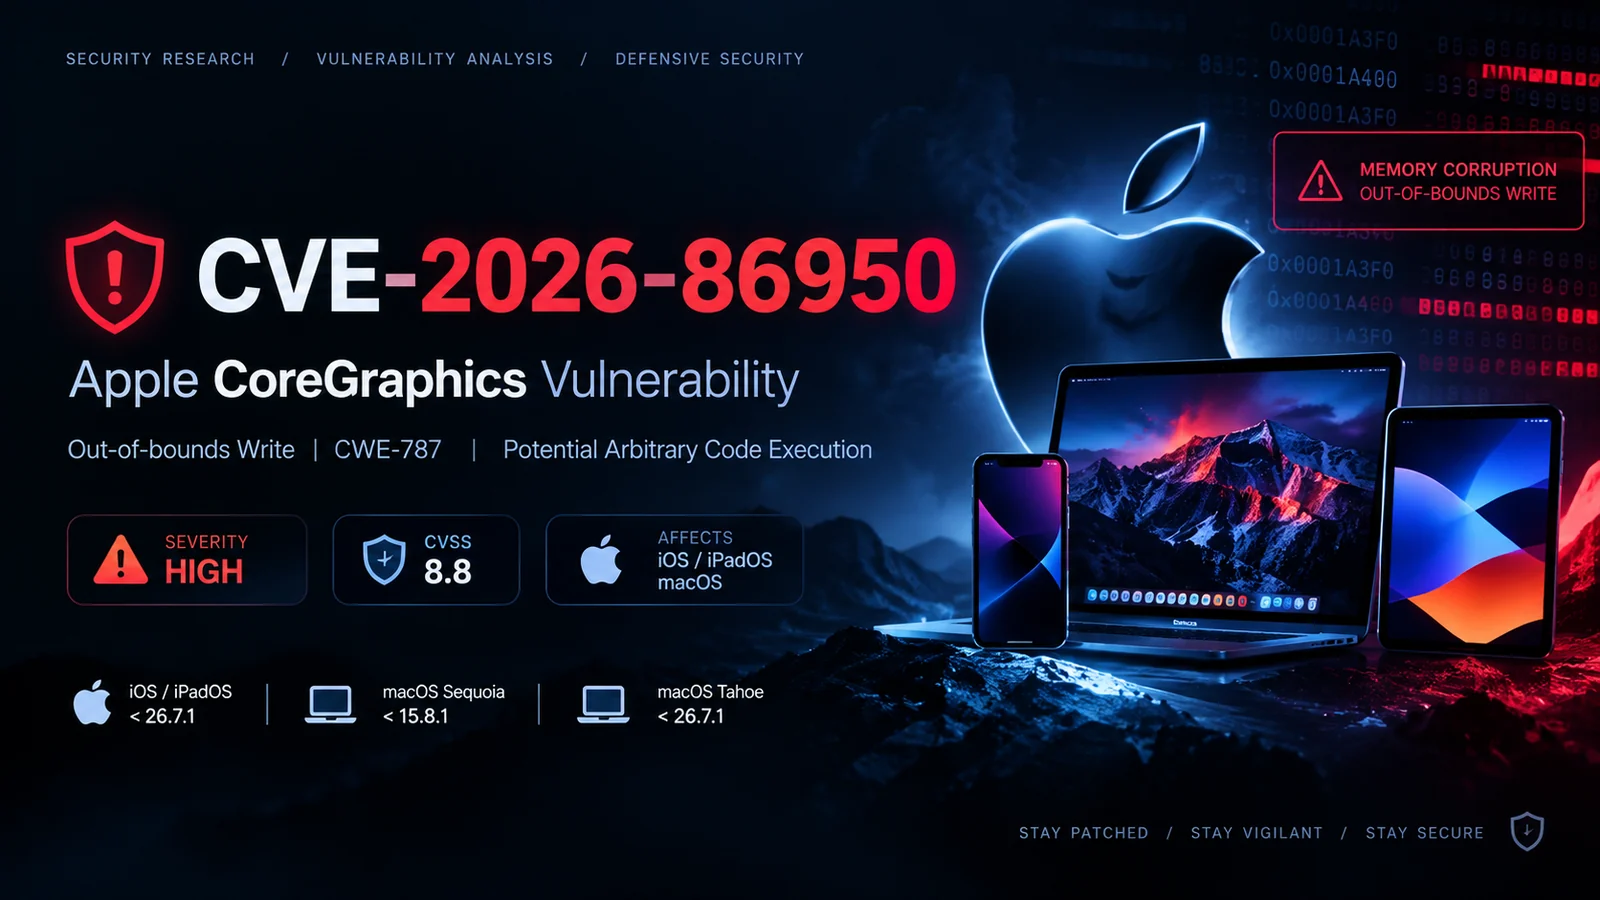
CVE-2026-86950 est une vulnérabilité de gravité élevée affectant le composant CoreGraphics d'Apple.
La vulnérabilité est classée comme une écriture hors limites (CWE-787) et peut potentiellement entraîner une corruption de mémoire et une exécution de code arbitraire lorsqu'un système vulnérable traite un contenu spécialement conçu.
⚠️ Avis de sécurité
Ce dépôt est destiné uniquement à la recherche en sécurité autorisée, à l'évaluation de vulnérabilités, à la détection et à l'analyse défensive.
| Propriété | Détails |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Composant | Apple CoreGraphics |
| 🐛 Faiblesse | CWE-787 — Écriture hors limites |
| 🔥 Gravité | Élevée |
| 📊 CVSS | 8.8 |
| 🌐 Vecteur d'attaque | Réseau |
| 👤 Privilèges requis | Aucun |
| 🖱️ Interaction utilisateur | Requise |
| 💥 Impact potentiel | Exécution de code / corruption de mémoire |
| 🎯 Statut d'exploitation | Exploitation ciblée signalée |
La vulnérabilité affecte des versions spécifiques des systèmes d'exploitation d'Apple contenant l'implémentation vulnérable de CoreGraphics.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 Les numéros de version doivent être vérifiés par rapport aux avis de sécurité actuels d'Apple avant d'effectuer une évaluation.
La vulnérabilité relève de :
CWE-787
Out-of-bounds Write
Conceptuellement, une écriture hors limites se produit lorsqu'un logiciel écrit des données en dehors de la région mémoire allouée à un objet ou à un tampon.
Représentation simplifiée :
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
Selon la disposition de la mémoire environnante et l'exploitabilité de la faille spécifique, les vulnérabilités de corruption de mémoire peuvent avoir de graves conséquences en matière de sécurité.
Les conséquences potentielles en matière de sécurité peuvent inclure :
L'impact pratique dépend du chemin d'exécution vulnérable, du processus affecté, des mesures d'atténuation et de la manière dont le contenu malveillant atteint le système cible.
Pour les évaluations défensives, déterminez d'abord la version du système d'exploitation installée.
sw_vers
Exemple :
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Naviguez vers :
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Comparez ensuite la version installée avec les informations de mise à jour de sécurité d'Apple.
L'atténuation principale consiste à mettre à jour les appareils Apple affectés vers une version corrigée sur le plan de la sécurité.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
Les organisations doivent donner la priorité aux systèmes qui traitent des fichiers ou du contenu non fiables.
Ce projet se concentre délibérément sur la recherche de vulnérabilités non destructive.
Flux de travail recommandé :
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Pour la recherche en laboratoire, utilisez si possible des appareils isolés ou des environnements de test virtualisés.
| Catégorie | Évaluation |
|---|---|
| 🔥 Gravité | ÉLEVÉE |
| 🌐 Potentiel d'attaque à distance | Potentiellement applicable |
| 👤 Authentification | Non requise selon le vecteur CVSS |
| 🖱️ Interaction utilisateur | Requise |
| 💻 Confidentialité | Impact élevé |
| ✏️ Intégrité | Impact élevé |
| 📴 Disponibilité | Impact élevé |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
Ce dépôt peut être utilisé pour :
Il évite intentionnellement de fournir une exploitation armée contre des systèmes réels.
Ce projet est destiné exclusivement à :
